
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
 owasp/pytm
Un marco pitónico para el modelado de amenazas
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Gestión de Vulnerabilidades usando ArcherySec.
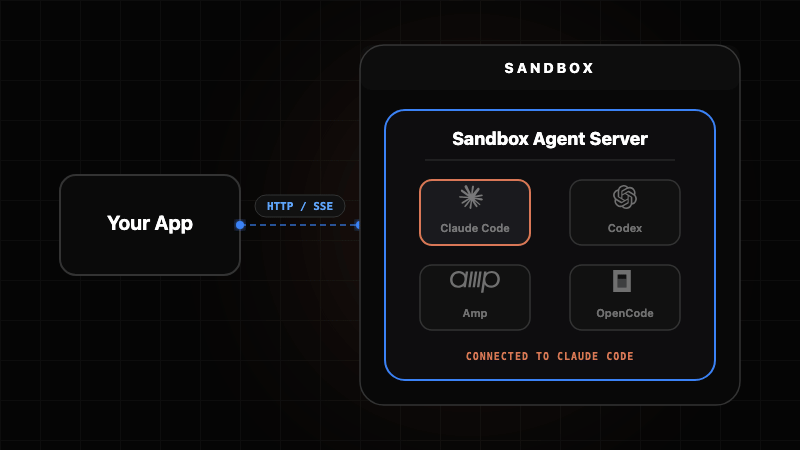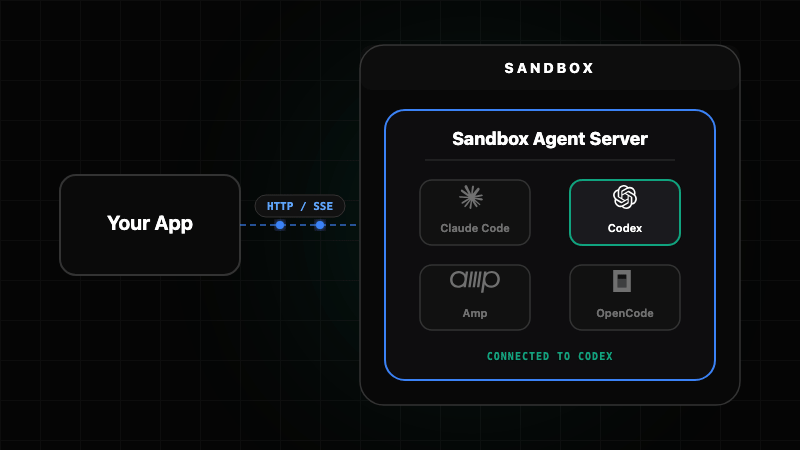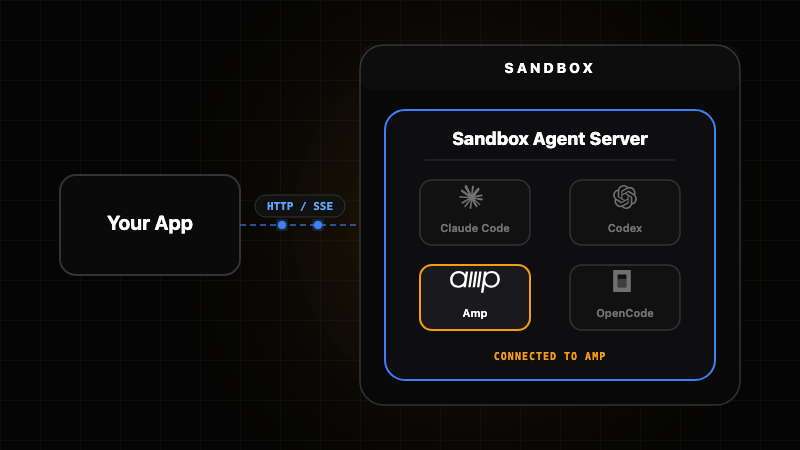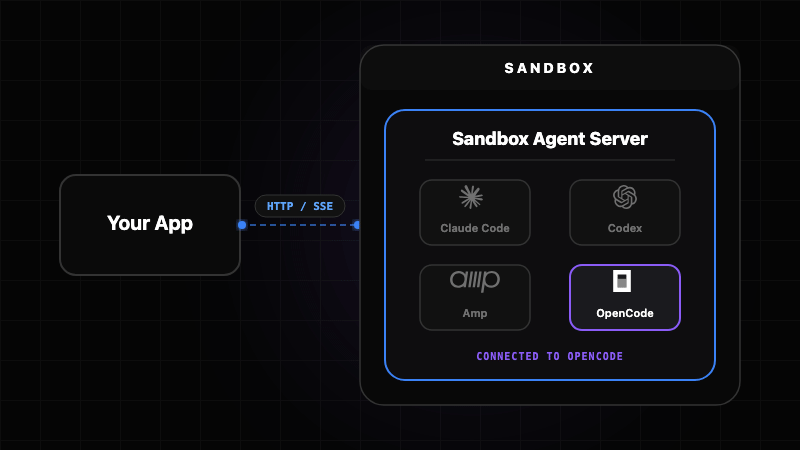 rivet-dev/sandbox-agent
Un proceso duradero por agente, con memoria que sobrevive a los reinicios
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 controlplaneio/kubesec
Análisis de riesgos de seguridad para recursos de Kubernetes
 tellerops/teller
Gestión de secretos nativa de la nube para desarrolladores: nunca abandones tu línea de comandos por los secretos.
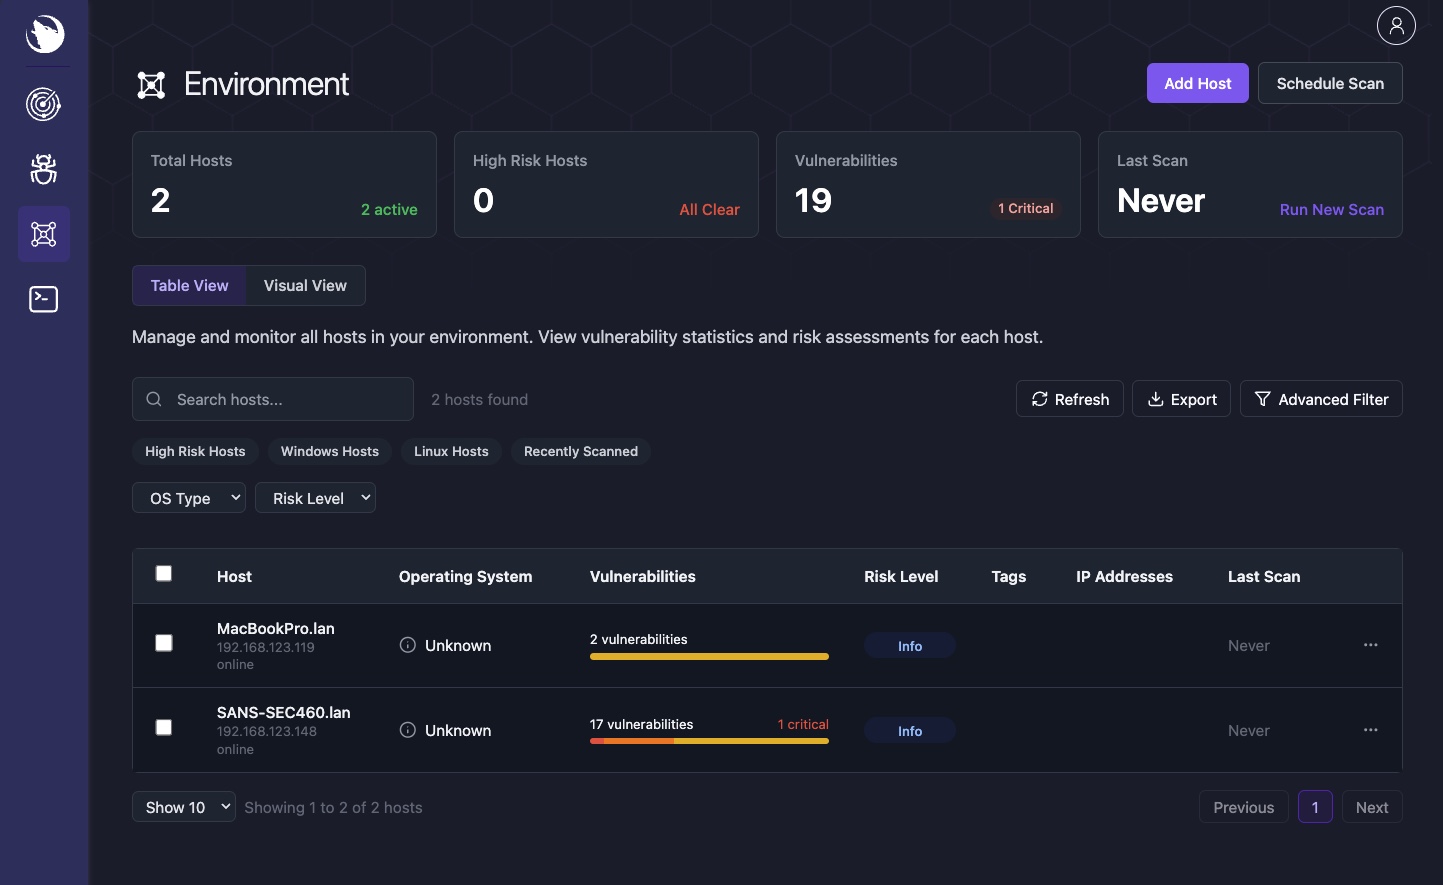 siriusscan/sirius
Escáner de vulnerabilidades de código abierto con descubrimiento automatizado de redes, detección basada en CVE, puntuación CVSS, paneles de riesgo,…
 securecodebox/securecodebox
Orquestador de escaneo de seguridad nativo de Kubernetes que automatiza la detección continua de vulnerabilidades al integrar múltiples escáneres de…
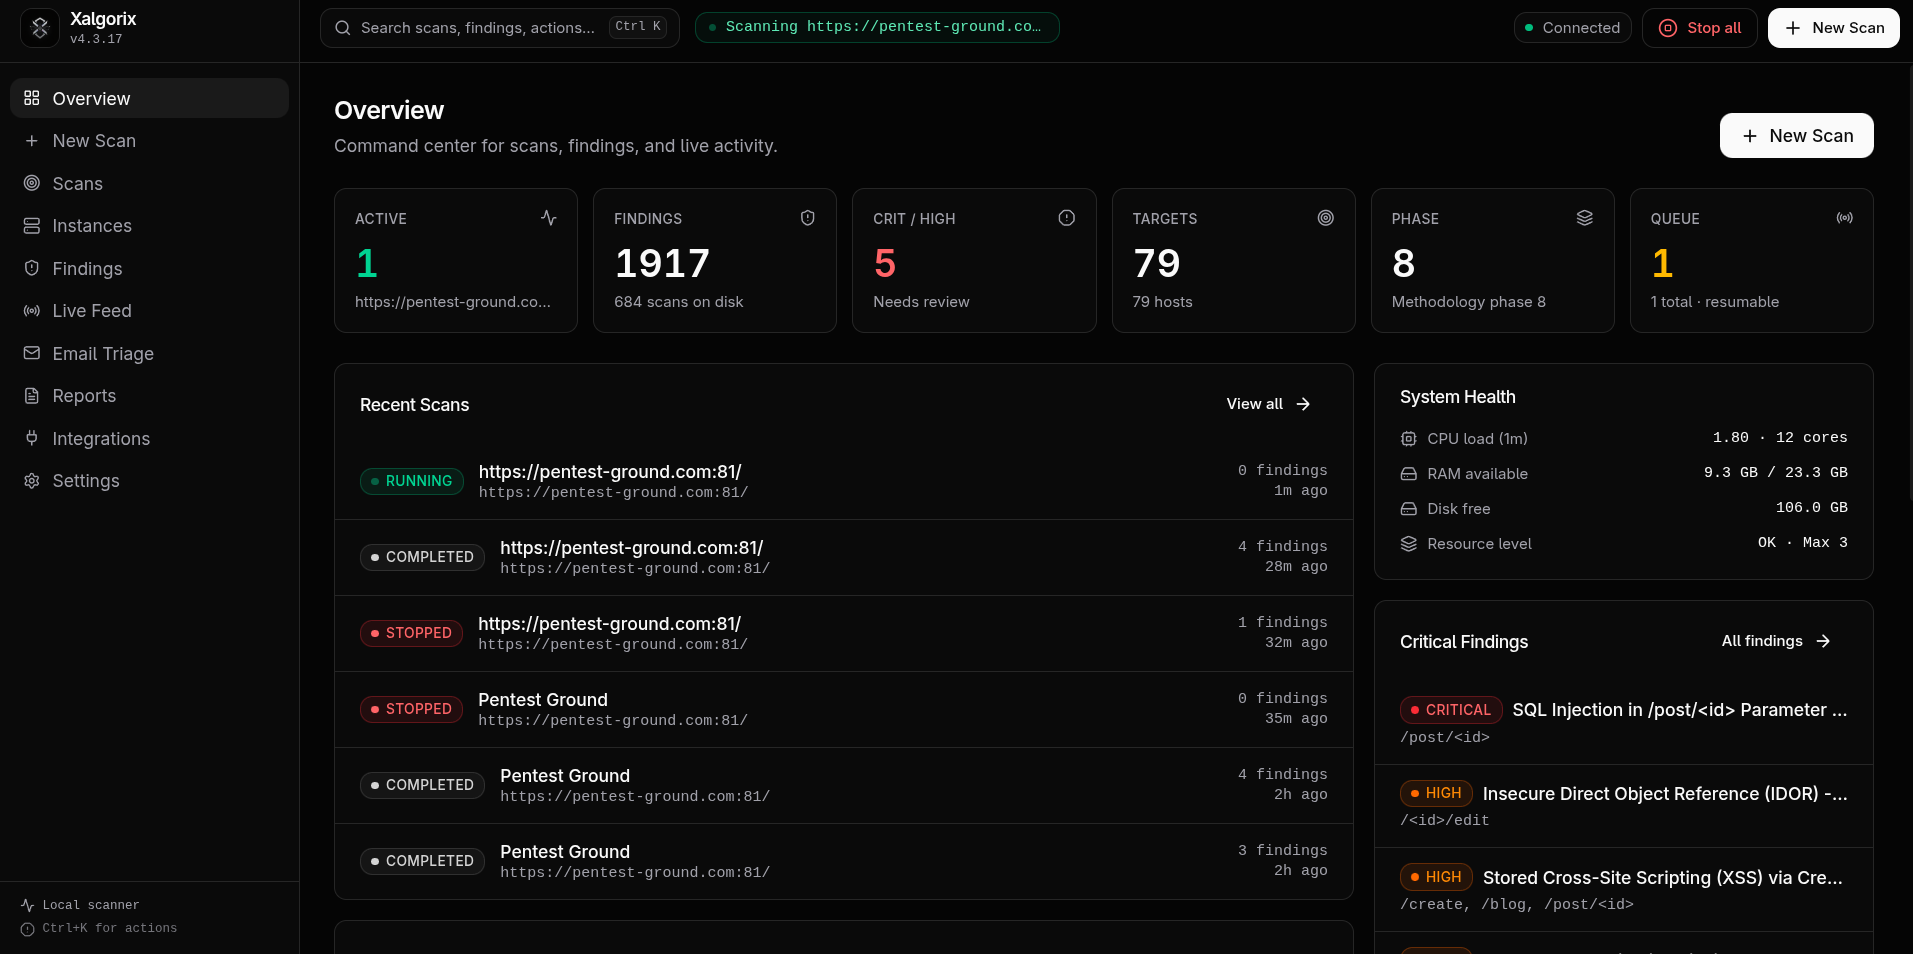 xalgord/xalgorix
Agentes autónomos de pentesting con IA: reconocimiento en tiempo real, detección de vulnerabilidades y orquestación de explotación. Go + TypeScript.
 safedep/vet
Protégete contra paquetes de código abierto maliciosos 🤖
 vicanso/pingap
Un proxy inverso como nginx, construido sobre pingora, simple y eficiente.
 ascit31/dark-moon
Motor autónomo de pentesting con IA, seguridad ofensiva continua en web, cloud, AD y Kubernetes. Razonamiento agéntico + ejecución real de exploits…
 mongodb/kingfisher
Detecta secretos + validación en vivo. Mapea el radio de impacto. Revoca rápido. Usa la CLI o intégralo en Rust y Python.
 dev-sec/linux-baseline
Perfil de cumplimiento basado en InSpec para auditar el hardening del sistema Linux contra líneas base de seguridad, asegurando una configuración…
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 nozaq/terraform-aws-secure-baseline
Módulo de Terraform para configurar tu cuenta de AWS con la línea base de seguridad basada en CIS Amazon Web Services Foundations y AWS Foundational…
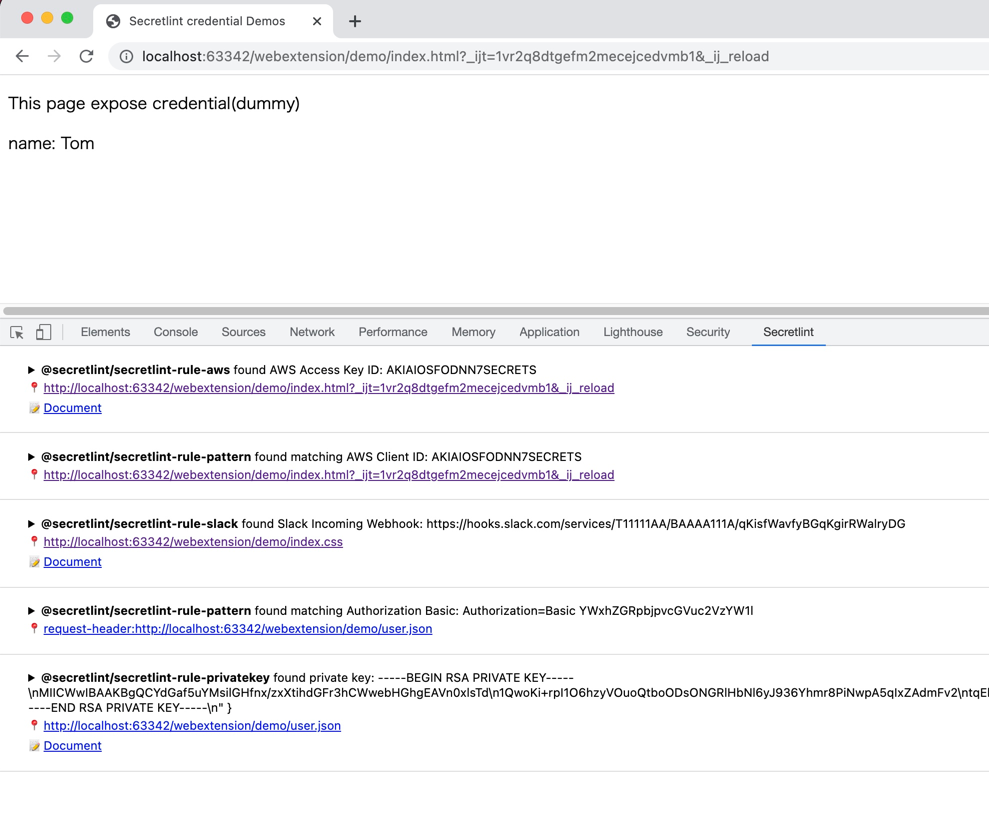 secretlint/secretlint
Herramienta de linting conectable para evitar confirmar credenciales.








