Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/ascit31/dark-moon
Frameworks de Pruebas de PenetraciónReconocimientoEscáneres de VulnerabilidadesFrameworks de ExploitsSeguridad WebSeguridad en la NubeDevSecOpsRed TeamingSeguridad de IA
GitHubascit31/dark-moon

Dark-Moon

830138105hace 21 díasRevisado por Kitploit
Ver Repositorio
Sitio web

Acerca de

Motor autónomo de pentesting con IA, seguridad ofensiva continua en web, cloud, AD y Kubernetes. Razonamiento agéntico + ejecución real de exploits ofrecen vulnerabilidades basadas en pruebas. Pasarela de privacidad: el LLM nunca ve tus IPs, hosts, credenciales o rutas reales (marcadores de posición deterministas rehidratados localmente), nada sale de tu perímetro.
Compartir
DarkMoon — pruebas de penetración autónomas con IA sobre un modelo local

DarkMoon

Pruebas de penetración autónomas con IA de código abierto — encuentra, explota y cualifica cada vulnerabilidad en tu propia infraestructura

GitHub stars Latest release License GPLv3 Made with local LLM Autonomous AI pentesting

⭐ Star DarkMoon · 🚀 Quick Start · 🧩 Integrations · 📊 Benchmark · 🔒 Darkmoon Pro · ▶️ Install & Run (OSS) · ▶️ Demo (Pro)

DarkMoon son pruebas de penetración autónomas con IA para tu propia infraestructura. Apúntalo a un objetivo autorizado y ejecuta toda la evaluación por sí solo, luego documenta cada hallazgo con el comando exacto y la salida en bruto.

  • 🟢 Verdaderamente de código abierto. GPLv3 y autoalojado, la metodología de cada agente es Markdown plano que puedes leer, comparar y bifurcar.
  • 🎯 Encuentra Y demuestra. Cada vulnerabilidad se entrega con el comando exacto y la salida en bruto (la explotación es afirmada por el agente; la remediación con reintento de Pro es el paso verificado por máquina), así que casi no hay nada que clasificar.
  • 🔒 Se ejecuta sobre un LLM local + Privacy Gateway. La pasarela tokeniza tus IPs, hosts y credenciales reales localmente, de modo que el modelo razona sobre marcadores de posición mientras los valores reales permanecen en tu perímetro.
  • 🧩 Dondequiera que construyas. Ejecútalo desde GitHub, GitLab, Jenkins, VS Code, JetBrains, n8n, Grafana o Splunk — la edición de código abierto funciona con los basados en CLI. Ver las integraciones ↓

Conoce el motor de código abierto (CLI)

El Darkmoon de código abierto es una herramienta de línea de comandos. Esto es lo que obtienes al clonar el repositorio. Lanzas una evaluación desde la línea de comandos y observas cada agente, comando y hallazgo fluir en tiempo real.
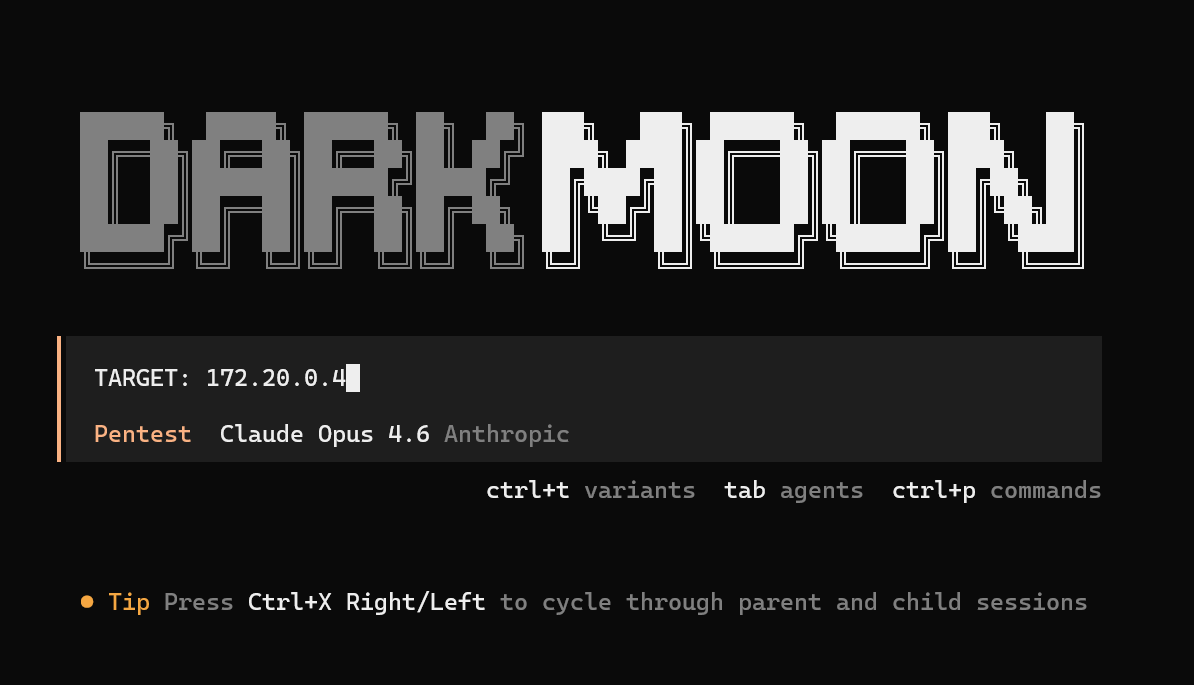
Launching a DarkMoon assessment from the command line with a single TARGET line

Inicia una ejecución desde la CLI. Una línea TARGET y DarkMoon se hace cargo de toda la evaluación.

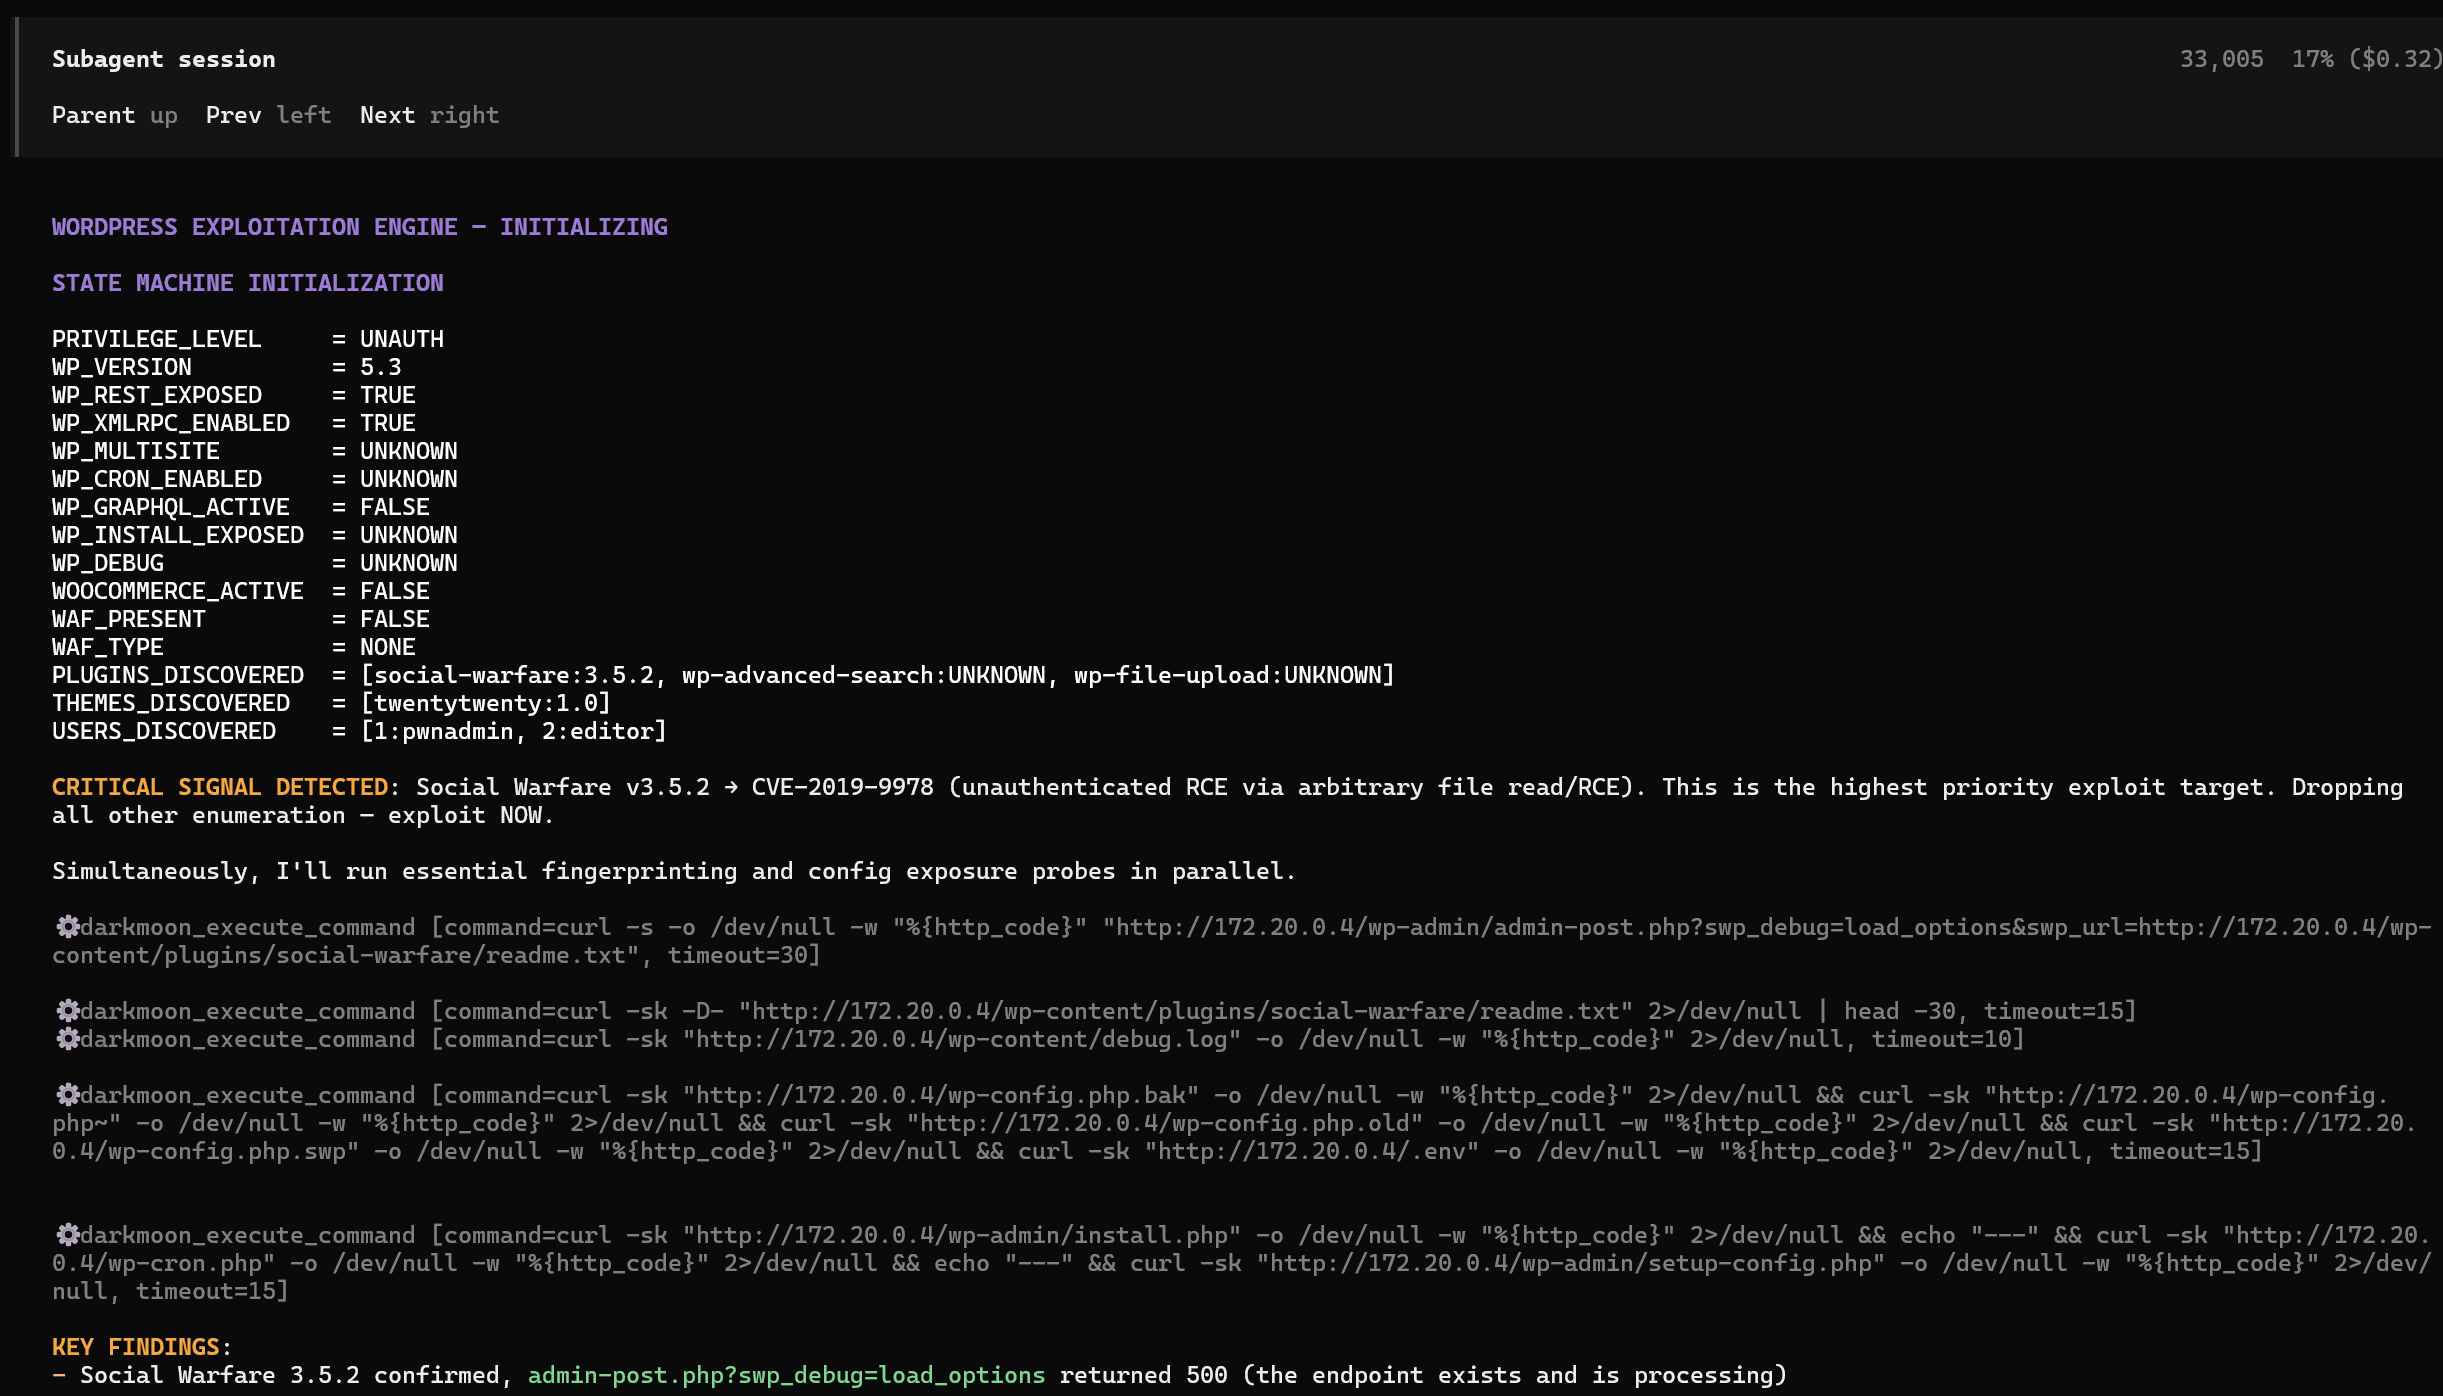
A DarkMoon sub-agent state machine in the terminal detecting CVE-2019-9978 and moving straight to exploitation

Los agentes autónomos razonan y explotan, en vivo en tu terminal. Aquí un subagente marca CVE-2019-9978 y pivota directamente a la explotación.

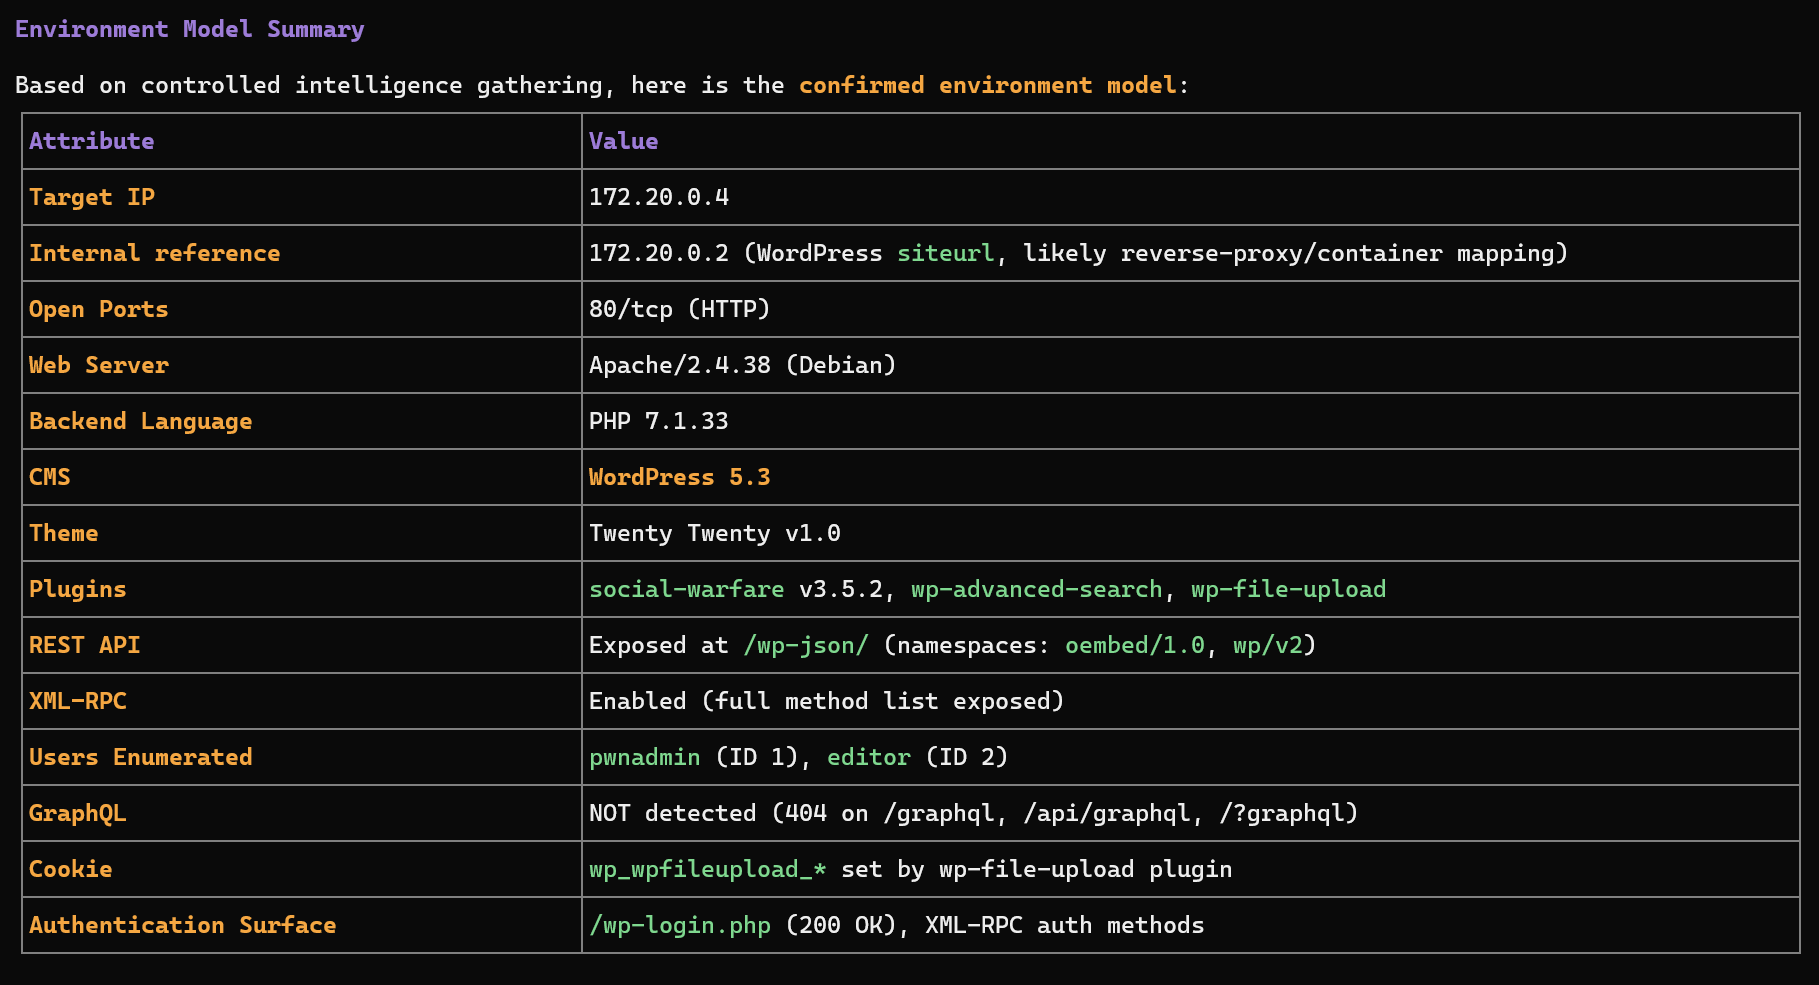
DarkMoon recon and environment model summary printed in the terminal

Reconocimiento y modelo del entorno. DarkMoon identifica la pila y confirma la superficie de ataque antes de atacar.

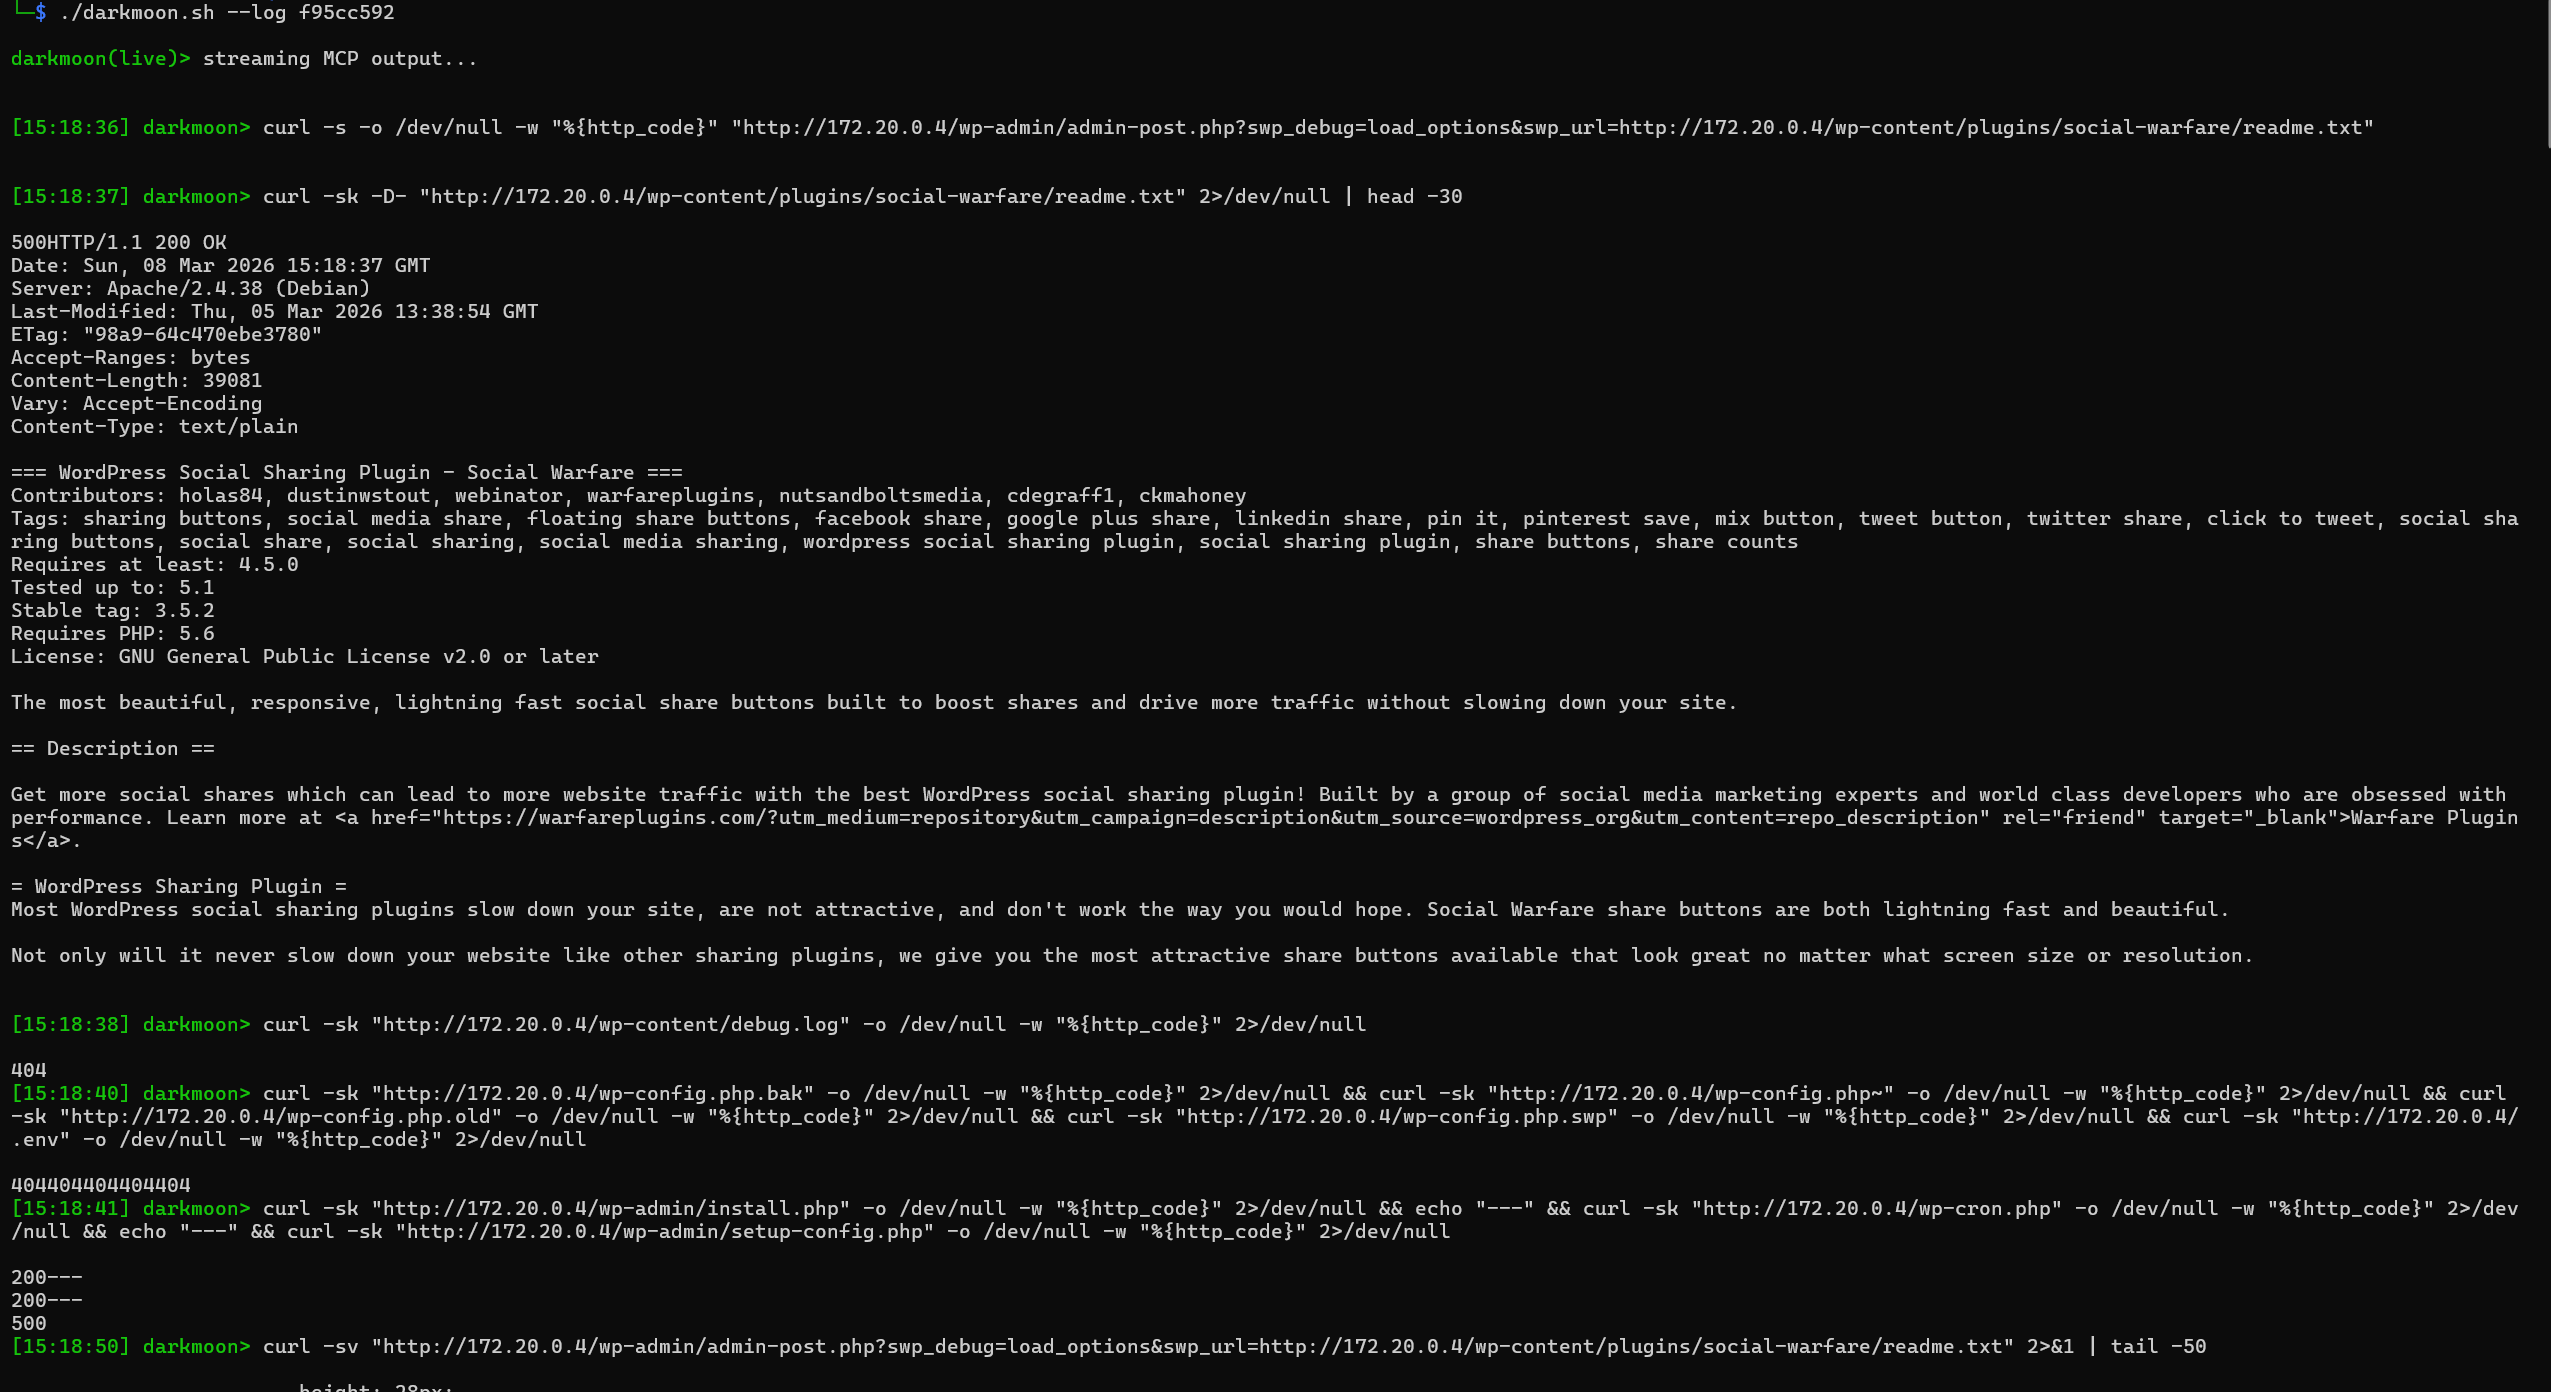
Live MCP output stream in the terminal with timestamped commands and raw responses

Flujo MCP en vivo. Cada comando que ejecuta el agente y su salida en bruto, con marca de tiempo, con ./darkmoon.sh --log <session>.

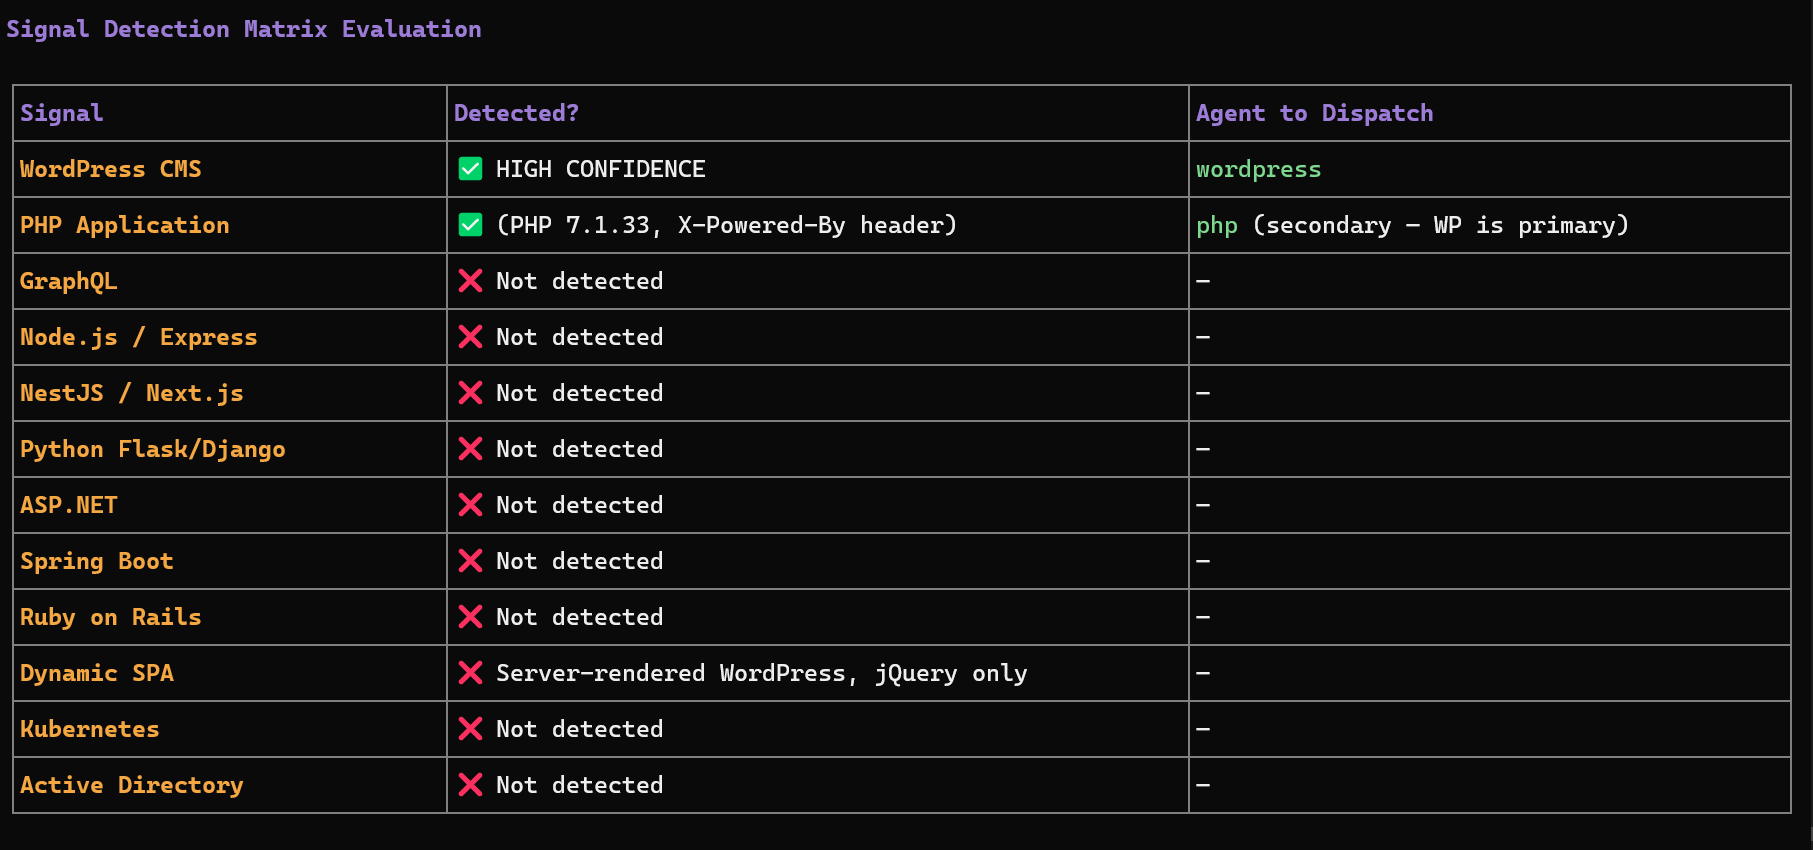
Signal detection matrix in the terminal mapping detected technologies to the agents DarkMoon dispatches

De señal a despacho de agente. DarkMoon decide qué agentes especialistas desplegar a partir de exactamente lo que detecta en el objetivo.

Destacado en Help Net Security · Cyber Security News · DevOps.com · SecurityBrief · LinuxLinks · IT Brief · ChannelLife


Quick Start

git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
./install.sh

install.sh configura tu proveedor de LLM de forma interactiva (no es necesario editar docker-compose.yml) y construye la pila completa:

./install.sh           # skip form if .opencode.env already configured
./install.sh --init    # force reconfiguration (cloud or local model)
./install.sh --help    # show usage

Admite proveedores en la nube (Anthropic, OpenAI, OpenRouter…) y modelos locales (Ollama, llama.cpp). Luego ejecuta tu primera evaluación y obsérvala en vivo:

./darkmoon.sh "TARGET: example.com"
./darkmoon.sh --log <session_id>

Requisitos previos: Docker y Docker Compose, y una clave de API de LLM (o un modelo local). La configuración de GPU, las variables de entorno y la referencia completa de flags están en la Documentación completa.



Cuadrícula de características

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →