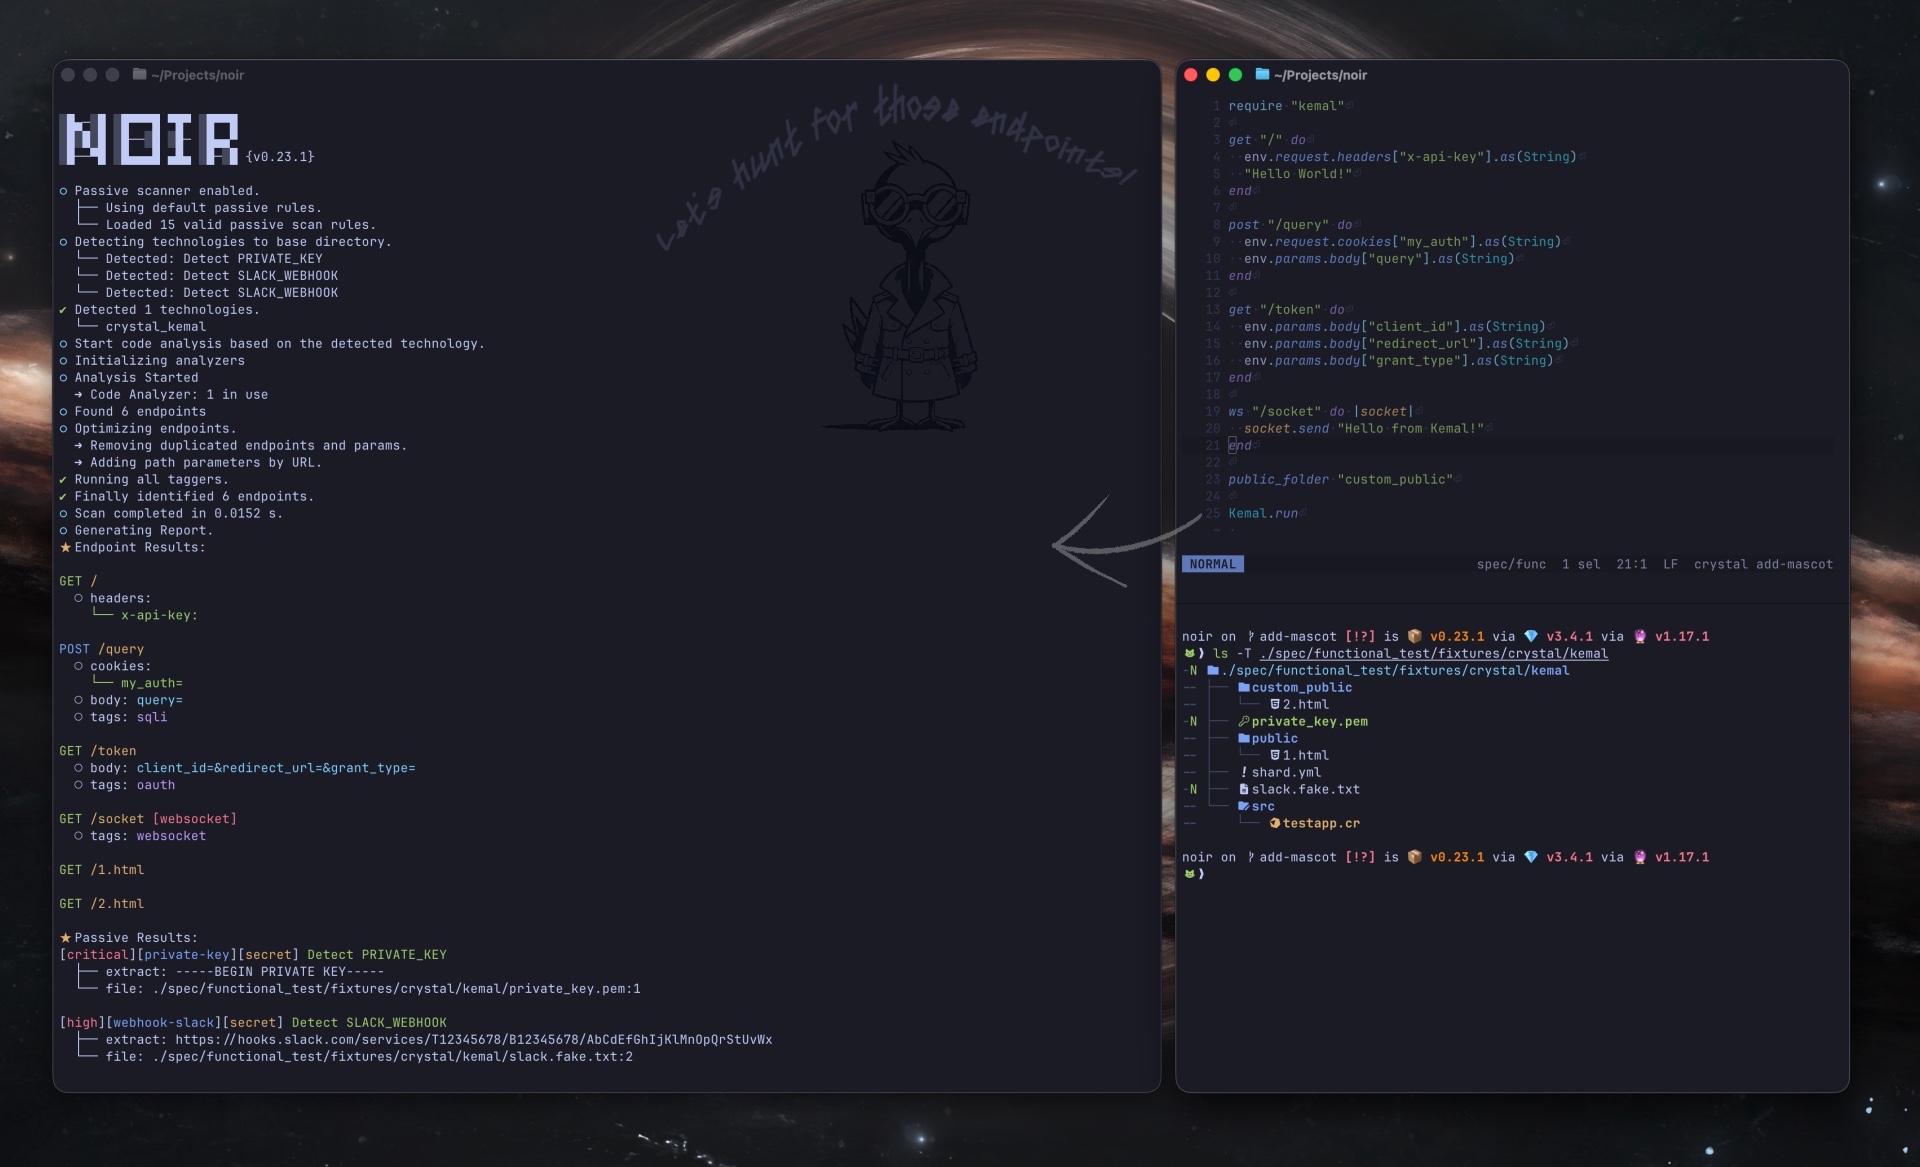
Noir es una herramienta SAST que lee el código fuente y extrae los endpoints que expone una aplicación — rutas, métodos, parámetros, cabeceras, cookies y los archivos fuente detrás de ellos. Las Shadow APIs, las rutas obsoletas y los manejadores no documentados forman parte del mismo inventario; no son un modo separado.
El inventario alimenta a tres audiencias:
Revisores humanos. Los ingenieros de seguridad y auditores de código obtienen una lista enfocada de puntos de entrada alcanzables por un atacante — rutas, parámetros, archivos fuente, etiquetas — en lugar de hojear todo el repositorio.
Auditores de IA. Los agentes SAST basados en LLM obtienen la misma lista enfocada, además de contexto de revisión por endpoint (--include callee para callees de 1 salto, --ai-context para guards, sinks, validadores y señales).
Herramientas DAST. ZAP, Burp Suite, Caido y Gori obtienen una lista real de rutas que escanear, incluidas rutas a las que nunca habrían llegado mediante crawling.
Qué hace Noir
Extracción de endpoints. Análisis estático en 264 frameworks. Devuelve endpoints, parámetros, cabeceras, cookies y los archivos fuente de los que provienen.
Fallback a LLM. Delega frameworks no soportados (o enrutamiento personalizado puntual) a OpenAI / Ollama / etc. cuando las reglas estáticas no aplican.
Salida para la siguiente etapa. JSON, YAML, OpenAPI, SARIF, cURL, Postman, HTML — el formato que lea la siguiente herramienta de la cadena.
Integración DAST. Canaliza directamente hacia ZAP, Burp Suite, Caido o Gori como objetivo proxy, o exporta OpenAPI para que lo importen.
Contexto para SAST con IA. El inventario de endpoints (y, con --include callee, las funciones de 1 salto que invoca cada manejador) es el contexto enfocado que un auditor LLM necesita para encontrar bugs alcanzables por un atacante. --ai-context va más allá y adjunta contexto de revisión agregado por endpoint — guards, callees, sinks, validadores y señales — para que el LLM no tenga que redescubrirlos.
CI/CD. GitHub Action, salida SARIF, códigos de salida — encaja en la pipeline que ya tienes.
Uso
noir -h
Ejemplo
noir scan <source_dir>
Si lo usas con Github Action, consulta este documento .
Para obtener más detalles, visite nuestra página de documentación.
Hoja de ruta
Noir comenzó como una ayuda para las pruebas de WhiteBox: extraer endpoints del código fuente para que DAST pueda escanearlos con mayor precisión. La tarea ha crecido: el mismo inventario ahora también alimenta a auditores humanos y a agentes SAST de IA. El objetivo a partir de aquí es servir igual de bien a los tres consumidores: humanos que revisan el código, LLMs que lo auditan y herramientas DAST que lo escanean.
A partir de aquí:
Ampliar la cobertura de lenguajes y frameworks; mantener la precisión honesta con fixtures por framework.
Apoyarse más en los LLMs para los casos que el análisis estático no puede alcanzar.
Enriquecer el contexto de revisión por endpoint (guards, callees, sinks, validadores, señales) para que los revisores humanos y los auditores de IA compartan la misma vista enfocada de cada handler.
Mantener la integración con DAST como prioridad — OpenAPI, objetivos proxy y traspasos directos a ZAP / Burp / Caido / Gori.
Proyecto OWASP
OWASP Noir se unió a la OWASP Foundation en junio de 2024.
Mayo de 2026: Publicada la v1.0.0 — introduciendo una línea 1.x estable en todos los analizadores, taggers, passive-scan y una nueva estructura de CLI centrada en verbos.
Mayo de 2026: Hoja de ruta renovada — el objetivo de Noir ahora es servir por igual a humanos, auditores de IA y herramientas DAST como consumidores del mismo inventario de endpoints.
 owasp-noir/noir