

 anchore/syft
Herramienta CLI y biblioteca para generar una Lista de Materiales de Software a partir de imágenes de contenedores y sistemas de archivos
Una herramienta CLI y biblioteca Go para generar una Lista de Materiales de Software (SBOM) a partir de imágenes de contenedores y sistemas de archivos. Excepcional para la detección de vulnerabilidades cuando se usa con un escáner como Grype.



[!TIP] ¿Eres nuevo en Syft? ¡Consulta la guía de introducción para ver un tutorial!
La forma más rápida de empezar:
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin
[!TIP] Consulta la documentación de instalación para obtener más formas de instalar Syft, incluyendo Homebrew, Docker, Scoop, Chocolatey, Nix y más.
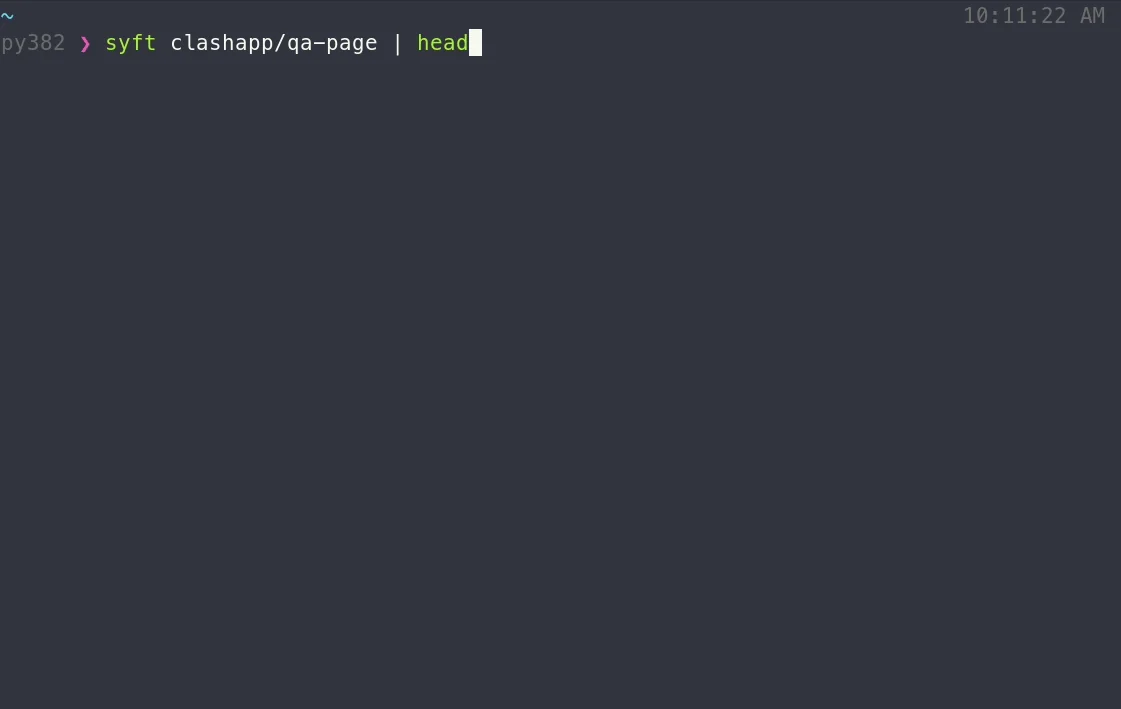
Ver los paquetes dentro de una imagen de contenedor o directorio:
# container image
syft alpine:latest

# directory
syft ./my-project
Para obtener un SBOM, especifica uno o más formatos de salida:
# SBOM to stdout
syft <image> -o cyclonedx-json

# Multiple SBOMs to files
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
En Linux, syft puede escanear imágenes desde un almacén local de containers-storage (por ejemplo, creadas con Buildah o Podman) cuando se le solicita explícitamente; las referencias de imagen simples nunca buscan allí:
syft --from containers-storage localhost/myimage:latest

# rootless stores must be read from inside the builder's user namespace
podman unshare syft --from containers-storage localhost/myimage:latest
Esto se incluye en los binarios de la versión de Linux. Al compilar desde el código fuente, añade -tags containers_image_openpgp,exclude_graphdriver_btrfs.
[!TIP] Consulta la guía de introducción para explorar todas las capacidades y características.
¿Quieres conocer todos los detalles de Syft? Consulta la documentación de la CLI, la documentación de configuración y el esquema JSON.
Animamos a los usuarios a ayudar a mejorar estas herramientas enviando issues cuando encuentren un error o quieran una nueva funcionalidad. Consulta nuestra descripción general de contribución y la documentación específica para desarrolladores si estás interesado en aportar código.
El desarrollo de Syft está patrocinado por Anchore, y se publica bajo la Licencia Apache-2.0.
El logotipo de Syft de Anchore está licenciado bajo CC BY 4.0

Para opciones de soporte comercial con Syft o Grype, por favor contacta con Anchore.
El equipo de Syft celebra reuniones comunitarias periódicas en línea. Todos son bienvenidos a unirse para traer temas de discusión.
