
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit

 prowler-cloud/prowler
Prowler es la plataforma de seguridad en la nube de código abierto más utilizada del mundo que automatiza la seguridad y el cumplimiento en cualquier…
 projectdiscovery/nuclei
Escáner de vulnerabilidades rápido basado en YAML con motor de detección impulsado por plantillas para pruebas de seguridad automatizadas en…
 google/osv-scanner
Escáner de vulnerabilidades escrito en Go que utiliza los datos proporcionados por https://osv.dev
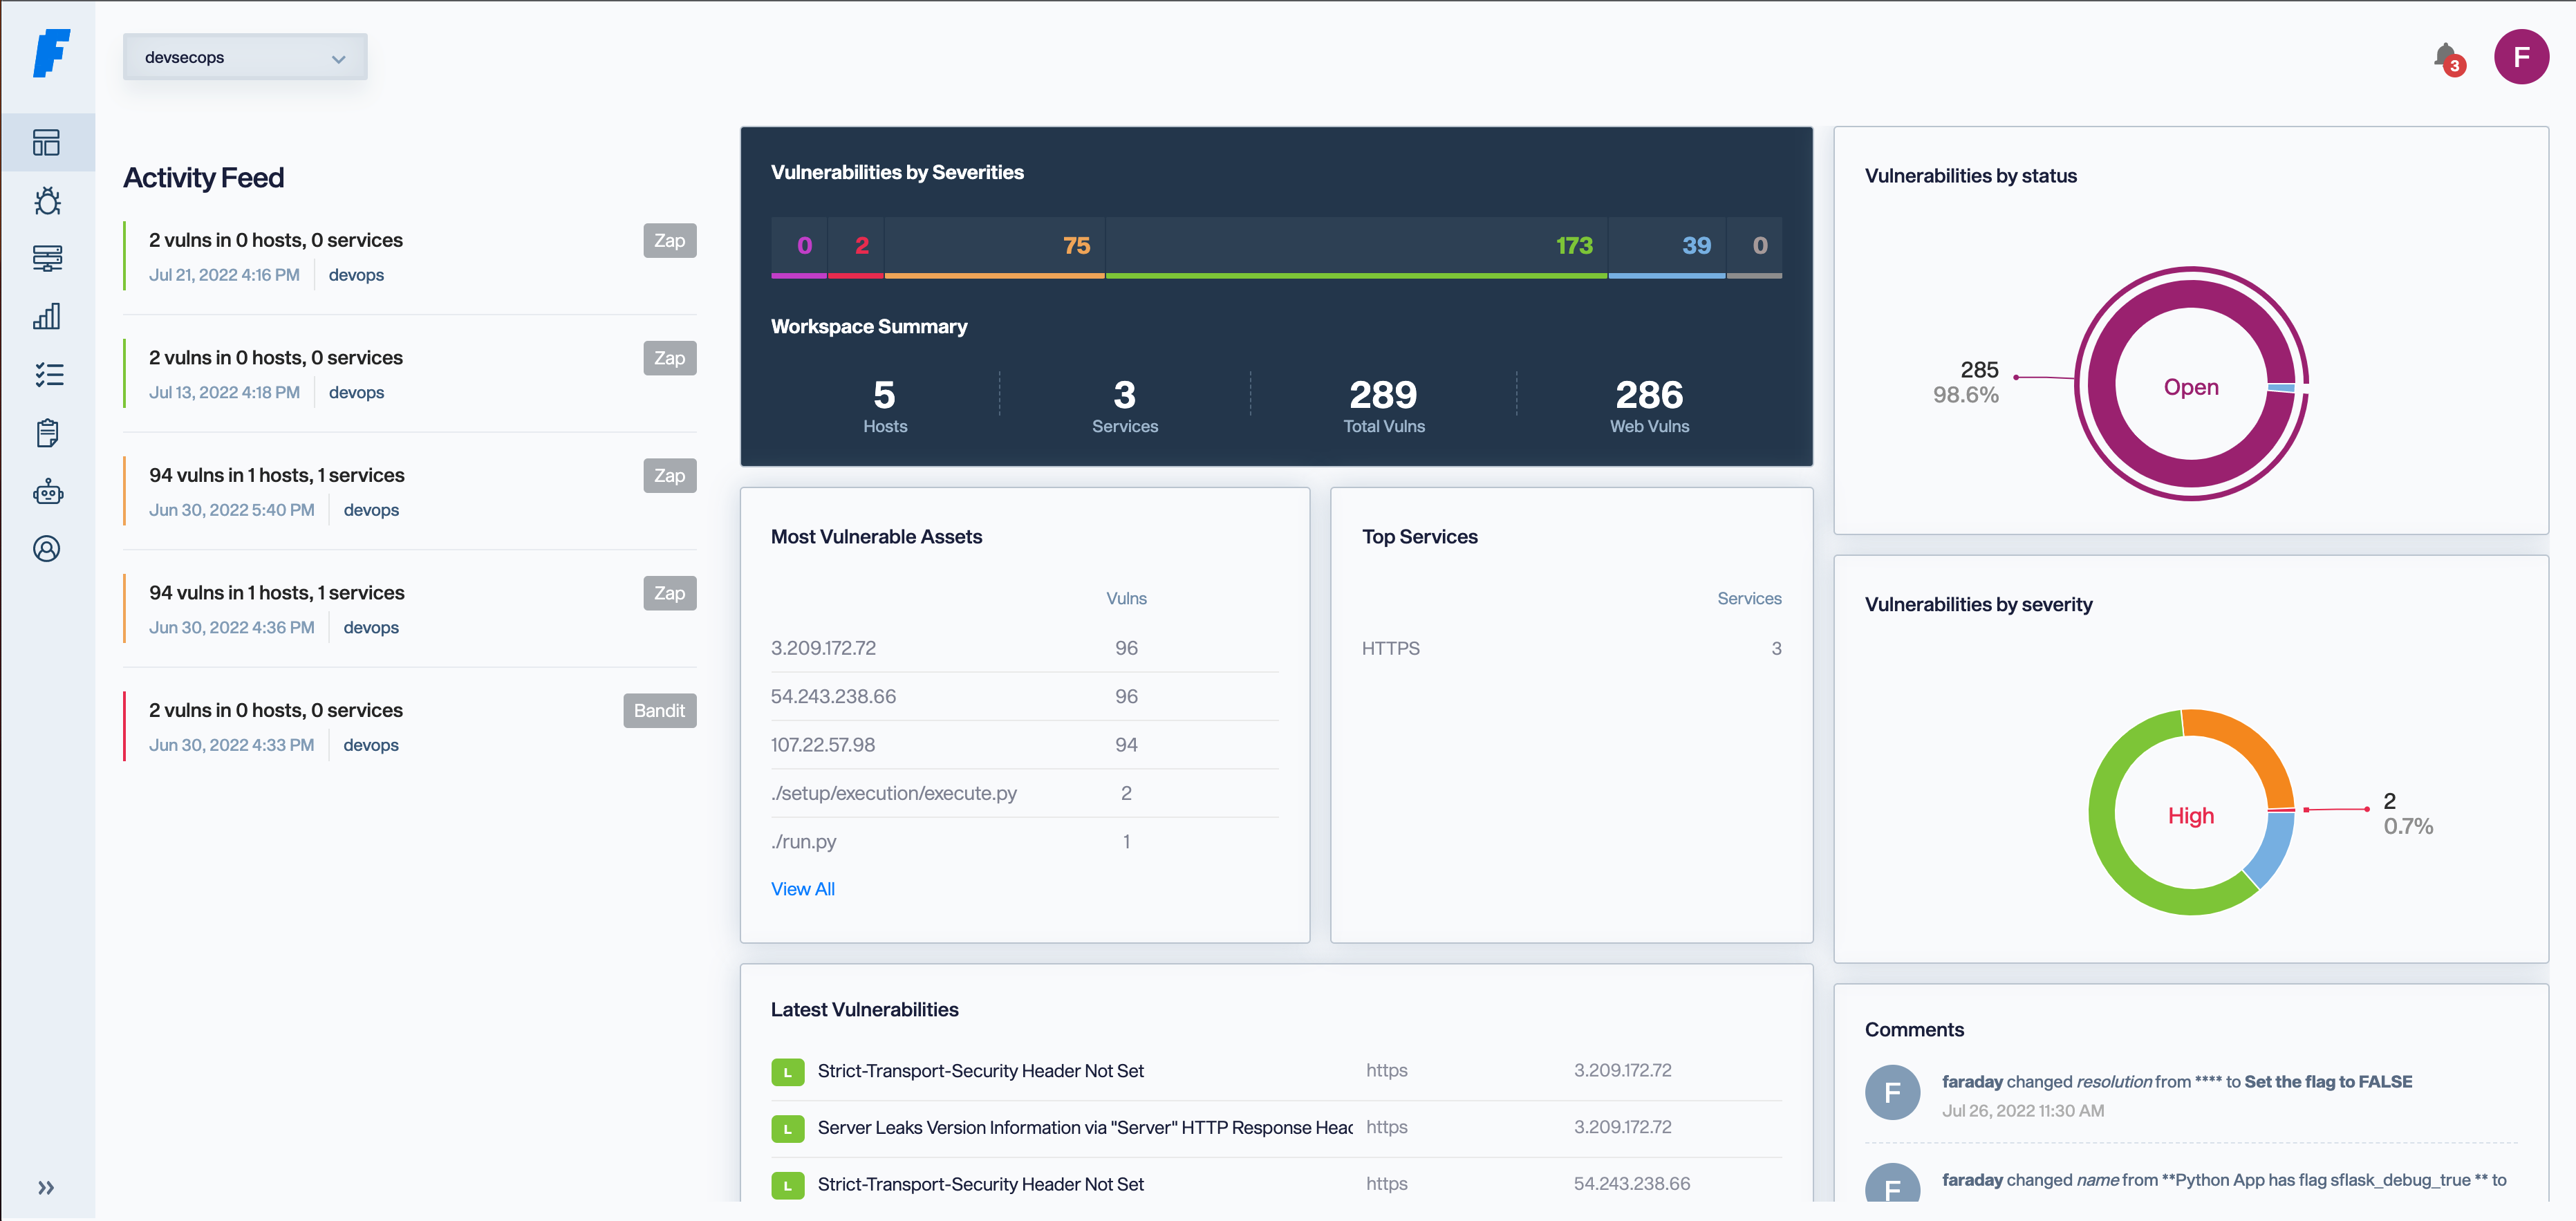 infobyte/faraday
Herramientas de ciberseguridad de código abierto e impulsadas por IA para seguridad ofensiva, gestión de vulnerabilidades y pentesting autónomo.…
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 netalertx/netalertx
Visibilidad centralizada de la red y descubrimiento continuo de activos. Monitoree dispositivos, detecte cambios y manténgase informado en redes…
 dmdhrumilmistry/security-harness
Arnés de revisión estática de seguridad de aplicaciones multiagente para agentes de codificación de IA: mapea bases de código, caza clases de…
 kyverno/kyverno
Aplica seguridad y cumplimiento normativo en clústeres de Kubernetes mediante controles de admisión, mutación de recursos, escaneos en segundo plano…
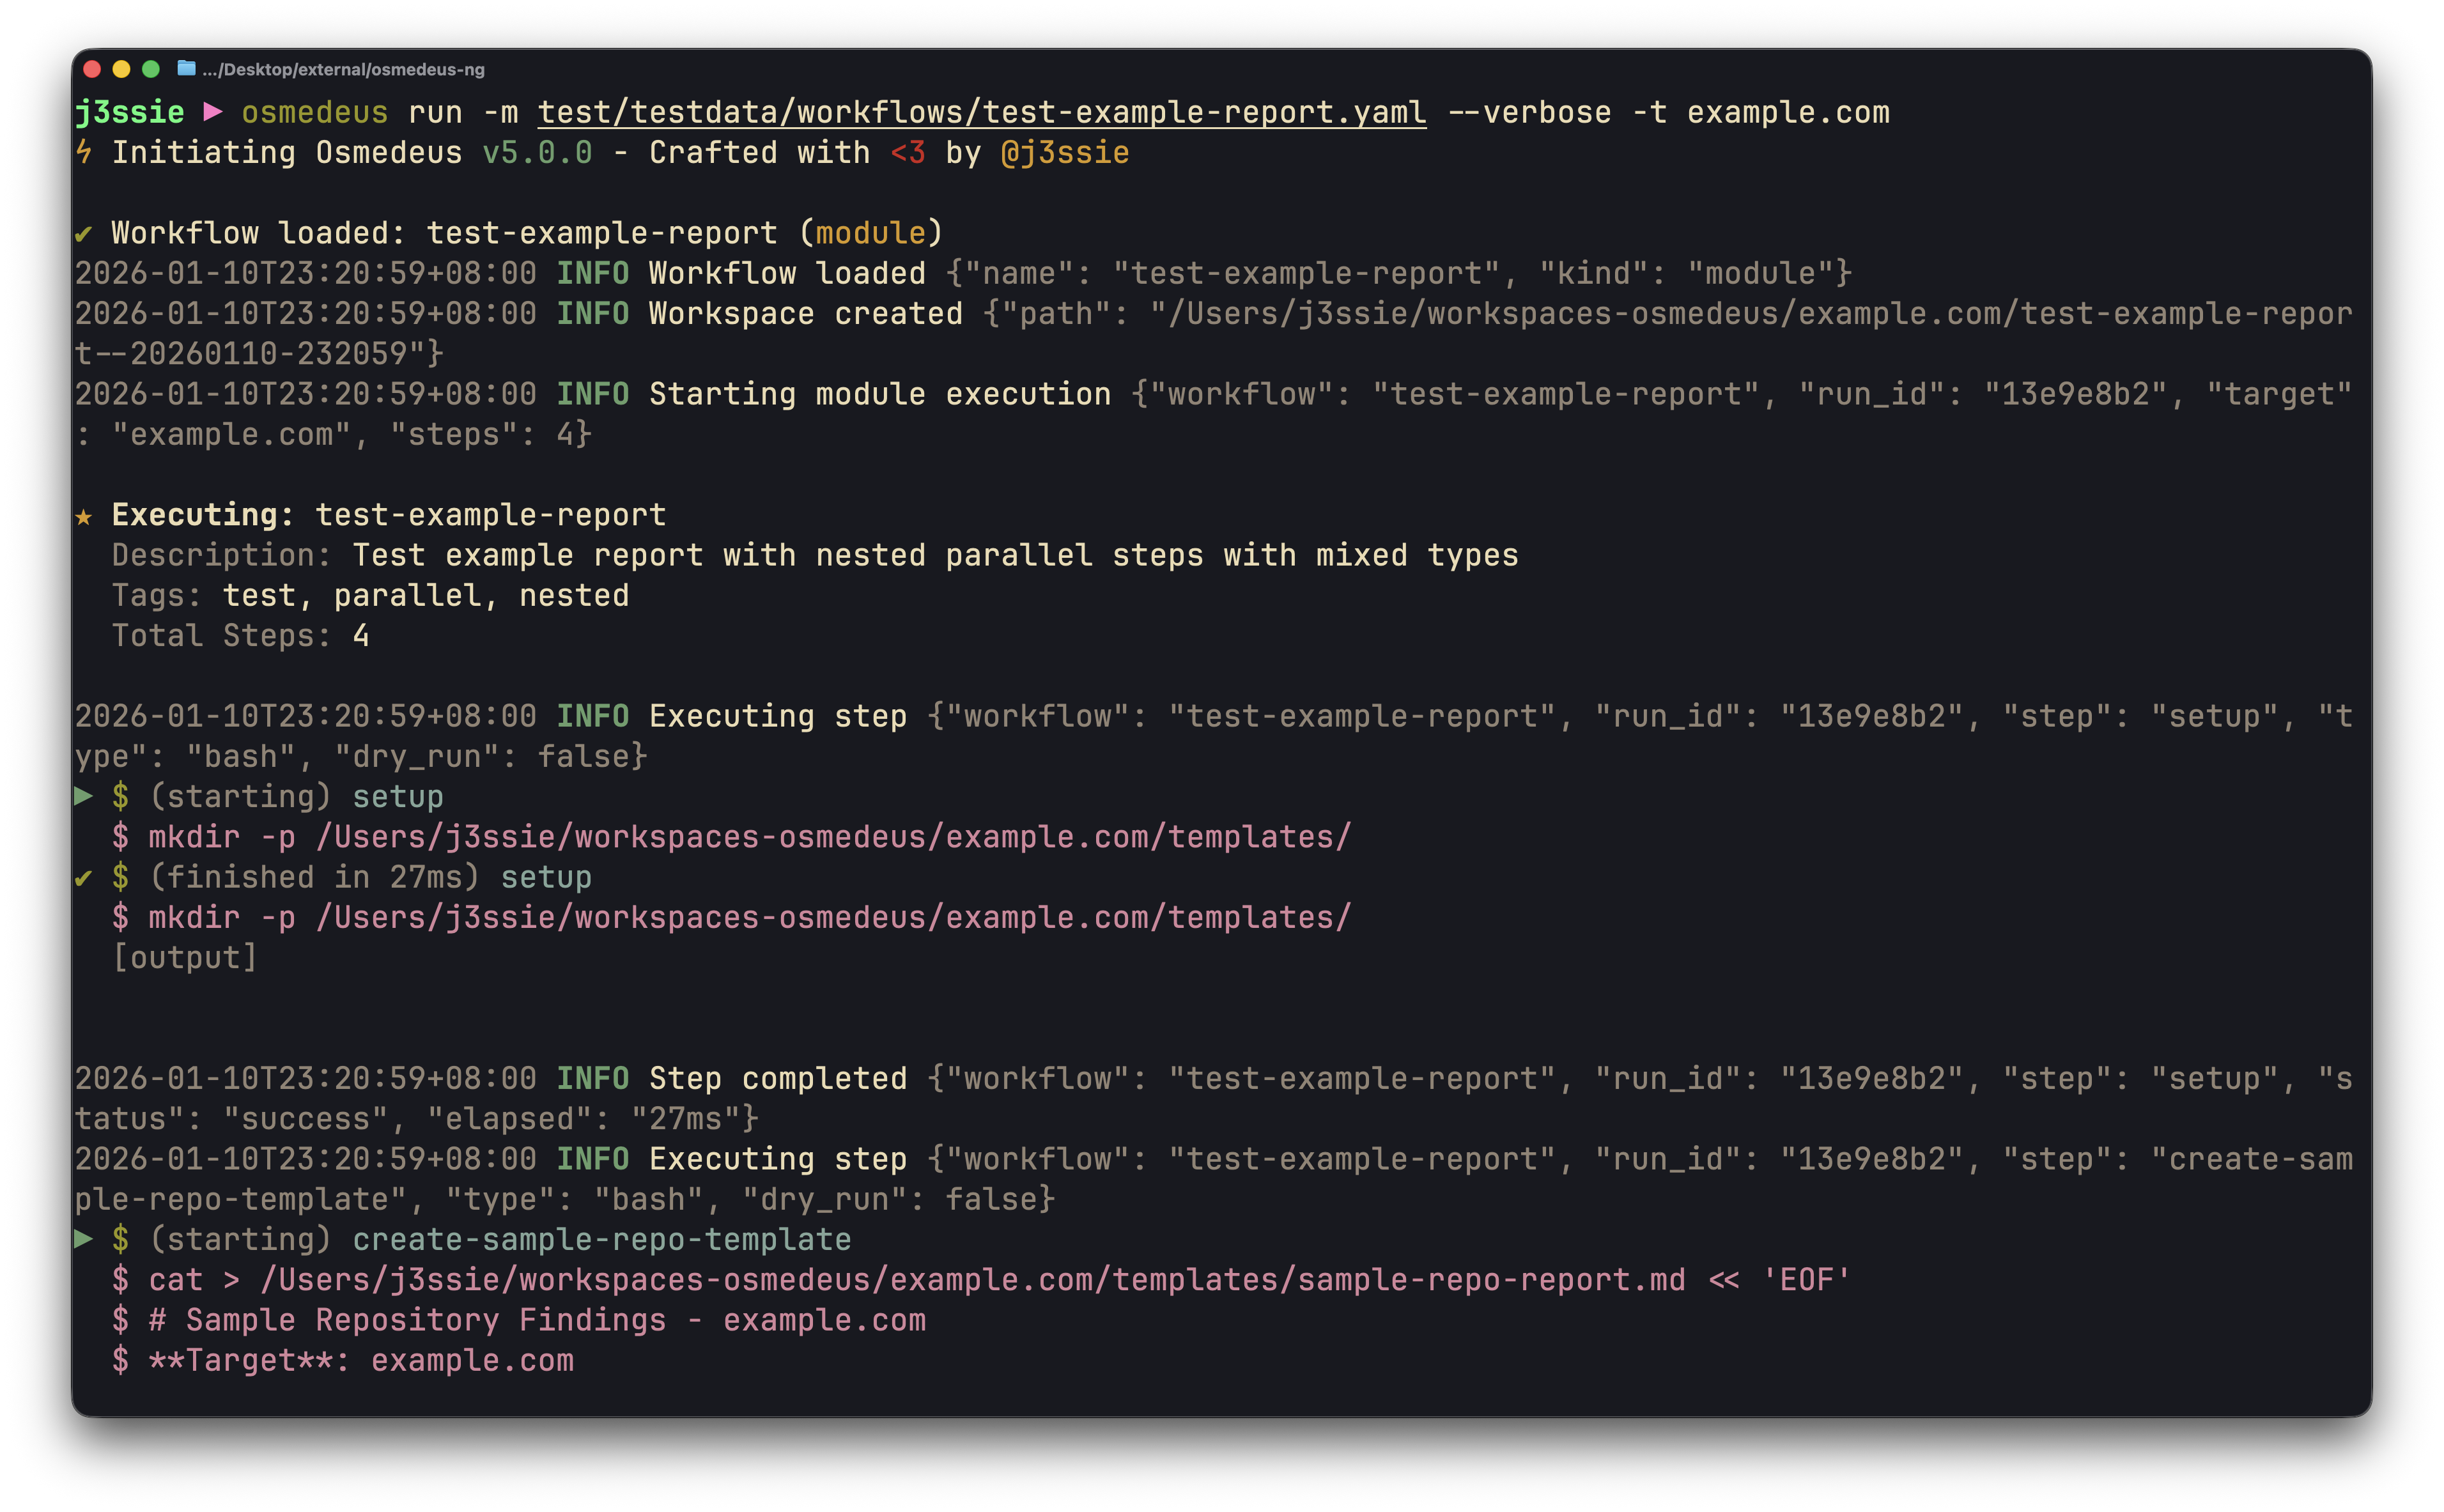 j3ssie/osmedeus
Un motor moderno de orquestación para seguridad
 nvidia/skillspector
Escáner de seguridad para habilidades de agentes de IA. Detecta vulnerabilidades, patrones maliciosos, riesgos de seguridad, inyección de prompt,…
 anchore/grype
Un escáner de vulnerabilidades para imágenes de contenedores y sistemas de archivos.
 kubescape/kubescape
Plataforma de seguridad de Kubernetes de código abierto que escanea clústeres, manifiestos e imágenes en busca de configuraciones incorrectas,…
 trufflesecurity/trufflehog
Encontrar, verificar y analizar credenciales filtradas
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 navikt/cplt
Sandbox para agentes de codificación de IA. Ejecuta Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose o un shell simple dentro…
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 nealbridges/vulnhunter
Escáner de seguridad de IA agéntica que razona como un atacante sobre el código fuente, confirma fallos explotables con PoCs ejecutables e impulsa…
 1n3/sn1per
Plataforma automatizada de pruebas de penetración y gestión de superficie de ataque. Reconocimiento, escaneo, explotación, informes: más de 600…





