
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
 salesforce/policy_sentry
Genera políticas de IAM de AWS con el mínimo privilegio basadas en ARNs de recursos y niveles de acceso, automatizando la creación de políticas…
 bytedance/elkeid
Elkeid es una solución de código abierto que puede satisfacer los requisitos de seguridad de diversas cargas de trabajo como hosts, contenedores y…
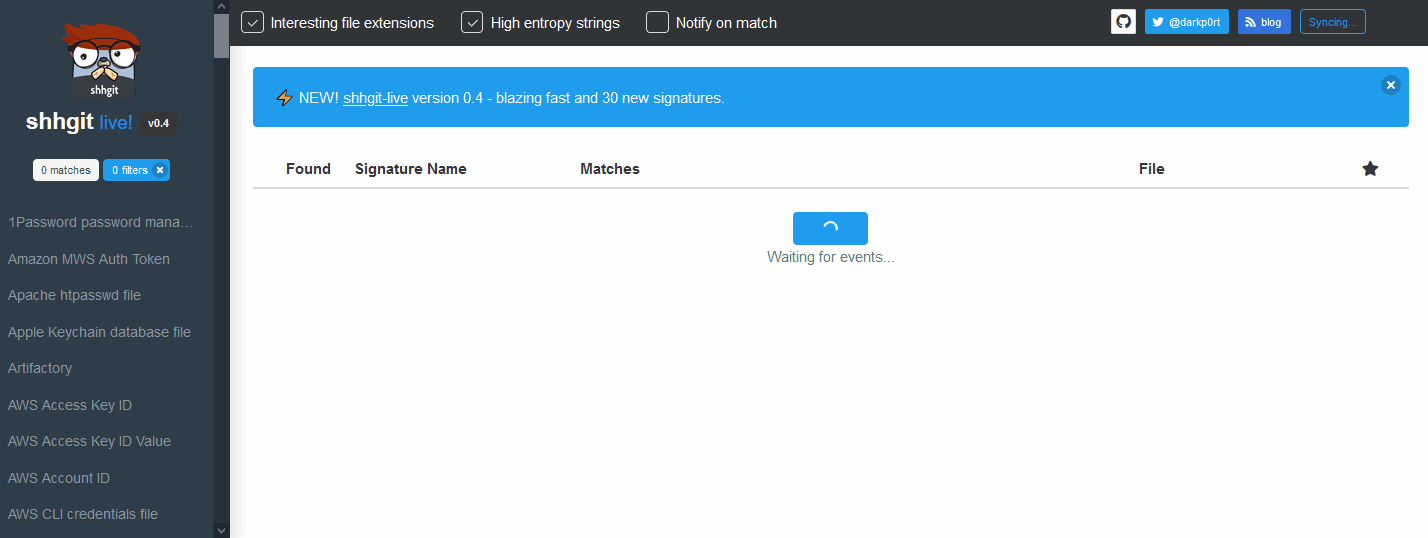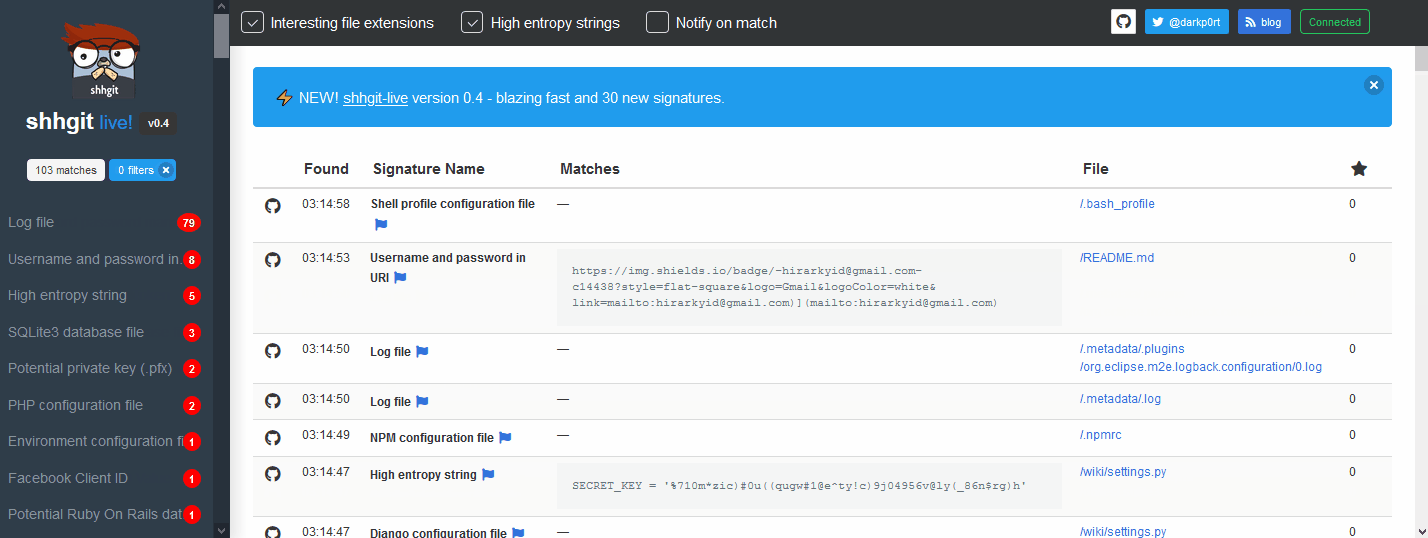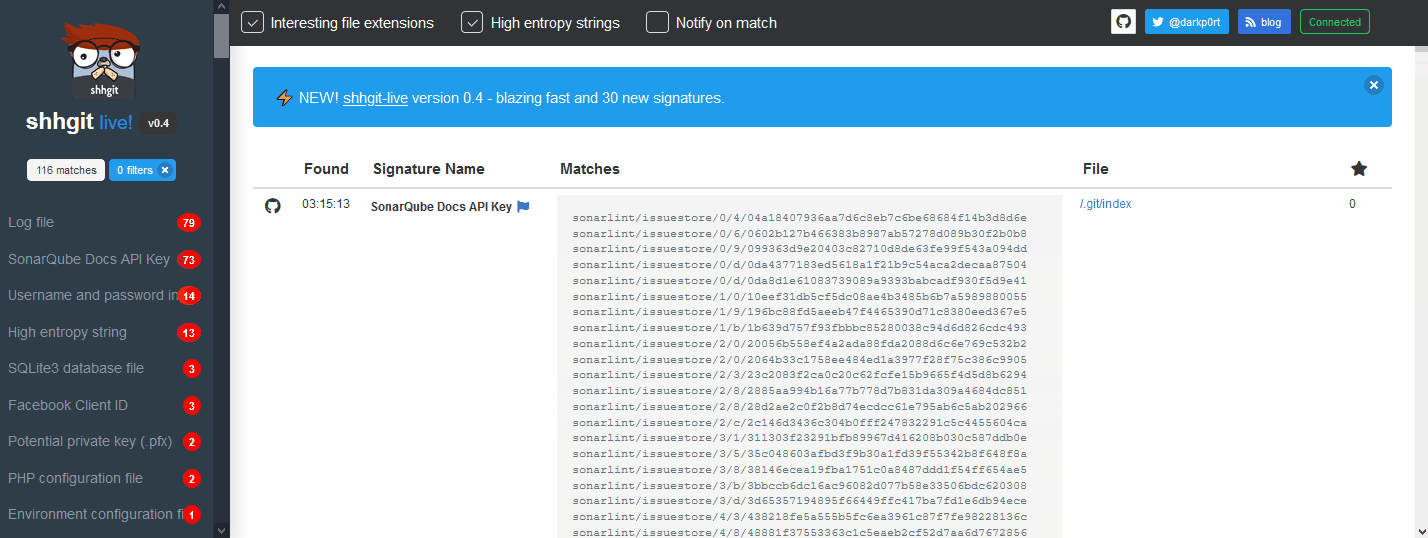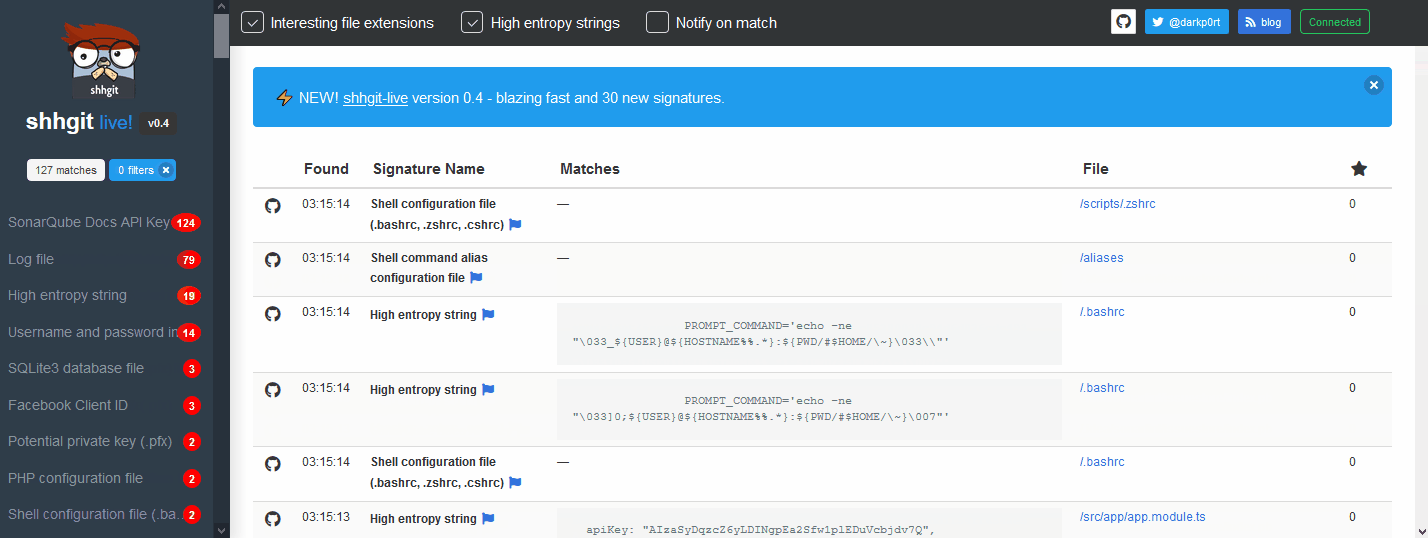 eth0izzle/shhgit
Ah shhgit! Encuentra secretos en tu código. Detección de secretos para tus repositorios de GitHub, GitLab y Bitbucket.
 alexei-led/pumba
Herramienta de pruebas de caos, emulación de red y pruebas de estrés para contenedores
 baidu/openrasp
Motor de autoprotección de aplicaciones en tiempo de ejecución que se engancha en los servidores de aplicaciones para monitorear y bloquear consultas…
 stackrox/stackrox
La Plataforma de Seguridad Kubernetes de StackRox realiza un análisis de riesgos del entorno de contenedores, ofrece visibilidad y alertas en tiempo…
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
 getprobo/probo
Soluciones de código abierto para SOC2, GDPR e ISO27001
 kubeshop/testkube
☸️ La plataforma de pruebas abierta para equipos de ingeniería impulsados por IA
 deepfence/secretscanner
:unlock: :unlock: Encuentra secretos y contraseñas en imágenes de contenedores y sistemas de archivos :unlock: :unlock:
 pyupio/safety
Safety comprueba las dependencias de Python en busca de vulnerabilidades de seguridad conocidas y sugiere las remediaciones adecuadas para las…
 knostic/openant
OpenAnt de Knostic es el producto líder de código abierto de descubrimiento de vulnerabilidades basado en LLM, que ayuda a los defensores a encontrar…
 google-github-actions/run-gemini-cli
Una acción de GitHub que invoca la CLI de Gemini.
 pypa/pip-audit
Audita entornos Python, archivos de requisitos y árboles de dependencias en busca de vulnerabilidades de seguridad conocidas, y puede corregirlas…
 zegl/kube-score
Análisis de objetos Kubernetes con recomendaciones para mejorar la fiabilidad y la seguridad. kube-score previene activamente el tiempo de…
 goodwithtech/dockle
Linter de imágenes de contenedor para seguridad, ayudando a construir la imagen Docker de mejores prácticas, fácil de empezar.
 sigstore/rekor
Registro de transparencia de la cadena de suministro de software
 bridgecrewio/terragoat
Infraestructura Terraform intencionalmente vulnerable para aprender detección de configuraciones erróneas en la nube y prácticas DevSecOps en AWS,…








