
 #1
Herramientas de seguridad LLM, inyección de prompts, extracción de modelos, IA adversaria y red teaming de IA.
Recomendado por Kitploit
 togg53192-cmd/jailbreaks
Curated collection of LLM jailbreak prompts and bypass techniques, documenting adversarial inputs that circumvent AI model safety guardrails.
 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 ed1s0nz/cyberstrikeai
El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria…
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 absllk/hexestra
IDE de pruebas de penetración nativo de IA donde los operadores y un agente de IA comparten navegador, terminales, captura de tráfico, shells, grafo…
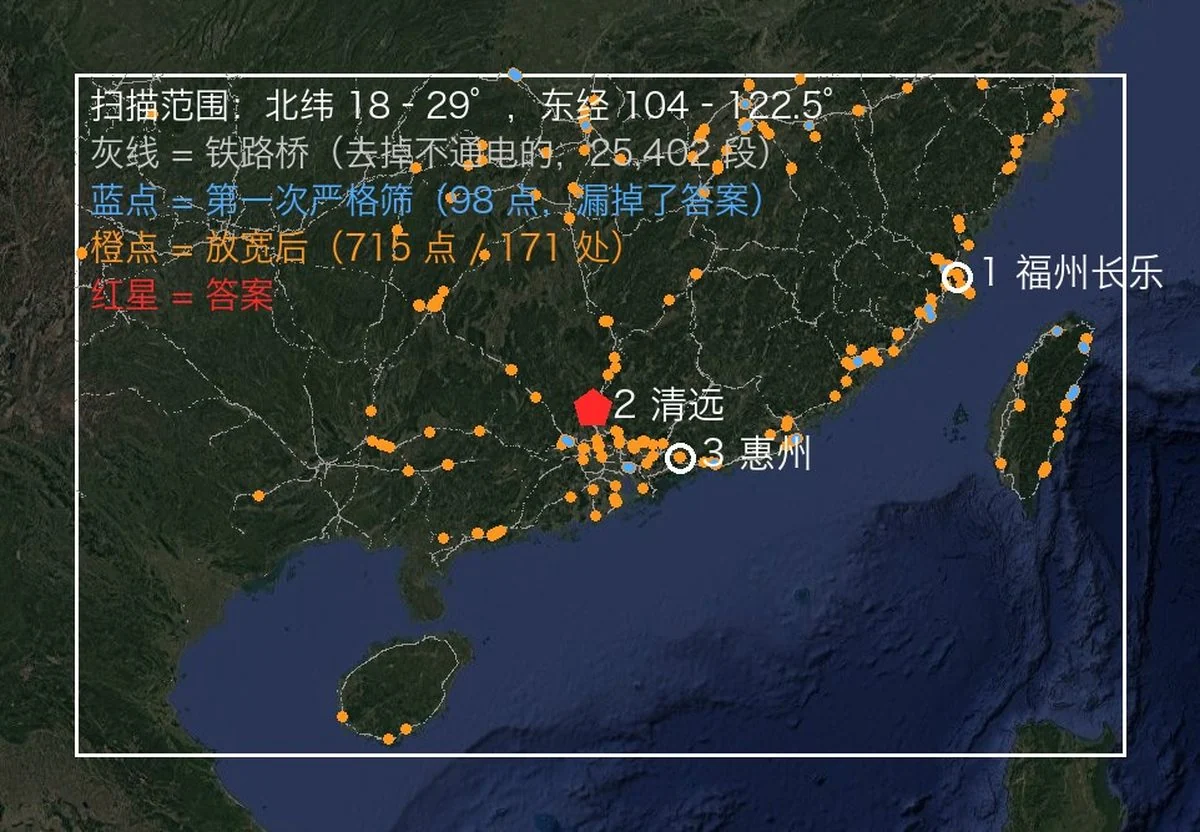 oldcircle/geo-sleuth
Una habilidad de agente que encuentra dónde se tomó una foto — geometría de OpenStreetMap, perfiles de elevación, imágenes satelitales y vista a…
 usestrix/strix
Herramienta de pruebas de penetración con IA de código abierto para encontrar y corregir las vulnerabilidades de tu aplicación.
 tencent/ai-infra-guard
Una plataforma full-stack de Red Teaming de IA que protege los ecosistemas de IA mediante Agent Scan, Skills Scan, MCP scan, AI Infra scan y…
 hacksider/deep-live-cam
intercambio de caras en tiempo real y deepfake de video con un solo clic usando solo una imagen
 baarai/artex
LLM multi-agent autonomous penetration testing platform with planner/worker agents, asset and exploration graphs, MITM traffic recording, and…
 p-e-w/heretic
Modificación de modelos de lenguaje sin entrenamiento: elimina la censura, suprime el slop, reduce la adulación y más
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 dmdhrumilmistry/security-harness
Arnés de revisión estática de seguridad de aplicaciones multiagente para agentes de codificación de IA: mapea bases de código, caza clases de…
 recurse-labs/recurse
IDE de ingeniería inversa agéntica con un desensamblador multiarquitectura en Rust puro, descompilador nativo, depurador y agente LLM para análisis…
 akatorich/kernelflirt
Depurador a nivel de kernel de Windows con interfaz estilo OllyDbg/IDA, puntos de interrupción por software y hardware, símbolos PDB, descompilador y…
 nvidia/garak
Escáner modular de vulnerabilidades de LLM que analiza alucinaciones, fuga de datos, inyección de prompts, jailbreaks y toxicidad utilizando sondas…
 adam-atlassoftware/kraken
Banco de trabajo de ingeniería inversa construido sobre el descompilador de Ghidra con un motor nativo sin Java, análisis de funciones asistido por…
 panniantong/agent-reach
Give your AI agent eyes to see the entire internet. Read & search Twitter, Reddit, YouTube, GitHub, Bilibili, XiaoHongShu — one CLI, zero API fees.






