
 #1

 rui0828/cve-2026-21440-adonisjs-bodyparser
基于 Docker 的 CVE-2026-21440 复现实验环境。@adonisjs/bodyparser ≤10.1.1 中的路径遍历 / 任意文件写入漏洞。
 oscerd/cve-2026-79986
CVE-2026-79986 的复现程序与分析:Apache Camel camel-azure-files 中的路径遍历漏洞,其中共享列表名称会逃逸出被轮询的目录。
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - 高危 - 远程 - 权限残留 - proxy-user defaultExtraClassPath
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - 高危 - 远程 - 文件写入 - Connect 会话 SET copyFromLocalToFs.allowDestLocal
 nvansluis/test_cve-2023-46747
Python 脚本,用于测试 F5 BIG-IP 是否存在 CVE-2023-46747 漏洞,若存在漏洞则添加管理员账户。
 apaonum/brotli-cve-check
用于扫描项目中 CVE-2026-111497(Brotli)漏洞的 Agent 技能与脚本,可评估严重程度并给出修复建议
 nsk-394/kavach-loop
闭环漏洞修复:检测 -> 复现漏洞利用 -> 生成补丁 -> 使用验证工具进行验证。实例演示:Langflow CVE-2026-33017

 schroeder-sys/pantheon-souverainete
模块化、冗余且 100% 主权的云基础设施,以摆脱 GAFAM 的束缚。技术指南、Zero-Trust 架构与内部加密(DoT/DoH)。
 q0524/cve-2026-44825_ctf
基于 Docker 的 Apache Solr CTF 挑战环境,复现 CVE-2026-44825 默认凭据认证绕过漏洞,包含 GZCTF 部署配置、漏洞利用脚本和解题报告。
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 漏洞与失陷评估工具
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
零停机 Linux 内核零日漏洞防御案例研究。有关自动化 CLI 和双见证公证框架,请参见 mc493/kshield。
 the-infra-company/kcatcher
捕捉潜伏在 Kafka 集群中的威胁。
 suriyaboon/hackthebox-facts
HTB Facts 是一个 Easy 级别的 Linux 靶机,涉及 Camaleon CMS 和 MinIO。通过开放注册和批量赋值漏洞获取管理员访问权限,然后从管理员设置中提取 MinIO 凭据。利用 CVE-2024-46987 路径遍历漏洞窃取 SSH 私钥,破解其口令,并通过…
 ejfkdev/oss
Cross-cloud S3-compatible object storage CLI to list, export, and download buckets across AWS, Aliyun, Tencent, Huawei and more, with anonymous…
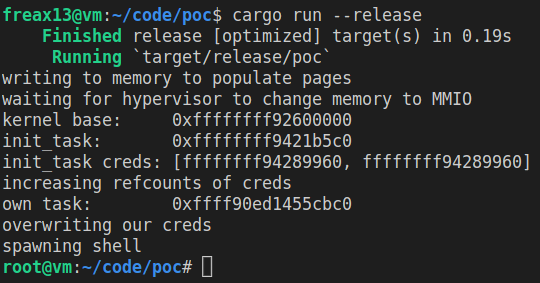 freax13/cve-2023-46813-poc
CVE-2023-46813 的概念验证利用程序,针对 AMD SEV-SNP。通过操纵虚拟机管理程序内存类型更改来交换任务凭据,从而提升权限。
 chef-cft/salt-vulnerabilities
检测CVE-2020-11651和CVE-2020-11652
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
在加固的隔离环境中执行不受信任的 Python、JavaScript 和 Bash 代码,并设有 5 秒、128 MB、0.5 核、PID 及输出限制。









