prowler-cloud/prowler
Prowler 是全球使用最广泛的开源云安全平台,可在任何云环境中自动化安全与合规。立即连接你的代理,并基于 Agentic Cloud Defender 进行构建。
Prowler 是开放云安全平台,受到数千家组织的信赖,可在任何云环境中自动化安全与合规。凭借数千项开箱即用的检查与合规框架,Prowler 提供实时、可定制的监控与无缝集成,让各种规模的组织都能轻松、可扩展且经济高效地实现云安全。
智能体云防御者




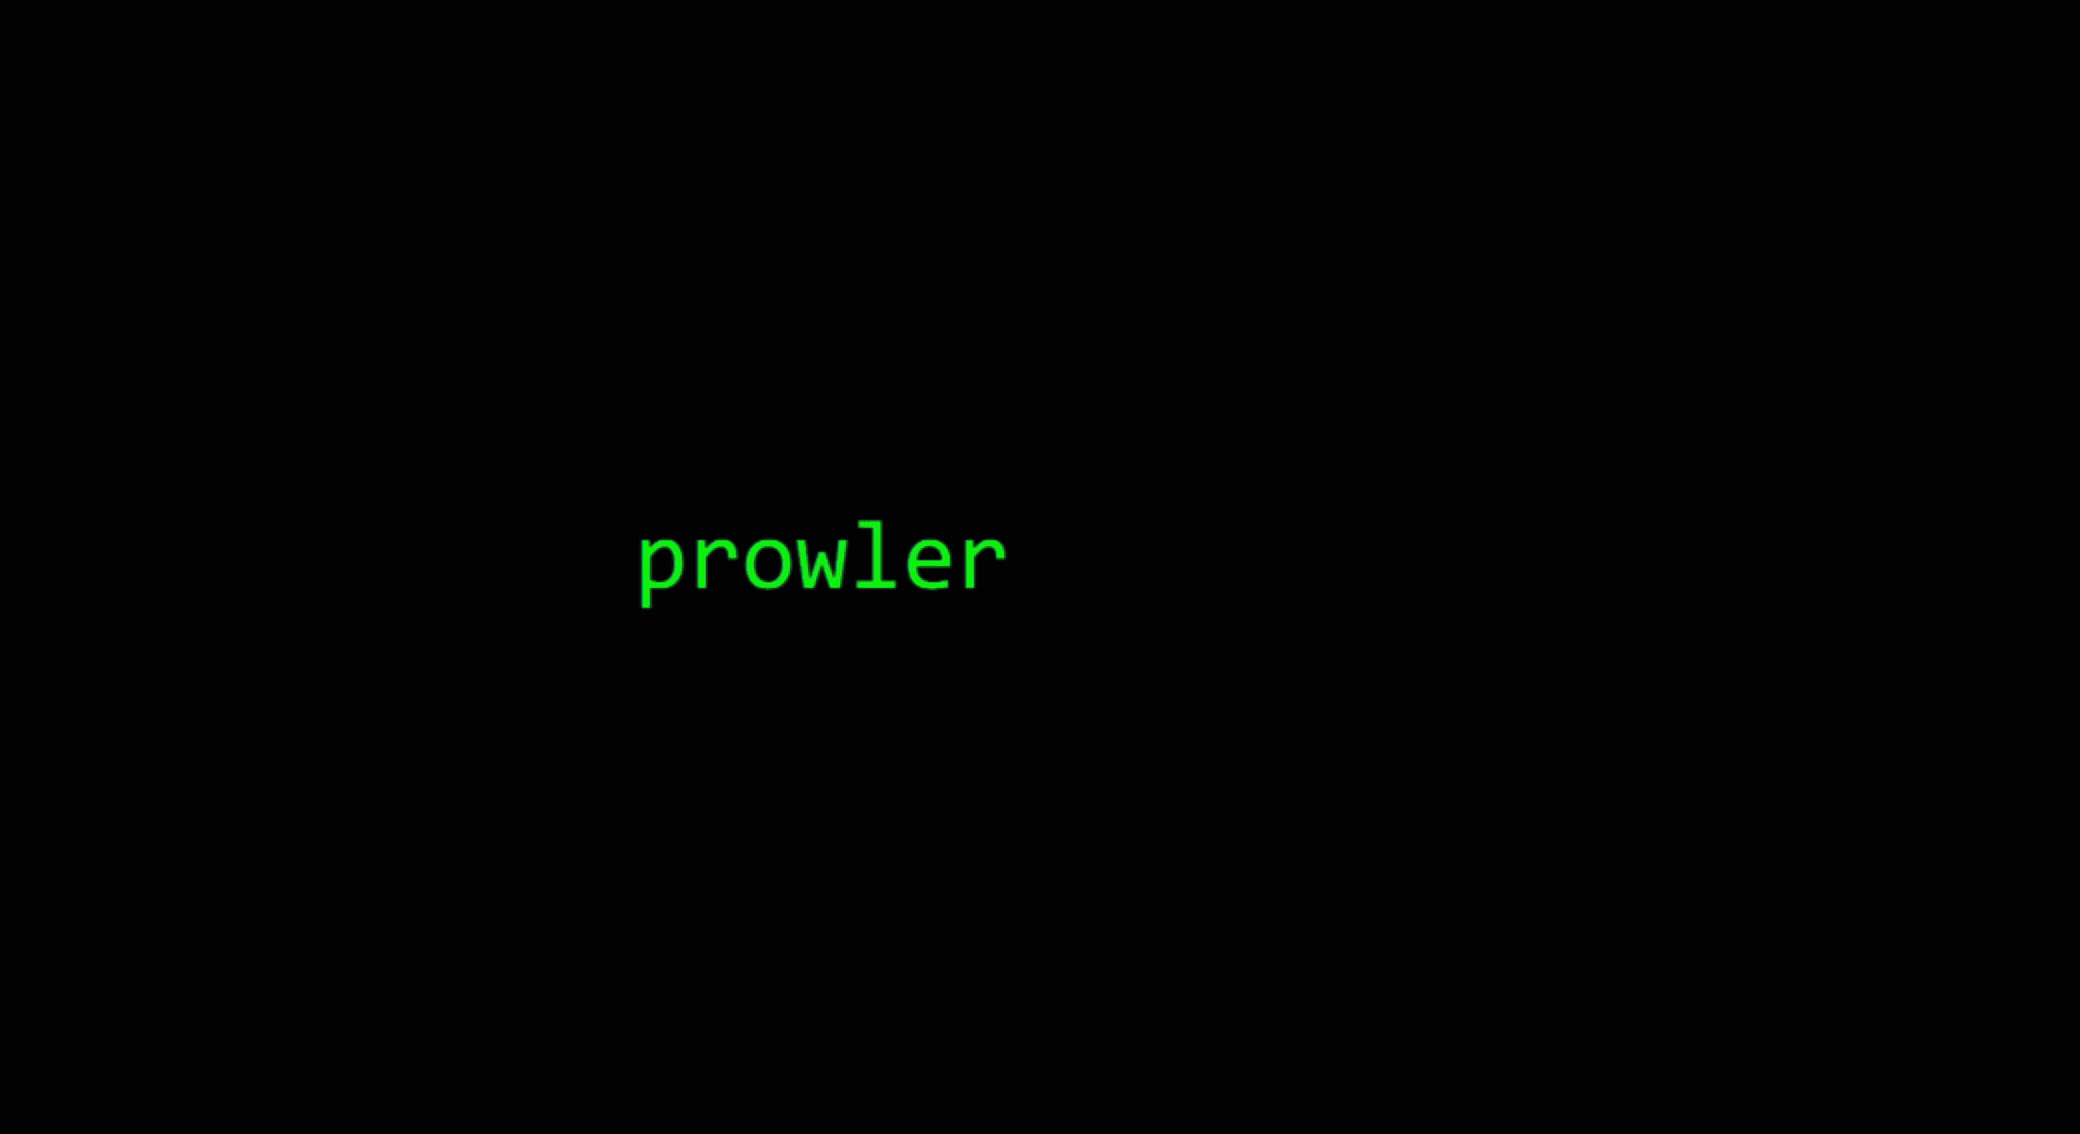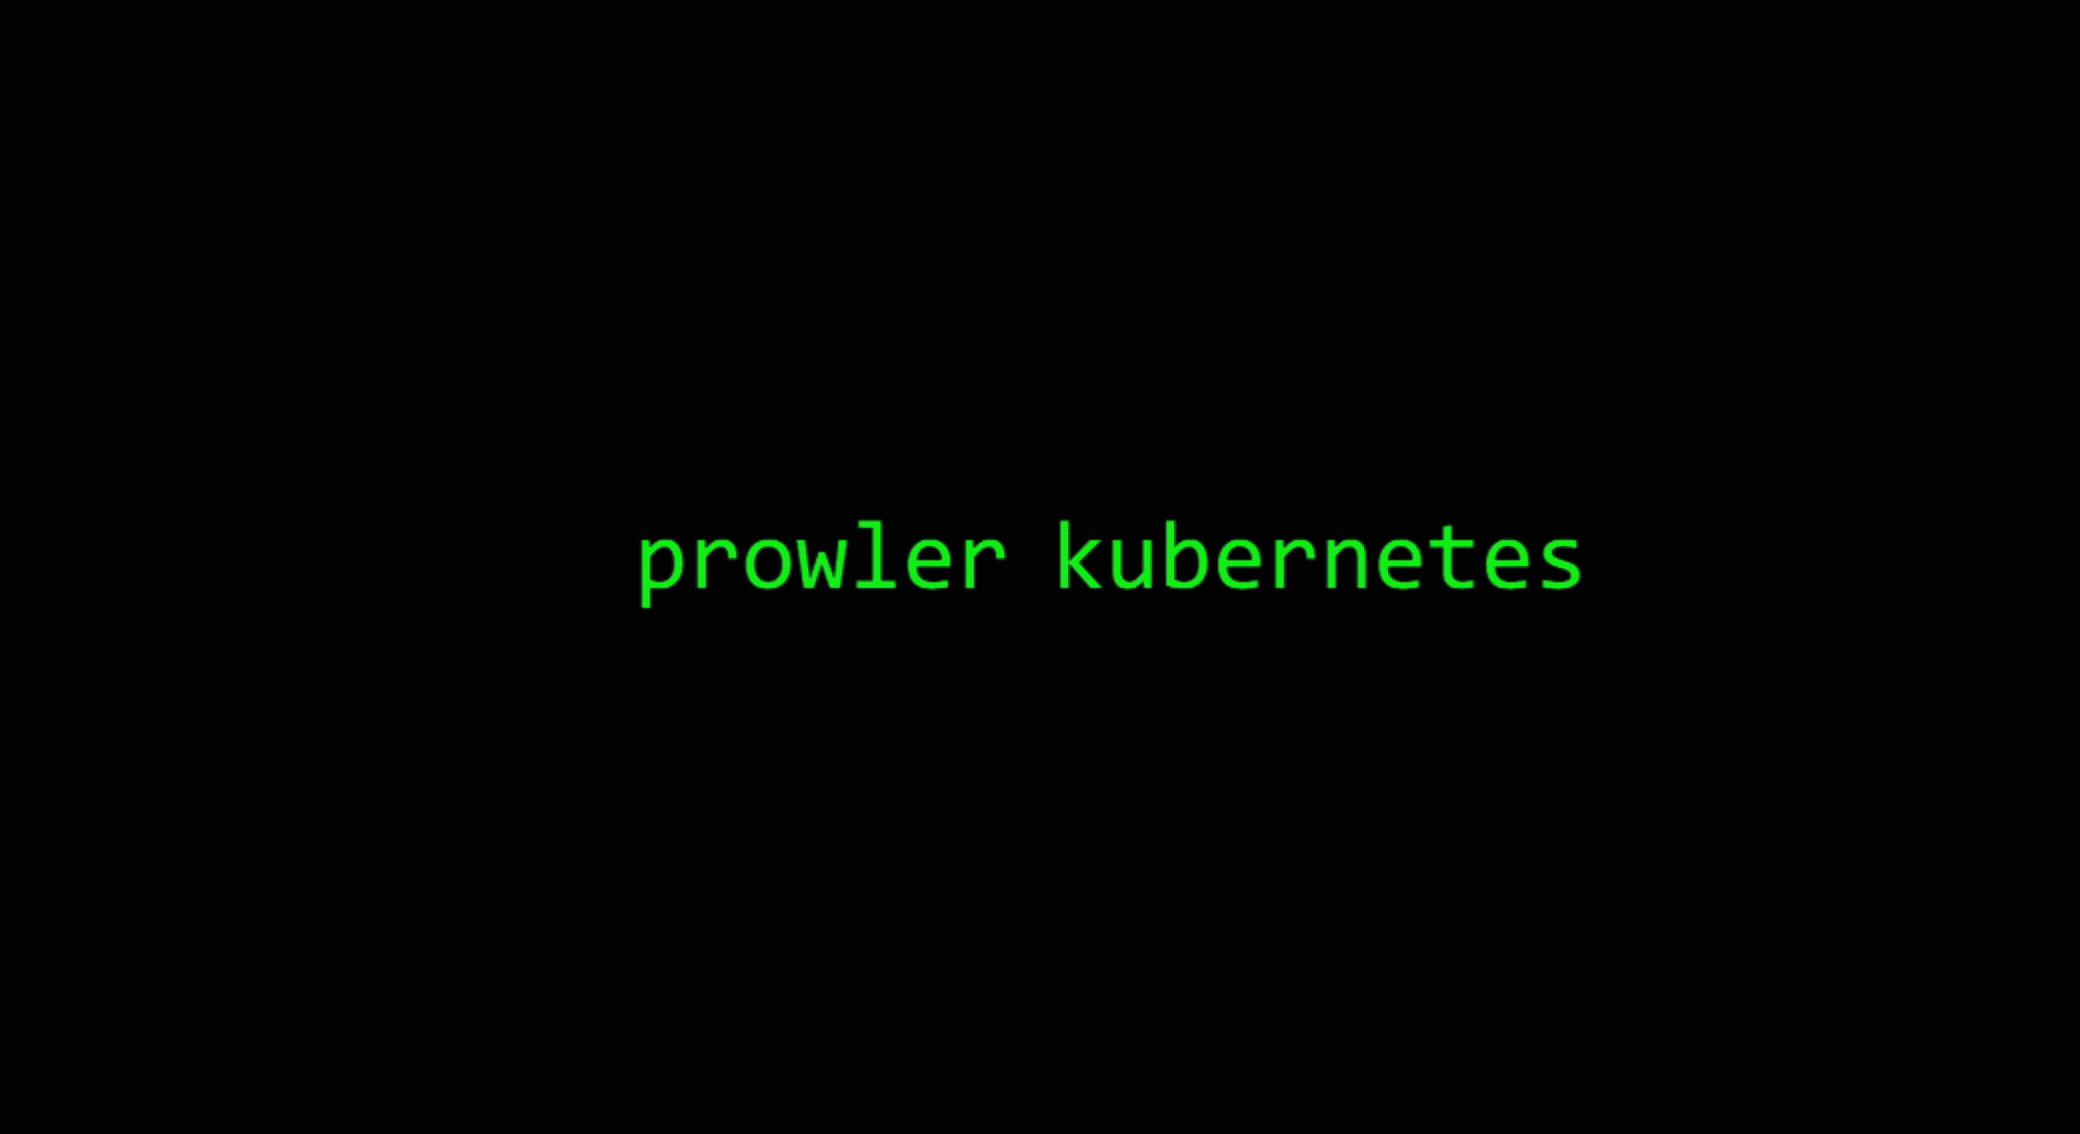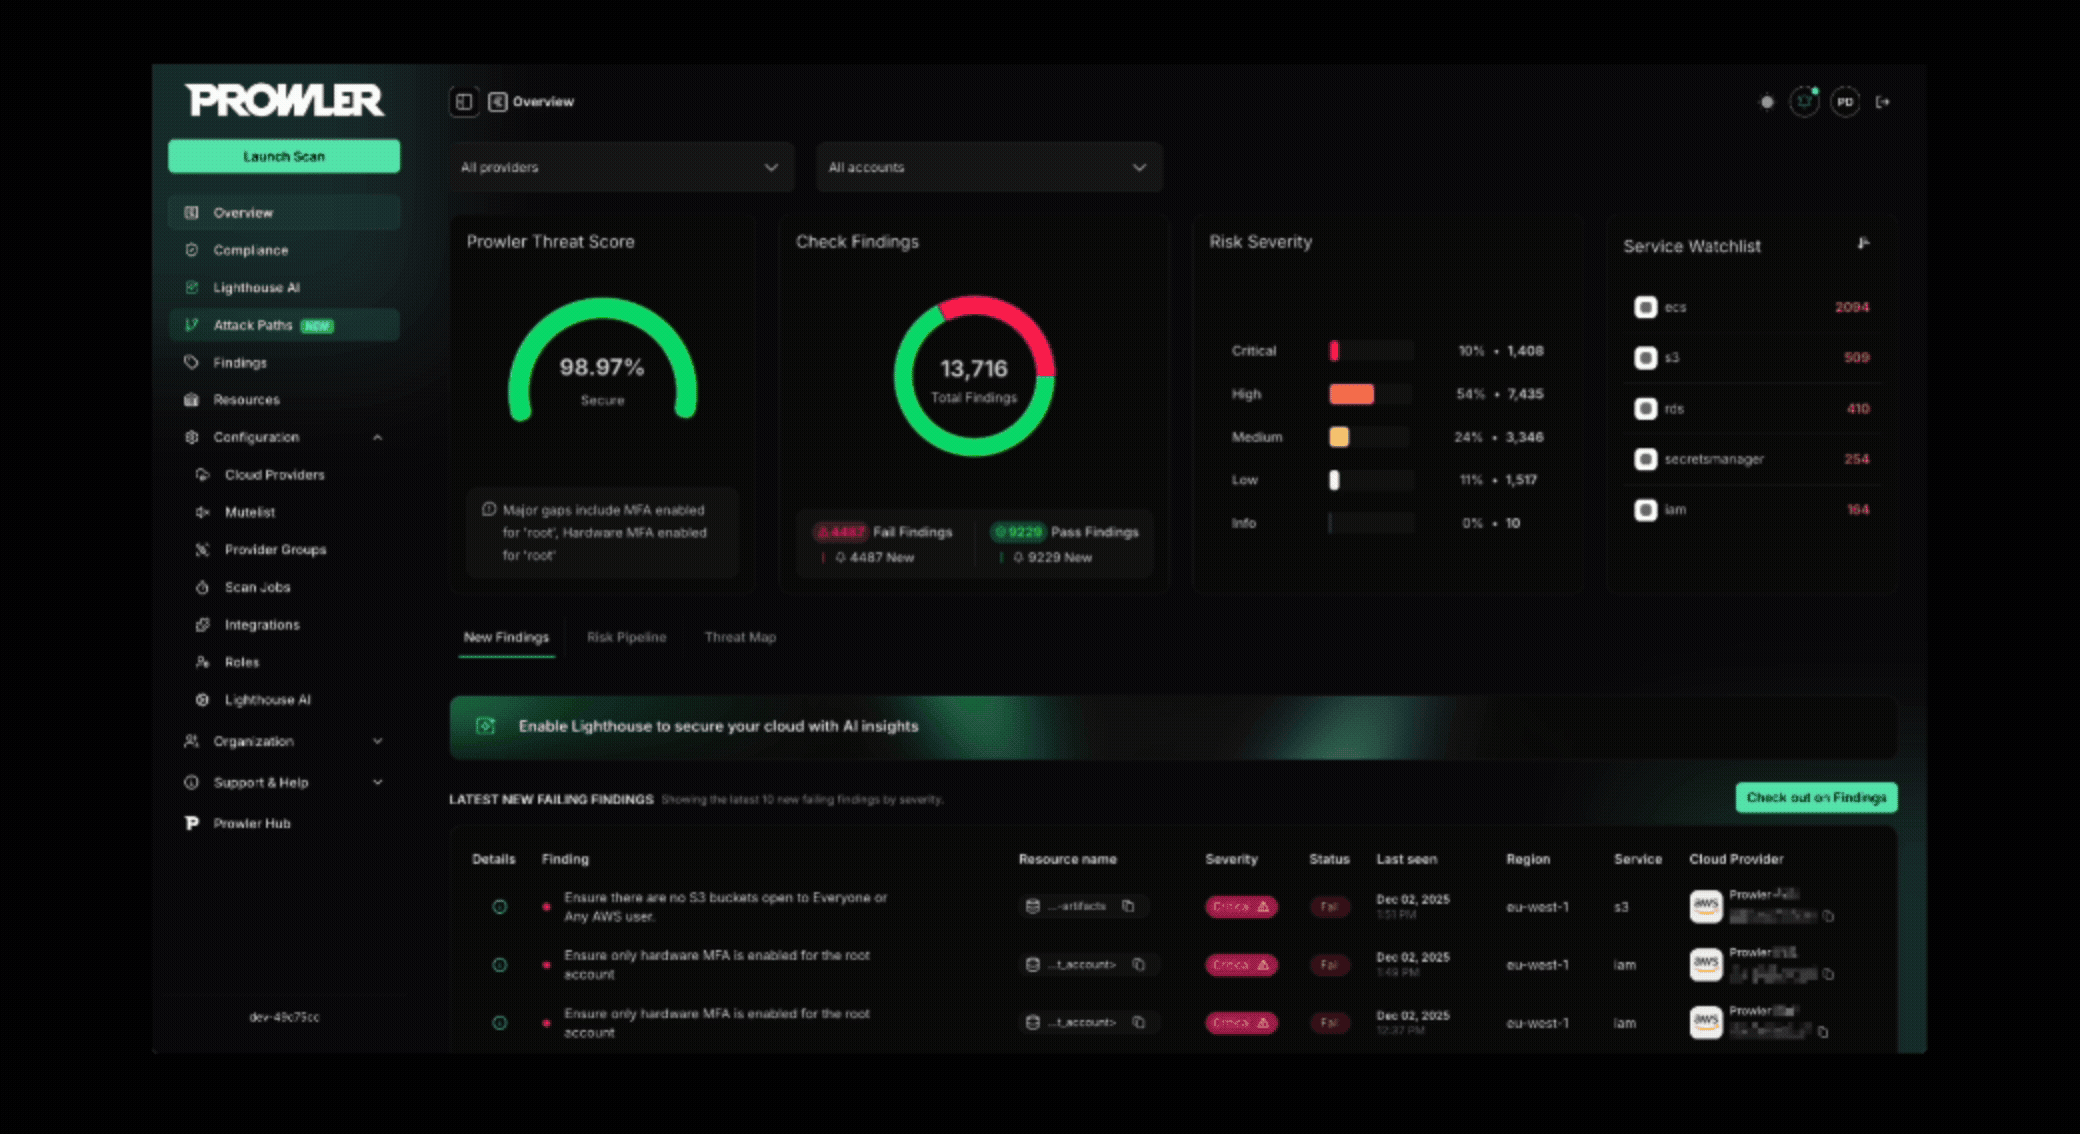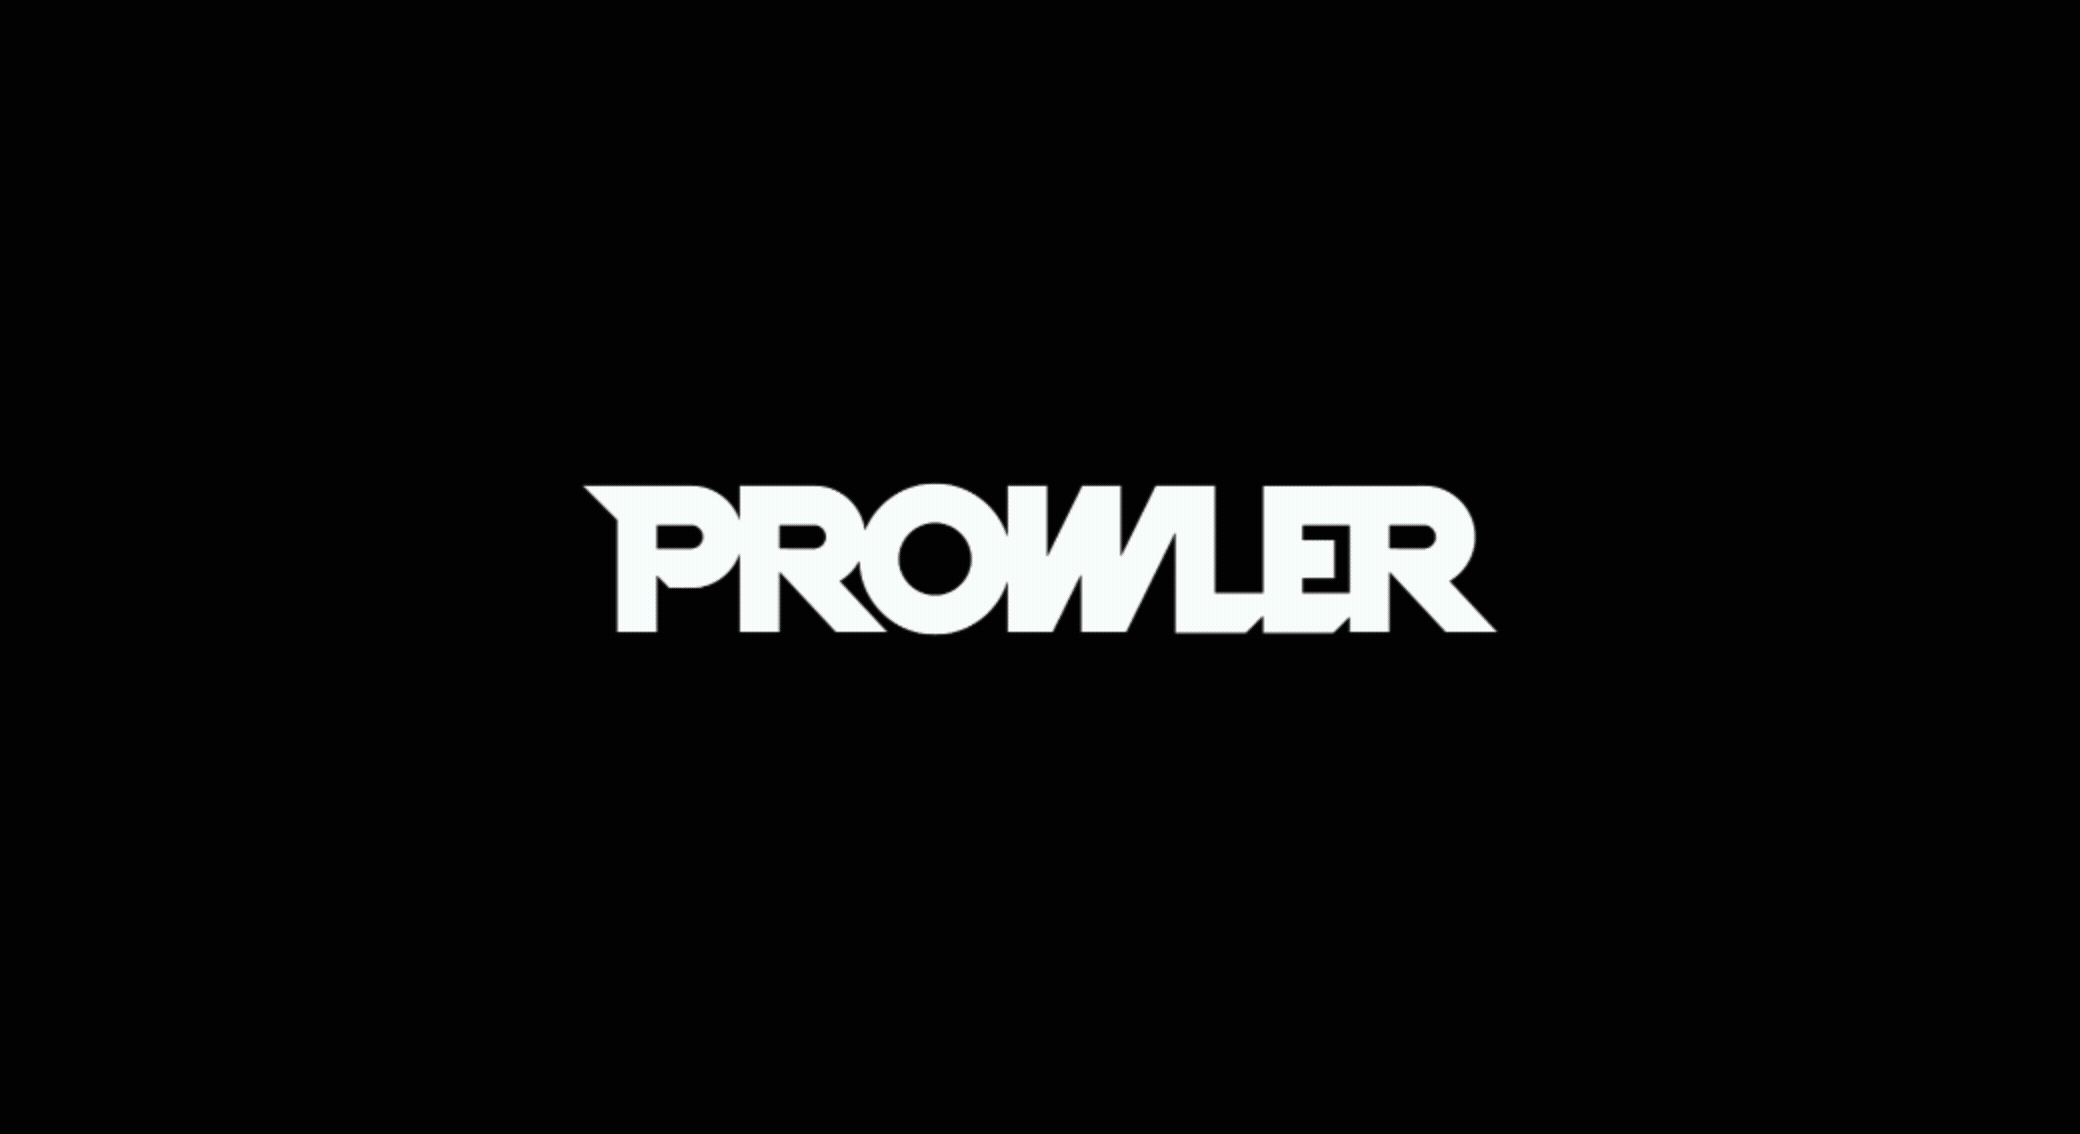
Prowler 是全球使用最广泛的_开源云安全平台_,可在任何云环境中自动化安全与合规工作。凭借数千项开箱即用的安全检查、修复指导以及合规框架,Prowler 旨在“以 AI 速度保护任何云环境”。Prowler 提供AI 驱动、可定制且易于使用的评估、仪表盘、报告和集成,使各种规模的组织都能以简单、可扩展且经济高效的方式实现云安全。
Prowler 内置数百项控制措施,以确保符合各类标准与框架,包括:
Prowler Cloud 及其自托管开源版本 Prowler Local Server 是 Web 应用程序,可简化在您的云服务商账户中运行 Prowler 的过程。它们提供用户友好的界面,用于可视化结果并简化您的安全评估。
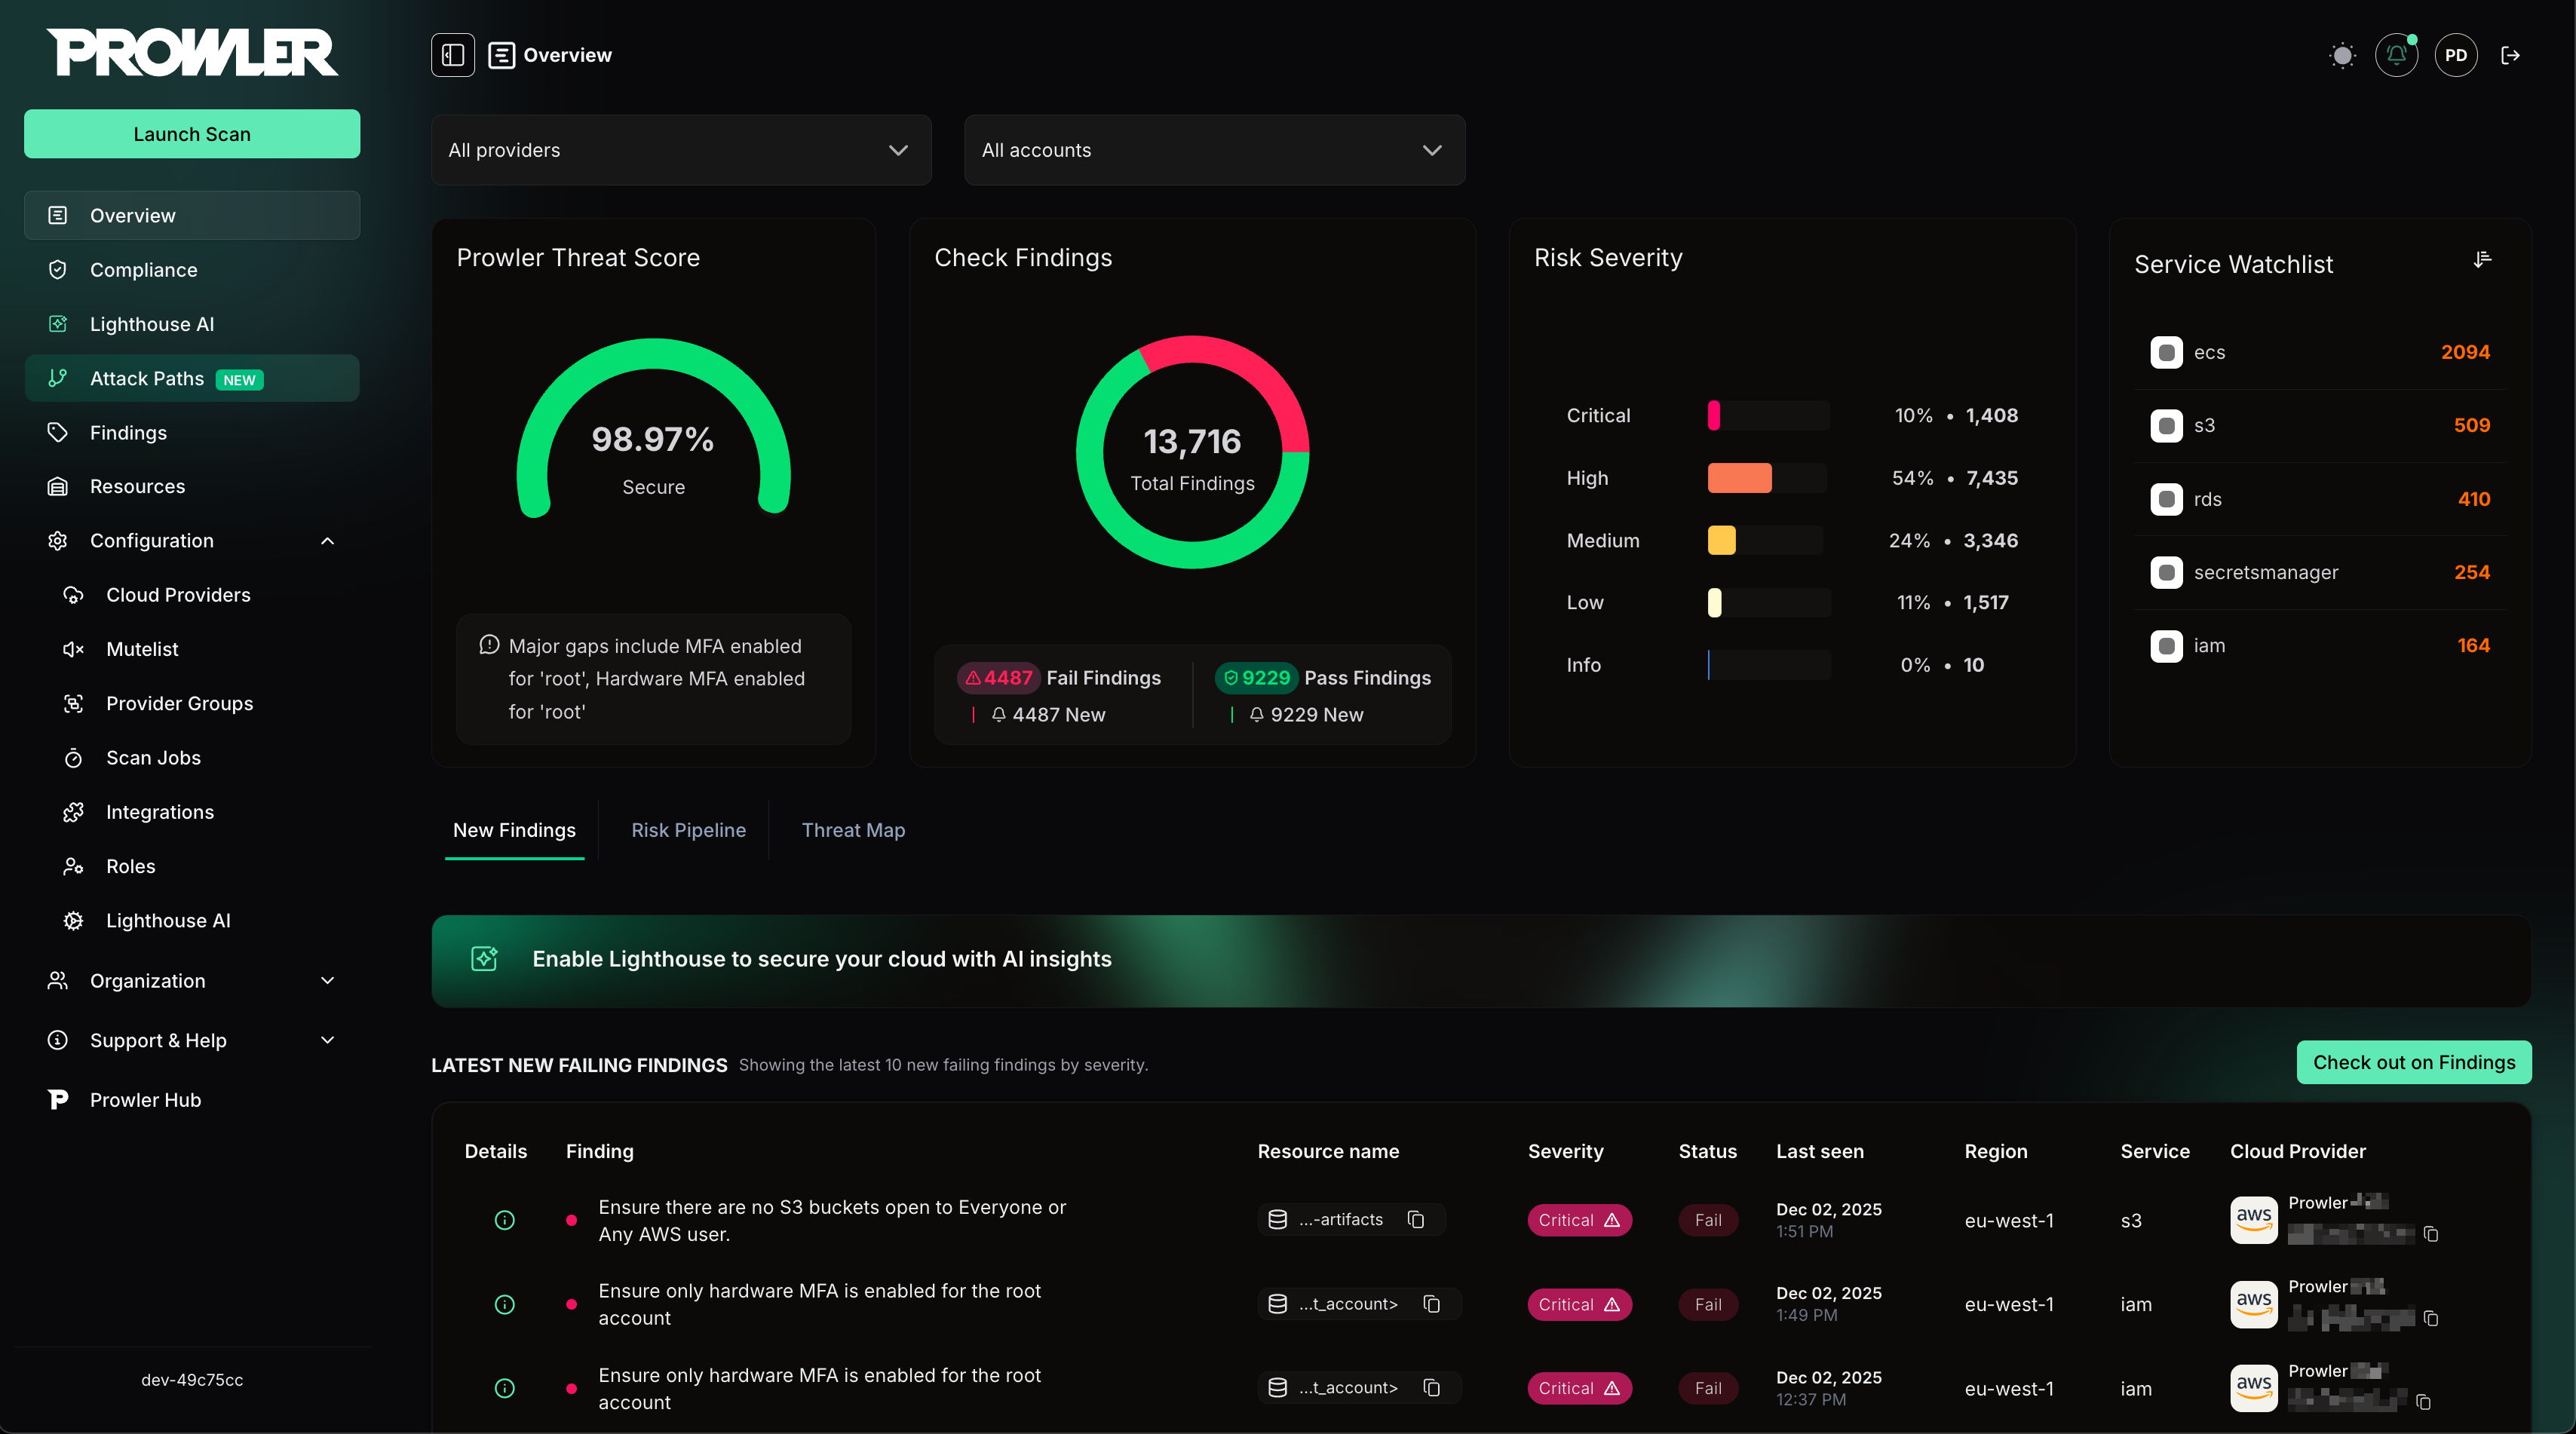
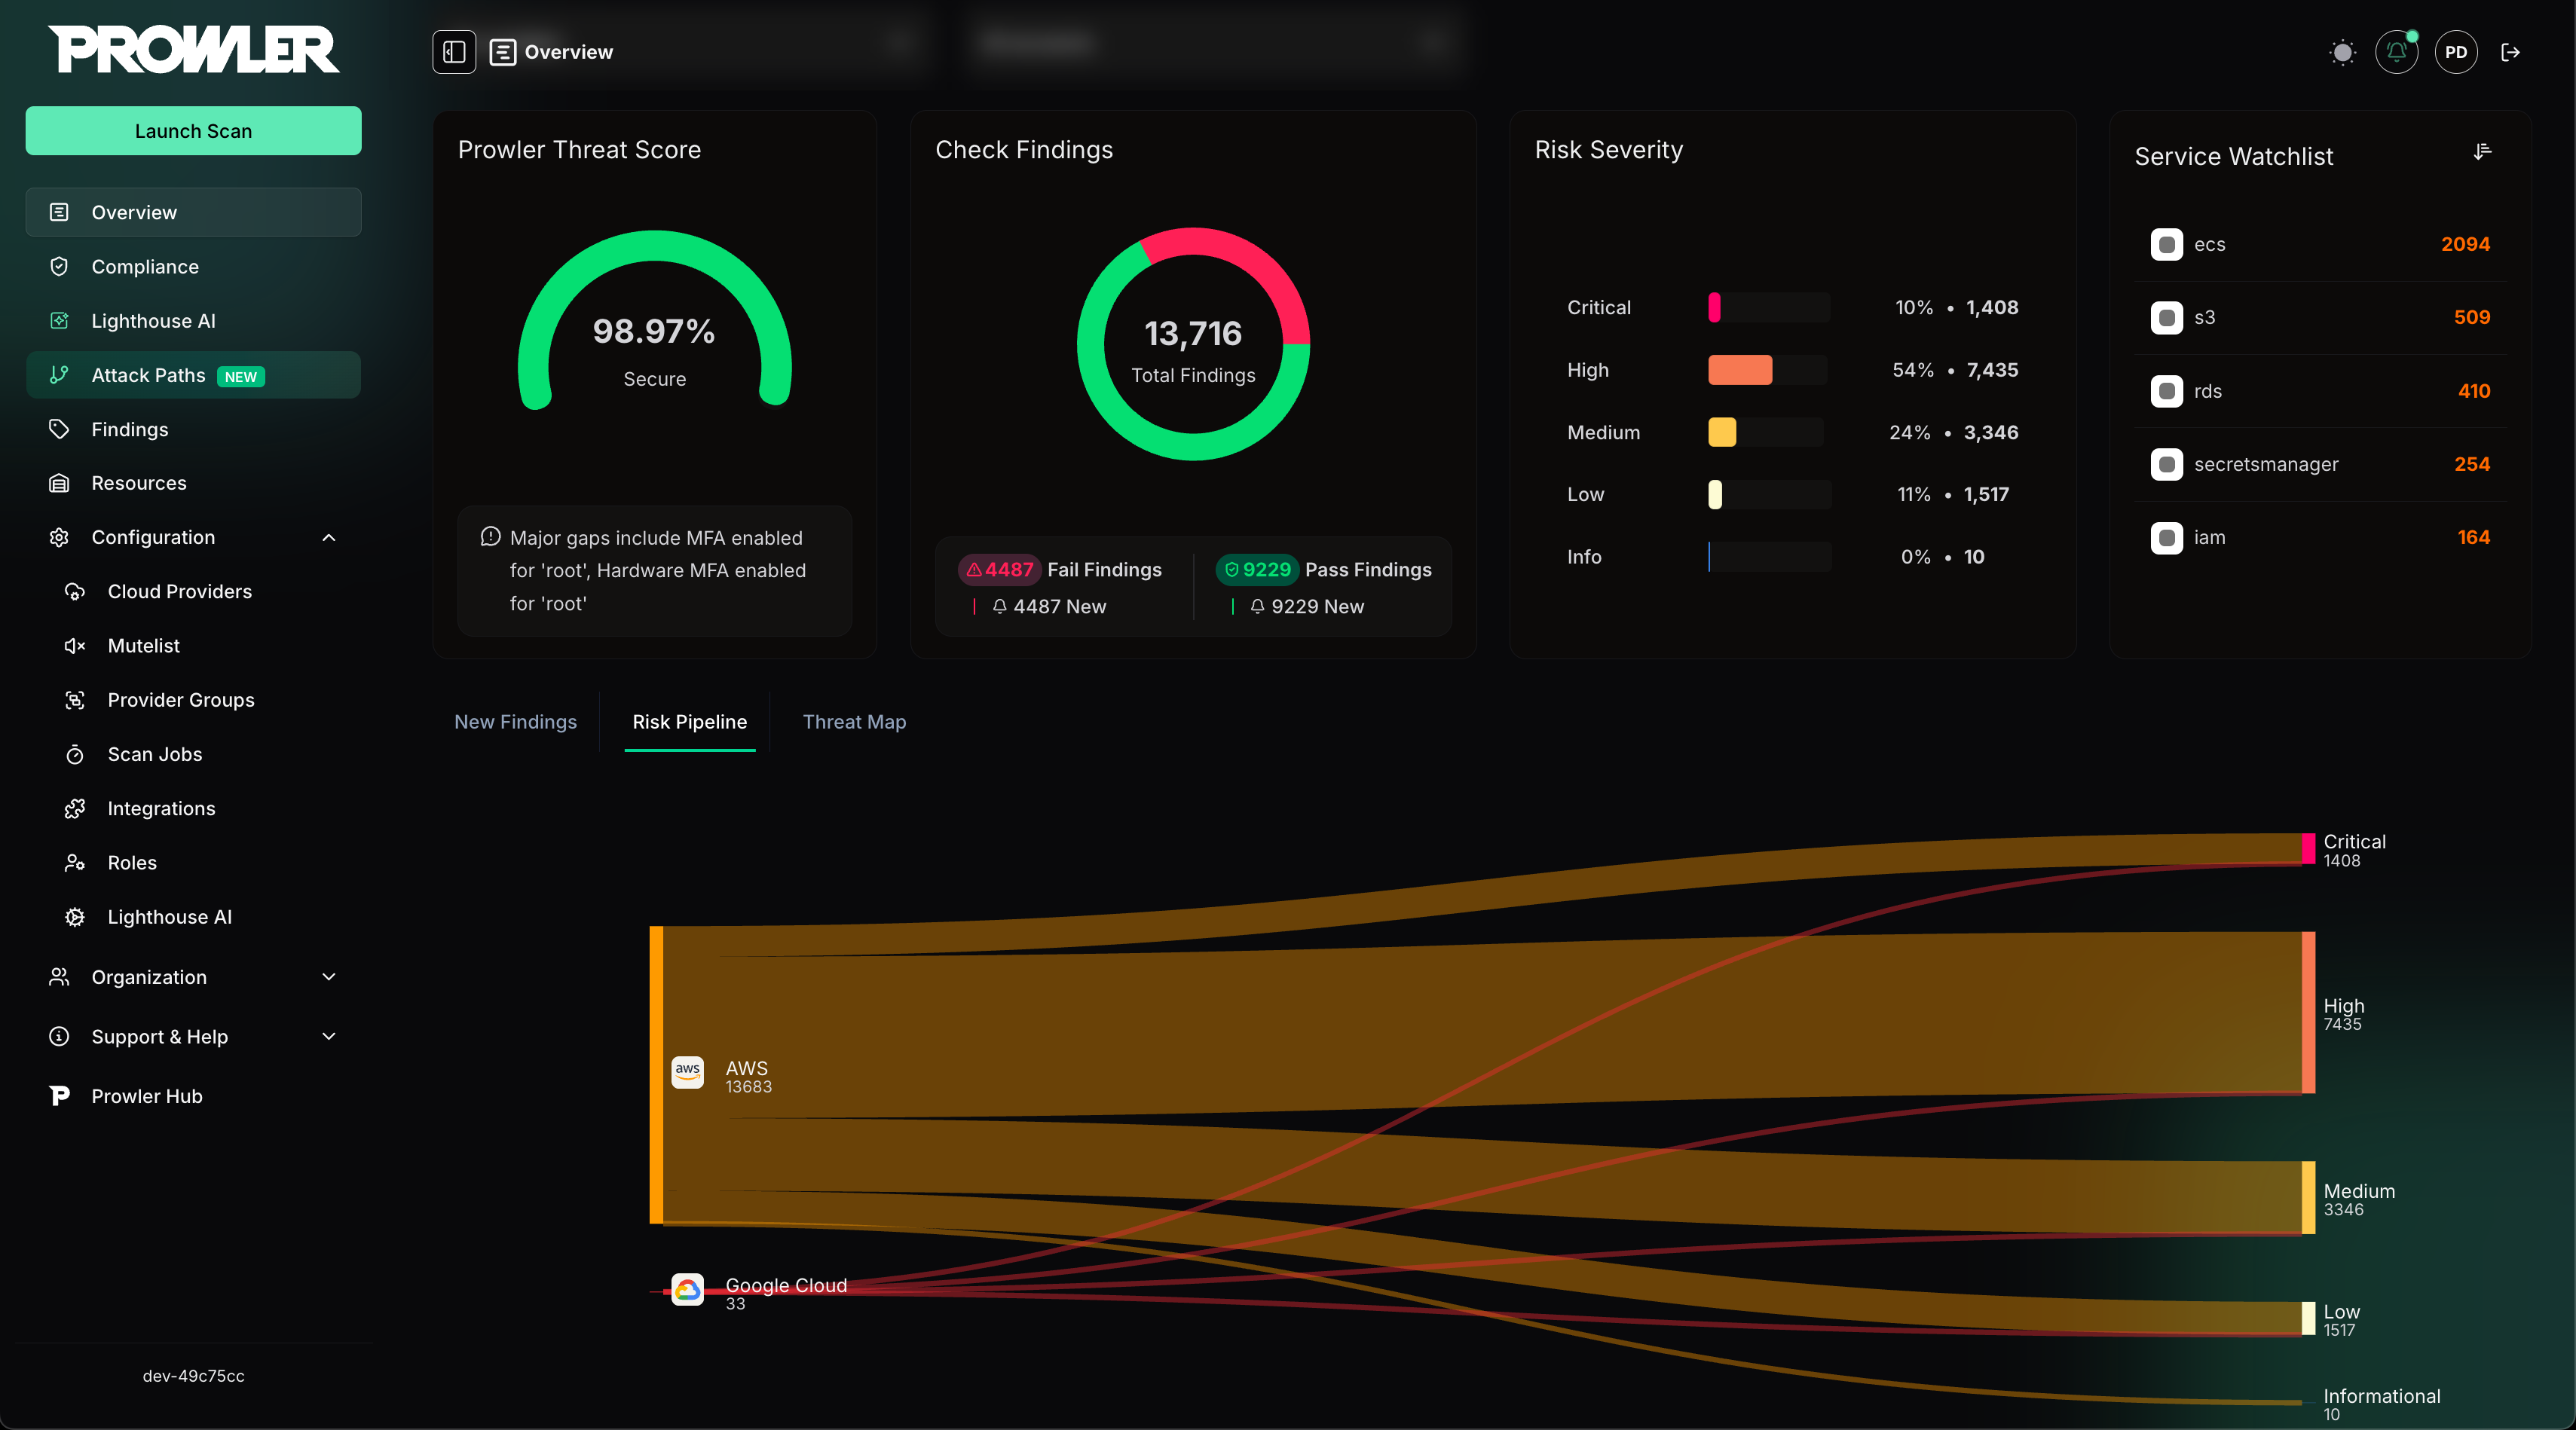
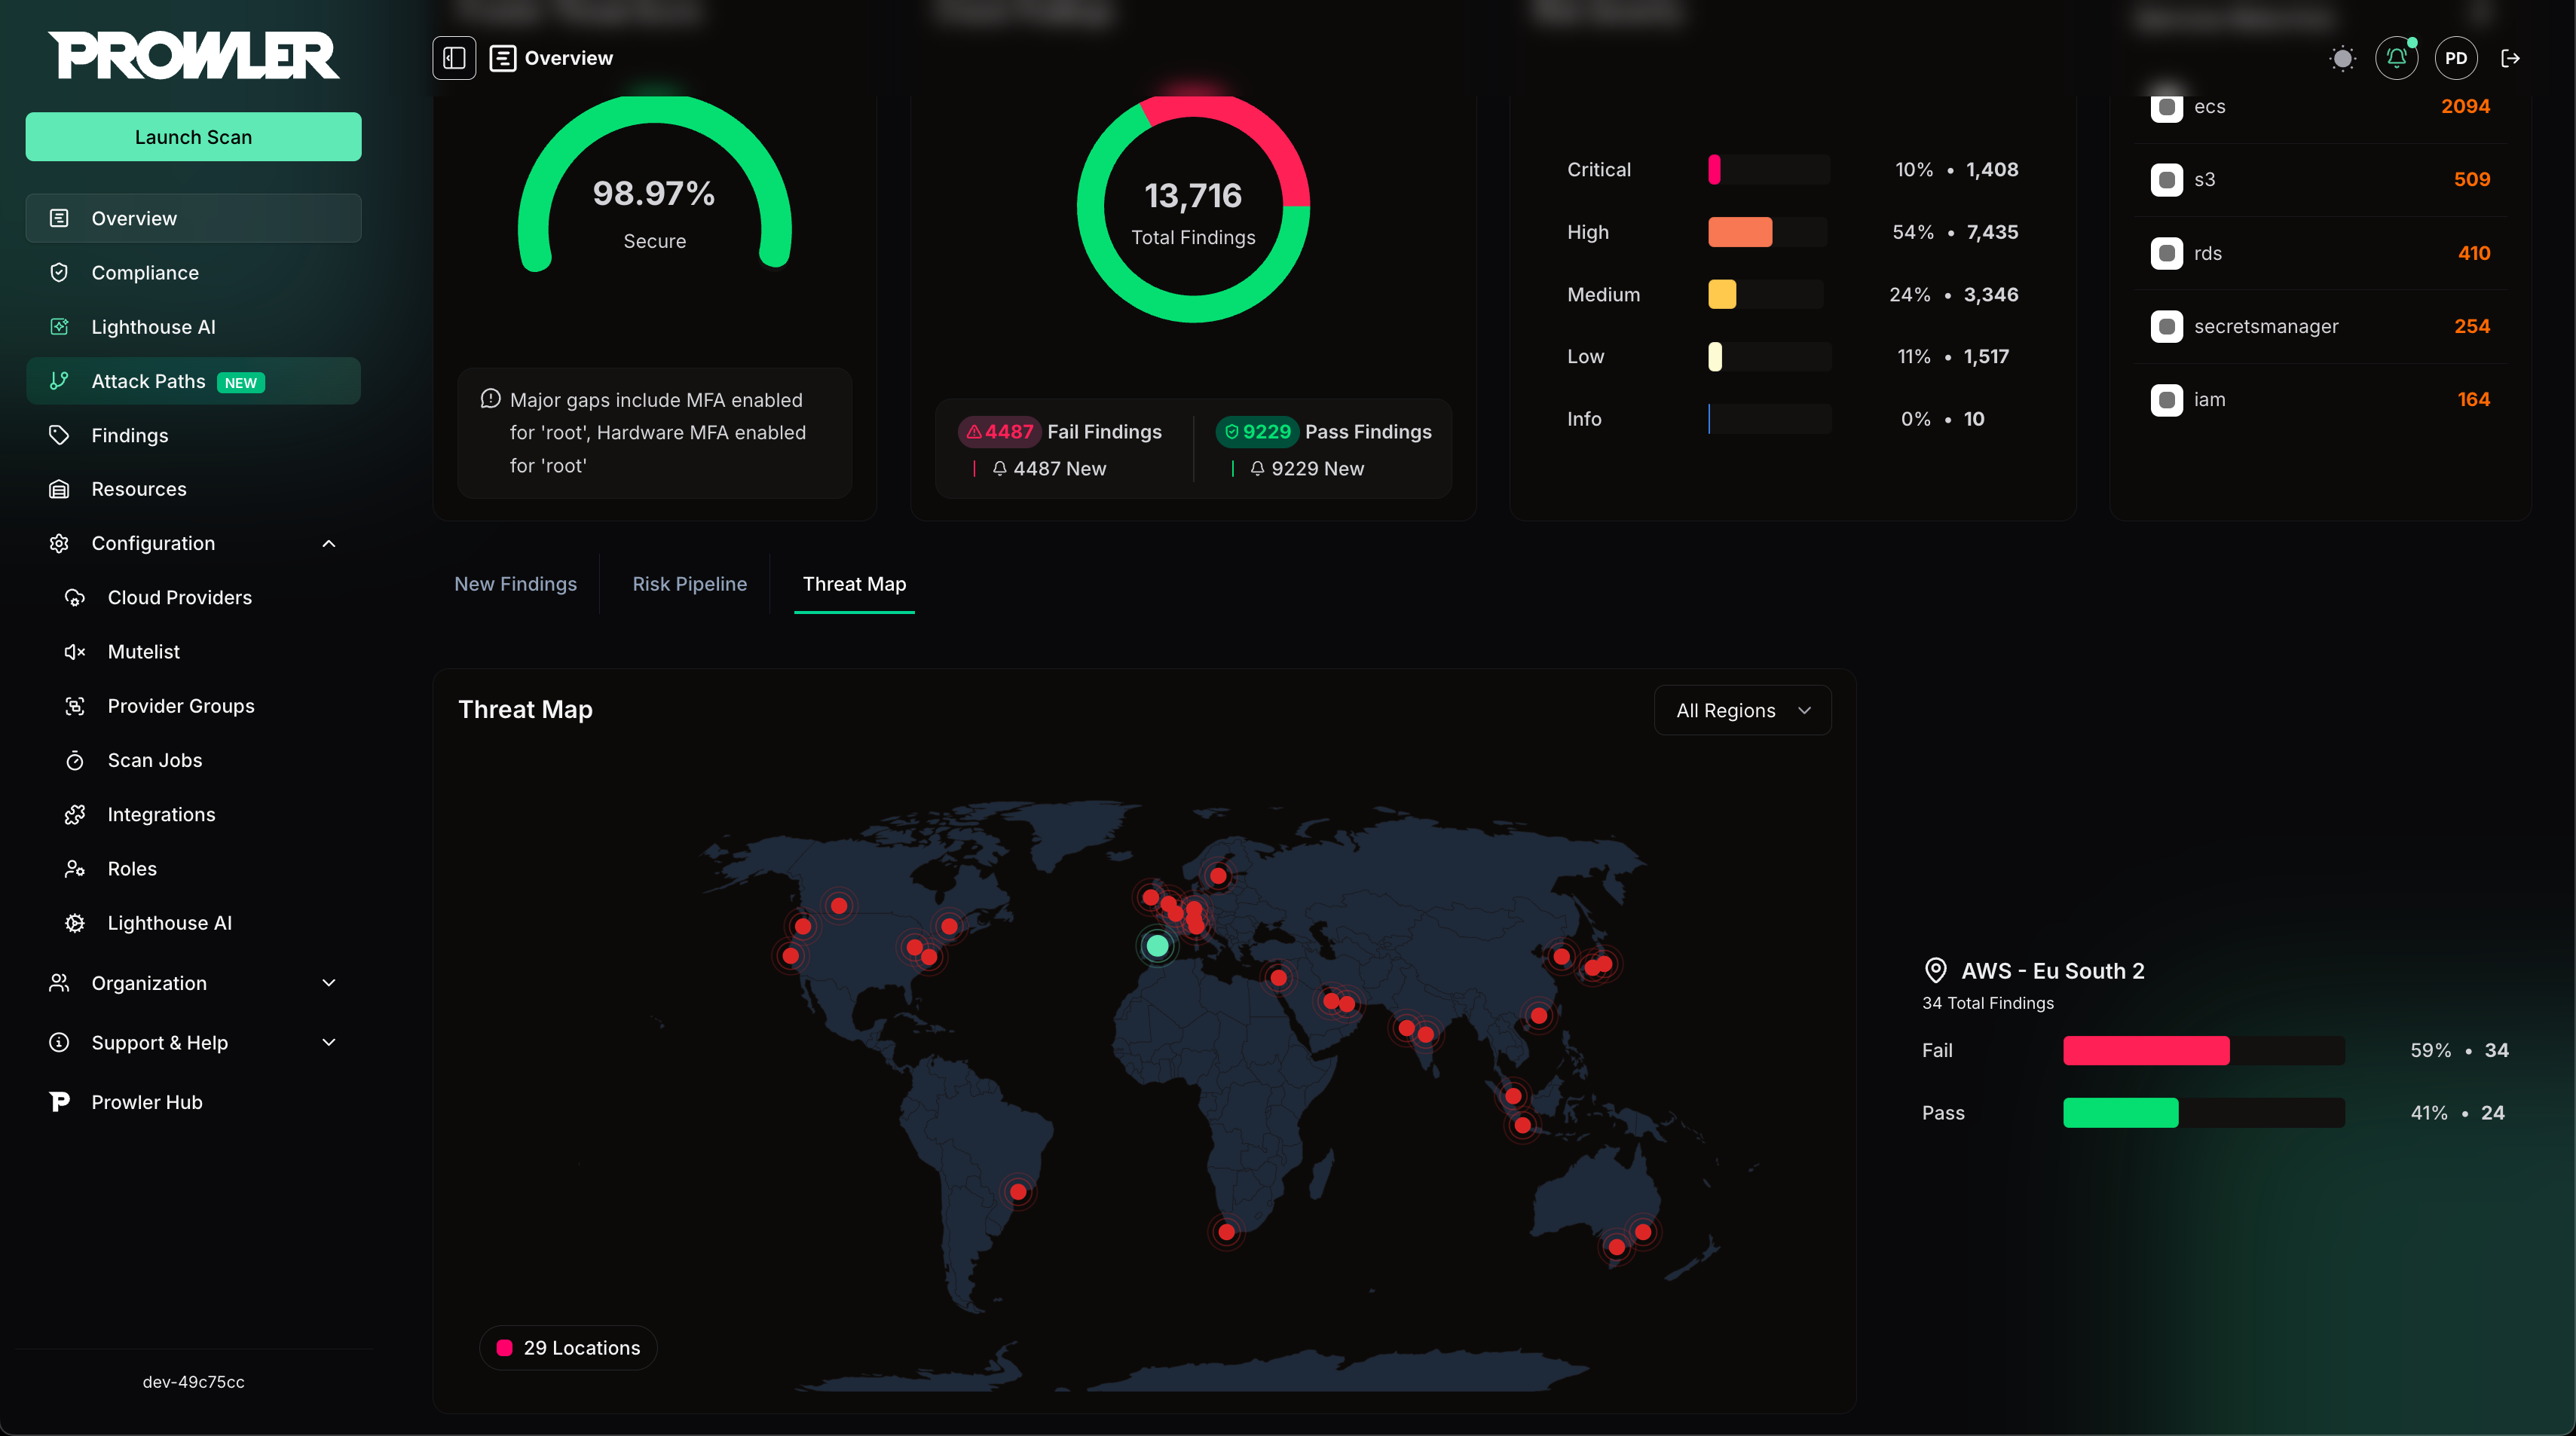
更多详情,请参阅 Prowler Local Server 文档
prowler <provider>
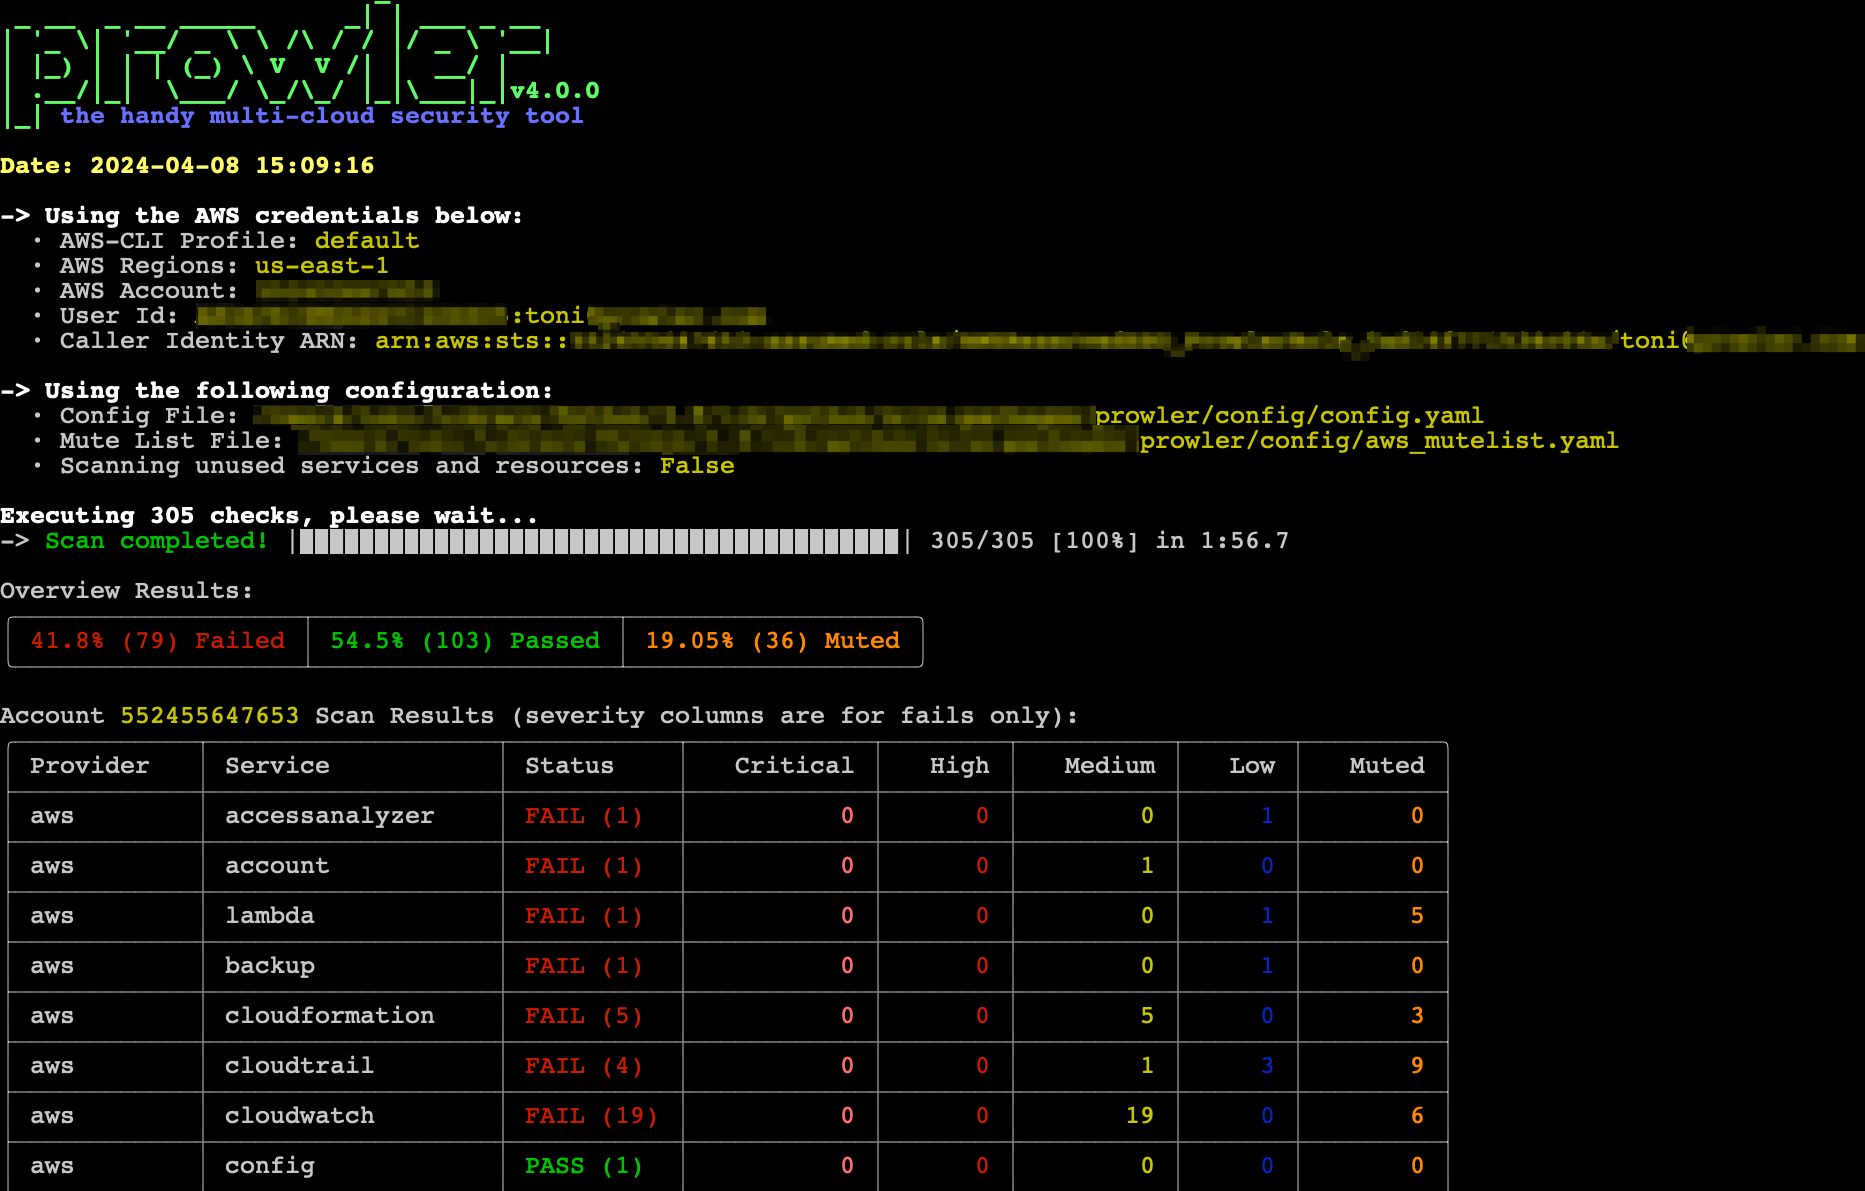
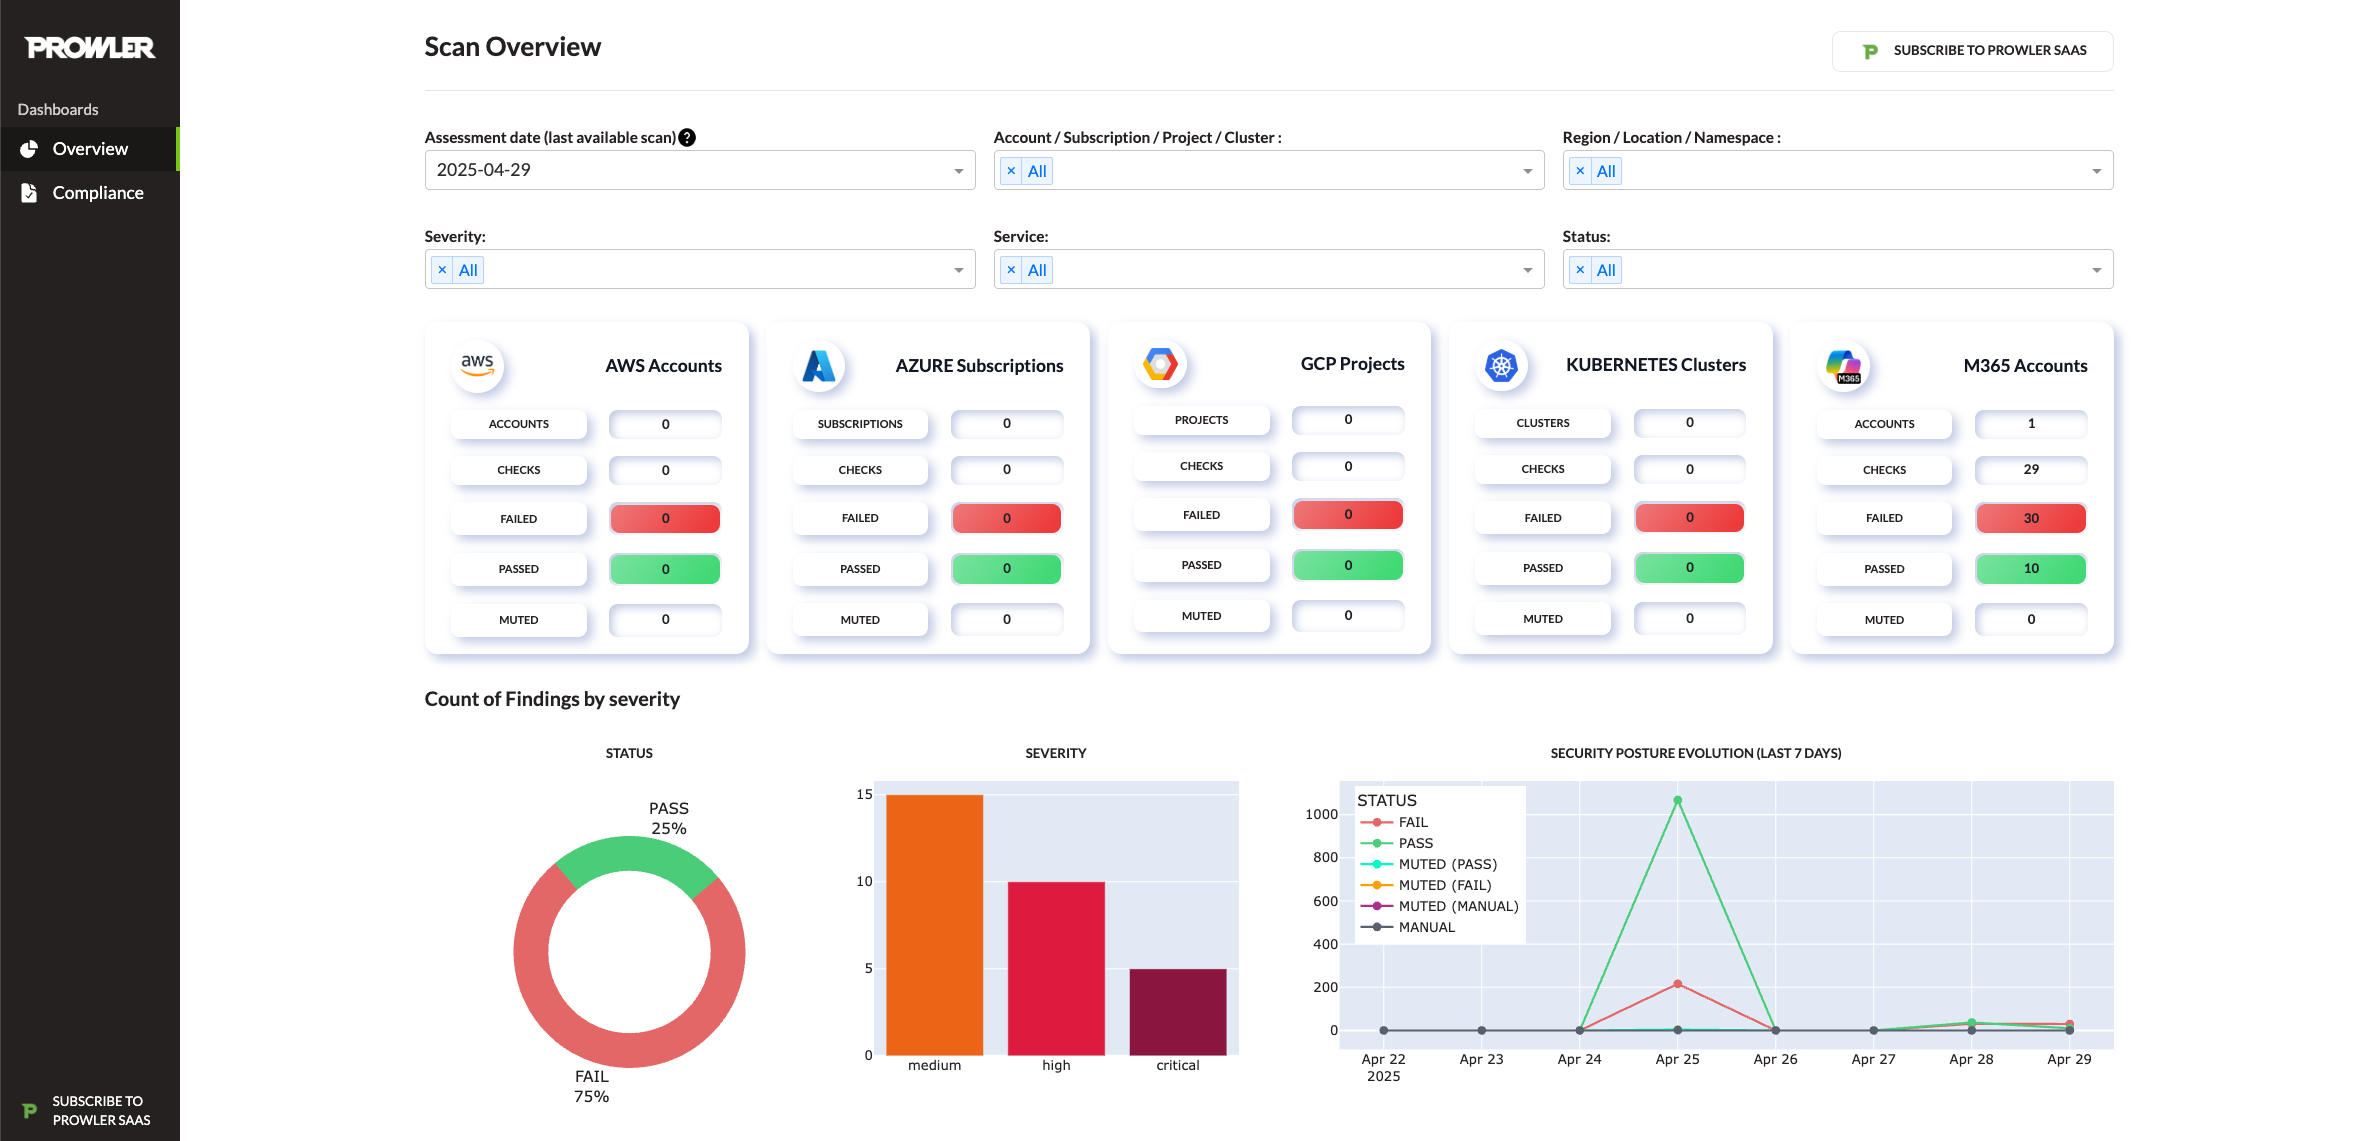
prowler dashboard
攻击路径功能会自动为每次完成的 AWS 扫描扩展一个图,该图将 Cartography 的云资产清单与 Prowler 的发现结果相结合。该功能在每次扫描后于 API worker 中运行。
支持两种图后端作为长期存续的接收端:
neo4j 服务)。通过 ATTACK_PATHS_SINK_DATABASE(neo4j 或 neptune;默认为 neo4j)选择接收端。
注意:无论配置的接收端是什么,Cartography 的数据摄取始终使用一个临时的 Neo4j 数据库。即使设置
ATTACK_PATHS_SINK_DATABASE=neptune,下面的NEO4J_*变量也必须保持设置。
| 变量 | 描述 | 默认值 |
|---|---|---|
NEO4J_HOST | API 容器使用的主机名。 | neo4j |
NEO4J_PORT | Neo4j 暴露的 Bolt 端口。 | 7687 |
NEO4J_USER / NEO4J_PASSWORD | 具有创建按租户数据库权限的凭据。 | neo4j / neo4j_password |
| 变量 | 描述 | 默认值 |
|---|---|---|
NEPTUNE_WRITER_ENDPOINT | Neptune 写入实例的 Bolt 主机。当接收端为 neptune 时必填。 | 空 |
NEPTUNE_READER_ENDPOINT | 用于只读查询的可选读取端点。未设置时回退到写入端点。 | 空 |
NEPTUNE_PORT | Neptune 暴露的 Bolt 端口。 | 8182 |
AWS_REGION | Neptune 集群所在的区域。当接收端为 neptune 时必填。 | 空 |
Neptune 使用标准 boto3 凭据链通过 SigV4 进行身份验证。worker 的 IAM 角色(或 AWS_ACCESS_KEY_ID / AWS_SECRET_ACCESS_KEY)提供凭据。没有 Neptune 密码变量。
每次 AWS 提供商扫描都会自动将攻击路径数据摄取任务加入队列。其他云提供商将在未来的迭代中添加。
[!Tip] 如需获取关于检查项、服务、框架和类别的最准确、最新的信息,请访问 Prowler Hub。