#1
 cdxiaodong/cve-2021-25741
CVE-2021-25741 的概念验证漏洞利用工具,通过子路径卷挂载操作实现 Kubernetes 容器逃逸,专为安全测试和漏洞验证而设计。
 salt318/cve-2025-1974
WHS3期 虚拟化脆弱(CVE) Docker 环境构建任务
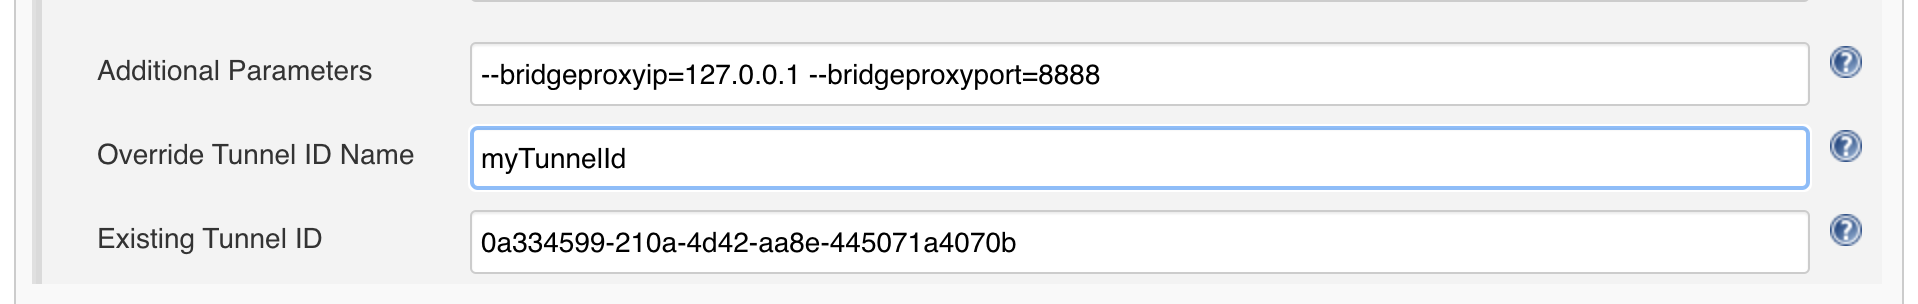 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
用于通过Perfecto云进行自动化移动应用测试的Jenkins插件,在CI/CD流水线中管理安全隧道连接和应用上传。
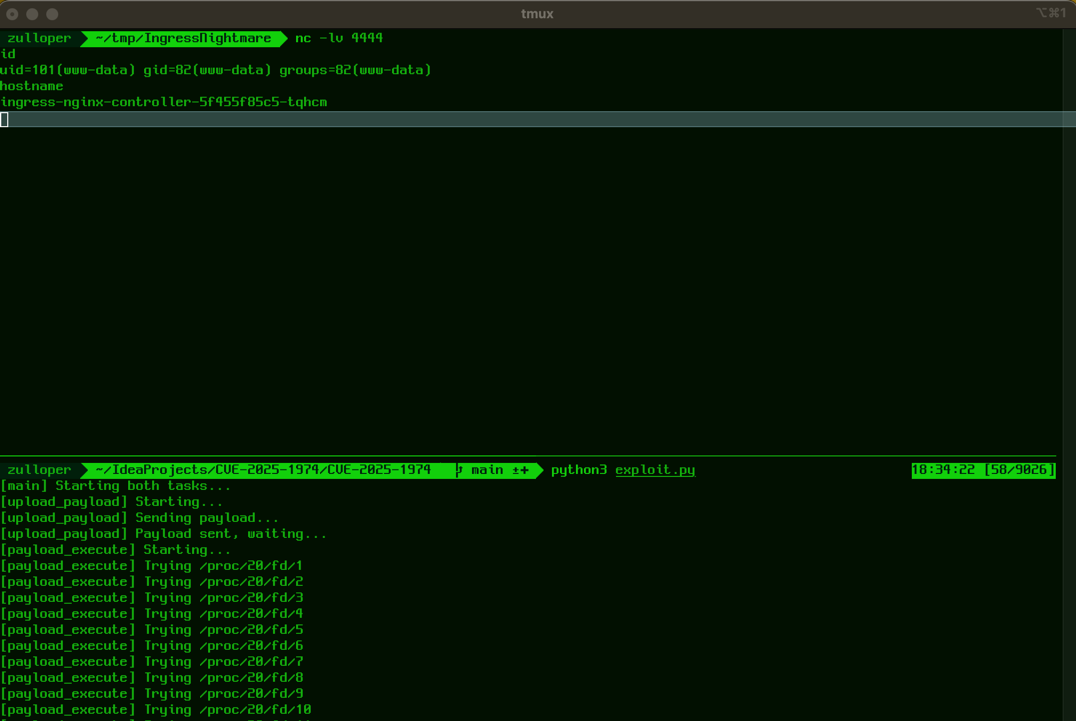 zulloper/cve-2025-1974
CVE-2025-1974 PoC 代码
 bgsilvait/win-cve-2021-31166
CVE-2021-31166 (http.sys RCE) 的概念验证,包括在 AWS 上使用 Terraform 部署,以及测试脚本和阻止该漏洞利用的 WAFv2 规则。
 thecybergeek/cve-2022-27251
LocalStack 0.12.6 中的远程代码执行
 charondefalt/cve-2023-34039
VMware 漏洞利用
 likekabin/cve-2019-5736-poc
针对CVE-2019-5736的概念验证漏洞利用程序,通过Docker容器逃逸将载荷附加到宿主机的runc二进制文件上。
 freshdemo/apachestruts-cve-2018-11776
Apache Struts2 CVE-2018-11776 远程代码执行漏洞的 Python 概念验证利用程序,附带 Docker 容器,可用于针对受影响版本 2.3-2.3.34 和 2.5-2.5.16 进行测试。
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Jenkins 插件,为 Docker 相关的 CI/CD 插件提供共享 API,用于 Docker 凭据管理、注册表认证、守护进程配置以及镜像指纹识别。
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
自动化数据流平台,用于处理和分发数据,内置溯源追踪、安全配置和可扩展的管道管理,适用于网络安全和可观测性用例。
 0xbingo/cve-2025-1974
一个极简测试工具,用于帮助检测 Kubernetes NGINX Ingress 控制器中的注解注入漏洞。该脚本会发送一个精心构造的 AdmissionReview 请求,以模拟 CVE-2025-1974 的潜在利用路径,并检查控制器日志中是否存在注解被错误解读的迹象。
 sixpacksecurity/cve-2021-41773
CVE-2021-41773 漏洞利用 PoC,附带 Docker 环境配置。
 acfirthh/cve-2021-41805
CVE-2021-41805 的概念验证,该漏洞存在于 HashiCorp Consul Enterprise 中,允许在权限提升的情况下实现远程代码执行(RCE)。
 ugorange/cve-2022-3172
CVE-2022-3172 在 Kubernetes 中的概念验证漏洞利用,演示了通过精心构造的令牌对 metrics API 进行未授权访问。
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
用于集成亚马逊云服务的Java SDK,提供对S3、DynamoDB、EC2等服务的安全API访问,并内置身份验证、加密和IAM支持。