
 #1

 ed1s0nz/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
 google/osv-scanner
用 Go 编写的漏洞扫描器,使用 https://osv.dev 提供的数据
 tencent/ai-infra-guard
一个全栈 AI 红队平台,通过 Agent Scan、Skills Scan、MCP scan、AI Infra scan 和 LLM 越狱评估来保障 AI 生态系统的安全。
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 kyverno/kyverno
通过准入控制、资源变更、后台扫描和容器镜像签名验证,在 Kubernetes 集群上强制执行安全与合规。
 jumpserver/jumpserver
JumpServer是一个开源的特权访问管理(PAM)平台,为DevOps和IT团队提供通过Web浏览器按需安全访问SSH、RDP、Kubernetes、数据库和RemoteApp端点的能力。

 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 kubescape/kubescape
开源Kubernetes安全平台,扫描集群、清单和镜像,查找错误配置、漏洞,并依据NSA、MITRE和CIS基准进行合规性检查,覆盖整个开发生命周期。
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
 awarexone/agentic-bug-hunter
AI 驱动的漏洞赏金狩猎工具包,支持订阅与免订阅使用。
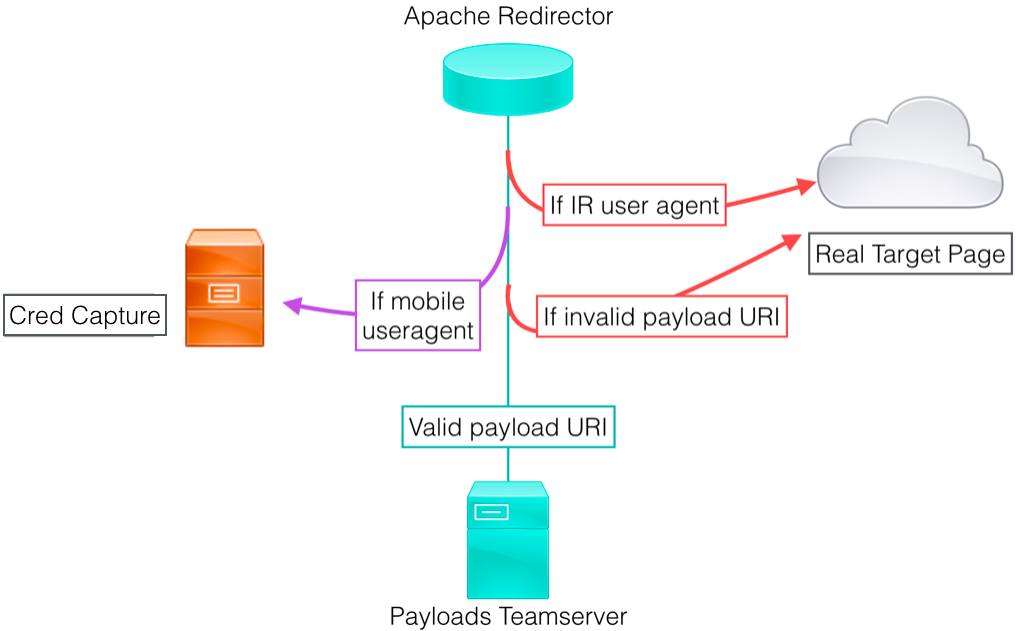 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 基础设施加固资源收集 Wiki
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。







