
 #1
 xddxdd/nixos-config
Lan Tian 的 NixOS 配置
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
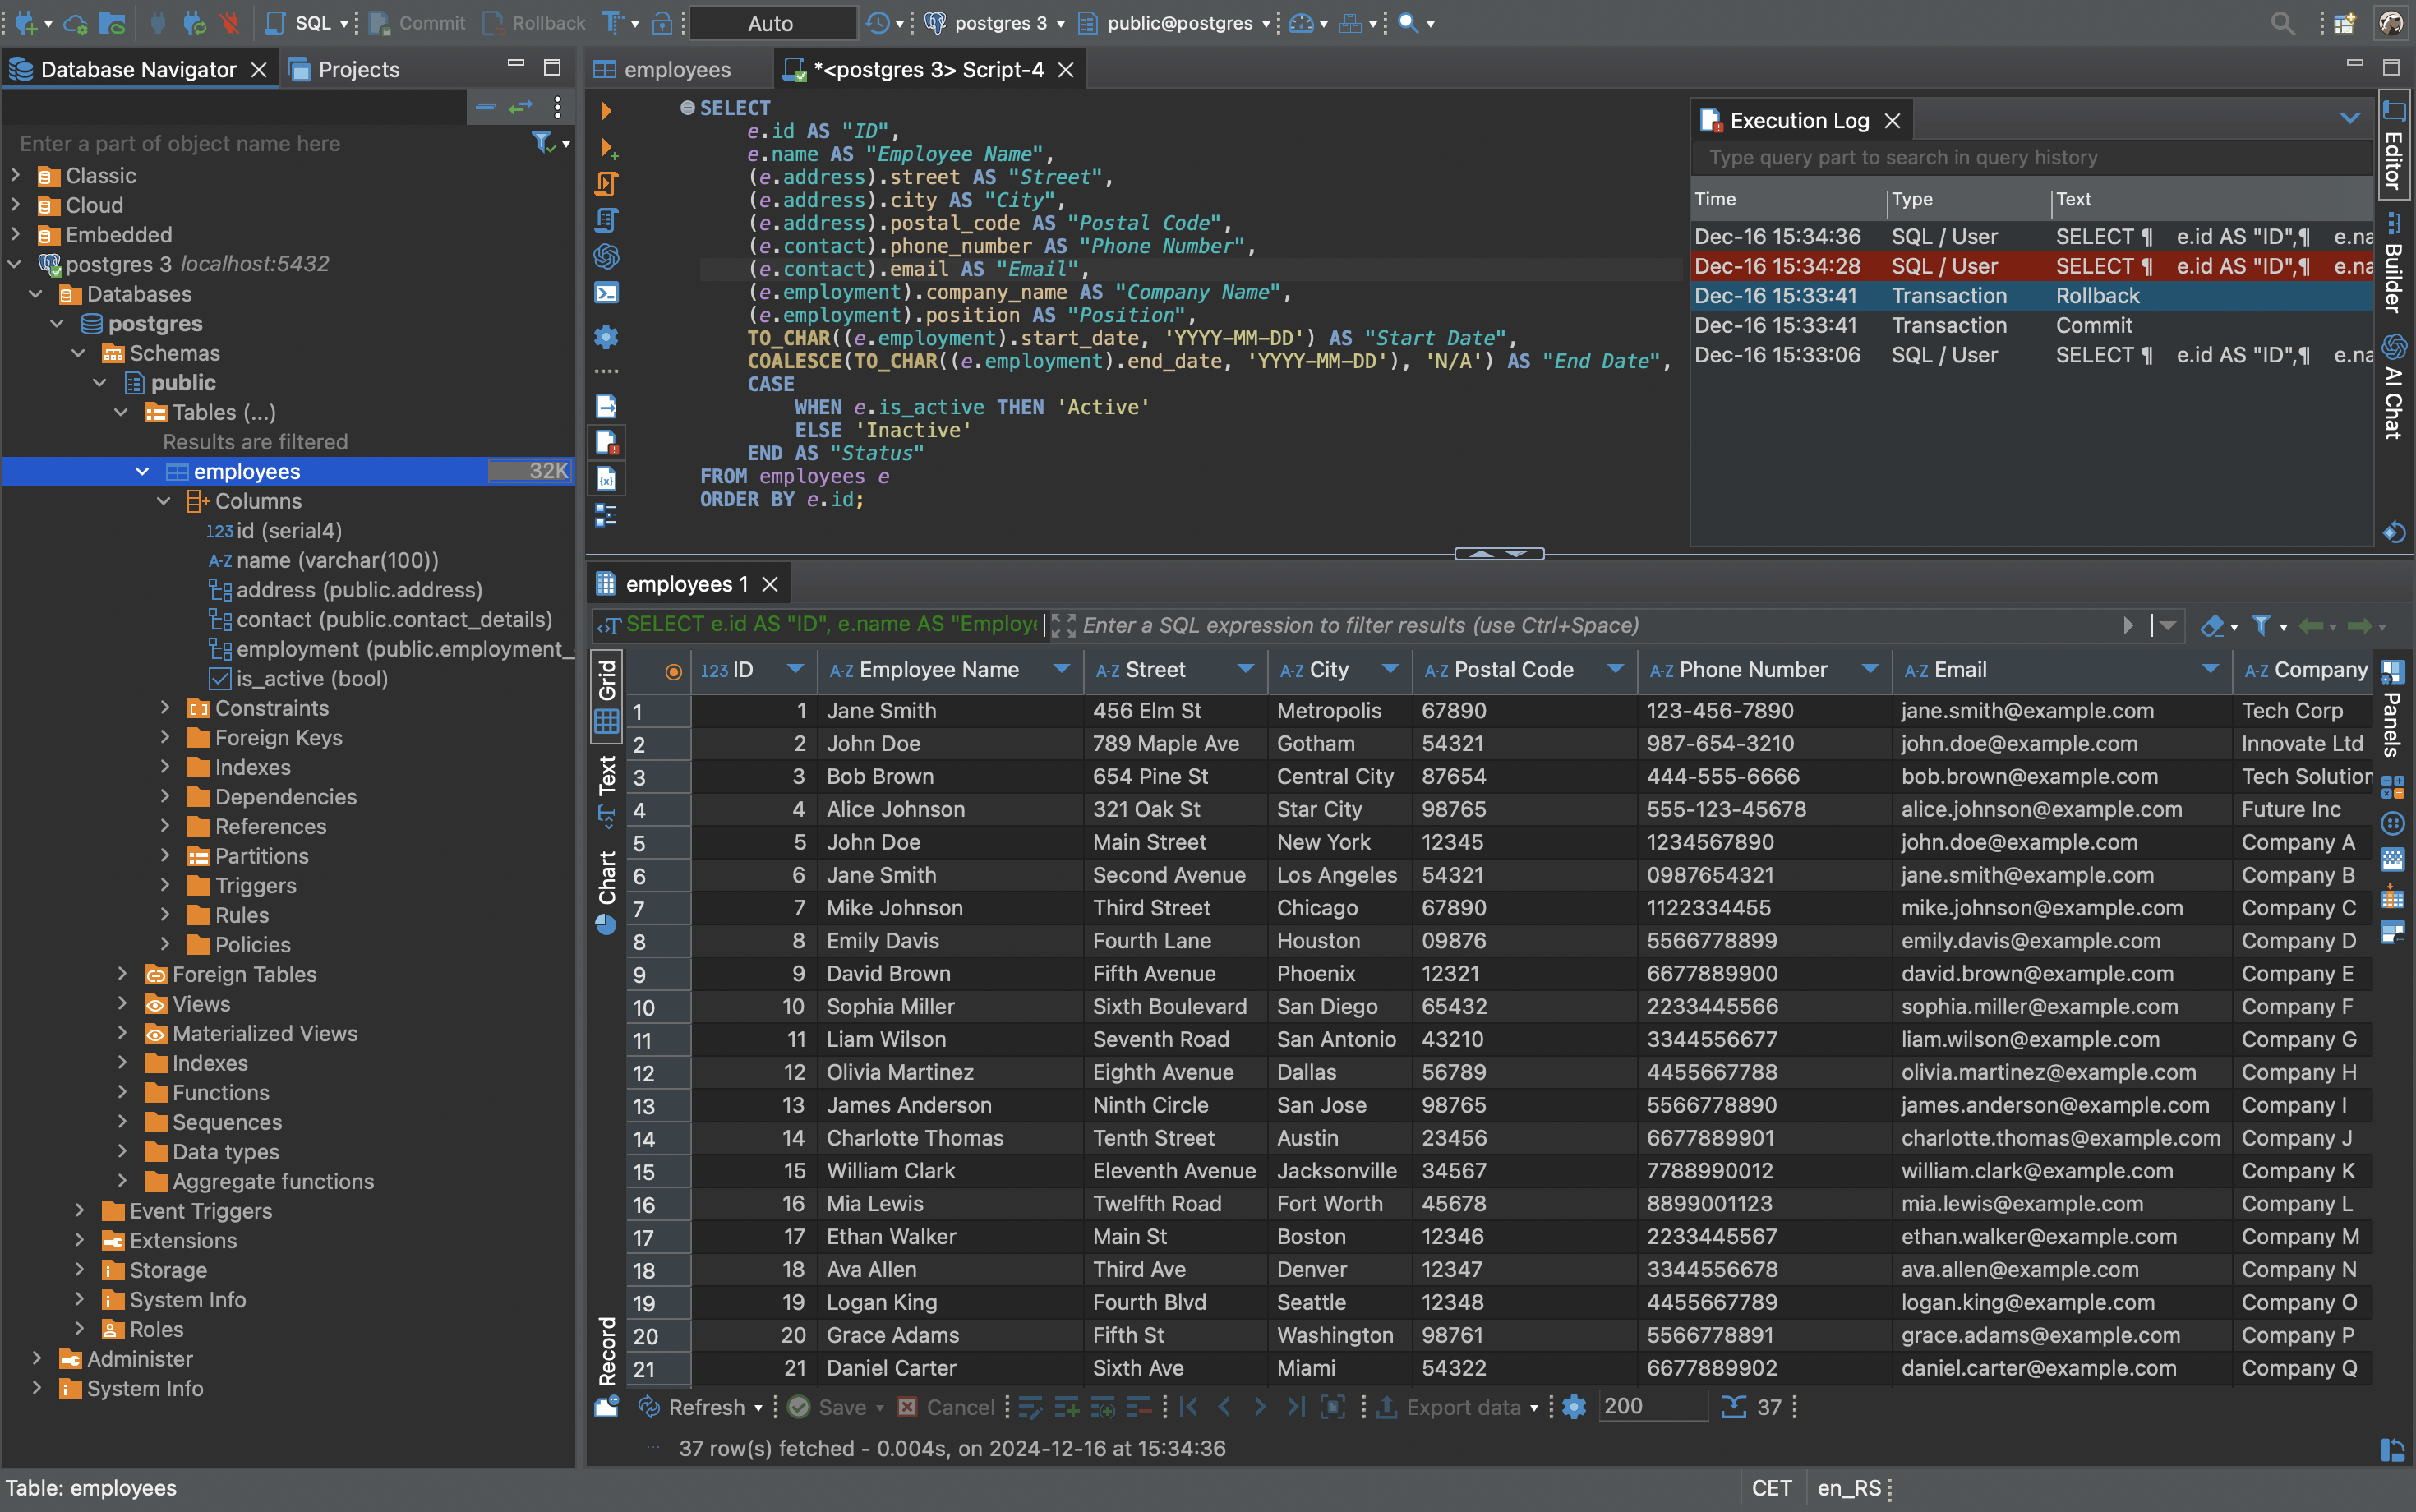 dbeaver/dbeaver
免费通用数据库工具及 SQL 客户端
 google/gvisor
通过用户空间应用内核将容器沙箱化,该内核拦截系统调用、限制宿主机内核访问,并通过 OCI 运行时与 Docker/Kubernetes 集成。
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
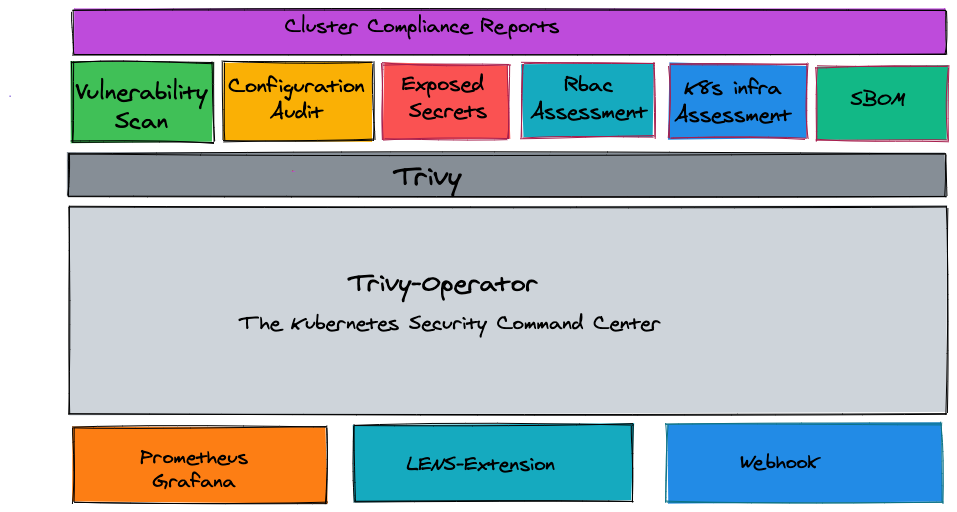 aquasecurity/trivy-operator
Kubernetes-native security operator that automates vulnerability scanning, configuration auditing, secret detection, RBAC analysis, and compliance…
 fleetdm/fleet
通过 MDM、补丁管理、软件部署以及由 osquery 驱动的可见性,并配合合规性与漏洞监控,来保护和管理端点的开源平台。
 google/osv-scanner
用 Go 编写的漏洞扫描器,使用 https://osv.dev 提供的数据
 kyverno/kyverno
通过准入控制、资源变更、后台扫描和容器镜像签名验证,在 Kubernetes 集群上强制执行安全与合规。
 nvidia/nemoclaw
在 NVIDIA OpenShell 内通过受管理的推理更安全地运行如 Hermes、LangChain Deep Agents 和 OpenClaw 等代理。
 chaosblade-io/chaosblade
An easy to use and powerful chaos engineering experiment toolkit.(阿里巴巴开源的一款简单易用、功能强大的混沌实验注入工具)
 chaos-mesh/chaos-mesh
一个面向 Kubernetes 的混沌工程平台。
 firezone/firezone
基于WireGuard的零信任访问平台,为企业网络提供安全的点对点远程访问,具备精细的策略控制、SSO身份验证和审计日志功能。
 microsoft/whatthehack
一系列基于挑战的黑客马拉松,包括学生指南、教练指南、讲座演示、示例/教学代码和模板。请访问 What The Hack 网站:https://aka.ms/wth
 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 future-architect/vuls
无代理漏洞扫描器,支持 Linux、FreeBSD、容器、WordPress、编程语言库、网络设备









