
模块化、冗余且 100% 主权的云基础设施,以摆脱 GAFAM 的束缚。技术指南、Zero-Trust 架构与内部加密(DoT/DoH)。
🏠 开发于: GitLab · 🪞 镜像: GitHub · 🌐 网站: pantheon-souverainete.eu
如果您的数据真正属于您自己呢?
不是没人会读的使用条款那种法律意义上的归属。而是字面意义上的:数据永远不会离开您掌控的服务器。没有任何算法会扫描它们。没有任何外国政府能访问它们。
万神殿,就是这个: 一套完整的云架构,旨在让单独一个人——您、我、任何人——都能重新完全掌控自己的数字生活。不是靠拼凑 15 篇过时的教程。不是靠做可疑的妥协。而是遵循经过深思、测试、记录的指南,确保它真正可行。
12 项服务(您自己的 Gmail、Drive、Maps 等)。3 个信任区(HOSTILE、DMZ、SAFE)。2 道门(VULCAIN 负责进入,AEGIS 负责出去)。技术栈中零 GAFAM。
欢迎。🚀
我不是科班出身的 IT 专业人士。 没有工程师头衔,没有 Cisco/Microsoft 认证,没有传统学历背景。只是一个 IT 个体经营者(Schroeder-Sys),自学约 5 年,为自己的需求搭建了自己的基础设施,并记录下这条路径。是的,我提供专业 IT 服务——schroeder-sys.fr——是的,这个项目由我的个体企业赞助。 这并不矛盾。
这个项目不是一家公司。 这是一项个人工作,用我的业余时间完成,受我的条件限制。指南在我有时间时才会推进。如果节奏不适合您,我理解:每个人都有自己的优先事项。
这个项目并不完美。 存在结构性的美国依赖(Docker Hub、Bitwarden)——我列出它们,隔离它们,不隐藏它们。存在有意的技术选择(Debian > Ubuntu,AmneziaWG > WireGuard)——我解释它们,不强加它们。
这个项目是免费的。 如果内容对您有帮助或启发,我由衷高兴。如果某些选择不适合您,同样值得尊重。主权是一种个人选择——不是一种宗教。
一套 100% 主权的云架构——12 项自托管服务,组织为3 个信任区:
| 区域 | 内容 | 暴露程度 |
|---|---|---|
| 🌐 HOSTILE | 互联网、Hetzner 数据中心(DE/FI) | 0 掌控——一切在我们范围之外的事物 |
| 🟡 DMZ | VULCAIN(入口)+ AEGIS(出口 + VPN) | 与敌对环境直接接触——加强监控 |
| 🟢 SAFE | 其余 10 位神祇 | 无法从互联网访问——由 DMZ 在上游过滤 |
黄金法则: VPN(AEGIS)永远不能免除经过 VULCAIN 的通行。即使在隧道中,流量也会重新经过入口大门。零信任,不是口号——而是架构。
| 用户画像 | 为什么 |
|---|---|
| 🏠 有责任心的个人用户 | 您希望重新掌控一切,而不依赖过时的 YouTube 教程 |
| 🏢 小型机构 / 协会 | 作为专有云套件的自主、可控、经济可行的替代方案 |
| 🛠️ 自托管爱好者 | 您喜欢先理解为什么,再理解怎么做,并重视经过深思熟虑的架构 |
| 🎓 有动力的学习者 | 您准备好投入时间(网络、Docker、安全),并借助要求严格的指南学习 |
诚实的先决条件: Bash(初级)、网络(中级)、Docker(中级)、安全(高级)。如果您完全是初学者,这个项目很有教育意义——但要求也很高。
📚 开始前先学习:
- Docker: docker.com/trainings
- GitLab: university.gitlab.com
- GitHub: learn.github.com
🚀 初学者?从这里开始
- 阅读免责声明(2 分钟)——了解这个项目是否适合您
- 探索架构(“12 位神祇”章节)——先理解“为什么”,再理解“怎么做”
- 跟随 HS-01(私有网络)——基础底座(VULCAIN + AEGIS),可在一个周末内测试 (预计 11 月上线)
- 之后再回来处理其余部分——无需一次性全部安装
💡 提示: 每个技术章节末尾都附有上下文词汇表。点击“📖 词汇表”即可显示定义。
注意: 此架构可在其他地方复现。您可以自托管(HomeLab)、使用 OVH VPS,或其他欧洲服务商。原则(区域、流量、主权)依然适用——只是服务商不同。
资金来源:
透明度: 以下链接为联盟链接——您支付相同价格,我获得佣金。赠送的 300€ 信用额度由 Infomaniak 提供(需在 3 个月内使用),无论您是否点击我的链接。
| 服务 | 链接 | 用途 |
|---|---|---|
| 🏠 首页 | infomaniak.com/fr/ | 通用首页 |
| ☁️ 公共云 | infomaniak.com/fr/hebergement/public-cloud | 3 个月赠送 300€ — 非常适合测试 |
| 🖥️ VPS 云 | infomaniak.com/fr/hebergement/vps-cloud | 经典 VPS |
| 💚 VPS Lite | infomaniak.com/fr/hebergement/vps-lite | 入门级 VPS |
| 💾 NAS Synology | infomaniak.com/goto/fr/hosting.synology | 托管 NAS |
| 📦 myKsuite+ | infomaniak.com/fr/ksuite/myksuite | 协作套件(Euria) |
| 🤖 AI 工具 | infomaniak.com/fr/hebergement/llm-api | AI API(Qwen、Kimi 等) |
推荐(无关联关系):
规则: 只有当 fork 能带来安全性或隐私性的显著提升时,它才是合理的。否则,我们坚持使用上游源。
| 选择 | 原因 |
|---|---|
| Debian > Ubuntu | Debian 是上游源。不能等待系统本身获得补丁(安全性与稳定性)。 |
| AmneziaWG > WireGuard | 明确的 fork:在隐私性上有显著提升(抗 DPI 混淆)。他们与 WireGuard 合作。 |
| Bitwarden > Vaultwarden | Bitwarden 是上游源。Vaultwarden 自身也指出了不兼容的时间窗口。 |
📖 本节术语表(点击展开)
- Fork:独立修改的开源项目副本。在这里,只有当它能提升安全性/隐私性时我们才会 fork。
- 抗 DPI 混淆:一种隐藏 VPN 流量的技术,使其不被 ISP 或政府检测/封锁(DPI = 深度包检测)。
决策三要素: 安全性 · 兼容性 · 简洁性
📖 本节术语表(点击展开)
- wg-easy:用于管理 WireGuard 的简易 Web 界面。比命令行更易上手。
| 层级 | 角色 | 数据 | 位置 | 状态 |
|---|---|---|---|---|
| CrowdSec | 协作安全 | 恶意 IP(匿名化) | 🇫🇷 法国 | ✅ 信任 |
| Actalis | SSL 证书 | 联系邮箱 | 🇮🇹 意大利 | ✅ 信任 |
| Certum | S/MIME 证书 | 身份 + 邮箱 | 🇵🇱 波兰 | ✅ 信任 |
| Infomaniak | 主要托管 | 数据 + 计费 | 🇨🇭 瑞士 | ✅ 信任 |
| Hetzner | 多数据中心备份 | 加密数据 | 🇩🇪🇫🇮 德国/芬兰 | ✅ 信任 |
| Docker Hub | 镜像仓库 | 邮箱(免费账户) | 🇺🇸 美国 | ⚠️ 结构性依赖 |
| Bitwarden | 密码 | 邮箱(自托管许可证密钥) | 🇺🇸 美国 | ⚠️ 结构性依赖 |
哲学: 美国依赖(Docker Hub、Bitwarden)是结构性的、固有的。邮件别名并不能消除它们,而是将它们隔离。
📖 本节术语表(点击展开)
- 匿名化数据:已移除个人身份标识的信息。CrowdSec 接收的是攻击者的 IP,而非你的身份。
- S/MIME:电子邮件加密与签名标准。Certum 提供用于证明你身份的证书。
- Registry:Docker 镜像库。Docker Hub 就是容器界的“Google Play”。
- 结构性依赖:无法在不重写全部内容的情况下移除的依赖。我们将其隔离,而非否认它。
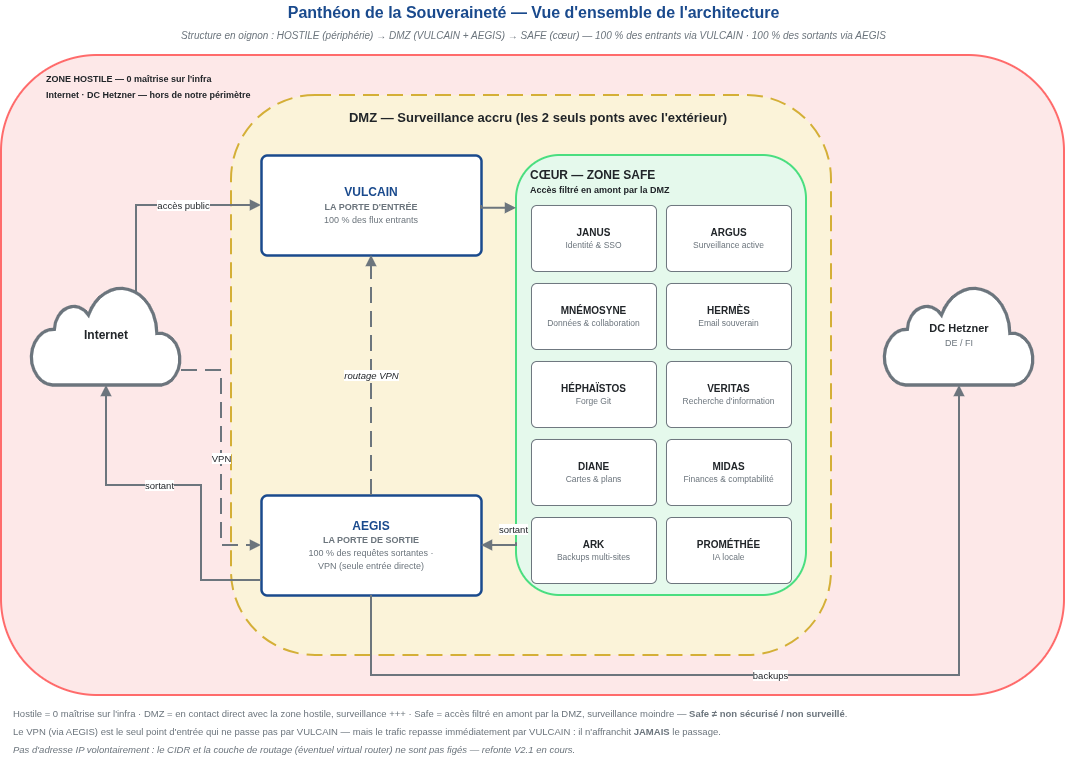
如何阅读此图: 🌐 HOSTILE = 零掌控(互联网、Hetzner 数据中心) · 🟡 DMZ = 仅有的 2 座与外部相连的桥梁,受到更严密的监控 — VULCAIN(100% 的入站流量)+ AEGIS(100% 的出站请求 + VPN) · 🟢 SAFE(核心)= 10 位业务神祇,访问在上游被过滤。VPN 永远不能豁免经由 VULCAIN 的通行。
🔍 放大查看: 全局拓扑(SVG) · 典型流量场景(SVG)
| 神祇 | 角色 | 技术栈 | V2.2 状态 |
|---|---|---|---|
| VULCAIN | 入口 — 反向代理与 WAF | Traefik + CrowdSec + GateKeeper + Pangolin(通过 WireGuard 实现 mTLS)研究中 | 🚧 进行中 |
| AEGIS | 出口 — 主权 DNS 与 VPN | WireGuard + AdGuard + Unbound + AmneziaWG(抗 DPI 混淆) | 🚧 进行中 |
| ARGUS | 主动监控 | Grafana + Prometheus + Node Exporter | ⚪ 空白 |
| ARK | 多站点保险库 | Restic + BorgBackup(研究中) | 🔁 审查中 |
📖 本节术语表(点击展开)
- 反向代理:接收所有入站请求并将其分发到相应服务的服务器。只有一扇门,而非 12 扇。
- WAF:Web 应用防火墙 — 在攻击到达你的服务之前过滤 Web 攻击(注入、XSS 等)。
- mTLS:双向 TLS — 双向(客户端与服务器)证书认证。比密码更安全。
- 主权 DNS:你自行管理域名解析,不经过 Google/Cloudflare。你的 DNS 请求不会外泄。
- 主动监控:实时采集指标(CPU、RAM、网络),以便在故障发生前发现异常。









