
 #1
用于评估、测试和保护云环境(AWS、Azure、GCP)及其服务的工具。
Kitploit 推荐

 devzero-security/redstack
基于 AWS 的 Terraform 部署红队操作员实验环境:Mythic、Sliver 和 Adaptix C2 位于生产级 Apache 重定向器之后,配有 Kali/Windows 主机和 Guacamole 门户。专为授权培训和自托管网络靶场而构建。
 cisagov/scubagoggles
Google Workspace 的 SCuBA 安全配置基线与评估工具
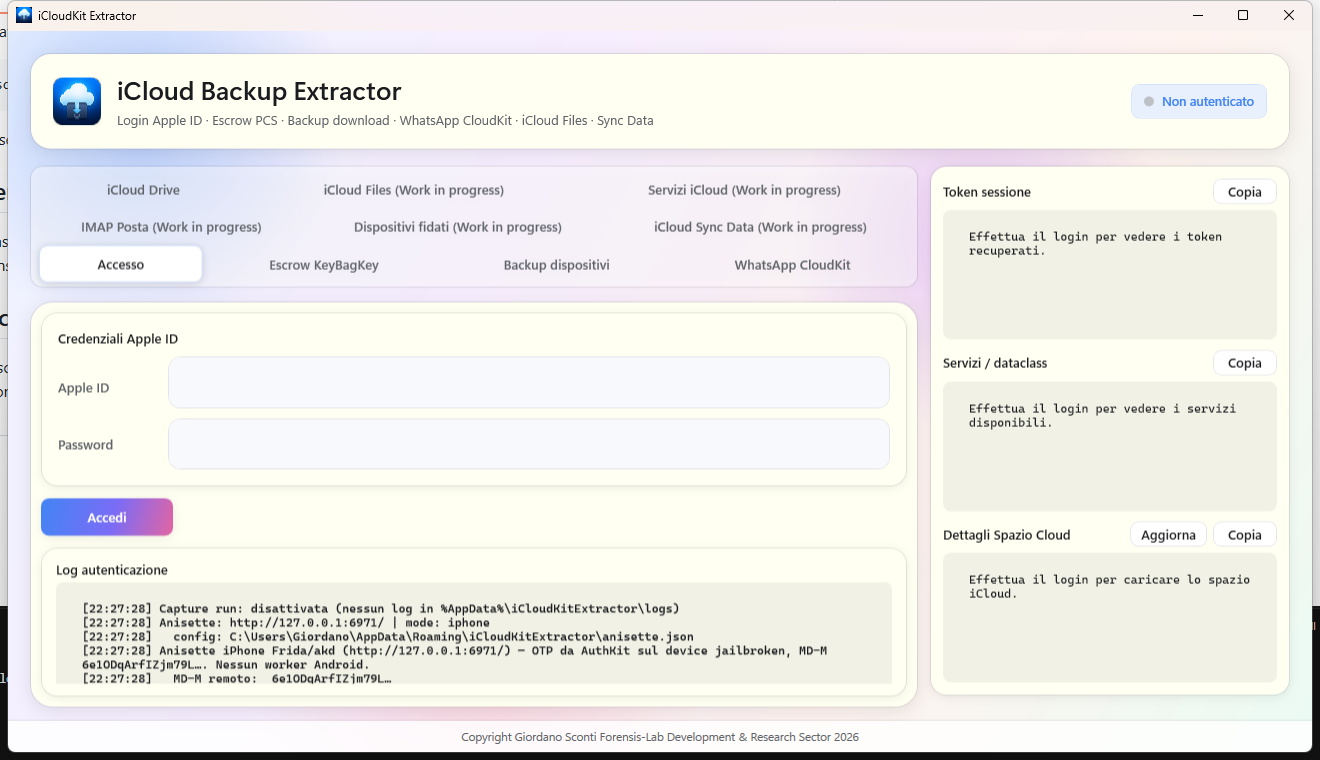 giordanosconti/icloudkitextractor
面向 iCloud 认证、CloudKit/MMCS 备份下载以及 Octagon/PCS 恢复(ADP、恢复密钥、锁定模式)的实验性 .NET/WPF 取证工具包。由 Forensis-Lab 开发的研究软件——高度实验性;Apple 私有 API 可能一夜之间发生变化。
 isec-tugraz/cjag
C implementation of a cache-based jamming agreement that establishes a cross-VM cache covert channel between co-located virtual machines for research…
 moisestapia/twapt
使用 docker 和 docker-compose 部署你自己的 Web 应用程序渗透测试实验环境,包含 webgoat、dvwap、bwapp 和 Juice Shop
 project-oak/oak
分布式系统中对数据的有意义控制。
 tinfoilsh/cvmimage
为 AMD SEV-SNP 和 Intel TDX 上的安全推理与自定义计算构建封闭、可复现的机密虚拟机镜像,并支持可审计的从源码到度量的构建流程。
 0xajstrike/emsign-trust-scan
针对 2026 年 10 月 eMudhra/emSign CA 密钥泄露事件的离线扫描器,可在操作系统信任存储、CA 证书包、Java cacerts、NSS 和容器镜像中查找受影响的证书。
 tani2shell/php2shell-lab
Black-box pentest lab for the PHP2Shell engine memory-corruption family (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2). Dual-flag verified attack…
 kalilinux/build-scripts/kali-installer
使用 simple-cdd 和 debian-cd 构建官方 Kali Linux 安装程序 ISO 镜像,支持多种架构、变体、镜像源和容器化构建。
 apaonum/brotli-cve-check
用于扫描项目中 CVE-2026-111497(Brotli)漏洞的 Agent 技能与脚本,可评估严重程度并给出修复建议
 betterleaks/betterleaks
快速、可配置的机密扫描器,适用于文件系统、git 历史、容器和云来源,支持基于 Expr 的过滤、凭据验证和分析。
 cdxgen/cdxgen
从源代码和容器镜像为你的项目生成 CycloneDX 物料清单(BOM)。支持多种语言和包管理器。可集成到你的 CI/CD 流水线中,并自动提交至 Dependency Track 服务器
 trailofbits/brotli-checker
用于查找可能存在漏洞的 Brotli 副本并指导针对 CVE-2026-111497 进行更新的 Claude Code 与 Codex 技能。
 divyanshukumar0014/shipproof
SOC 2 证据在 GitLab CI 中自动收集:每次合并都会生成一个签名证据包,OPA 门禁会阻止缺少证明的发布,审计人员只需一个链接,而无需截图。
 taniungou/php2shell-lab
Black-box pentest lab for the PHP2Shell engine memory-corruption family (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2). Dual-flag verified attack…
 cookiengineer/actual-php2shell
🤖 不,利用这个漏洞其实很简单!(为了证明观点而用 vibe coding 编写)
 laremontada12/cve-2026-39987-marimo-preauth-rce
CVE-2026-39987 Marimo Pre-auth RCE research, Docker lab reproduction, root cause analysis, and patch validation.








