 bishopfox/cloudfox
为云渗透测试自动化态势感知。
CloudFox 帮助你在陌生的云环境中获得态势感知。它是一个开源命令行工具,旨在帮助渗透测试人员和其他攻击性安全专业人员发现云基础设施中可利用的攻击路径。
CLOUDFOX 更新必要提示:(2025年12月): 如果你正在使用
cloudfox,你需要使用 v1.17.0 或更高版本。所有早期版本 在 AWS 公共服务映射文件格式变更后已停止工作。
概述
加入我们的 RedSec Discord 服务器
CloudFox 是模块化的(你可以一次运行一个命令),但有一个 aws all-checks 命令可以使用合理的默认值为你运行其他 aws 命令:
cloudfox aws --profile [profile-name] all-checks
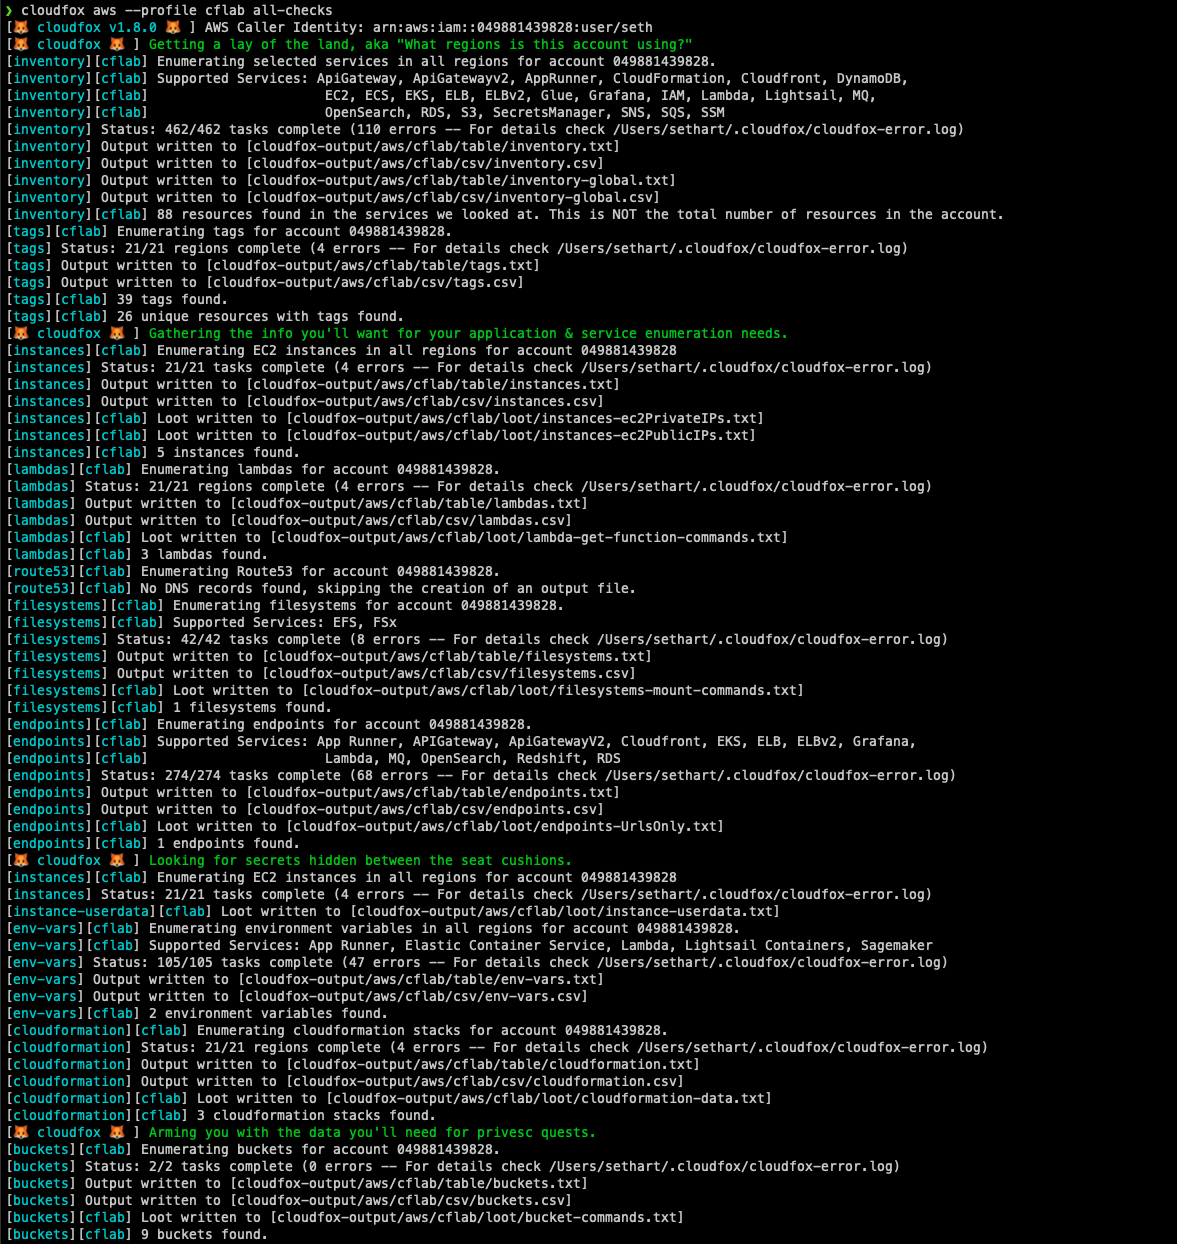
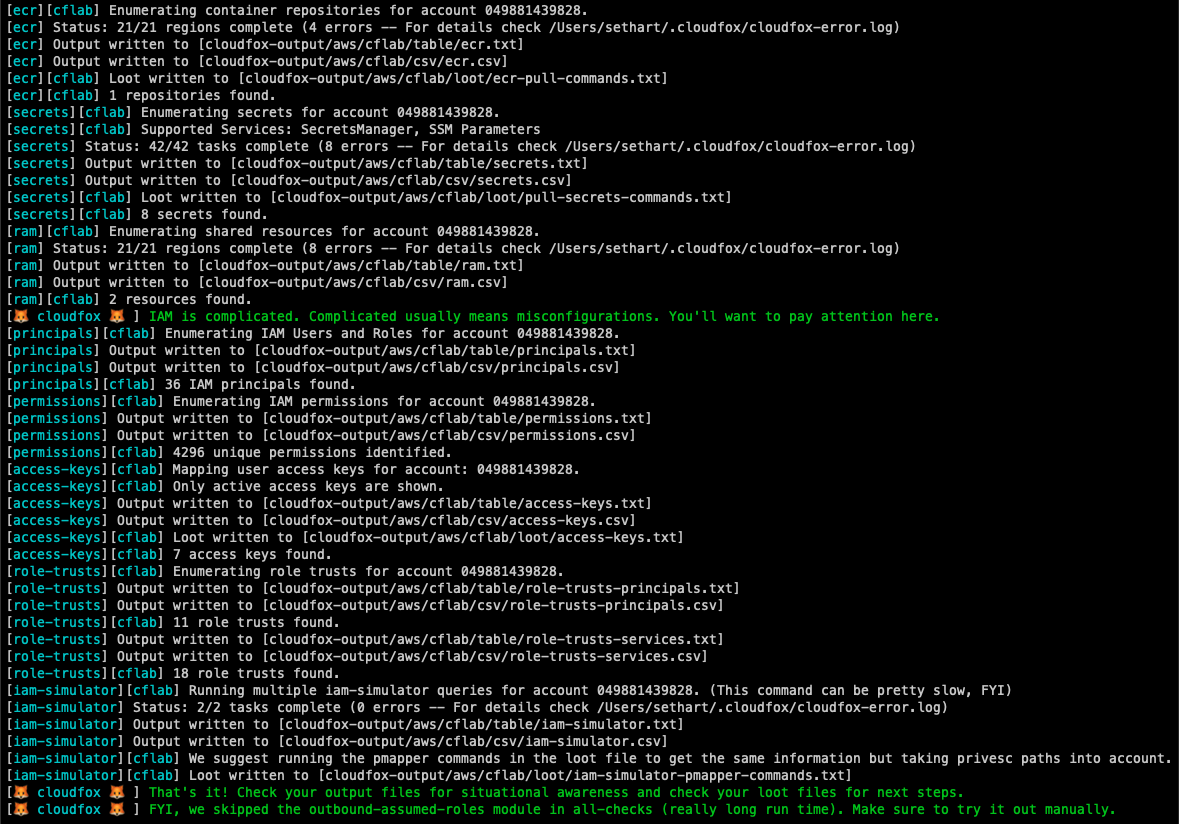
CloudFox 设计为由具有有限只读权限的主体执行,但其目的是帮助你在模拟失陷场景(即基于目标的渗透测试)中发现可被利用的攻击路径。
CloudFox 可以与"已发现"的凭据一起使用,类似于使用 weirdAAL 或 enumerate-iam。失败的检查会静默处理,因此返回的任何数据意味着你的"已发现"凭据具有检索该数据所需的访问权限。
完整文档请参考我们的 wiki。
| 提供商 | CloudFox 命令数 |
|---|---|
| AWS | 34 |
| Azure | 4 |
| GCP | 60 |
| Kubernetes | 计划支持 |
选项 1: 下载适用于你平台的最新二进制发行版。
选项 2: 如果你使用 homebrew:brew install cloudfox
选项 3: 安装 Go,使用 go install github.com/BishopFox/cloudfox@latest 从远程源安装
选项 4: 开发者模式:
安装 Go,克隆 CloudFox 仓库并从源代码编译 ```
**Option 5:** 测试一个 bug 修复  ```
git clone [email protected]:BishopFox/cloudfox.git
git checkout seth-dev
go build .
./cloudfox [rest of the command options]
-l 标志指定一个包含配置文件名称列表的文件路径(每行一个名称),或者使用 -a 标志传入所有已存储的配置文件。SecurityAudit + CloudFox 自定义策略其他策略说明(截至 2022 年 9 月):
| 策略 | 说明 |
|---|---|
| CloudFox 自定义策略 | 包含了 cloudfox 使用的所有权限的完整列表,无其他多余权限 |
arn:aws:iam::aws:policy/SecurityAudit | 覆盖了 cloudfox 的大部分检查,但缺少较新的服务或权限,如 apprunner:*、grafana:*、lambda:GetFunctionURL、lightsail:GetContainerServices |
arn:aws:iam::aws:policy/job-function/ViewOnlyAccess | 覆盖了 cloudfox 的大部分检查,但缺少较新的服务或权限,如 AppRunner:*、grafana:*、lambda:GetFunctionURL、lightsail:GetContainerServices —— 同时还缺少 iam:SimulatePrincipalPolicy。 |
arn:aws:iam::aws:policy/ReadOnlyAccess | 仅缺少 AppRunner,但同时也授予了诸如 "s3:Get*" 等权限,这可能过于宽松。 |
arn:aws:iam::aws:policy/AdministratorAccess | CloudFox 可以正常使用,但如果你以渗透测试人员的身份获得了这一级别的访问权限,这本身可能就是一个发现项 :) |
gcloud auth application-default login)最小化权限(单个项目):
对于单个项目的基本枚举,roles/viewer 角色提供了对大多数资源的读取权限(包括日志、监控和计算/网络查看)。
全面权限(整个组织):
针对整个组织进行全面的安全评估:
| 范围 | 角色 | 用途 |
|---|---|---|
| 组织 | roles/resourcemanager.organizationViewer | 查看组织结构和元数据 |
| 组织 | roles/iam.securityReviewer | 审查整个组织的 IAM 策略 |
| 组织 | roles/cloudasset.viewer | 查询 Cloud Asset Inventory 获取所有资源 |
| 组织 | roles/cloudidentity.groupsViewer | 枚举 Google 群组和成员资格 |
| 文件夹 | roles/resourcemanager.folderViewer | 查看文件夹层级和元数据 |
| 项目 | roles/viewer | 对大多数项目资源的读取权限(包含 logging.viewer、monitoring.viewer、compute.viewer) |
| 工具项目 | roles/serviceusage.serviceUsageAdmin | (可选)管理 CloudFox 操作的 API 配额 |
注意: 基本的
roles/viewer角色已包含来自roles/logging.viewer、roles/monitoring.viewer和roles/compute.networkViewer的权限,因此无需单独授予这些角色。
必须在你要评估的每个项目中启用相关 API。 GCP API 是项目作用域的。
| API | 服务名称 | 用途 |
|---|---|---|
| Cloud Identity API | cloudidentity.googleapis.com | 群组枚举、继承角色分析 |
| Cloud Asset API | cloudasset.googleapis.com | 跨项目资源发现 |
| Cloud Resource Manager API | cloudresourcemanager.googleapis.com | 组织映射、IAM 枚举 |
| IAM API | iam.googleapis.com | IAM 分析、权限提升检测 |
| Compute Engine API | compute.googleapis.com | 实例枚举、网络安全 |
| Secret Manager API | secretmanager.googleapis.com | 密钥枚举 |
| Cloud Functions API | cloudfunctions.googleapis.com | 无服务器枚举 |
| Cloud Run API | run.googleapis.com | 无服务器枚举 |
| Kubernetes Engine API | container.googleapis.com | 容器安全分析 |
| BigQuery API | bigquery.googleapis.com | 数据安全分析 |
有关详细的设置说明,请参阅 GCP 设置指南。


