#1

 sliverarmory/sliver-gui
跨平台 Electron GUI,用于 Sliver C2 框架,提供会话与 beacon 仪表盘、payload 生成、监听器、loot 以及云部署管理。
 mgeeky/azurert
AzureRT - 一个实现各种 Azure 红队战术的 Powershell 模块
 v4bel/zapscape
针对 CVE-2026-64561 的 PoC 漏洞利用,该漏洞是 KVM/x86 影子 MMU 中的释放后使用(use-after-free)漏洞,可实现 guest-to-host 逃逸,并能在宿主机上以内核 root 权限执行代码。
 ustayready/python-pentesting
一个包含随机 Python 脚本的仓库,旨在帮助渗透测试人员在实战任务中上手使用 Python 语言。
 c6fc/warcannon
高速/低成本的 CommonCrawl 正则表达式,基于 Node.js
 devzero-security/redstackpro
用于红队基础设施和网络靶场的画布。组合拓扑,导出可运行的 Terraform 和 Ansible,并自行部署。你的云凭证永远不会离开你的机器。
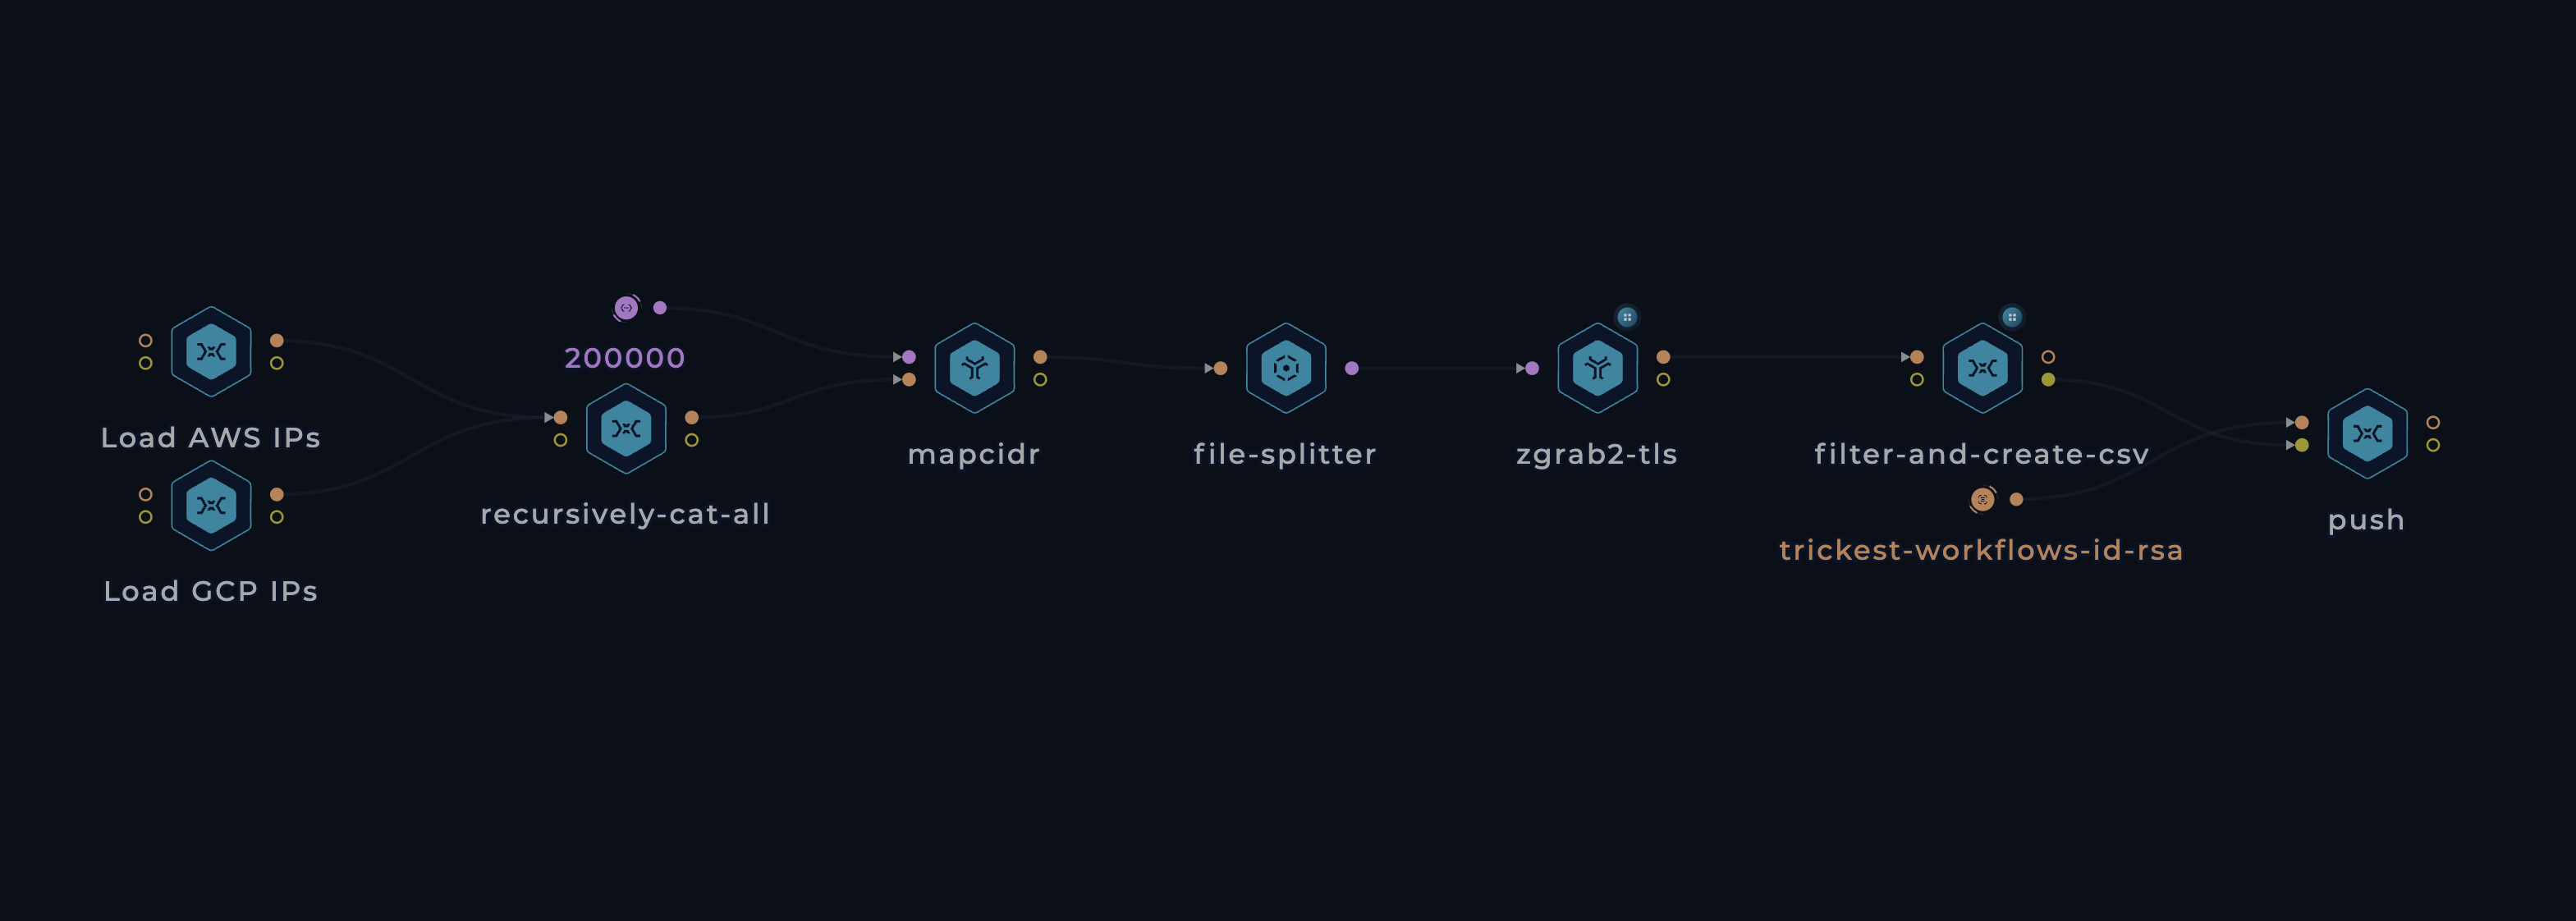
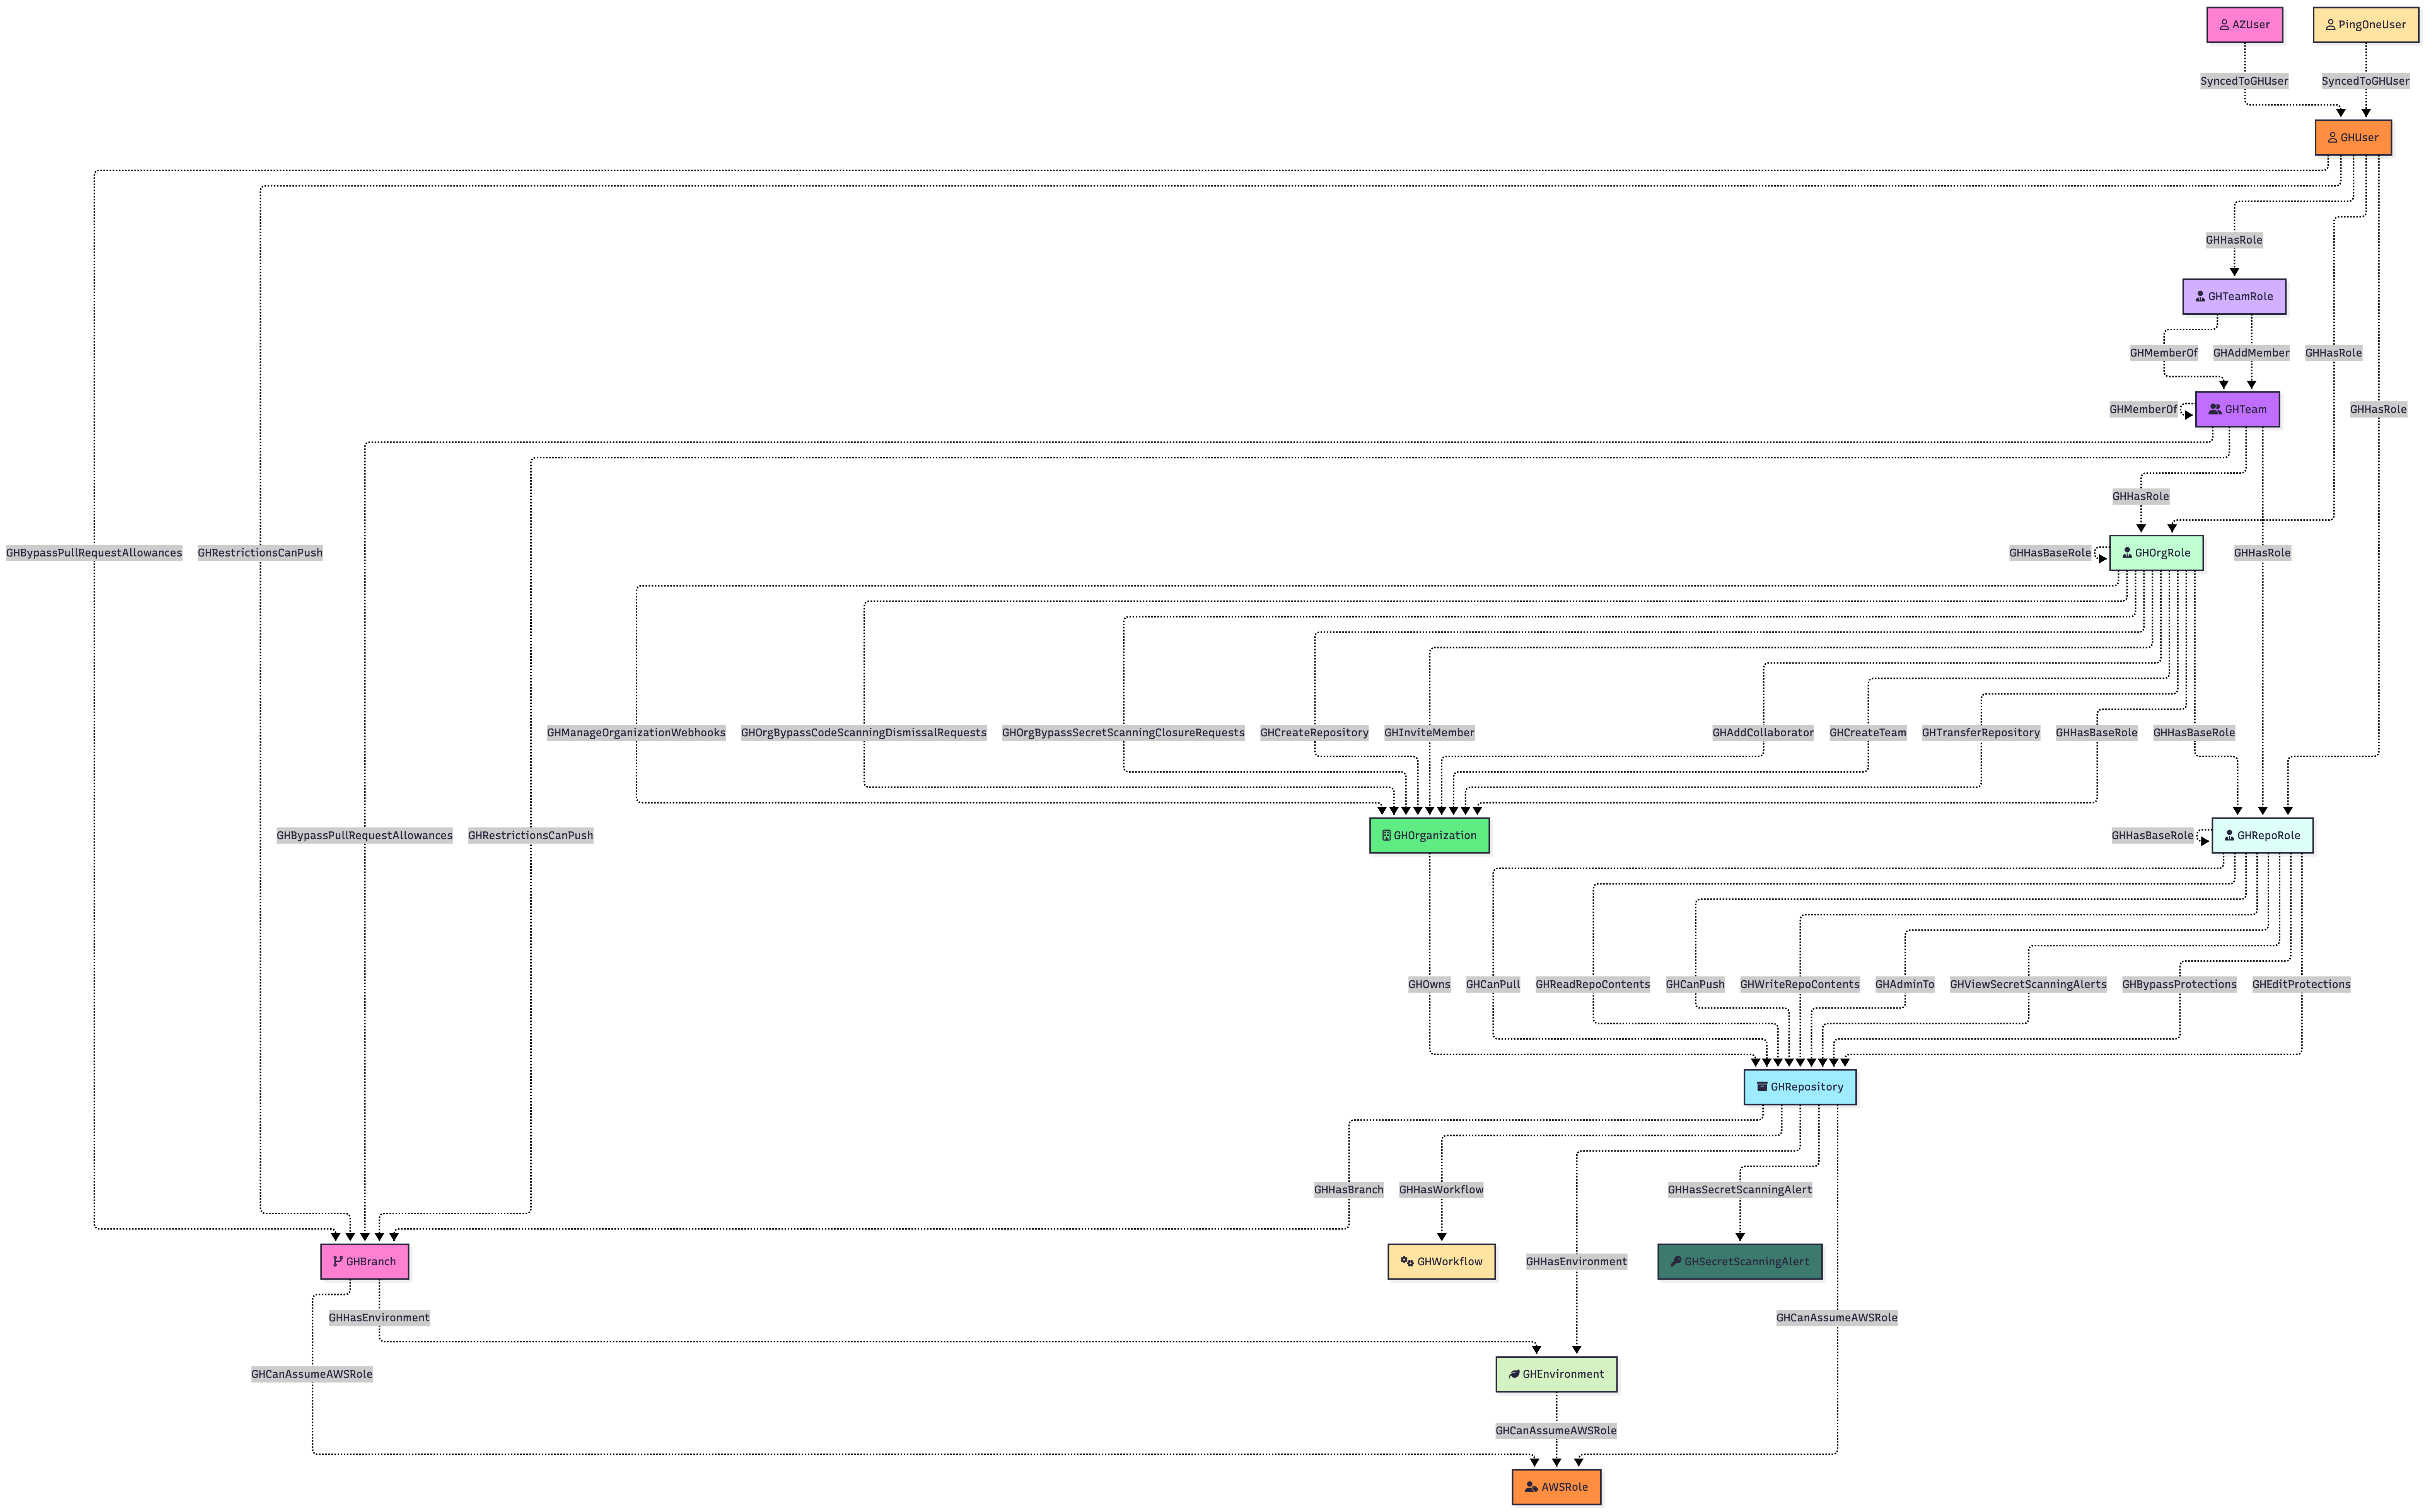 specterops/githound
BloodHound OpenGraph收集器,用于GitHub,将组织结构、权限和跨云攻击路径映射为可导航图,以支持安全审计和应急响应。
 tenable/kaimonkey
故意设置漏洞的Terraform基础设施,用于学习云安全配置错误并验证IaC扫描器在AWS和Azure上的检测能力。
 jumpseclabs/tokenflare
无服务器 AITM 模拟框架,用于 Entra ID 和 M365
 nheiniger/snaffpoint
一款帮助渗透测试人员在 SharePoint 中寻找“糖果”(敏感数据)的工具。
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 expl0itabl3/check_mdi
用于枚举有效 Microsoft 365 域、检索租户名称并检查 MDI 实例的 Python 脚本。
 blasty/cve-2021-41773
CVE-2021-41773 游乐场
 redbyte1337/credspy
通过公共 GetCredentialType API 进行 Entra ID 用户枚举和认证方法发现