#1

 shipsecai/studio
安全团队的工作流自动化
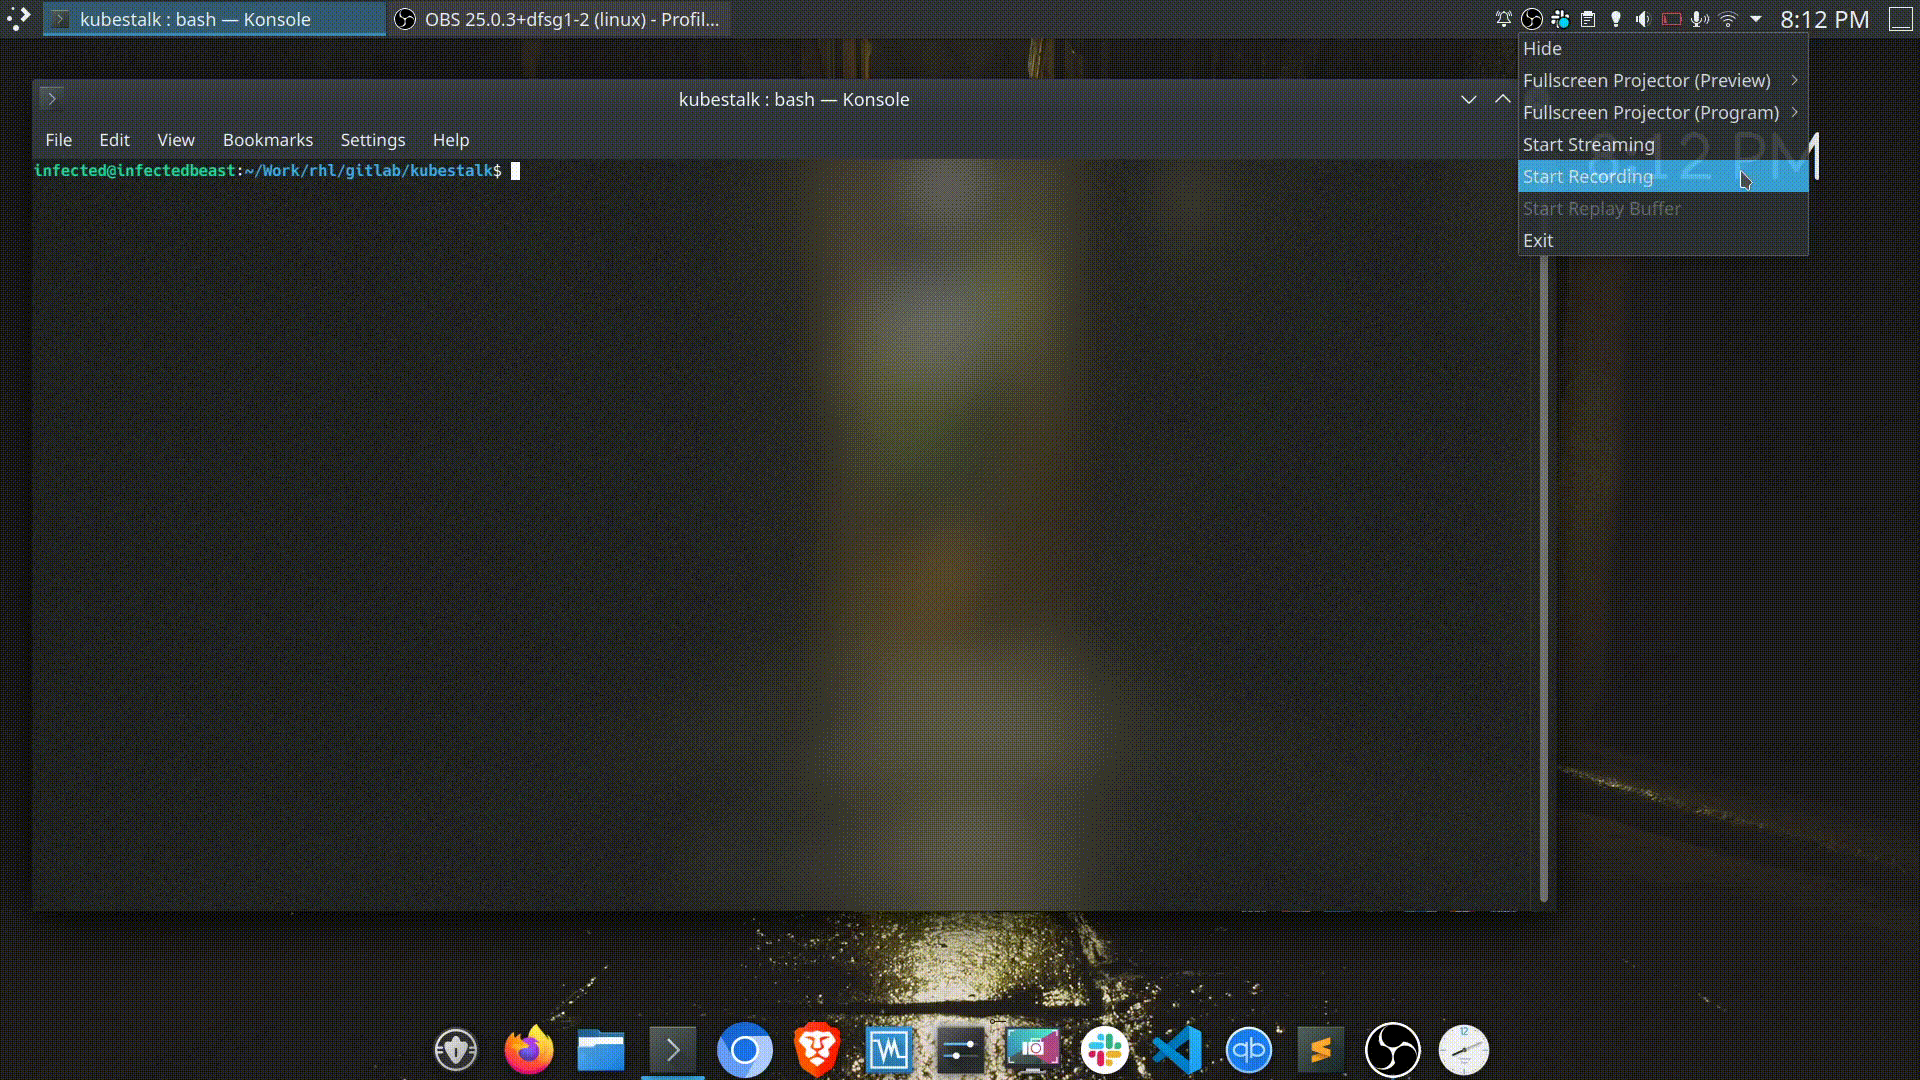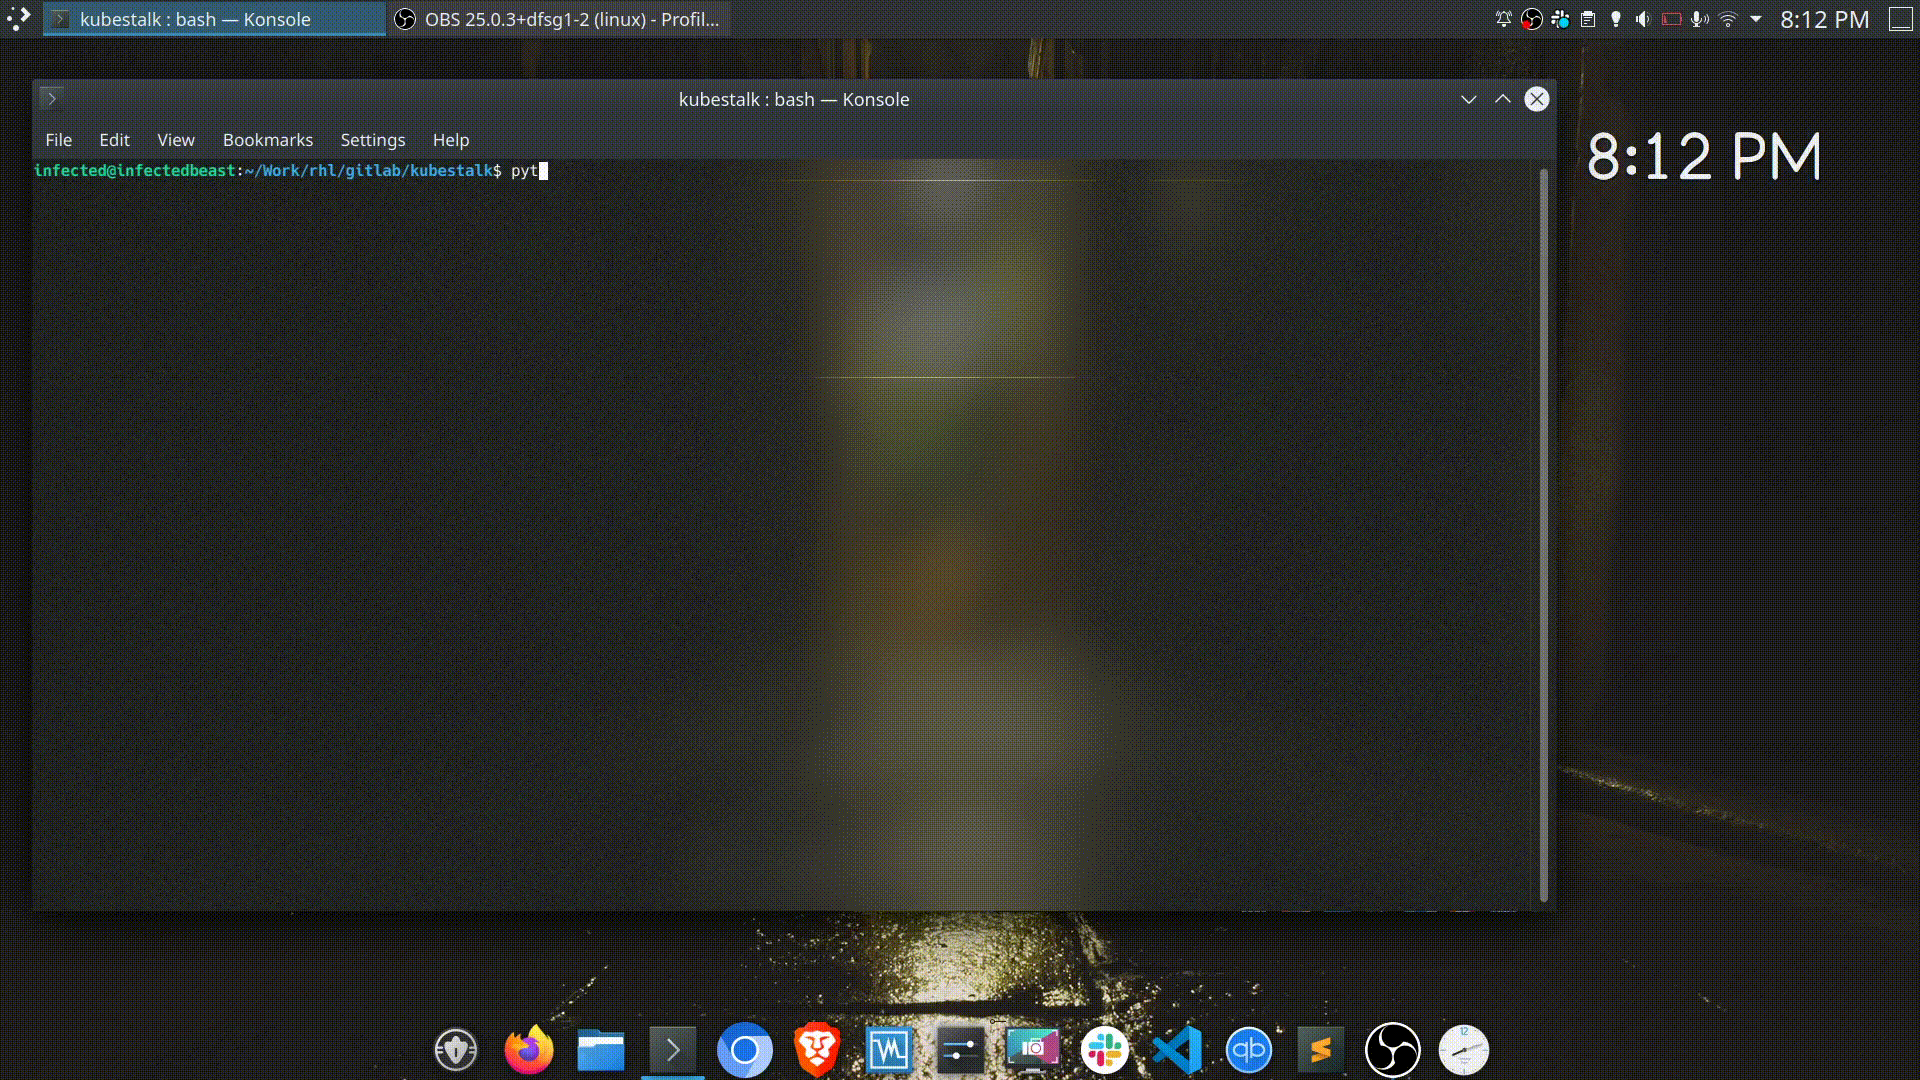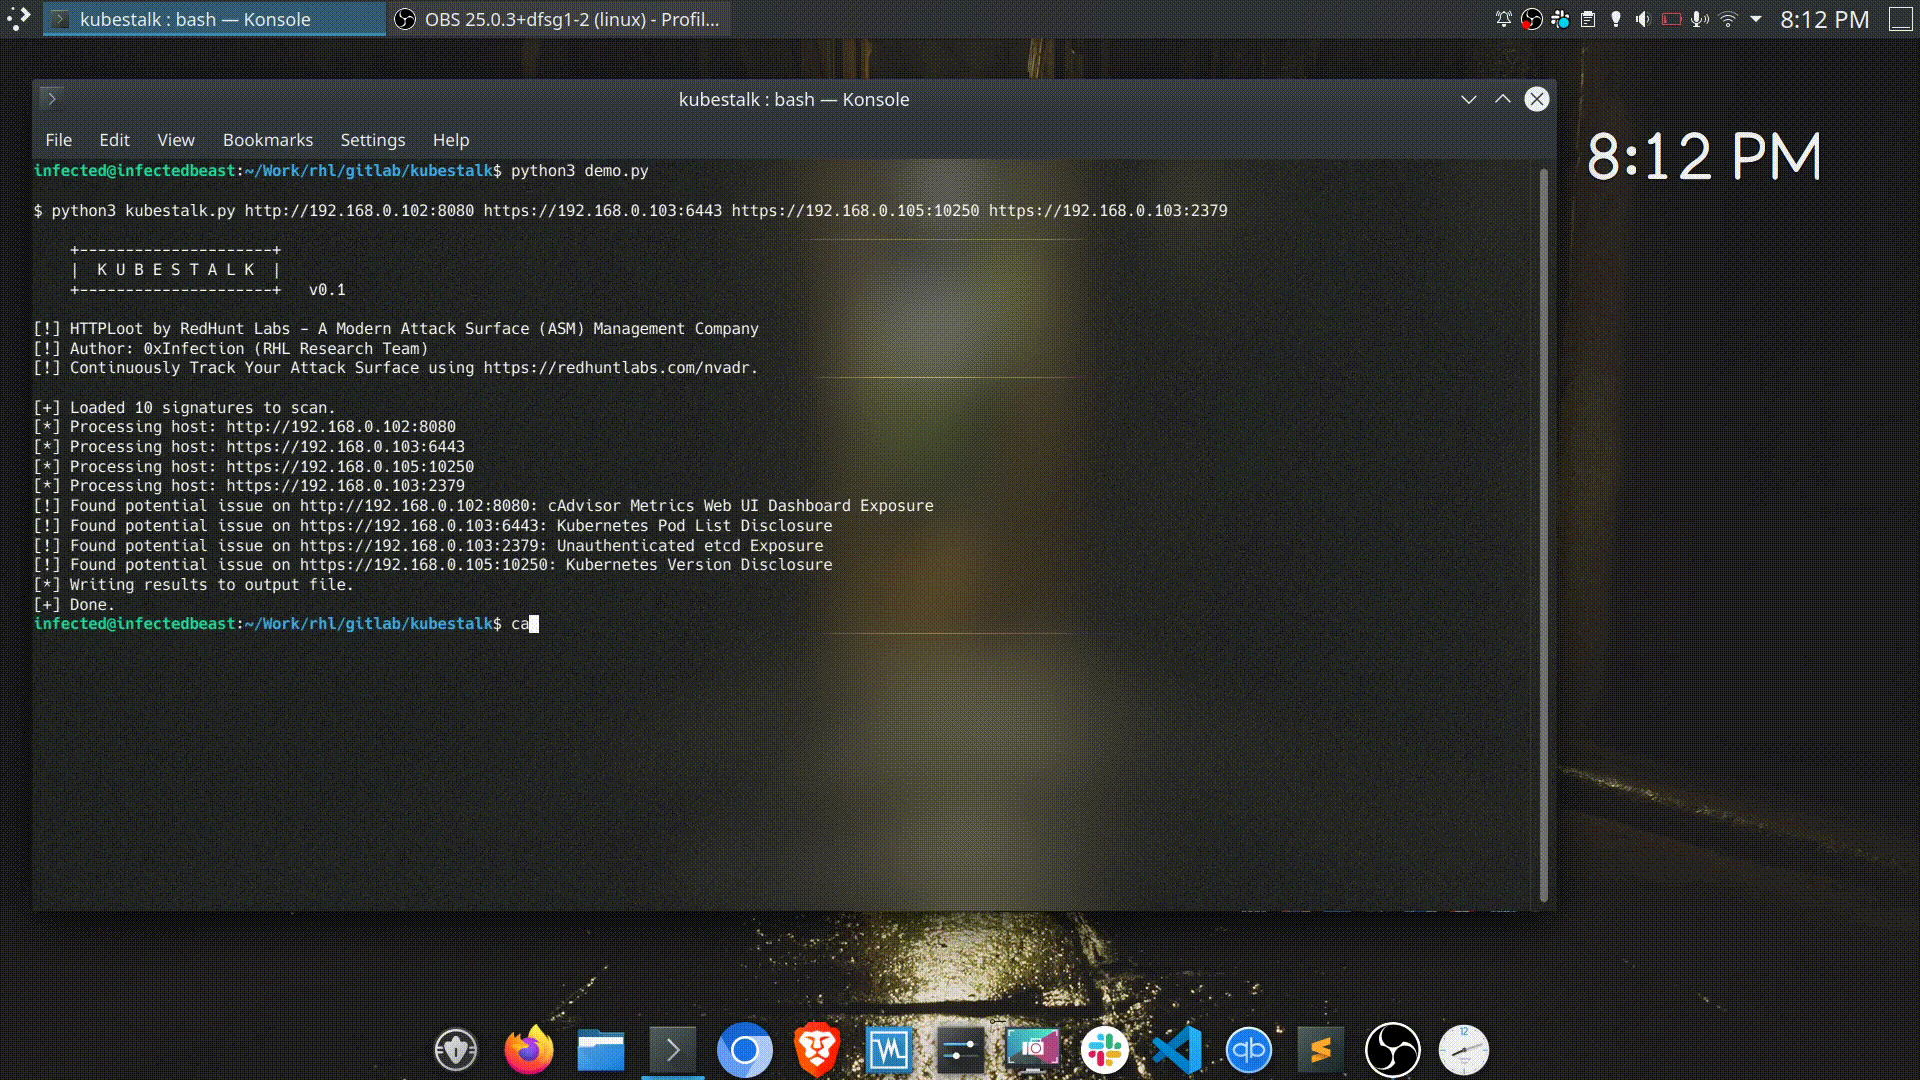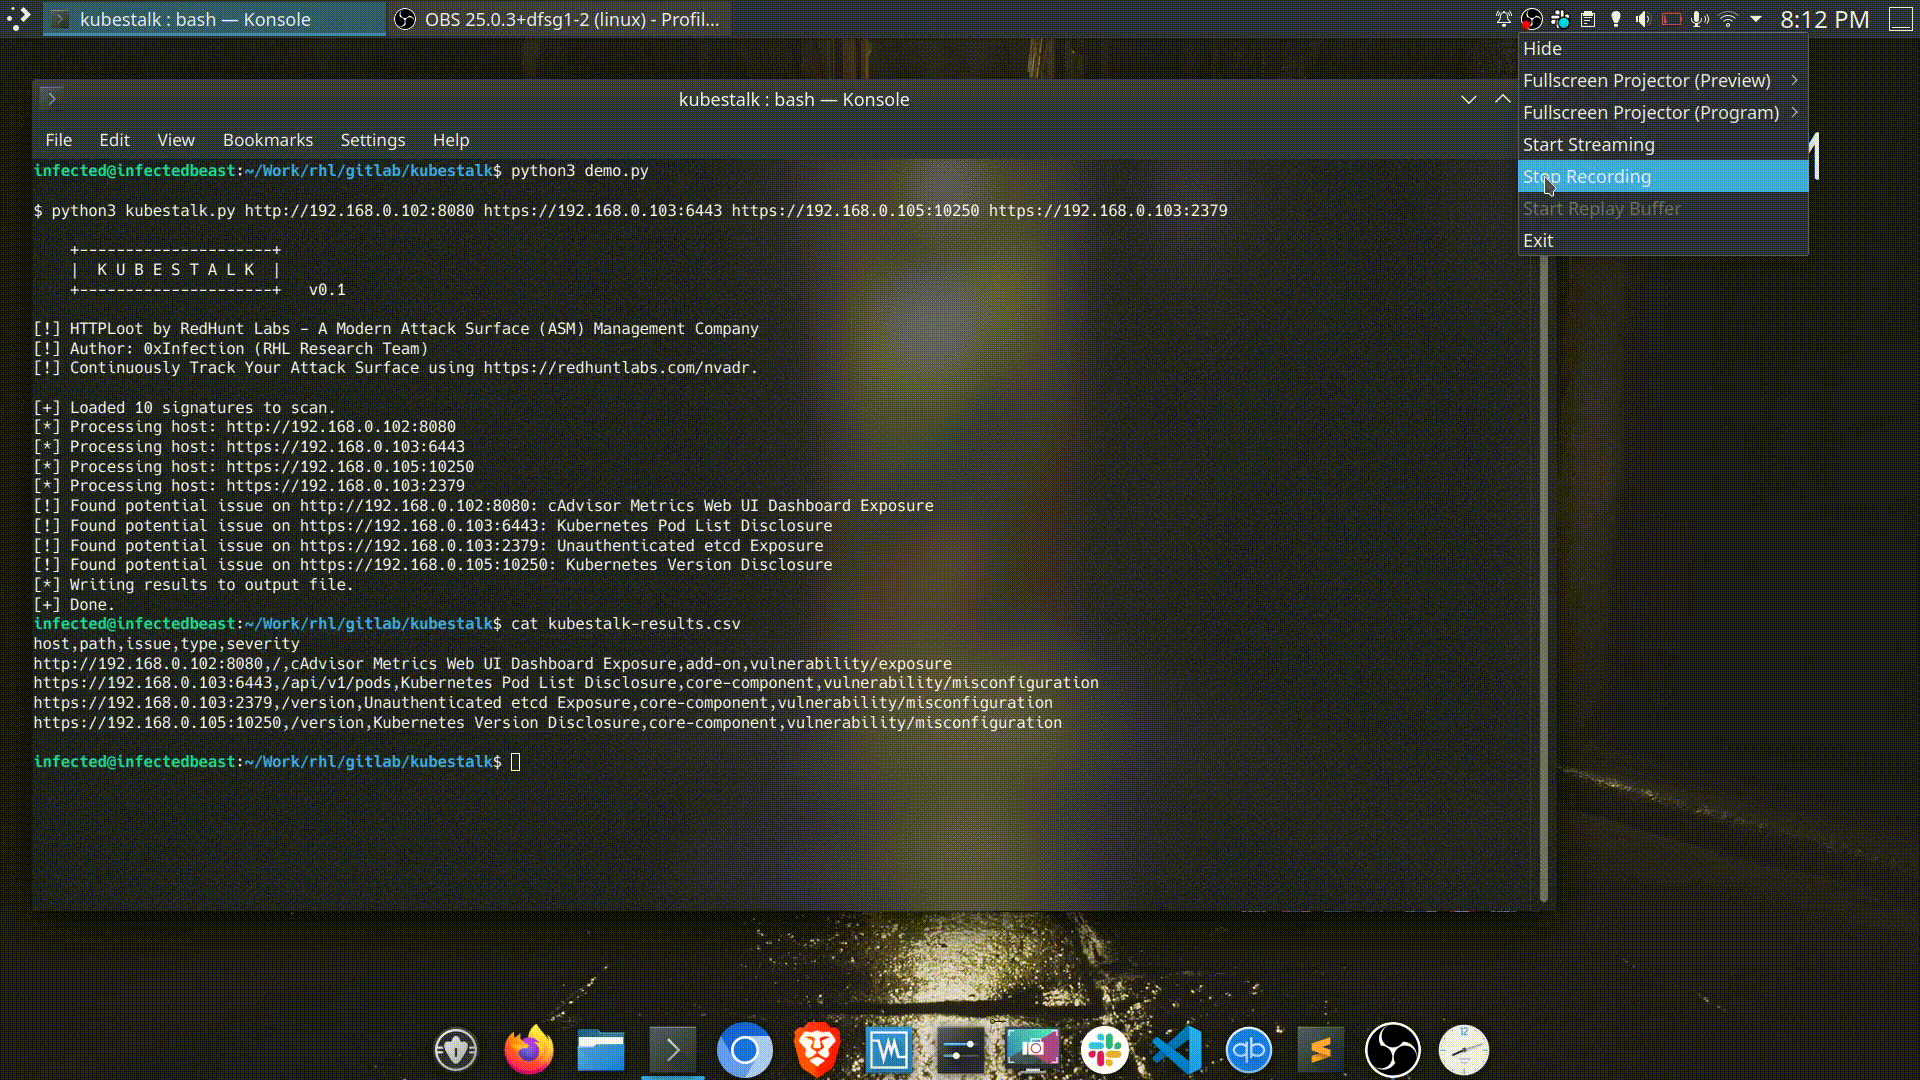 redhuntlabs/kubestalk
黑盒Kubernetes攻击面发现工具,通过基于签名的扫描来探测不安全的集群、暴露的控制面板和配置错误。
 bert-janp/entratrace
防御性研究工具,用于记录针对 Microsoft Entra ID 的攻击性工具的可观测 API 端点与用户代理,支持检测工程与事件响应。
 dipjyotimetia/hybridtestframework
Web、API、云、事件和安全性的端到端测试
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
 justinsteven/advisories
收录 Web、云、基础设施和开源软件漏洞的个人安全公告披露仓库。
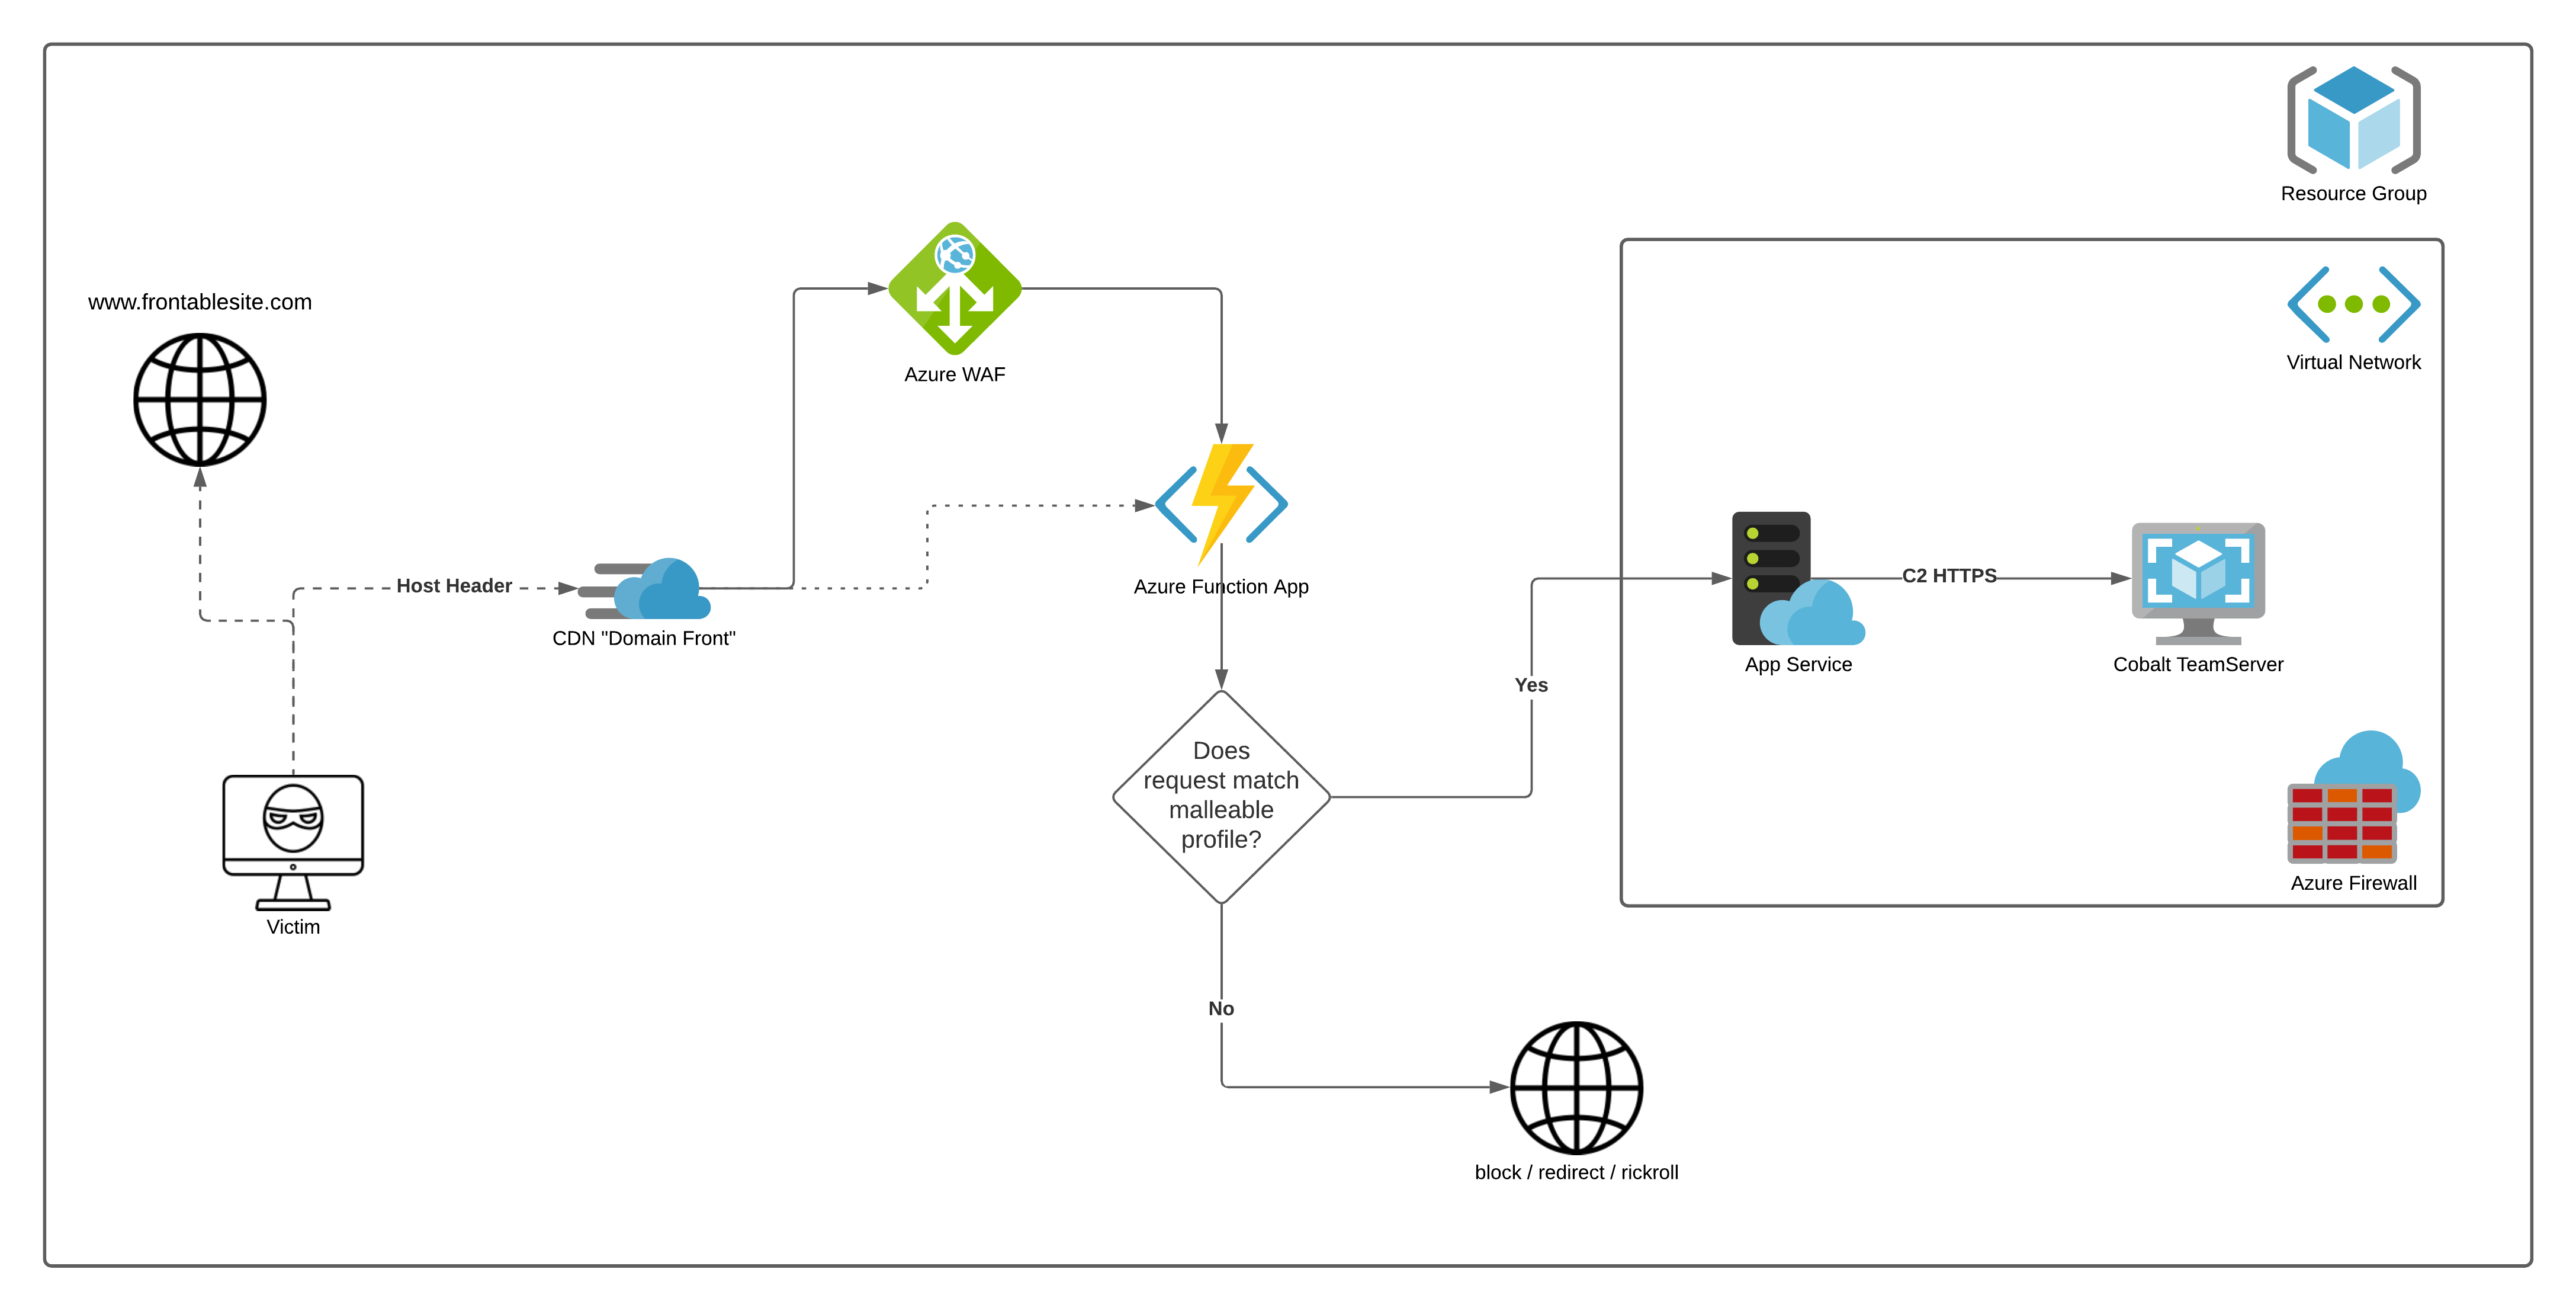 flangvik/azurec2relay
Azure Function,用于使用可塑C2配置文件验证和转发Cobalt Strike beacon流量,将无效请求重定向到诱饵站点,并通过SSH将经过验证的流量转发到团队服务器。
 g0ldencybersec/easyeasm
零美元攻击面管理工具
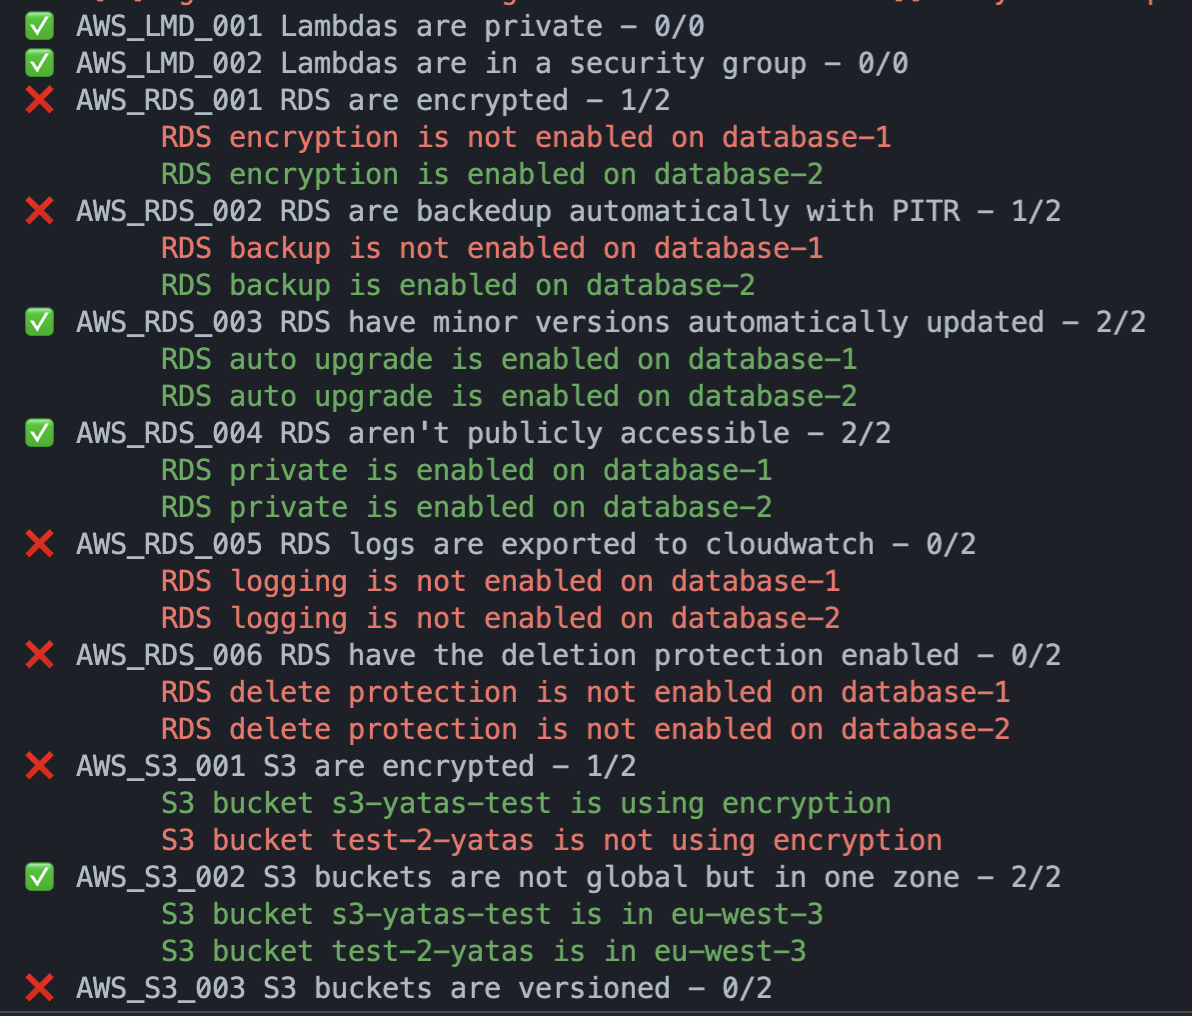 padok-team/yatas
:owl::mag_right: 一个简单的工具,用于审计你的 AWS/GCP 基础设施是否存在配置错误或潜在安全问题,支持插件集成。
 flangvik/cobaltbus
Cobalt Strike 外部 C2 集成与 Azure Servicebus,通过 Azure Servicebus 传输 C2 流量
 hakaioffsec/ingressnightmare-poc
这是一个用于利用 IngressNightmare 漏洞(CVE-2025-1097、CVE-2025-1098、CVE-2025-24514 和 CVE-2025-1974)的 PoC 代码。
 permiso-io-tools/cloudgrappler
在AWS、Azure和GCP上使用CloudTrail日志和自定义威胁情报规则,查询已知威胁行为者的高保真云检测。
 dsccommunity/certificatedsc
用于简化 Windows Server 上证书管理的 DSC 资源。
 koenrh/s3enum
快速且隐蔽的 Amazon S3 bucket 枚举工具,专为渗透测试人员设计。
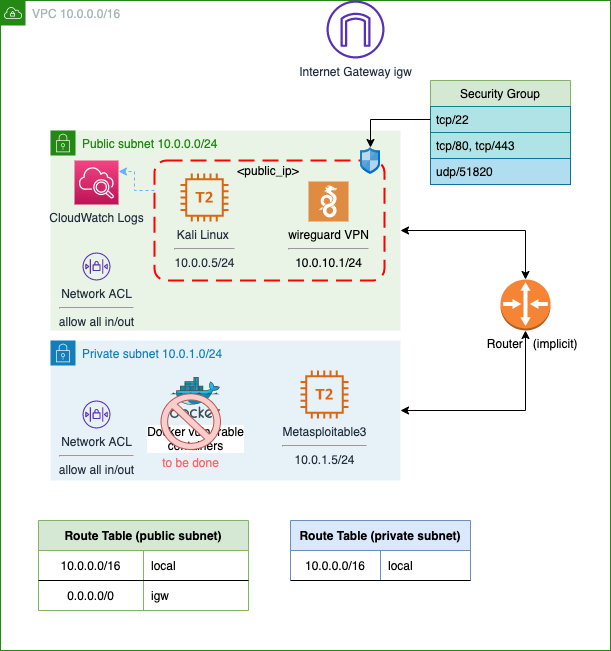 juanjosanz/aws-pentesting-lab
一个渗透测试实验室,包含一个可通过SSH和WireGuard VPN访问的Kali Linux实例,以及私有子网中的易受攻击的实例。
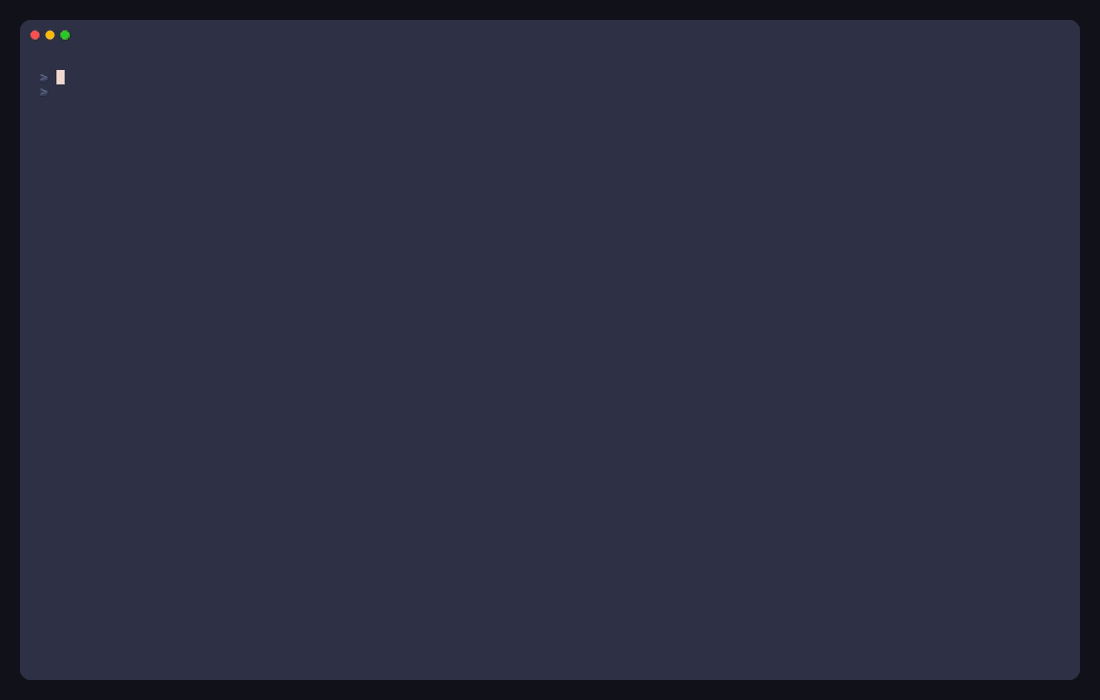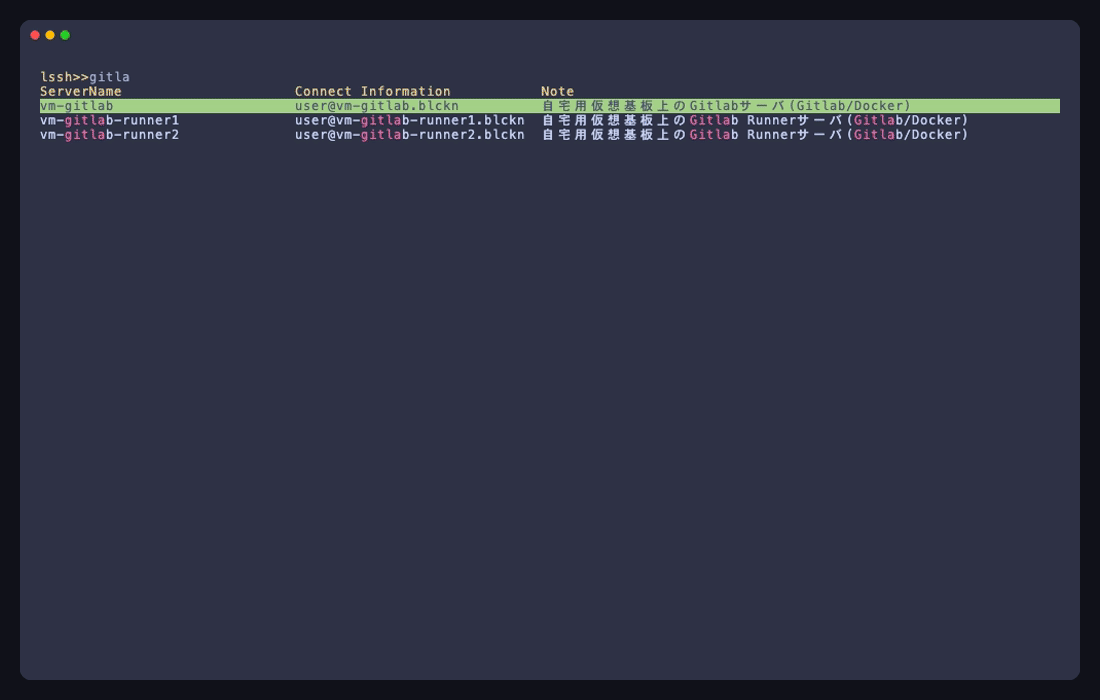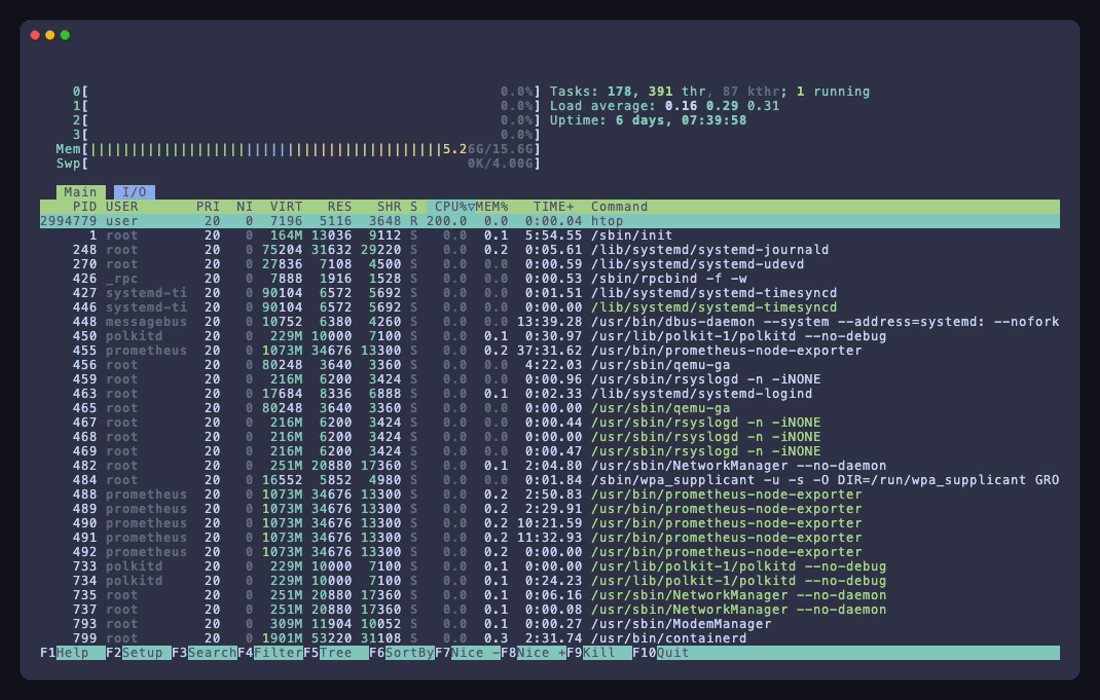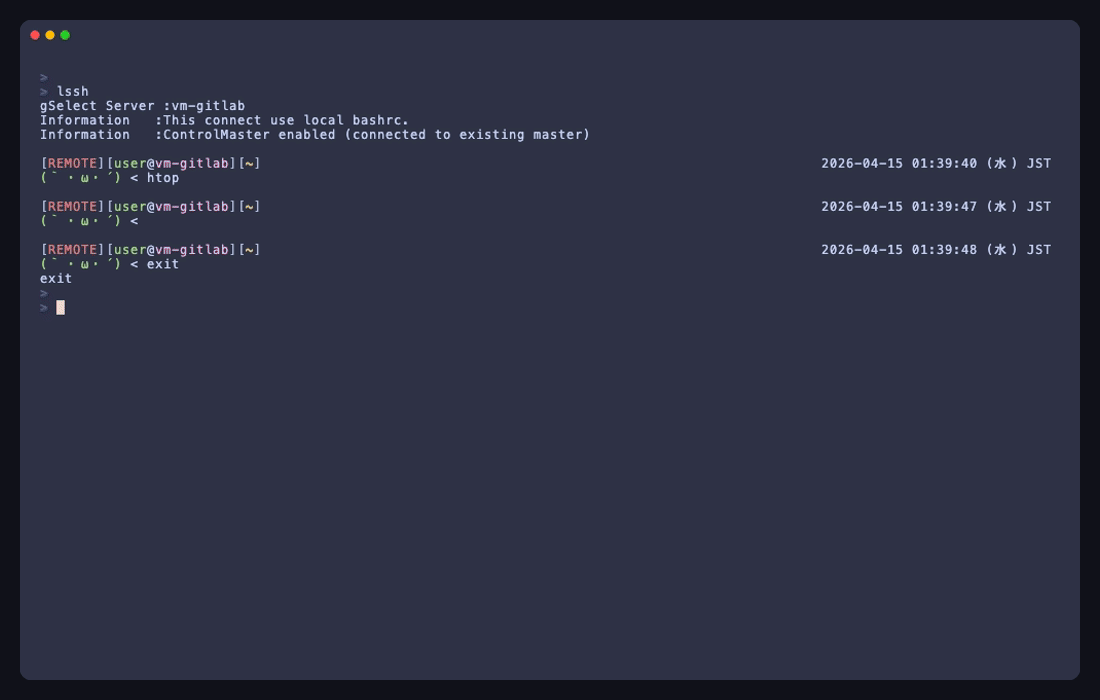 blacknon/lssh
一款终端原生的远程访问套件,支持SSH、云资产清单、供应商支持的连接器、并行命令、复用工作区、文件传输和监控。
 hackerhouse-opensource/cve-2018-10933
基于 Docker 的 CVE-2018-10933 libssh 认证绕过漏洞利用工具,附带修补后的客户端,用于测试 SSH 服务器漏洞及未授权访问场景。