
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 hidra0x/hidra
Исследовательский проект джейлбрейка для устройств A12 на iOS 18.7.2, использующий цепочку эксплуатации UAF в AppleJPEGDriver (CVE-2026-20687) для…
 mattifinder/rpmc_attacks
Исследовательский код и аппаратное обеспечение для атак на RPMC: вольтовый глитчинг, прошивка SPI-интерпозера и откат NV-состояния для брутфорса…
 unsignedchad/cve-2026-21155-sve-2026-3546
Технический разбор и PoC для CVE-2026-21155 (SVE-2026-3546): проверки подписи с отказом в открытом состоянии (fail-open) и неограниченное…
 yuki493/s5e8835-sboot-probe
Статический зонд S-Boot/LK для Samsung Exynos 1380 (s5e8835): патч резолвера SVE-2026-3546 / CVE-2026-21155, покрытие четырёх устройств и примечания…
 xen0nize/cve-2026-21096
Доказательство концепции, вызывающее только сбой, для CVE-2026-21096 — 32-битного целочисленного переполнения, приводящего к переполнению кучи в…
 ostorlab/rasp
Встраивает среду выполнения в собранные файлы APK, AAB или IPA для обнаружения root, джейлбрейка, отладчиков, хуков Frida, эмуляторов, перехвата…
 cracked5pider/ldrlibraryex
Небольшая x64-библиотека для загрузки dll в память.
 idoka/awesome-automotive-can-id
🚜 Сбор CAN ID и их полезных данных для различных марок и моделей автомобилей в одном месте. Может быть полезно исследователям в области…
 mosajjal/fortitool
Инструменты для расшифровки и анализа прошивки Fortinet

 droncito/aquadecomp
Оркестрирует JADX, CFR, Procyon и Vineflower для декомпиляции файлов Android APK/AAB/XAPK/APKS, с извлечением скрытых DEX, деобфускацией, пересборкой…
 seifheakal/blue-harness
Сделайте так, чтобы реверс-инжиниринг вашего приложения был дорогостоящим. Инструмент для аудита, усиления защиты и верификации на этапе сборки для…
 deathshotxd/sip2shell
Одно SIP-текстовое сообщение в FreeSWITCH — и вы уже выполняете команды. Эксплойт, сканер и настоящая лаборатория Docker с уязвимой и пропатченной…
 tlsbollei/kittyloader
Уклончивый загрузчик Windows на C/Assembly, который расшифровывает встроенную полезную нагрузку в памяти, снимает хуки со списков модулей PEB и…
 racoten/suture-pic
Фреймворк для разработки имплантов под Windows, предназначенный для наступательного инжиниринга и исследований C2.
 mein-0/fortiless
Proof-of-concept и анализ записи за границы буфера (out-of-bounds write) уровня ядра типа 3 в минифильтре FortiShield_74.sys продукта FortiClient,…
 ahmedboin/jailbreak
Библиотека плейбуков, руководств и исследовательских заметок по реверс-инжинирингу, организованная по доменам, для анализа программного обеспечения и…
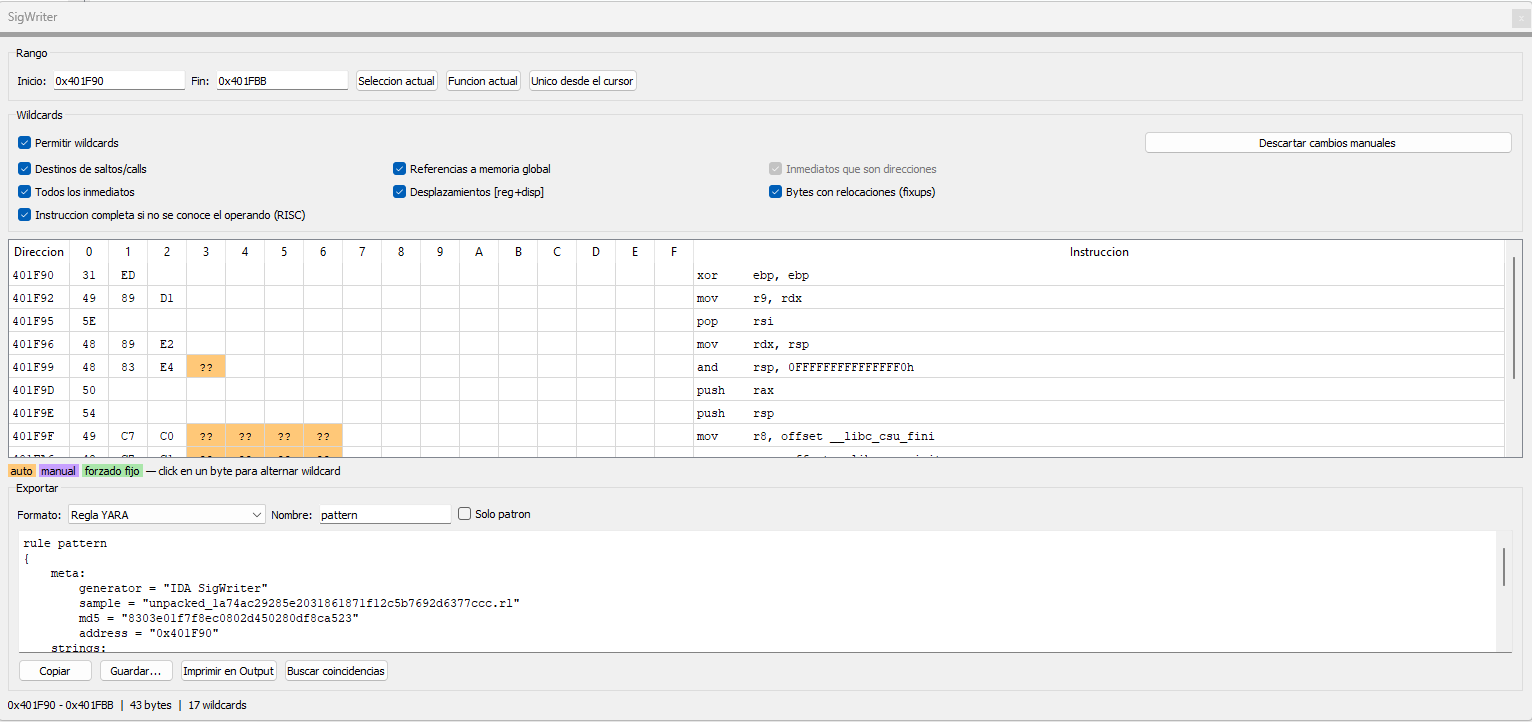 crackinglandia/idasignwriter
Плагин для IDA Pro, который генерирует байтовые сигнатуры из выделенных фрагментов дизассемблированного кода, с автоматическими и ручными…
 ryftenius/resx
Специализированный набор инструментов для обратной разработки и анализа бинарных файлов Windows | Деобфускация API, графы вызовов, анализ драйверов…








