
 mein-0/fortiless
Proof-of-concept и анализ записи за границы буфера (out-of-bounds write) уровня ядра типа 3 в минифильтре FortiShield_74.sys продукта FortiClient, включая сведения о протоколе порта и доказательства краха BSOD.

привет, хакеры.
FortiClient 7.4.8.2066 поставляет FortiShield_74.sys — подписанный minifilter с altitude 320000. Он создаёт \FortiShieldPort с помощью FltBuildDefaultSecurityDescriptor, поэтому подключиться могут только SYSTEM и Administrators. Обычный пользователь получает 0x80070005. Никакого обхода UAC, никаких сказок про обычного пользователя.
Протокол порта крошечный. Тип 0 — это «аутентификация»: MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog). Секрет — статическая строка в .rdata. Безопасность уровня 2026 года. С его помощью вы добавляете свой PID в список обхода и переключаете защиту (тип 1/2). Тип 3 — это баг. Он принимает широкую строку пути и копирует её в конец глобального буфера без проверки длины. Спустя 4000 wchar вы уже разнесли protect path по адресу +0x400, и драйвер пишет в .pdata. Никакого heap grooming, никаких гонок. Он просто выходит за пределы страницы.
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
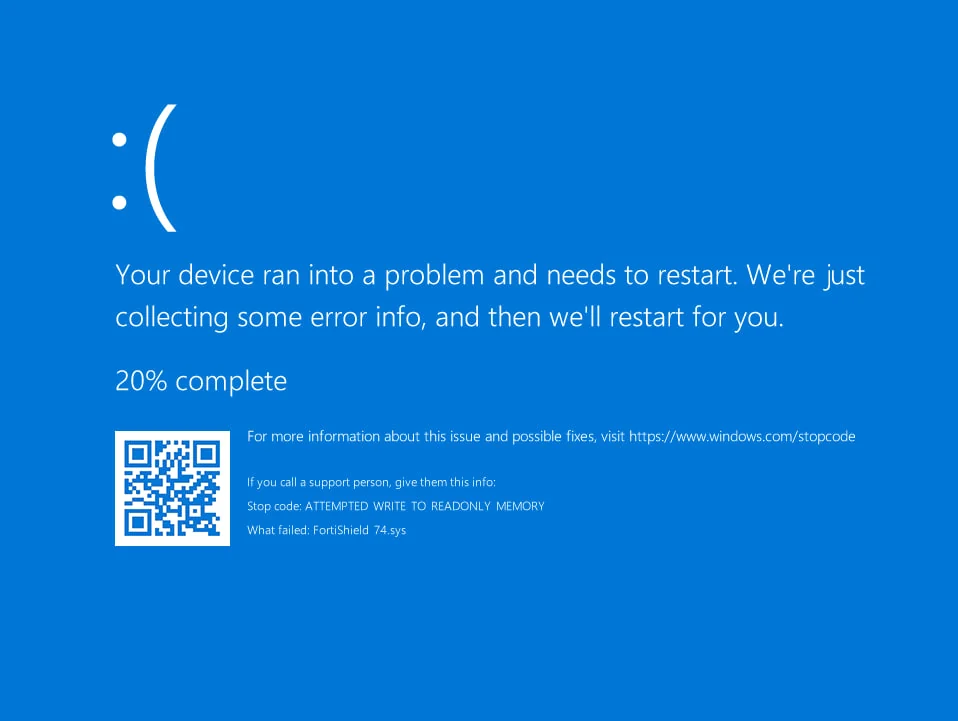
Цикл копирования находится по адресу +0xb560, приёмник — DAT_14001b690+0x2e. Он съедает protect path FortiClient, прежде чем добраться до страницы только для чтения. Fortinet называет это щитом; от BSOD он не защищает ни от чего. Проверено на Windows 10 x64 22H2 (сборка 19045.6456) с FortiClient 7.4.8.2066. Установщик ZTNA даже не регистрирует minifilter, поэтому я загрузил его вручную
плюс ключ Instances\<name> с Altitude=320000.
Я не смог сообщить о Fortnite, потому что люди меня заблокировали. Ни CVE, ни исправления.
Оставайтесь на связи и продолжайте хакать.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
