
 ostorlab/rasp
Встраивает среду выполнения в собранные файлы APK, AAB или IPA для обнаружения root, джейлбрейка, отладчиков, хуков Frida, эмуляторов, перехвата через VPN/прокси и переупаковки во время выполнения.



Runtime application self-protection (RASP) для приложений Android и iOS.
rasp защищает приложение, которое вы уже собрали. Он добавляет небольшой runtime в APK, AAB или IPA, и защищённое приложение проверяет устройство, на котором оно работает, и само себя во время использования. Изменения исходного кода приложения не требуются.
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
Плагин — это код, скомпилированный в рантайм (API, пример). Он может добавлять собственные проверки и получает наблюдения каждого запуска, например чтобы отправить их куда-либо. Рантайм, собранный без плагинов, оставляет наблюдения при себе, а релизная сборка их не логирует.
packer/, Python) добавляет рантайм в приложение и возвращает его неподписанным.runtime/, C++) работает внутри защищённого приложения и выполняет проверки.Соберите рантайм для вашей платформы (подробности):
cd runtime
cmake --preset android
cmake --build --preset android
Разместите собранные файлы там, где их ищет упаковщик: см. README в
packer/src/rasp_packer/android/resources/ и
packer/src/rasp_packer/ios/resources/.
Установите упаковщик:
cd packer
uv sync --locked
Защитите приложение:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
Подпишите app-protected.apk своим ключом выпуска, затем распространяйте его.
Пакер также является библиотекой Python:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| Группа | Android | iOS | Что обнаруживает |
|---|---|---|---|
root | ✓ | Файлы root, записываемые системные разделы, SELinux и свойства сборки | |
jailbreak | ✓ | Файлы джейлбрейка, выход из песочницы и порождение процессов | |
debugger | ✓ | ✓ | Отладчик, подключённый к приложению |
hooks | ✓ | ✓ | Frida и другие библиотеки, внедрённые в приложение |
integrity | ✓ | Код среды выполнения изменён в памяти | |
mitm | ✓ | ✓ | VPN-туннели и прокси на iOS |
identity | ✓ | ✓ | Перепакованная копия приложения (всегда включена) |
emulator | ✓ | ✓ | Эмулятор или iOS Simulator |
virtualizer | ✓ | Приложение, работающее внутри контейнера другого приложения |
--checks (или checks= в Python). identity добавляется всегда.--checks запускается только identity.Каждая проверка и сигналы, которые она сообщает, описаны в runtime/README.md.
| Защищаемое Android-приложение | Android 12 (API 31) или новее. Упаковщик повышает более низкий минимальный SDK до 31. |
| Защищаемое iOS-приложение | iOS 12.0 или новее |
| Упаковщик | Python 3.14, uv |
| Сборка среды выполнения | CMake 4.4, Clang из LLVM 23; Android NDK, SDK и JDK для Android; Xcode на Mac для iOS |
packer/README.md: упаковщик, его параметры, идентификаторы сборок и проверки.runtime/README.md: среда выполнения, каждая проверка, сборка и логи.TODO.md: известная работа, которая ещё не сделана.Не хотите собирать среду выполнения самостоятельно или хотите увидеть, что ваши защищённые приложения обнаруживают на реальных устройствах? Mobile ADR (Mobile Application Detection & Response) на платформе Ostorlab защищает ваши приложения с помощью rasp и показывает их события:
Создайте аккаунт на платформе Ostorlab и откройте Mobile ADR.
Загрузите ваш APK или IPA, выберите проверки и скачайте защищённое приложение (Protect an app).
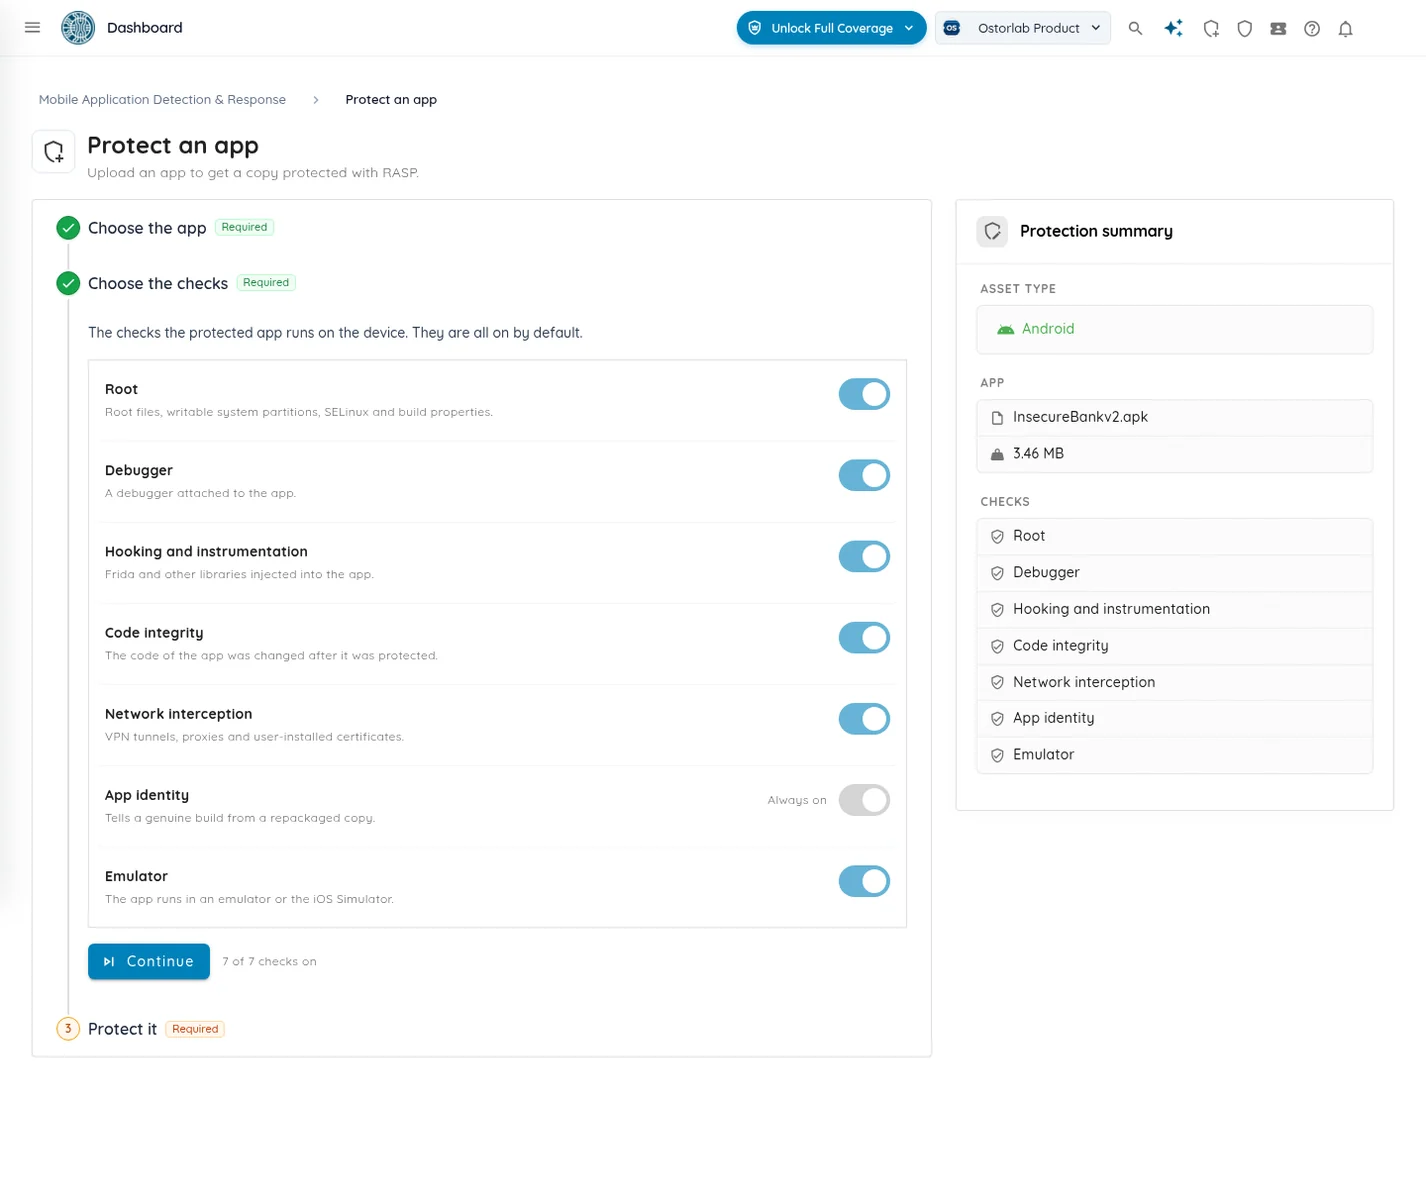
Подпишите его и распространяйте как обычно.
Смотрите события на вкладке Events: каждый запуск проверки на устройстве, что она обнаружила (файлы root, Frida, VPN-туннель…), и удалось ли проверке выполниться (Events).
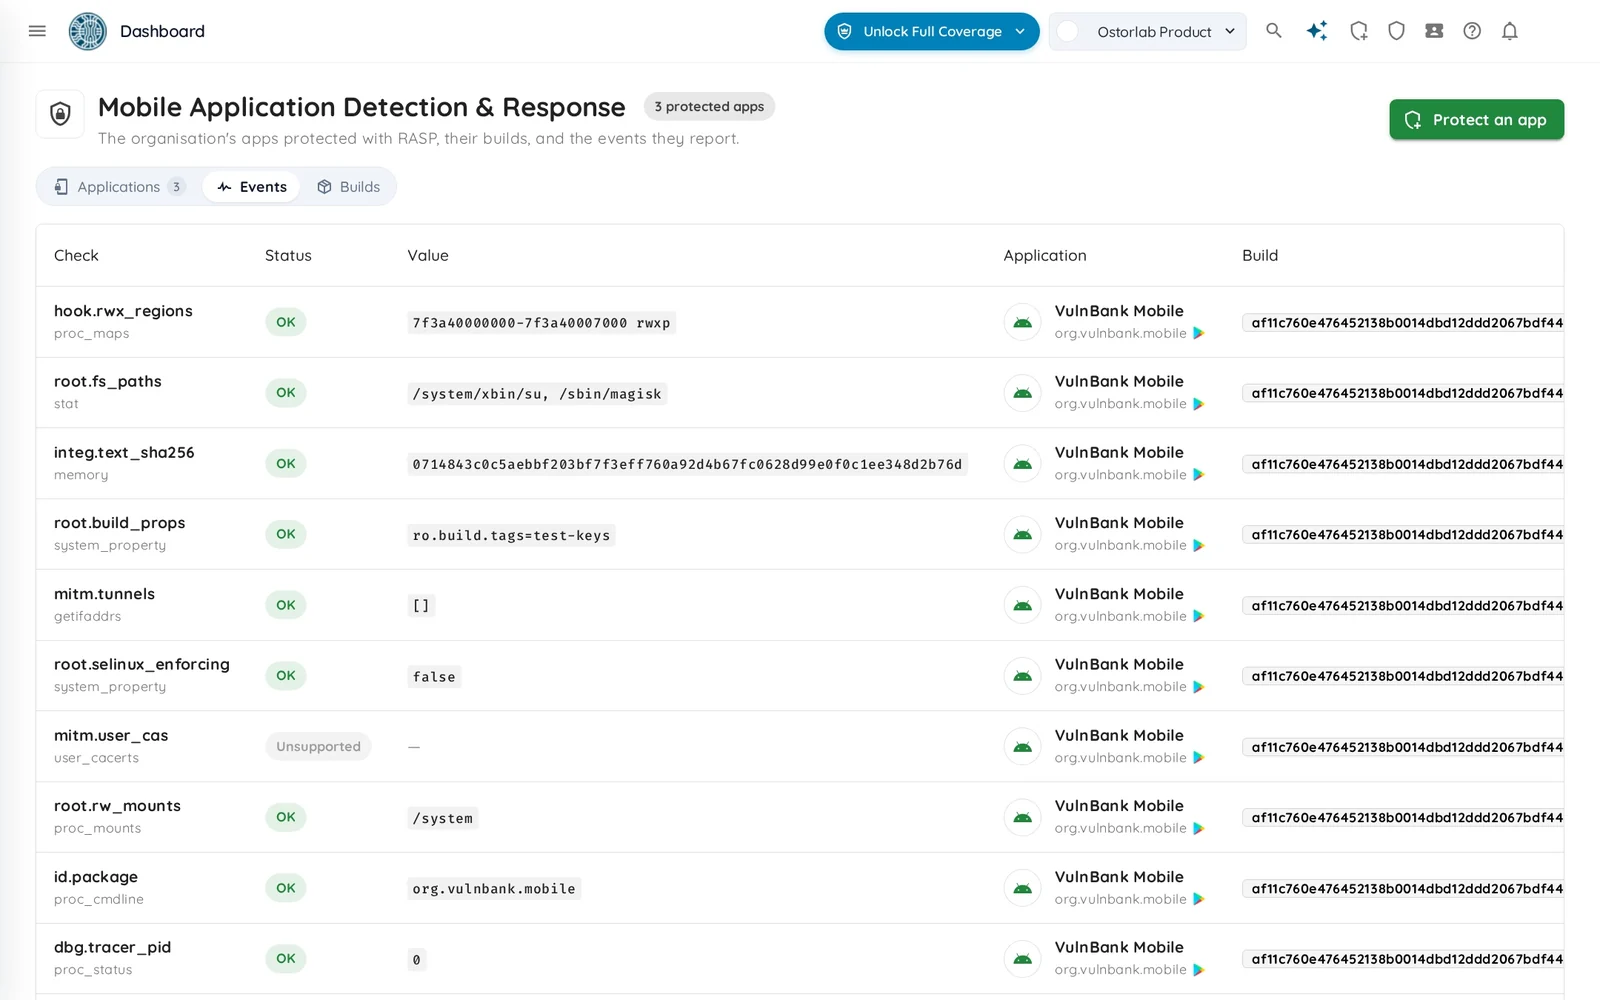
Находите каждую защищённую версию вашего приложения с её проверками и выпуском RASP (Applications and builds).
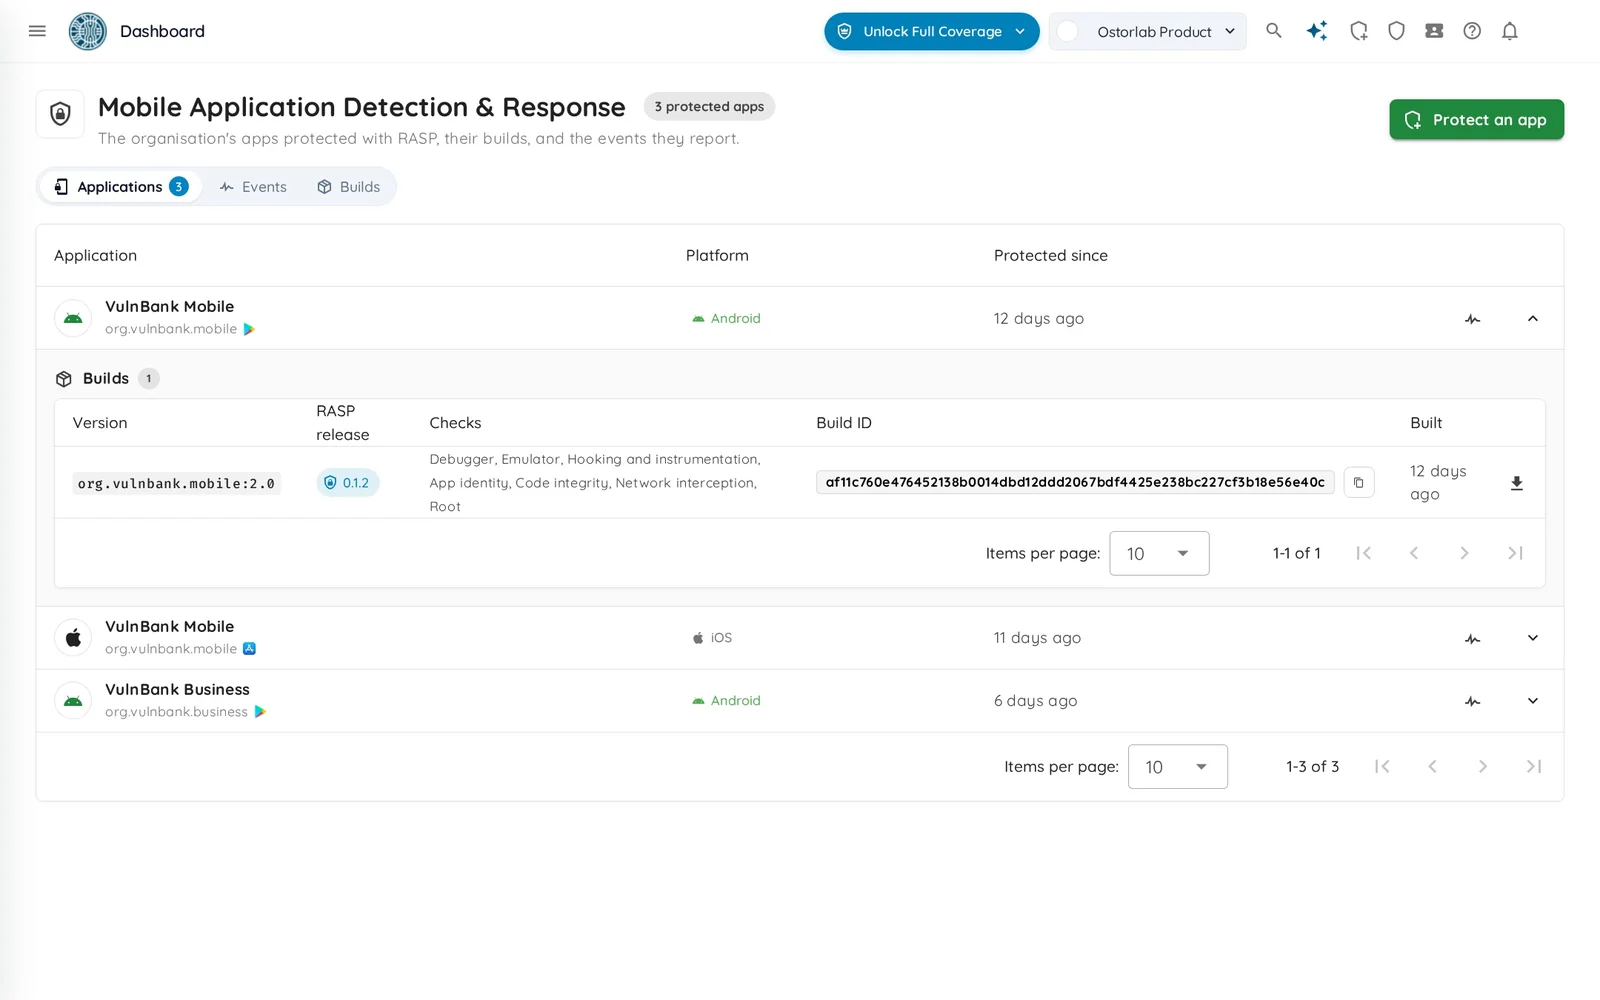
Вклад приветствуется: открывайте issue или pull request. Каждое изменение проходит через pull request.






