 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 hack-with-github/awesome-hacking
Коллекция различных крутых списков для хакеров, пентестеров и исследователей безопасности
 the-art-of-hacking/h4cker
Курируемая коллекция ресурсов по кибербезопасности, лабораторных работ и учебных материалов, охватывающих этичный хакинг, тестирование на…
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
nationalsecurityagency/ghidraGhidra — это фреймворк для обратной разработки программного обеспечения (SRE).
 0xax/linux-insides
Книга в процессе написания о ядре Linux и его внутренностях.
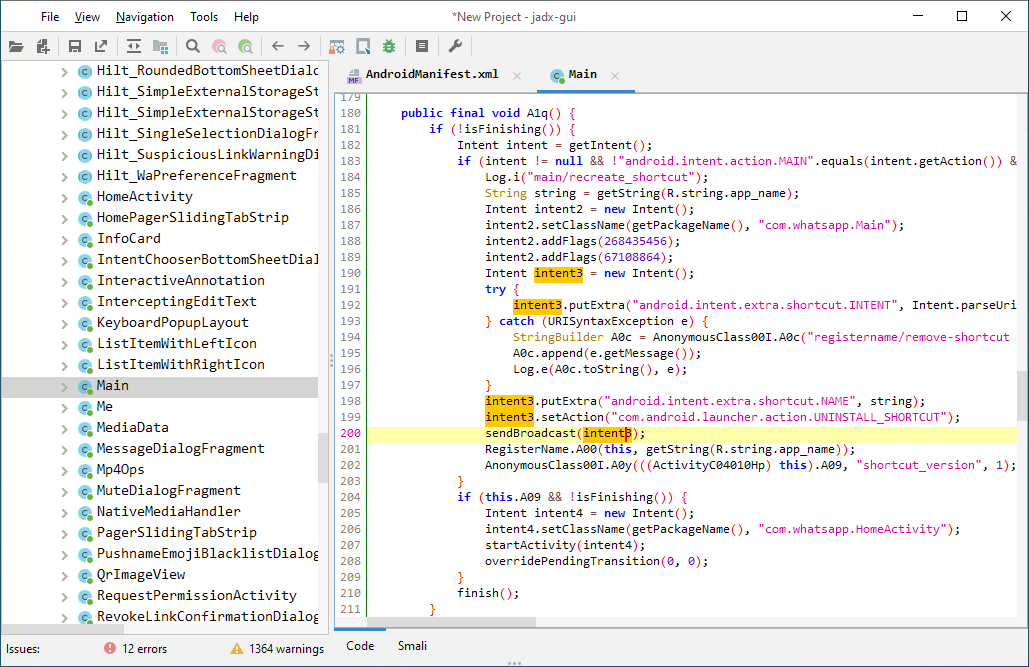 skylot/jadx
Инструмент командной строки и графического интерфейса для декомпиляции Android Dex и APK файлов в читаемый исходный код на Java, с возможностями…
 x64dbg/x64dbg
Открытый отладчик пользовательского режима для Windows. Оптимизирован для реверс-инжиниринга и анализа вредоносного ПО.
 enaqx/awesome-pentest
Коллекция полезных ресурсов и инструментов для тестирования на проникновение
 storytold/craft-anything
Pure-Rust reverse-engineering engine with 314 CLI/MCP inspection tools (disassembly, decompilation, strings, call graphs) that studies any app, site…
 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
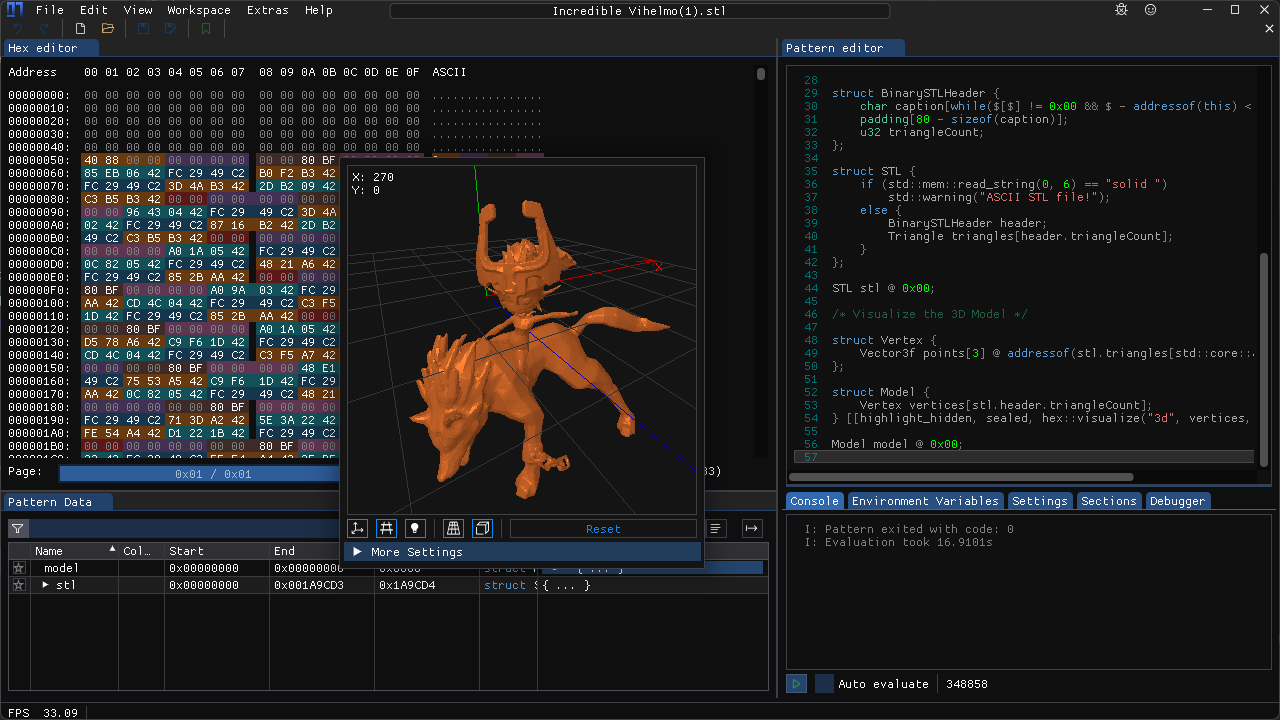 werwolv/imhex
🔍 Гекс-редактор для реверс-инженеров, программистов и тех, кто ценит свою сетчатку, работая в 3 часа ночи.
 ibotpeaches/apktool
Инструмент для реверс-инжиниринга Android APK файлов
 icsharpcode/ilspy
.NET Декомпилятор с поддержкой генерации PDB, ReadyToRun, метаданных (&многое другое) - кроссплатформенный!
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 frida/frida
Основной репозиторий для размещения релизных бинарных файлов
 zhaoxuya520/reverse-skill
Пакет-маршрутизатор навыков на базе ИИ для реверс-инжиниринга, тестирования на проникновение и исследований в области безопасности. Направляет…
 librepods-org/librepods
AirPods, освобождённые из экосистемы Apple.
 vitalysim/awesome-hacking-resources
Коллекция ресурсов по взлому и тестированию на проникновение, чтобы стать лучше!