xen0nize/cve-2026-21096
Доказательство концепции, вызывающее только сбой, для CVE-2026-21096 — 32-битного целочисленного переполнения, приводящего к переполнению кучи в JPEG-декодере Quram от Samsung, с заметками по реверс-инжинирингу и harness для adb.

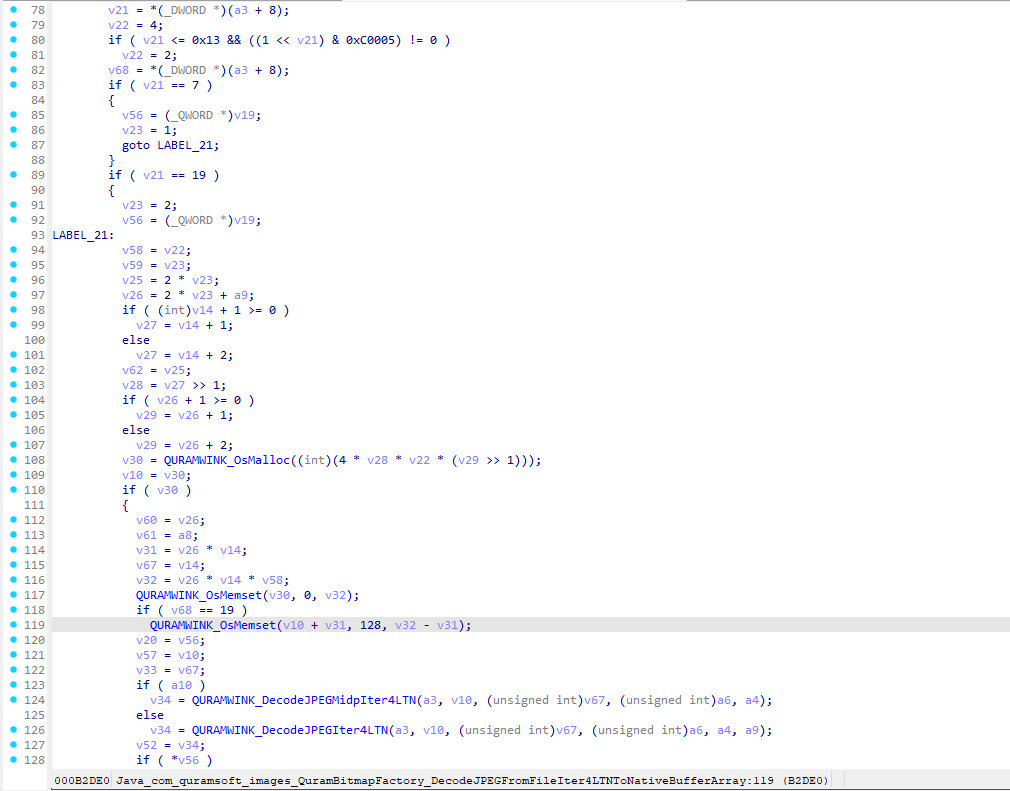
Во время реверс-инжиниринга встроенной библиотеки кодеков изображений Samsung я наткнулся на падение, которое оказалось слишком простым для воспроизведения. Путь итерации JPEG-декодера вычисляет размер одного из своих внутренних буферов с помощью обычной 32-битной знаковой арифметики и никогда не проверяет результат. Подайте ему JPEG, который заявляет ширину 65535 пикселей, и выделение памяти переполнится с примерно 4,29 ГБ до блока в 256 КБ, в то время как два следующих за ним memset получают свои размеры из ещё двух 32-битных произведений, которые переполняются в другую сторону. Один из них попадает на безобидные 64 КБ, другой превращается в заполнение примерно 2⁶⁴ байт, начинающееся на два гигабайта ниже буфера. Процесс завершается задолго до того, как декодер доберётся до фактических данных изображения.
Этот репозиторий документирует эту ошибку и делает её независимо воспроизводимой. Здесь я делюсь только PoC, вызывающим лишь падение, то есть падением, а не эксплойтом. Всё опубликованное здесь заканчивается детерминированным segmentation fault внутри библиотеки производителя. Никакой подготовки кучи, никакого перехвата потока управления, никакого выполнения кода, никакой цепочки доставки. Одного падения достаточно, чтобы доказать, что ошибка реальна и что арифметика за ней ведёт себя в точности так, как описано. Создание чего-либо большего из этого — работа иного рода, и она здесь не включена. Все файлы, необходимые для воспроизведения падения, опубликованы вместе с этим README.
Samsung исправила ошибку в Security Maintenance Release за сентябрь 2026 года (SVE-2026-3282, «corrects implementation»). Всё здесь было проверено на телефоне Galaxy, уровень патча безопасности которого предшествует этому выпуску. Падение детерминировано, десять из десяти запусков, а кадры сбоя находятся внутри подлинного
/system/lib64/libimagecodec.quram.so.
Этот PoC демонстрирует следующее.
Репозиторий намеренно не содержит следующего.
Падение — это и есть суть. Его достаточно, чтобы доказать, что затронутые выделение и запись могут стать несогласованными, и это всё, что я публикую.
CVE-2026-21096 — публичный идентификатор этой ошибки. Samsung отслеживает её внутренне как SVE-2026-3282 в своём ежемесячном бюллетене. Описание, которое Samsung Mobile подала в MITRE как CNA, гласит следующее.
Переполнение буфера в куче в JPEG-декодере libimagecodec.quram.so до SMR Sep-2026 Release 1 позволяет удалённым атакующим выполнять произвольный код.
Запись стала публичной 9 сентября 2026 года и оценена как 9.2 CRITICAL по CVSS 4.0 (CVSS-B). Вектор показан ниже.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
Вектор описывает сетевую атаку низкой сложности, без привилегий и без взаимодействия с пользователем (UI:N), — отсюда и формулировка «zero click image» в сентябрьских публикациях. Он также содержит Attack Requirements Present (AT:P), что означает, что эксплуатация зависит от условий, которые должны выполняться на целевой системе. Это в точности совпадает с тем, что я обнаружил при реверс-инжиниринге. Библиотека доверяет любой геометрии, которую передаёт ей вызывающий код, поэтому реальная эксплуатируемость зависит от того, какой компонент Samsung передаёт в путь декодирования LTN размеры, полученные от атакующего. Воздействие на уязвимую систему высокое по конфиденциальности, целостности и доступности.
Согласно NVD, затронутые конфигурации — это мобильные устройства Samsung под управлением Android 14, 15, 16 или 17 с уровнем патчей старше SMR Sep-2026 Release 1, а класс слабости — CWE-122 (переполнение буфера в куче), прямое следствие целочисленного переполнения (CWE-190) в арифметике выделения памяти. Сопутствующая ошибка в декодере DNG той же библиотеки (CVE-2026-21095 / SVE-2026-3247) была исправлена в том же бюллетене. Этот репозиторий охватывает только ошибку JPEG.
Запись CVE описывает потенциальное удалённое выполнение кода. Этот репозиторий не пытается воспроизвести такое воздействие. Моя работа здесь охватывает уязвимый нативный путь и локальный воспроизводитель краха, и ничего более.
libimagecodec.quram.so — это закрытый по исходному коду кодек изображений, написанный Quramsoft, который Samsung поставляет на всех недавних устройствах Galaxy. Он находится над декодерами платформы Android. Когда приложение Samsung (Gallery, конвейер камеры, превью в сообщениях) хочет быстрое или потоковое декодирование JPEG, оно обращается к этой библиотеке вместо Skia. На типичном устройстве поставляются две сборки: /system/lib64/libimagecodec.quram.so и её 32-битный двойник в /system/lib/, который отображается в память mediaserver32. Я убедился, что 64-битная загружается внутри процесса Gallery на моём тестовом телефоне.
Функция, содержащая ошибку, — это точка входа JNI, стоящая за
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
"LTN" — это итерационное декодирование Samsung lock-to-native, режим, в котором вызывающая сторона сама задаёт выходную геометрию (шаг строки, общую высоту и сколько строк должен покрывать каждый итерационный блок), а библиотека декодирует изображение блок за блоком в управляемые вызывающей стороной нативные буферы. Путь серийной съёмки камеры — естественный потребитель этого режима.
На скриншоте ниже приведён декомпилированный псевдокод точки входа JNI, снятый непосредственно в IDA Pro с уязвимой сборки библиотеки для arm64 (BuildId d49d229541cc09afa04a97266252f7f716e4f7aa). Он охватывает путь от выбора цветовой конфигурации до двух memset — полный жизненный цикл значений, которые переполняются. Важные аргументы следующие. a4 — флаг режима декодирования (должен быть 1 или 3), a5 — заданный вызывающей стороной шаг строки (хранится в v14), a9 — заданное вызывающей стороной количество строк на итерацию, а *(_DWORD *)(a3 + 8) — значение inPreferredConfig, хранящееся внутри структуры decode-info, которое выбирает v22 (байт на пиксель) и v23 (количество плоскостей). v58 — это просто v22, скопированное в слот стека.