Исследовательский проект джейлбрейка для устройств A12 на iOS 18.7.2, использующий цепочку эксплуатации UAF в AppleJPEGDriver (CVE-2026-20687) для получения примитива чтения/записи в ядре. Публичной сборки пока нет.



A12 / iOS 18.7.2 — от UAF в AppleJPEGDriver до чтения/записи в ядре.
Hidra — исследовательский проект джейлбрейка для устройств на A12 под управлением iOS 18.7.2. Он опирается
на UAF в ядре в AppleJPEGDriver (CVE-2026-20687) и на работу с контролируемым
освобождением/перезахватом в hidgate-poc.
Публичной сборки джейлбрейка пока нет. Hidra — исследовательский проект, а не работающий джейлбрейк. Сейчас он не даёт чтения/записи в ядре, пока не обходит PAC/PPL/SPTM и ничего не устанавливает. Не запускайте исследовательские сборки на основном телефоне.
«Паника — это не конец. Это доказательство, что мы уже в ядре.» Crash → Control → Jailbreak.
Первый путь (IOHIDFamily, CVE-2026-28992) приводит только к падению на достижимом
SPU-провайдере: освобождённый объект находится на стороне провайдера, и copyEvent на этой цели
никогда не доставляет событие. Второй путь (AppleJPEGDriver,
CVE-2026-20687) отличается:
0x58 работает;kIOReturnTimeout;JpegRequest можно перезахватить запросом того же типа;Этого достаточно, чтобы начать строить примитив ядра. Для джейлбрейка этого пока недостаточно.
Открытый входной PoC — MOON Probe:
hidgate-poc/PoC/applejpeg.
Он демонстрирует userclient, ABI 0x58 и отложенный UAF.
Загруженное через сайдлоад приложение открывает AppleJPEGDriver типа 0, отправляет асинхронные декоды и
принудительно переводит синхронный декод в 10-секундный таймаут. Это уже работает на
тестовом устройстве.
По таймауту освобождается JpegRequest, пока его встроенный узел очереди остаётся в
векторе для каждого кодека. Выделение того же типа заменяет освобождённый объект. Следующая
цель — превратить это в одно из следующего:
JpegRequest;IOSurface или IOUserClient запроса;Путь *(*(request+0)+0x28)() в публичном PoC защищён PAC на A12
(autda + blraa), поэтому поддельная vtable — не первый шаг.
Чтение ядра или побочный канал должны раскрыть слайд ядра и адреса
объектов, используемых примитивом. Стандартные поверхности proc_pidfdinfo,
mach_port_kobject и mach_vm_region на 18.7.2 чисты.
A12 — это arm64e. Ядро использует PAC для указателей на функции и указателей на данные. Hidra нужен либо гаджет/оракул подписи, либо data-only путь, избегающий аутентифицированных указателей, либо утечка валидного подписанного указателя.
Текст ядра и таблицы страниц защищены. Проекту нужна data-only атака на таблицы страниц, обход PPL или поддерживаемый примитив патча ядра, прежде чем он сможет установить бутстрап.
Первая цель — полупривязанный джейлбрейк: устройство загружается нормально, пользователь запускает приложение Hidra после перезагрузки, и бутстрап применяется заново. Непривязанная персистентность — более поздняя цель.
Пакет будет поставляться как:
Инструментарий на стороне ПК находится в loader/. Он реализует
цикл полупривязанной загрузки:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
Он использует pymobiledevice3 для получения информации об USB-устройстве, запуска приложений и syslog. Текущий агент — CandProbe, который выдаёт HIDRA_STAGE0_DONE через HIDRA_STAGE8_DONE. HIDRA_JAILBROKEN зарезервирован до появления реального примитива уровня ядра.
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
Загрузчик сам по себе не является джейлбрейком. Это транспорт и тестовый цикл для недостающих этапов S4–S7.
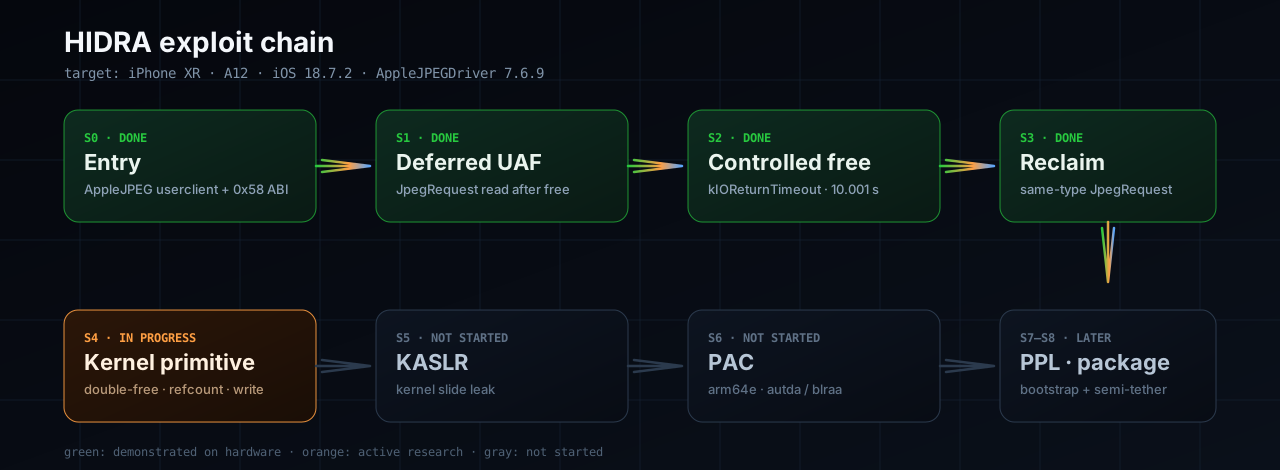
| Этап | Компонент | Состояние |
|---|---|---|
| S0 | Входное приложение + AppleJPEG userclient | ГОТОВО |
| S1 | Отложенный UAF в JpegRequest | ГОТОВО |
| S2 | Контролируемое освобождение за 10 с | ГОТОВО |
| S3 | Повторный захват того же типа | ГОТОВО |
| S4 | Double-free / примитив записи | В РАБОТЕ |
| S5 | KASLR + PAC | НЕ НАЧАТО |
| S6 | PPL / SPTM + персистентность | НЕ НАЧАТО |
| S7 | Пакет / бутстрап | НЕ НАЧАТО |
Подробная лестница контроля описана в
hidgate-poc/docs/kernel-control.md.
Последний результат: jpegclose (закрытие userclient во время синхронного декодирования)
воспроизводит UAF с far=0x308 без Camera. Парный повторный захват по-прежнему
промахивается мимо слота (x12=0), поэтому S4 остаётся открытым.
| Устройство | SoC | iOS | Состояние |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | Основное тестовое устройство |
| iPhone XS / XS Max | A12 | 18.7.x | Не тестировалось; вероятно, то же семейство kext |
| iPhone 11 / SE 2 | A13 | 18.7.x | Не тестировалось; возможно, общий драйвер |
| iPhone 12 и новее | A14+ | любая | Изначально не поддерживается |
| iOS 18.7.7+ / 26.4+ | — | — | Пропатчено, не поддерживается |
Проект начинается с устройства, которое мы можем тестировать: iPhone XR на 18.7.2. Поддержка других устройств A12/A13 будет добавлена только после того, как примитив ядра станет стабильным.
Обещанной даты релиза нет. Дата ниже — исследовательская оценка и сдвинется, если какой-либо этап провалится.
| Веха | Целевое окно | Критерий завершения | Уверенность |
|---|---|---|---|
| M4 | ноя–дек 2026 | воспроизводимый double-free или примитив записи | средне-низкая |
| M5 | дек 2026–фев 2027 | утечка KASLR + обход PAC или data-only путь | низкая |
| M6 | мар–май 2027 | обход PPL/SPTM + прототип бутстрапа | низкая |
| M7 | Q2 2027 | закрытая бета на iPhone XR 18.7.2 | низкая |
| M8 | Q3 2027 | публичная бета, если M4–M6 пройдены | низкая |
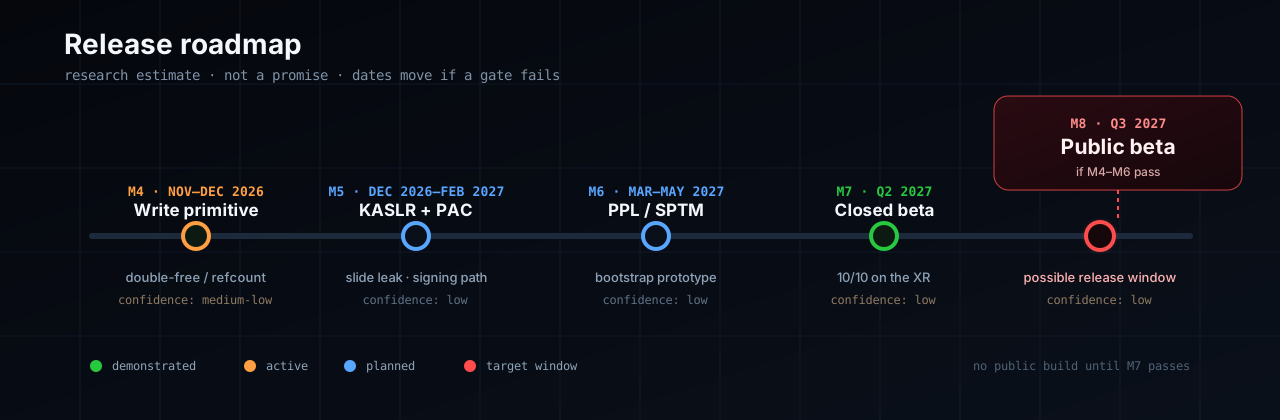
Возможное окно публичного релиза: Q3 2027. Это не обещание. Если PAC или PPL не удастся обойти, Hidra может выйти как исследовательский набор инструментов для чтения/записи ядра вместо джейлбрейка.









