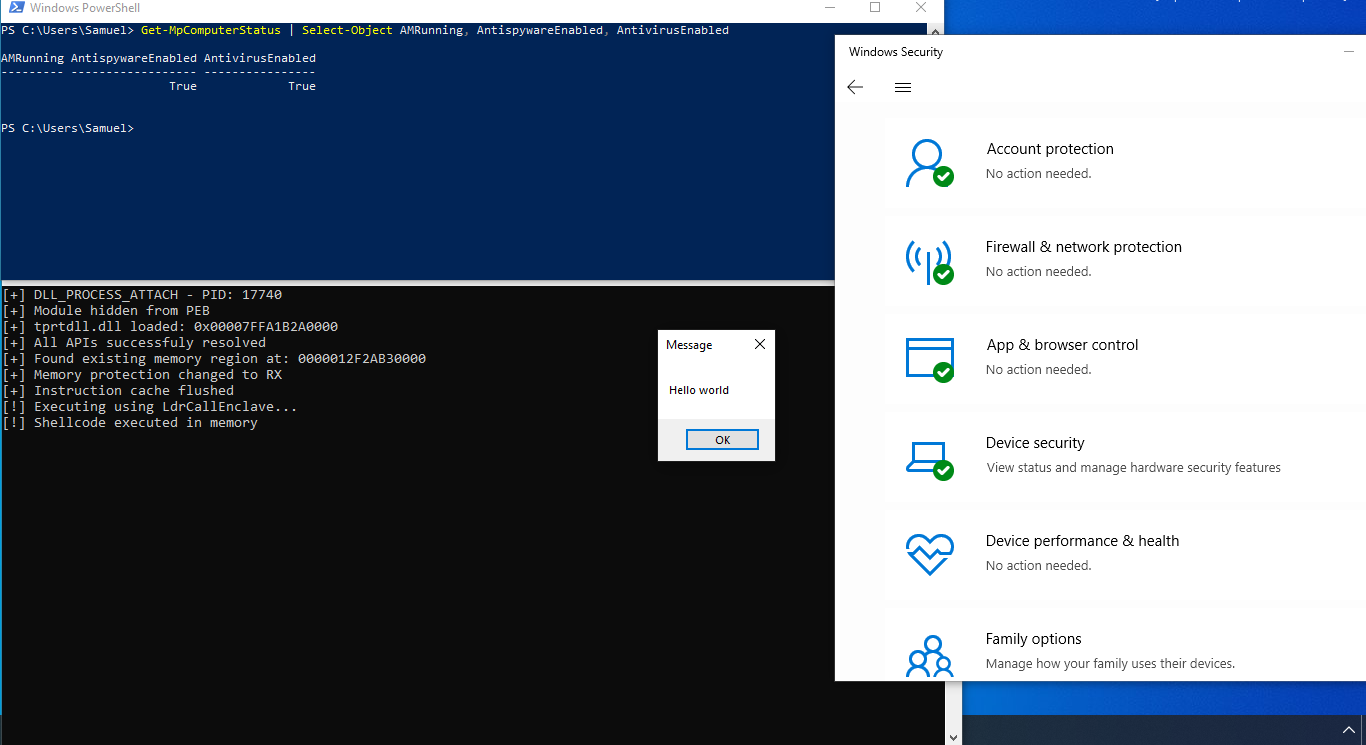
Уклончивый загрузчик Windows на C/Assembly, который расшифровывает встроенную полезную нагрузку в памяти, снимает хуки со списков модулей PEB и применяет проверки на антиотладку, песочницу и обнаружение хуков перед выполнением.
« Сила скрывается в невидимом, и невидимое управляет всем. »

[!CAUTION] Отказ от ответственности и правовое уведомление
Этот репозиторий, KittyLoader, а также весь связанный код, методы и информация предоставляются строго в образовательных и академических исследовательских целях.Этот образец и его методологии были заблаговременно раскрыты соответствующим организациям и поставщикам в сфере кибербезопасности. Он активно используется инженерами по защите для исследования моделей атак, разработки возможностей обнаружения и совершенствования средств защиты.
Вы обязаны использовать эти знания и эти инструменты только в системах, которыми вы владеете или на тестирование которых у вас есть явное письменное разрешение.
Любое несанкционированное использование против систем, которыми вы не владеете, незаконно и строго запрещено.Этот инструмент был создан для развития области защитной кибербезопасности. Автор, tlsbollei, не несёт никакой ответственности и не отвечает за любое неправомерное использование или ущерб, вызванный этим программным обеспечением.
Получая доступ к этому репозиторию, вы подтверждаете, что понимаете: его цель — изучение современных методов вредоносного ПО, тактик уклонения и, в конечном итоге, улучшение наших коллективных возможностей защиты от них.
Продолжая, вы соглашаетесь использовать эту информацию ответственно и законно.
KittyLoader — это высокоскрытный загрузчик, написанный на C / ассемблере.
Перехватывает раннее выполнение, заменяя точку входа среды выполнения C (__scrt_common_main_seh) на собственный ассемблерный код.
Скрывает все модули, обходя списки PEB->Ldr и удаляя свою запись модуля (LDR_DATA_TABLE_ENTRY) из:
Развёртывает широкий спектр методов противодействия анализу, включая:
Встроенная полезная нагрузка зашифрована в состоянии покоя, ключ и nonce выводятся во время выполнения из источников энтропии: PID, TID, QPC, загрузка памяти, информация о CPU (CPUID), счётчик тиков.
Предпочтительный алгоритм — ChaCha20, но в случае сбоя происходит откат к RC4; расшифровка выполняется на месте после копирования зашифрованного блоба в память.
API изначально пытаются разрешить через tprtdll.dll, что является довольно современной техникой; это делается с помощью GetModuleHandleW(L"tprtdll.dll") с DONT_RESOLVE_DLL_REFERENCES для минимизации следа операции.
Использует высокоэнтропийную случайность (PID/TID/GetTickCount/__rdtsc и другое) для варьирования начал сканирования, задержек и размеров — снижая детерминированные шаблоны и совпадения сигнатур, чтобы затруднить статический анализ.
Ищет (RX/RWX/RW, не защищённые) и дополнительно проверяет с помощью эвристики is_region_safe(), и делает следующее:
Записывает и расшифровывает полезную нагрузку разрозненными блоками переменного размера с микроджиттером — нарушает эвристики линейной записи в память/расшифровки и временные корреляции
Выполнение через LdrCallEnclave, обычно предназначенный для анклавов SGX/VBS; вместо перехода в защищённый анклав мы переходим к произвольному указателю на функцию в обычной (VTL0) пользовательской памяти — последняя версия добавляет маскировку по времени и правдоподобный контекст выполнения
Аккуратно выполняет очистку (сброс I-cache, SecureZeroMemory, free) со случайным временем после выполнения — ограничивает остаточные следы и кластеризацию временной шкалы
[!NOTE] Исправить в будущем — ошибка реализации ChaCha20, проблемы с прологом/эпилогом ASM при перехвате точки входа, проблемы с потоком управления и опасности при компиляции, а также больше скрытности от антианализа. Добавить резервные варианты на случай сбоя LdrCallEnclave и реализовать более стабильное порождение ключей. Или просто исправьте это сами!