
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Обратная инженерия | Kitploit
Категории

Обратная инженерия

Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k2 дней назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k7 ч 24 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k21 дней назад
rizin preview#4

rizin

GitHubrizinorg/rizin
3.9k1 день назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k5 дней назад
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k3 дней назад
angr preview#7

angr

GitHubangr/angr
9.0k5 ч 5 мин назад
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k7 месяцев назад
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k2 дней назад
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.6k2 месяцев назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1694 результатов
XMachOViewer preview

XMachOViewer

GitHubhorsicq/xmachoviewer

XMachOViewer — это просмотрщик Mach-O файлов для Windows, Linux и MacOS.

static-analysiscode-analysisreverse-engineering+2
9572 ч 7 мин назад
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Программа для определения типов файлов для Windows, Linux и MacOS.

reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3k2 ч 13 мин назад
frida preview

frida

GitHubfrida/frida

Основной репозиторий для размещения релизных бинарных файлов

android-securitydynamic-analysis-sandboxingios-security+9
21.4k5 часов назад
angr preview

angr

GitHubangr/angr

Мощная и удобная платформа для анализа бинарных файлов!
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+12
9.0k5 ч 5 мин назад
r2ai preview

r2ai

GitHubradareorg/r2ai

Плагин Radare2 с ИИ, использующий локальные или удалённые LLM для декомпиляции, объяснения функций, обнаружения уязвимостей, переименования и…

static-analysisvulnerability-analysiscode-analysis+5
4817 ч 7 мин назад
radare2 preview

radare2

GitHubradareorg/radare2

UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки

android-securityembedded-systems-securitystatic-analysis+16
24.5k7 ч 24 мин назад
r2frida preview

r2frida

GitHubnowsecure/r2frida

Radare2 и Frida — лучше вместе.

android-securitystatic-analysisdynamic-analysis-sandboxing+8
1.4k7 ч 44 мин назад
ipsw preview

ipsw

GitHubblacktop/ipsw

Швейцарский нож для исследований iOS/macOS
encryption-decryption-toolsios-securityexploitation+9
3.8k8 ч 18 мин назад
exocomp preview

exocomp

GitHubcookiengineer/exocomp

Самодеплоируемая многоагентная среда для Go с агентами пентеста на основе LLM (exploiter, reverser, threathunter, webscanner), которые автоматизируют…
vulnerability-analysiscode-analysisexploitation+8
158 ч 47 мин назад
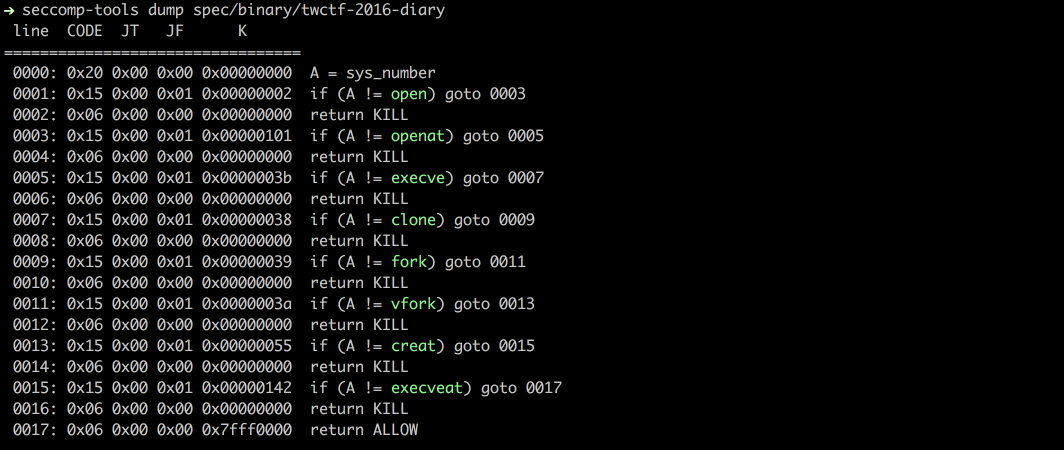
seccomp-tools preview

seccomp-tools

GitHubdavid942j/seccomp-tools

Предоставляет мощные инструменты для анализа seccomp
dynamic-analysis-sandboxingreverse-engineeringctf+2
1.1k9 ч 23 мин назад
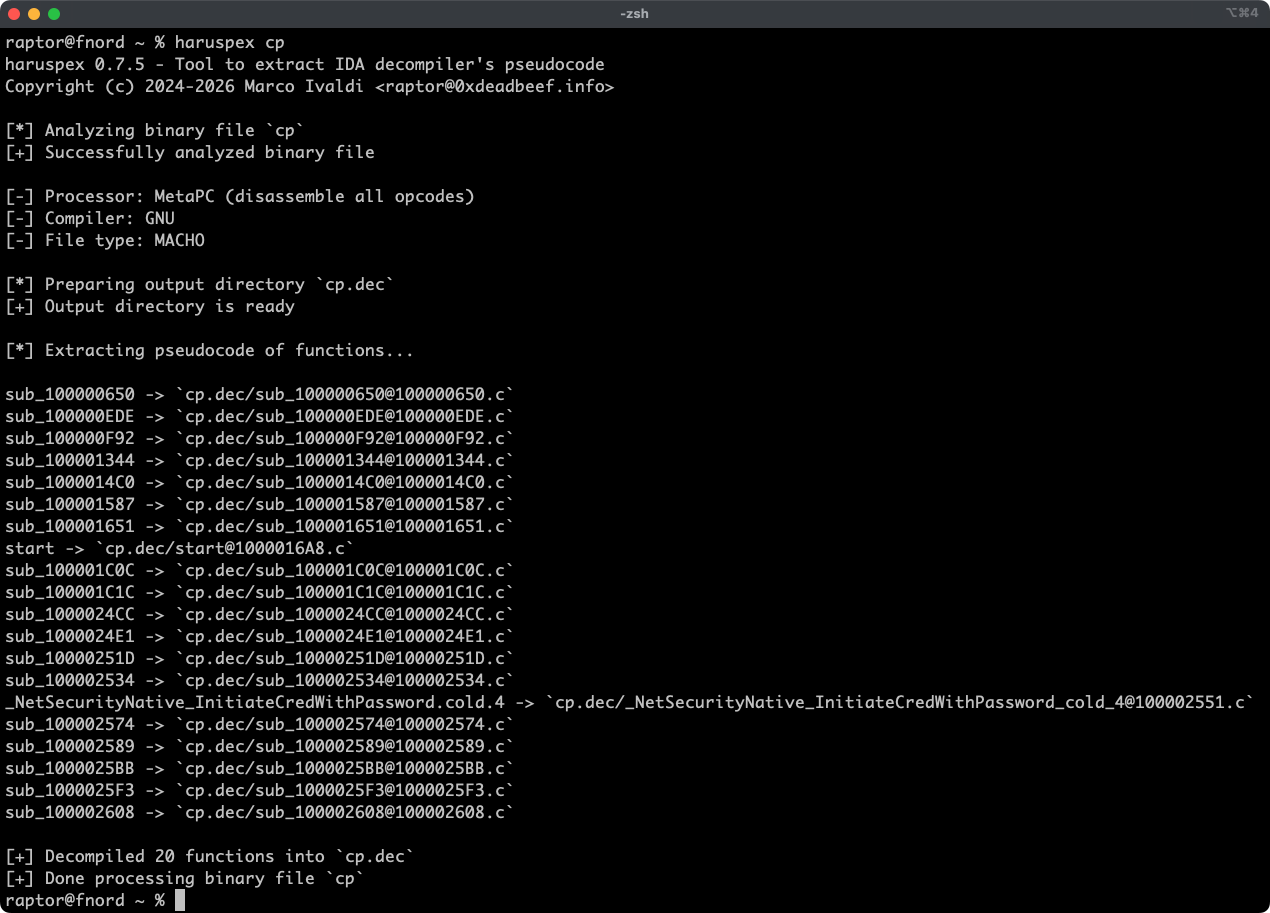
haruspex preview

haruspex

GitHub0xdea/haruspex

Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.

static-code-analysisvulnerability-analysisreverse-engineering+1
1319 ч 23 мин назад
flare-floss preview

flare-floss

GitHubmandiant/flare-floss

FLARE Obfuscated String Solver — Автоматически извлекает обфусцированные строки из вредоносного ПО.
disk-forensicsstatic-analysisdynamic-analysis-sandboxing+8
4.1k9 ч 30 мин назад
upx preview

upx

GitHubupx/upx

UPX - лучший упаковщик исполняемых файлов

general-purpose-utilitiesreverse-engineeringbinary-analysis
17.8k11 ч 16 мин назад
disrobe preview

disrobe

GitHub1-3-7/disrobe

Rust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…

android-securitystatic-analysisreverse-engineering+4
14111 ч 40 мин назад
B2R2 preview

B2R2

GitHubb2r2-org/b2r2

B2R2 — это полностью управляемый фреймворк для анализа бинарного кода, написанный на F#. Он предоставляет богатый набор алгоритмов, функций и…

static-analysisdynamic-analysis-sandboxingreverse-engineering+4
45912 ч 45 мин назад
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Конфигурация вредоносного ПО и извлечение полезной нагрузки

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4k16 ч 47 мин назад
androguard preview

androguard

GitHubandroguard/androguard

Reverse engineering and pentesting for Android applications
android-securitystatic-analysisdynamic-analysis-sandboxing+6
6.2k17 ч 36 мин назад
PyMemoryEditor preview

PyMemoryEditor

GitHubjeanextreme002/pymemoryeditor

A pure-Python library that lets you inspect, modify and search the memory of any running process in a few lines of Python :snake: .


memory-forensicsexploitationreverse-engineering+3
20620 ч 36 мин назад
Назад12…95Вперёд





