
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 aminaljabre77-collab/outlook-ntlm-leak-investigation
Pesquisa e deteção do zero-day do Outlook CVE-2026-124194 (fuga de hash NTLM): cadeia de ataque, pesquisas de deteção no Splunk, testado num cenário…
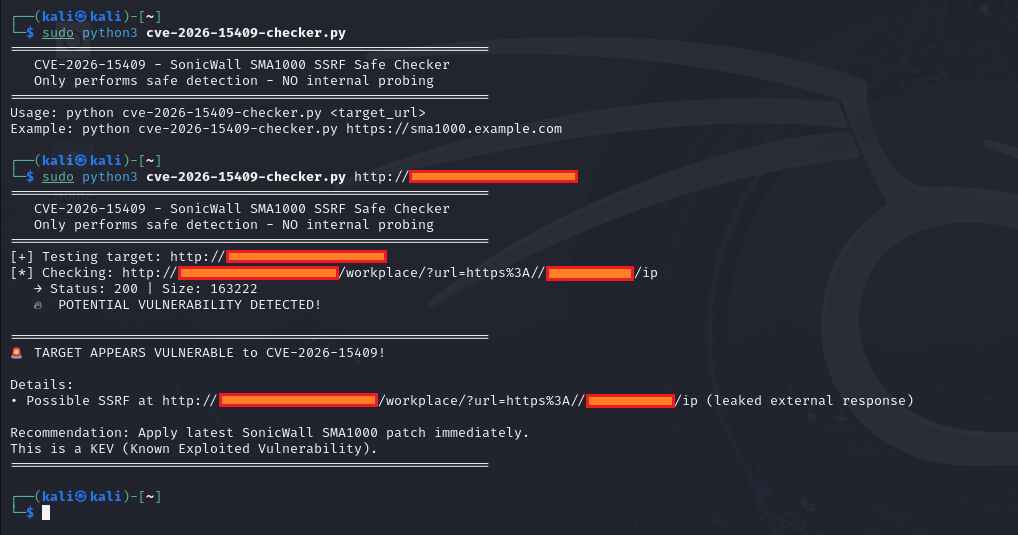 ashrafzaryouh/cve-2026-15409
Documentação de advisory para CVE-2026-15409, uma SSRF crítica não autenticada em appliances SonicWall SMA1000, abrangendo modelos afetados, impacto,…
 ashrafzaryouh/cve-2026-20127
Aviso sobre CVE-2026-20127, uma falha crítica de bypass de autenticação no Cisco Catalyst SD-WAN (CVSS 10.0), abrangendo causa raiz, fluxo de…
 ashrafzaryouh/cve-2026-20245
Aviso para CVE-2026-20245, uma escalada de privilégios autenticada no Cisco Catalyst SD-WAN Manager que permite a execução de comandos root por meio…
 ashrafzaryouh/cve-2026-20253
Pacote de advisory e deteção para CVE-2026-20253, uma falha de criação arbitrária de ficheiros sem autenticação no Splunk Enterprise, com análise…
 ashrafzaryouh/cve-2026-21643
Repositório de advisories que documenta a CVE-2026-21643, uma injeção SQL de pré-autenticação na GUI de administração do FortiClientEMS 7.4.4, com…
 ashrafzaryouh/cve-2026-21962
Aviso para CVE-2026-21962, uma falha crítica de bypass de autenticação não autenticado no Oracle HTTP Server e nos plug-ins de proxy do WebLogic, com…
 ashrafzaryouh/cve-2026-22557
Advisory para CVE-2026-22557, uma path traversal não autenticada (CWE-22) no Ubiquiti UniFi Network Application, abrangendo versões afetadas, impacto…
 ashrafzaryouh/cve-2026-22812
Aviso de segurança e análise técnica para CVE-2026-22812, uma RCE no servidor HTTP localhost não autenticado no OpenCode, com orientações de deteção,…
 ziqi/starshield-forensics
Extrator determinístico offline de .log do Chromium LevelDB, inspetor de proveniência ICC de PNG/JPEG, validador de checksum financeiro e…
 virustotal/virustotal-mcp
Servidor MCP que expõe a inteligência de ameaças do VirusTotal a agentes de IA: relatórios de arquivos, URLs, domínios e IPs, envio de análises e…
 0xanalyst/email-security-header-analyzer
Analisador de cabeçalhos de e-mail e arquivos .eml para SPF/DKIM/DMARC, spoofing e phishing. Executa 100% no seu navegador, então seus e-mails nunca…
 devtox/awesome-cybersecurity-blueteam
Lista curada de recursos blue-team que abrange operações de SOC, engenharia de detecção, threat hunting, resposta a incidentes, DFIR, análise de…
 mafarricos/badbox-tv-audit
Audita dispositivos Android TV e Google TV via ADB em busca dos malwares BadBox, XCPE e Vo1d, com um sentinela de tráfego VPN, listas de bloqueio de…

 novacode1337/sakuraosinttryhackme-completed
Passo a passo da sala OSINT Sakura do TryHackMe, abordando extração de metadados SVG, pivô de nomes de usuário, análise de chaves PGP, rastreamento…
 novacode1337/prism-platform
Plataforma OSINT auto-hospedada. Aponte-a para um domínio, IP, e-mail, telefone ou nome de usuário e 26 módulos são executados em paralelo: WHOIS,…
 entropq2/prism-platform
Plataforma OSINT auto-hospedada. Aponte-a para um domínio, IP, e-mail, telefone ou nome de usuário e 26 módulos são executados em paralelo: WHOIS,…
 entropq2/sakuraosinttryhackme-completed
Passo a passo do walkthrough TryHackMe Sakura OSINT, cobrindo extração de metadados SVG, pivô de nome de usuário, análise de chave PGP, rastreamento…







