

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-21962 — Aviso para CVE-2026-21962, uma falha crítica de bypass de autenticação não autenticado no Oracle HTTP Server e nos plug-ins de proxy do WebLogic, com versões afetadas, indicadores de deteção e orientações de mitigação. | Kitploit
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-21962
Ferramentas DefensivasAnálise de VulnerabilidadesSegurança WebInteligência de AmeaçasAutenticação
GitHubashrafzaryouh/cve-2026-21962

CVE-2026-21962

Aviso para CVE-2026-21962, uma falha crítica de bypass de autenticação não autenticado no Oracle HTTP Server e nos plug-ins de proxy do WebLogic, com versões afetadas, indicadores de deteção e orientações de mitigação.

Compartilhar
Ver Repositório
21há 6 mesesAinda não revisado

🚨 CVE-2026-21962 - Vulnerabilidade Crítica de Bypass de Autenticação

Oracle_logo svg

CVE Severity CVSS Attack Vector Privileges User Interaction

🧾 Resumo

🔥 Uma vulnerabilidade de severidade máxima (10.0) que permite acesso remoto não autenticado a sistemas de middleware Oracle.


CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)


🧠 Análise Técnica

- Authentication boundary is improperly enforced
- Crafted HTTP requests bypass access control
+ Direct access to protected backend resources

⚡ Não é necessário login — o atacante interage diretamente com serviços expostos.
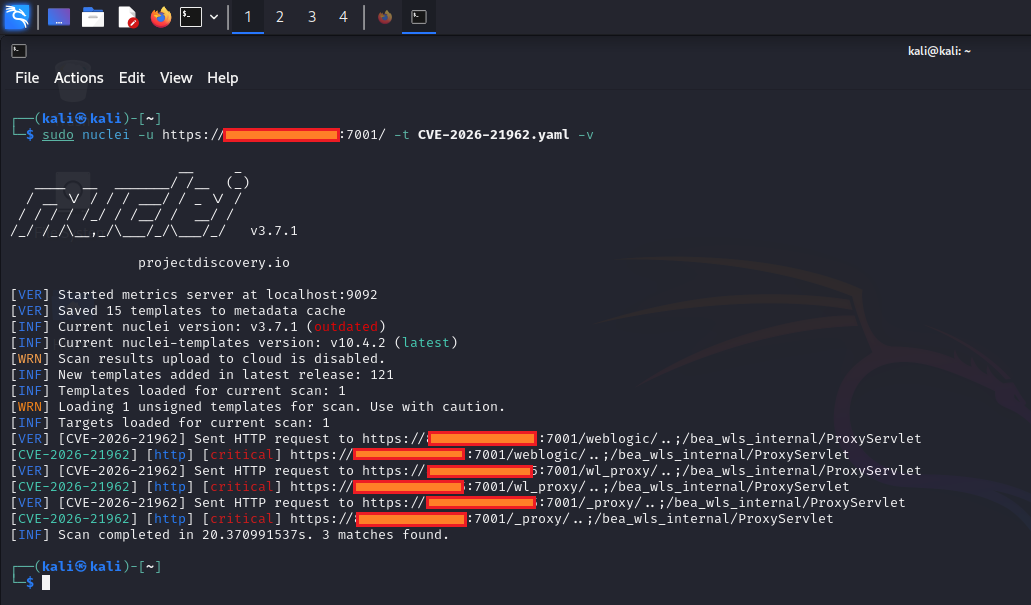
CVE-2026-21962

⚠️ Impacto

+ Full unauthorized access to application data
+ Data tampering or deletion
+ Backend system exposure through proxy chain
+ Potential lateral movement across services

🌐 Perfil do Ataque

AtributoValor
🌍 VetorRede
⚙️ ComplexidadeBaixa
❌ Privilégios NecessáriosNenhum
👤 Interação do UsuárioNenhuma
🔄 EscopoAlterado

📦 Sistemas Afetados

📂 Clique para expandir

🖥️ Oracle HTTP Server

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

🔌 WebLogic Proxy Plug-in

Apache

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

IIS

  • 12.2.1.4.0

🛡️ Estratégia de Mitigação

✅ Correção Principal

+ Apply latest Oracle Critical Patch Update (Jan 2026)

🧯 Defesa em Profundidade

# Reduce exposure
- Restrict proxy endpoints
- Limit external access
- Enforce network segmentation

# Detection & monitoring
- Enable HTTP request inspection
- Log and analyze anomalies
- Deploy WAF protections

🔍 Indicadores de Detecção

+ Unexpected HTTP requests to proxy endpoints
+ Access without authentication tokens
+ Irregular request patterns or headers
+ Sudden spikes in backend responses

📊 Matriz de Risco

FatorClassificação
🔥 SeveridadeCRÍTICA
⚡ ExplorabilidadeALTA
💥 ImpactoMÁXIMO

🧬 Características do Exploit

Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low

⚡ TL;DR

🚨 Sistemas expostos à internet estão em risco imediato. 🔓 A autenticação pode ser completamente contornada. 🛠️ Aplique o patch imediatamente ou isole os serviços afetados.


🧩 Fluxo Visual da Ameaça

[ Attacker ]
      │
      ▼
[ Crafted HTTP Request ]
      │
      ▼
[ Proxy Bypass ]
      │
      ▼
[ Backend Access ]
      │
      ▼
[ Data Compromise ]

🏁 Nota Final

- This vulnerability requires immediate attention
- Delayed patching significantly increases risk
+ Treat as actively exploitable in real-world scenarios

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





