Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Prism-platform — Plataforma OSINT auto-hospedada. Aponte-a para um domínio, IP, e-mail, telefone ou nome de usuário e 26 módulos são executados em paralelo: WHOIS, DNS, threat intel, vazamentos, busca de nome de usuário. Um dashboard, uma pontuação de exposição, um grafo de entidades, relatórios em HTML e PDF. | Kitploit
Ferramentas/GitLabGitLab/novacode1337/prism-platform
OSINT (Inteligência de Fontes Abertas)ReconhecimentoMapeamento de RedeOSINT para Engenharia SocialColeta de InformaçõesSegurança WebInteligência de AmeaçasEnumeração de SubdomíniosColeta de Emails

Sobre

Plataforma OSINT auto-hospedada. Aponte-a para um domínio, IP, e-mail, telefone ou nome de usuário e 26 módulos são executados em paralelo: WHOIS, DNS, threat intel, vazamentos, busca de nome de usuário. Um dashboard, uma pontuação de exposição, um grafo de entidades, relatórios em HTML e PDF.

Análise de DNS
Segurança de IA
GitLabnovacode1337/prism-platform

Prism-platform

Ver RepositórioSite
há 1 mêsAinda não revisado
Compartilhar

PRISM

Plataforma OSINT auto-hospedada com 26 módulos, pontuação OPSEC, resumo por IA e um painel web em tempo real.

Escaneie um domínio, IP, e-mail, telefone ou nome de usuário e obtenha WHOIS, DNS, threat intel, dados de vazamento, busca de nome de usuário, espelhos da dark web, pontuação OPSEC, grafos de entidades e relatórios HTML/PDF em segundos.

Demo ao Vivo · Início Rápido com Docker · Configuração · Arquitetura · Segurança · Changelog · FAQ

CI Version Live Demo Firefox Add-on License

A análise por IA na demo ao vivo pode ser lenta. O servidor da demo está em uma região que todos os provedores de LLM hospedados bloqueiam, então suas chamadas de IA são roteadas por um proxy antes de chegarem a um modelo. Funciona, só é mais lento que uma instância normal, então dê um minuto para o resumo. Uma instância auto-hospedada com seu próprio provedor responde em velocidade total. Veja o FAQ.

Também meu: Claude Security Skills, oito skills de segurança para o Claude Code que também rodam em CI. Ele roda em CI como uma GitHub Action, uses: NovaCode37/claude-security-skills@v1, que coloca achados de secret-scanning e SAST de Python na linha exata do seu pull request; a versão 1.4.0 adiciona suporte a go.mod e detecta chamadas HTTP sem timeout. Apenas biblioteca padrão, nada para instalar.

Índice

Por que PRISM? • Visão Geral • Como se compara • Casos de uso • Recursos • Capturas de tela • Início Rápido • Configuração • API • Estrutura do Projeto • Executando Testes • CI/CD • Roadmap • Histórico de Estrelas • Aviso Legal • Apoie o projeto • Contribuindo • Créditos • Licença
PRISM Boot Animation


Por que PRISM?

  • 26 módulos: WHOIS, DNS, crt.sh, Wayback Machine, Shodan, VirusTotal, AbuseIPDB, Censys, espelhos de dark web, reputação de e-mail, verificação SMTP, consulta de vazamentos, Blackbird (50+ sites), Maigret (3000+ sites), Telegram, HLR de telefone, cabeçalhos de e-mail, metadados de arquivos e mais
  • Resumo por IA: resumo escrito dos achados, além de um chat no qual você pode fazer perguntas de acompanhamento. Requer um provedor de LLM próprio.
  • Dashboard em tempo real: progresso de varredura orientado por WebSocket com progresso por módulo, um grafo de entidades e um mapa GeoIP
  • OPSEC Score: pontuação agregada de risco de exposição de 0 a 100 abrangendo exposição de dados, identidade, infraestrutura e segurança web
  • Relatórios em HTML, PDF, CSV e Markdown: exporte os resultados completos da varredura como HTML, PDF, CSV ou Markdown (com suporte a localidade EN/RU/DE)
  • Interface multilíngue: inglês, russo, alemão, francês, espanhol, italiano, polonês, português e chinês prontos para uso (i18n + detecção automática)
  • CLI autônoma: execute varreduras sem interface via python cli.py scan example.com --json, gerencie revarreduras agendadas com python cli.py watchlist add example.com --interval 6 e veja quais módulos o -m aceita e quais estão sem chave de API com python cli.py modules
  • Histórico e comparação de varreduras: navegue por varreduras anteriores, carregue resultados, compare duas varreduras lado a lado
  • Callbacks de webhook: receba notificações na conclusão da varredura com payloads assinados por HMAC (protegidos contra SSRF), formatadores para Slack/Discord
  • Autenticação reforçada: chaves de API apenas via cabeçalho (X-API-Key / Bearer), sem segredos em query-string, CORS estrito, isolamento de varredura por principal
  • Zero chaves de API obrigatórias: 16 dos 26 módulos funcionam sem nenhuma chave
  • Implantação com um comando: docker run ghcr.io/novacode37/prism-platform sem nada para compilar (amd64 e arm64)
  • Licenciado sob MIT, e adicionar um módulo significa um único arquivo em modules/

Visão geral

O PRISM consulta mais de 20 fontes externas e reúne o que retorna em um só lugar. Os alvos podem ser um domínio, um IP, um e-mail, um número de telefone ou um nome de usuário. Os resultados aparecem em um dashboard à medida que chegam, com um grafo de relacionamentos, um mapa GeoIP, uma pontuação de exposição e exportação em HTML ou PDF.

Stack:
  • Backend: Python 3.10+, FastAPI, asyncio, WebSocket, Pydantic, slowapi (limitação de taxa), xhtml2pdf (PDF)
  • Frontend: Next.js 15 (App Router), React, TypeScript, Tailwind CSS, Leaflet (mapas)
  • IA: OpenRouter (Nvidia Nemotron) ou Groq (Llama-3) para resumo e chat
  • Infraestrutura: Docker, docker-compose, GitHub Actions CI/CD
  • Testes: pytest, 500+ casos, rede simulada

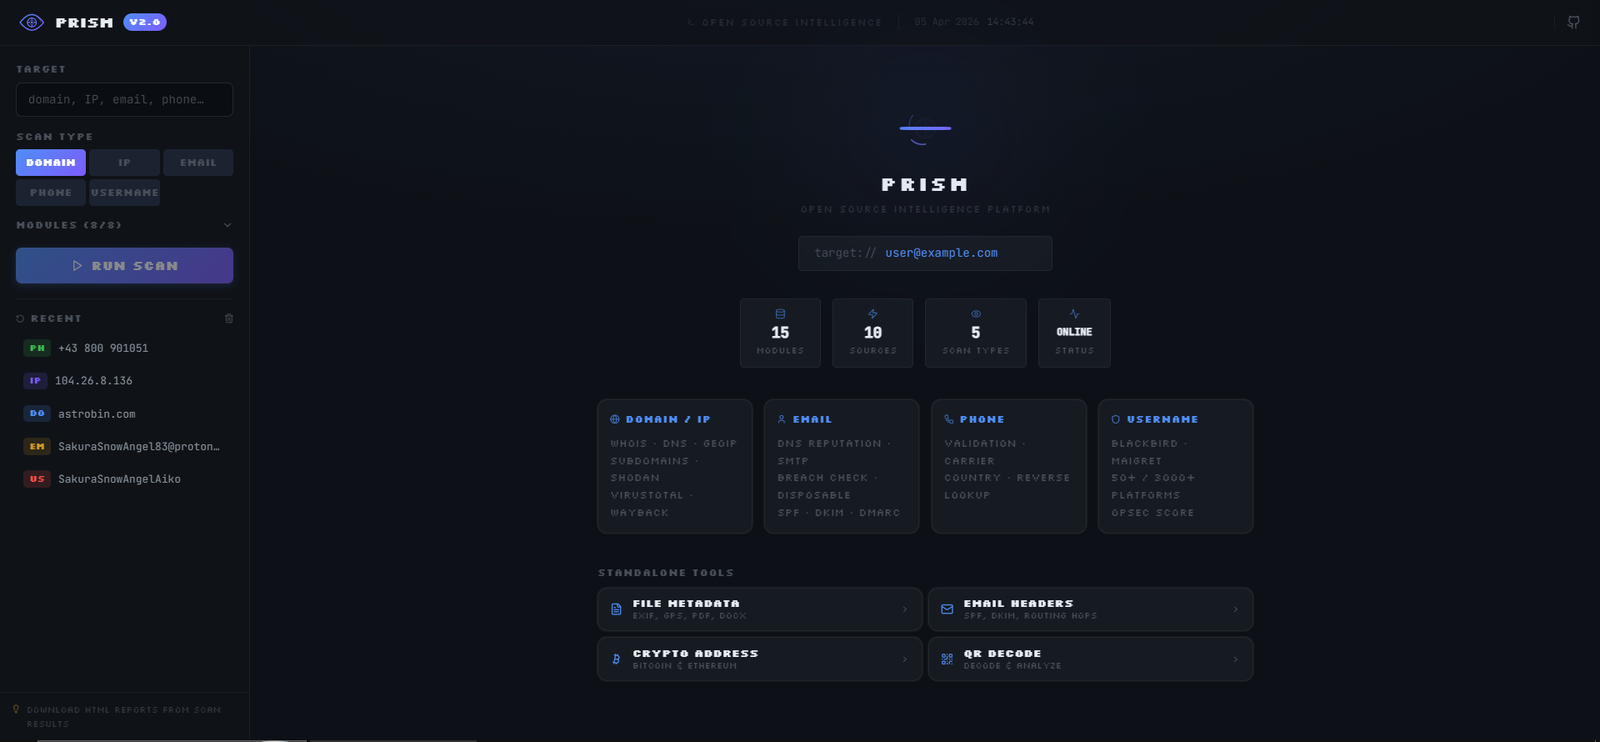
PRISM Dashboard

Arquitetura (visão geral)

flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]

Como se compara

SpiderFoot, theHarvester, Recon-ng e Maltego cobrem o mesmo terreno que o PRISM, e vários deles cobrem melhor. theHarvester e Recon-ng são ferramentas de CLI e confortáveis de usar em scripts. SpiderFoot tem muito mais módulos. O trabalho de grafos do Maltego é de outro nível.

O que o PRISM faz que essas ferramentas geralmente não fazem: os resultados fluem para o navegador enquanto a varredura está em execução, tudo é um único container sem necessidade de chaves para começar, e a varredura termina com um relatório que você pode entregar a alguém que não é analista. Se você quer profundidade e já vive em um terminal, SpiderFoot ou Recon-ng provavelmente é a ferramenta melhor. Se você quer apontar algo para um domínio e ler a resposta, isto foi feito para isso.



Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    303

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →