 novacode1337/sakuraosinttryhackme-completed
Passo a passo da sala OSINT Sakura do TryHackMe, abordando extração de metadados SVG, pivô de nomes de usuário, análise de chaves PGP, rastreamento de carteiras no Etherscan, geolocalização de WiFi com WiGLE e reconstrução de rotas de viagem baseada em imagens.

Plataforma: TryHackMe Sala: Sakura Categoria: OSINT Dificuldade: Média Ferramenta desenvolvida pelo autor: PRISM, uma plataforma de inteligência de fontes abertas (em breve)
O OSINT Dojo sofreu recentemente um ciberataque. Durante a análise forense, os administradores recuperaram uma imagem deixada pelo atacante. A investigação exige a aplicação de uma série de técnicas de inteligência de fontes abertas (inspeção de código-fonte, enumeração de nomes de usuário, rastreamento de criptomoedas, criação de perfil em redes sociais e geolocalização) em cinco tarefas para identificar completamente o ator da ameaça e determinar sua localização física.
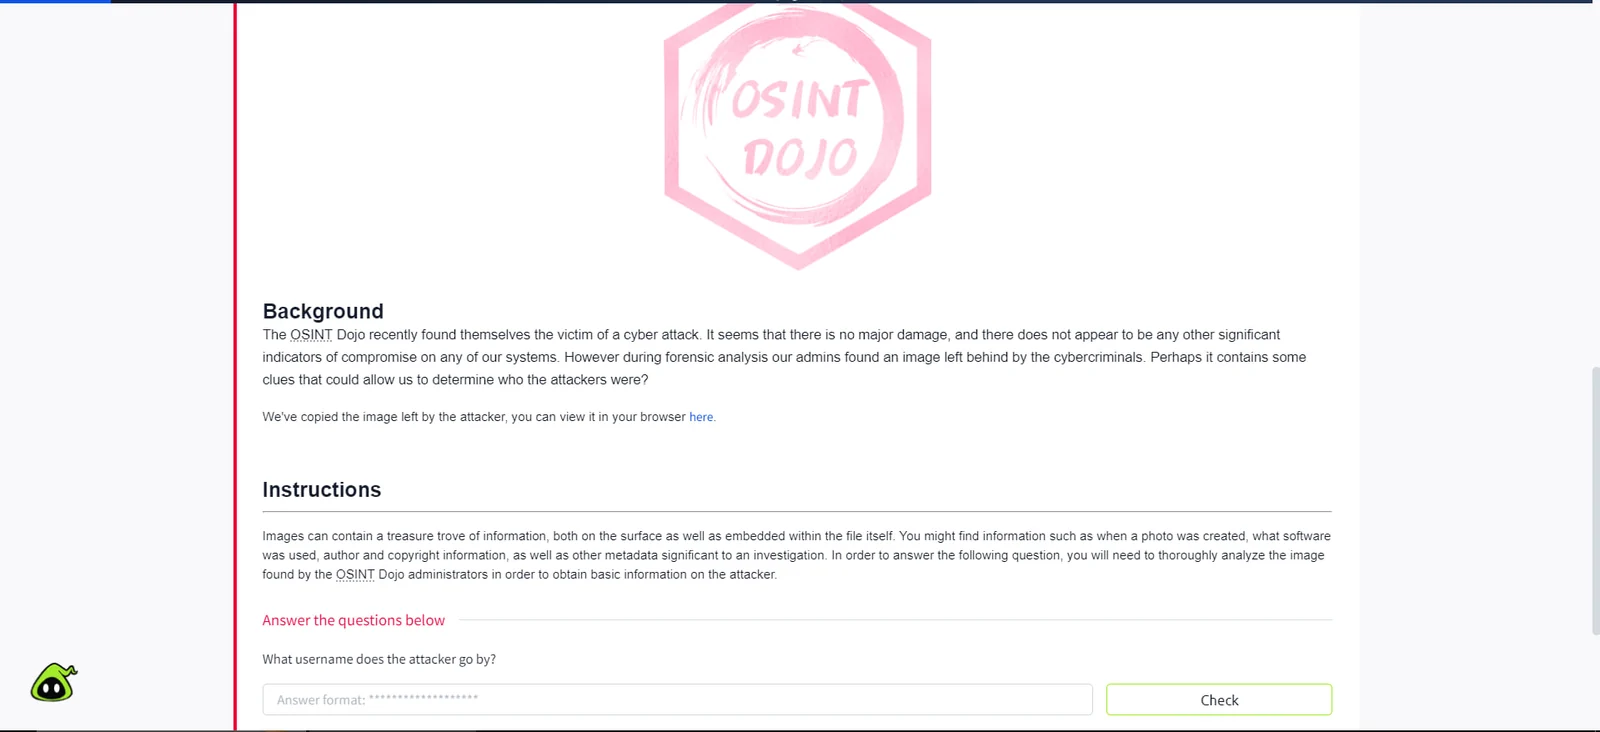
A investigação começa com um único arquivo de imagem SVG hospedado no site do OSINT Dojo. À primeira vista, a imagem simplesmente exibe "You've Been Pwned!" e não oferece pistas óbvias.
Como o arquivo é um SVG, um formato vetorial baseado em XML, ele pode ser lido como texto simples. Clicar com o botão direito na imagem no navegador e selecionar "View Page Source" abre a marcação bruta.
 A imagem SVG exibida no navegador, sem pistas visíveis na superfície
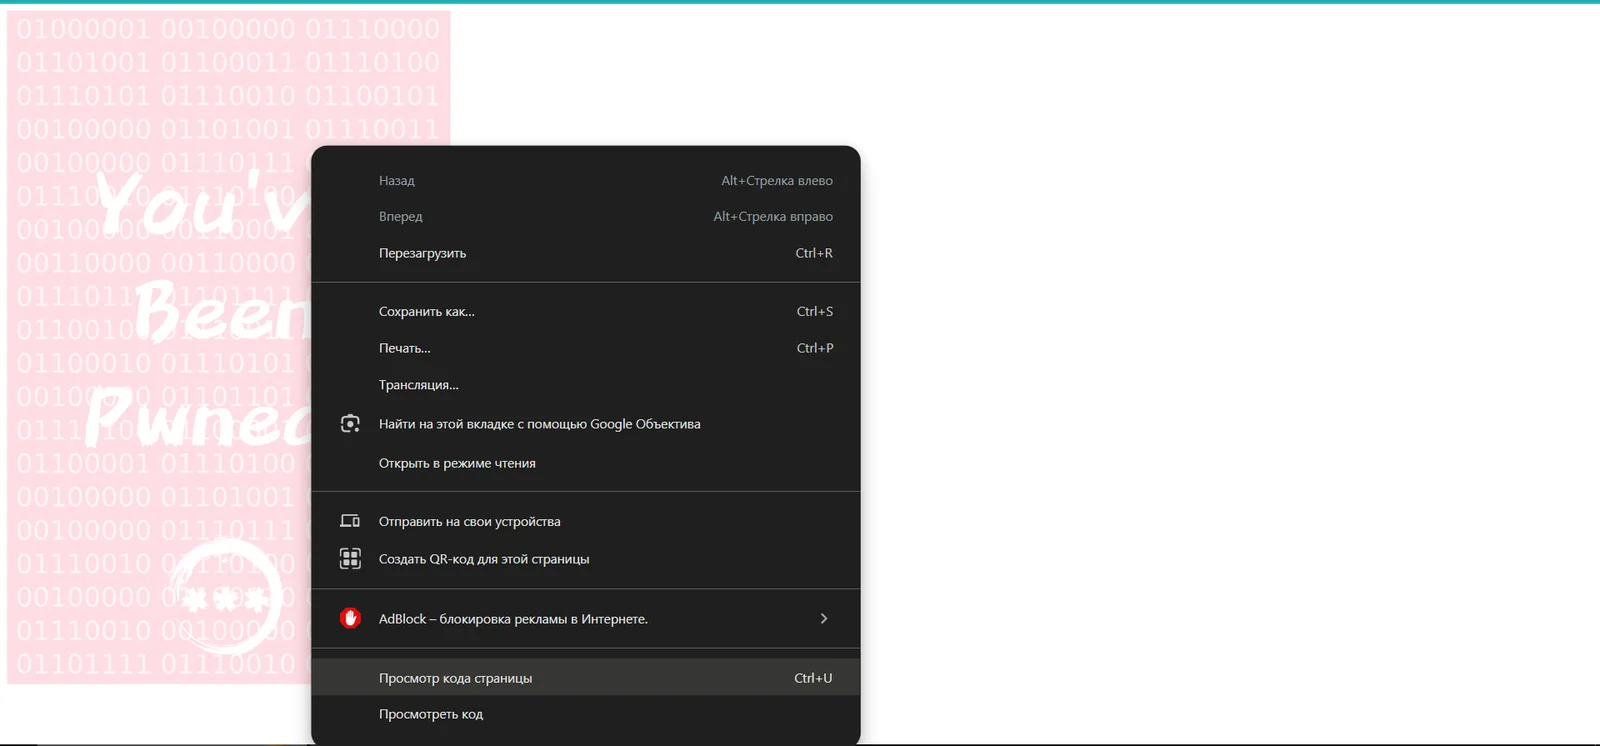 Clicando com o botão direito na página e selecionando "Просмотр кода страницы" (Exibir código-fonte da página) para inspecionar a marcação SVG
Dentro do código-fonte, o atributo inkscape:export-filename contém o caminho do diretório home Linux do atacante, expondo diretamente seu nome de usuário.
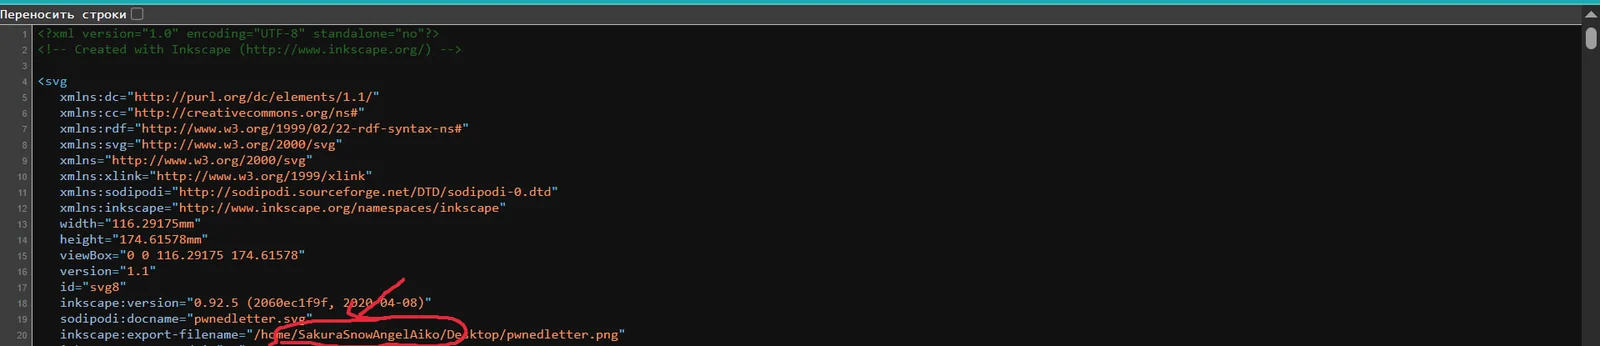 O código-fonte SVG revela o caminho de exportação:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png, o nome de usuário está destacado em vermelho
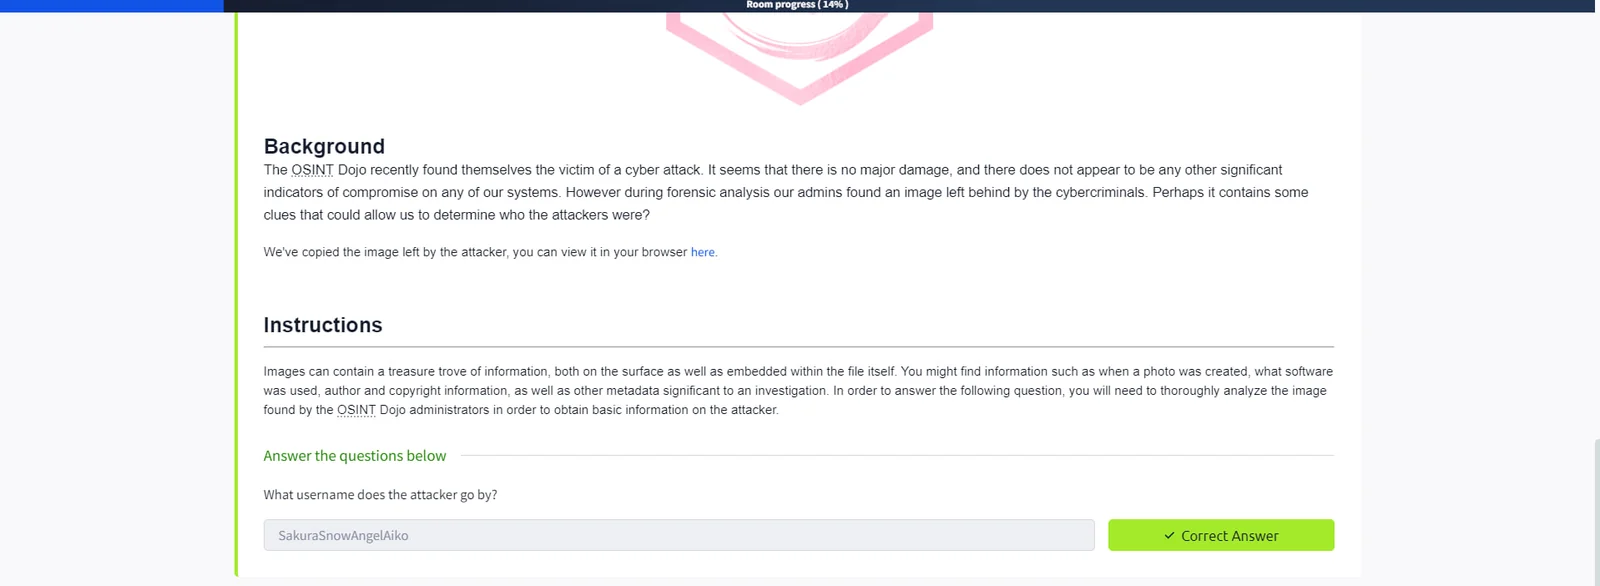
SakuraSnowAngelAiko
O atacante reutilizou seu nome de usuário em várias plataformas, tornando a correlação cruzada direta. O nome de usuário SakuraSnowAngelAiko foi submetido ao módulo Username Search no PRISM, uma plataforma OSINT desenvolvida pelo autor.
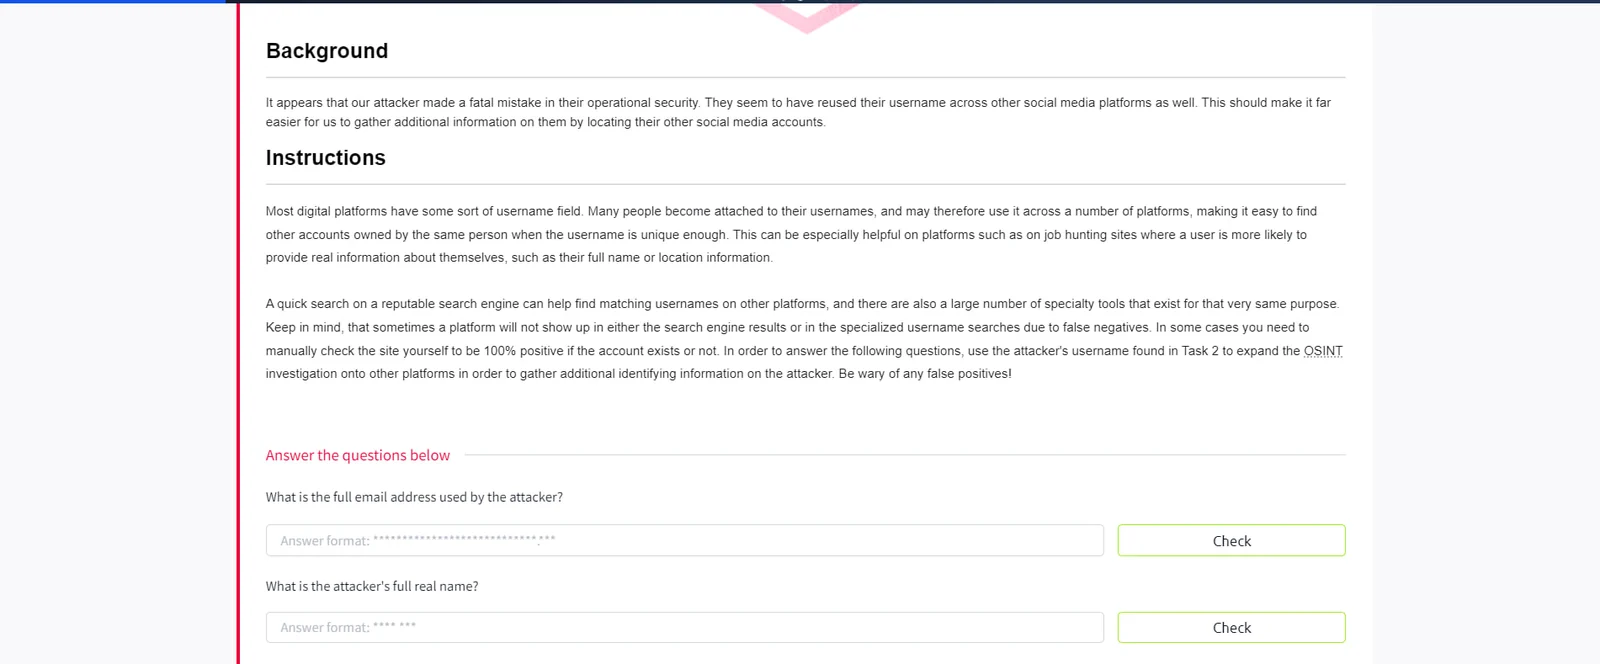
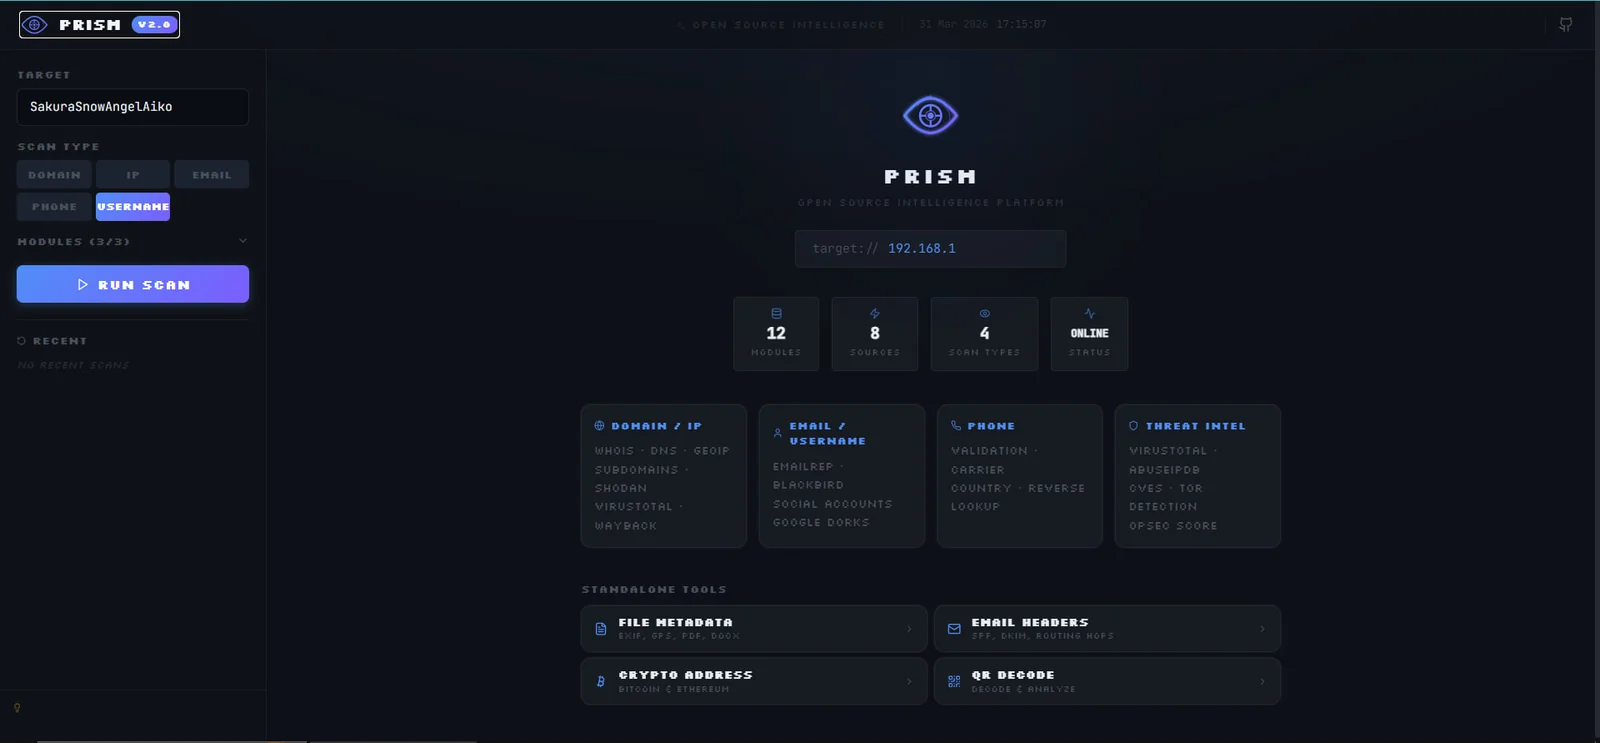 Painel do PRISM, 12 módulos, 8 fontes, 4 tipos de varredura. O tipo de varredura Username está selecionado para esta tarefa
A varredura automatizada do PRISM retornou contas ativas no GitHub, Instagram, Twitch, Pinterest, Spotify, 500px, Imgur, HackerRank, Kaggle, Trello e Duolingo, todas vinculadas ao mesmo handle.
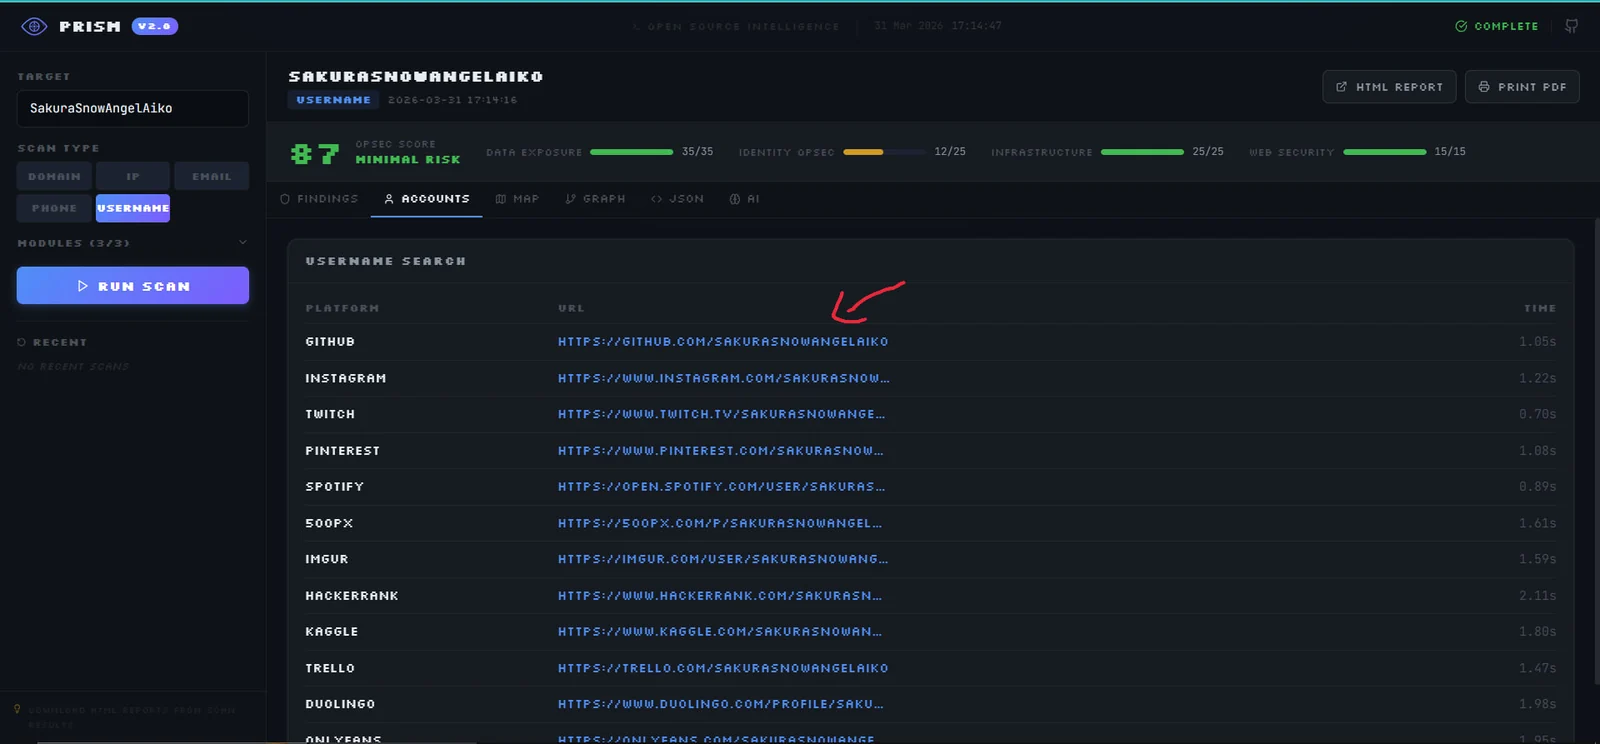 Resultados da Username Search do PRISM, a seta verde destaca o perfil do GitHub como a pista mais relevante
A conta do GitHub continha um repositório com uma chave pública PGP. A decodificação da chave revelou o endereço de e-mail do atacante.
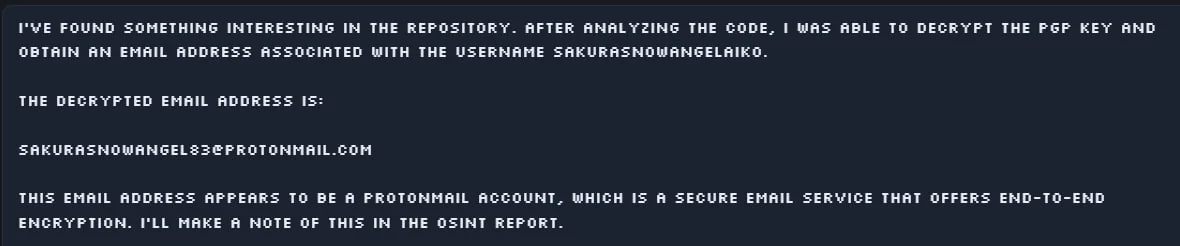 Saída da chave PGP descriptografada: o e-mail [email protected] é extraído do blob da chave
Uma pesquisa no Google pelo nome de usuário também revelou um agregador de contatos listando o nome real do atacante.
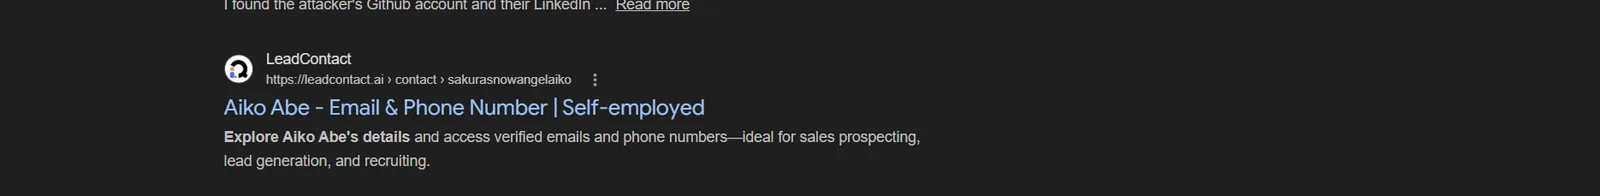 Resultado da busca no LeadContact confirmando a identidade: Aiko Abe, Self-employed
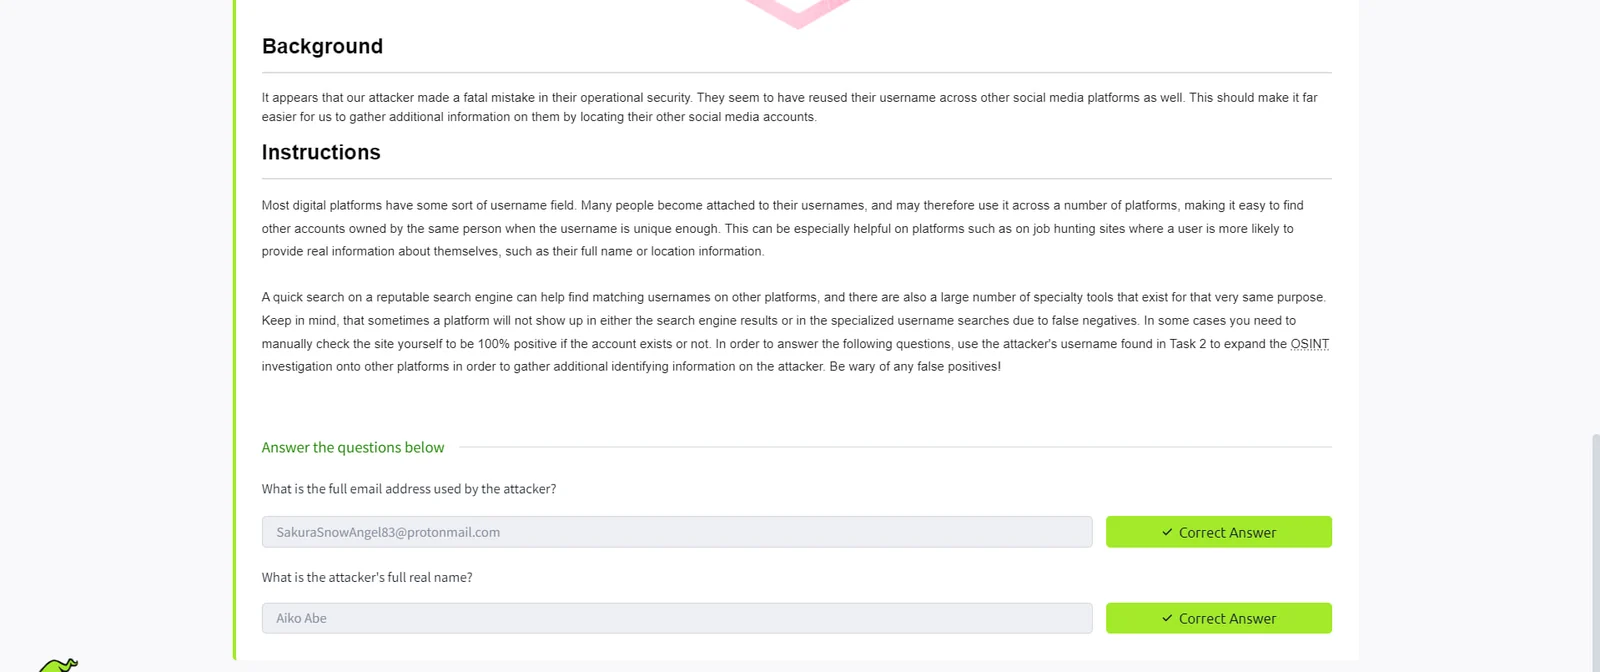
[email protected]
Aiko Abe
A tarefa exige rastrear a atividade de criptomoedas do atacante. As instruções sugerem que a informação está na conta do GitHub do atacante, especificamente em conteúdo que pode ter sido alterado ou removido.
A inspeção do perfil do GitHub revela um repositório chamado "ETH" com um arquivo chamado miningscript e dois commits. A visualização do diff do commit expõe uma URL de mineração stratum que o atacante enviou acidentalmente antes de atualizá-la.
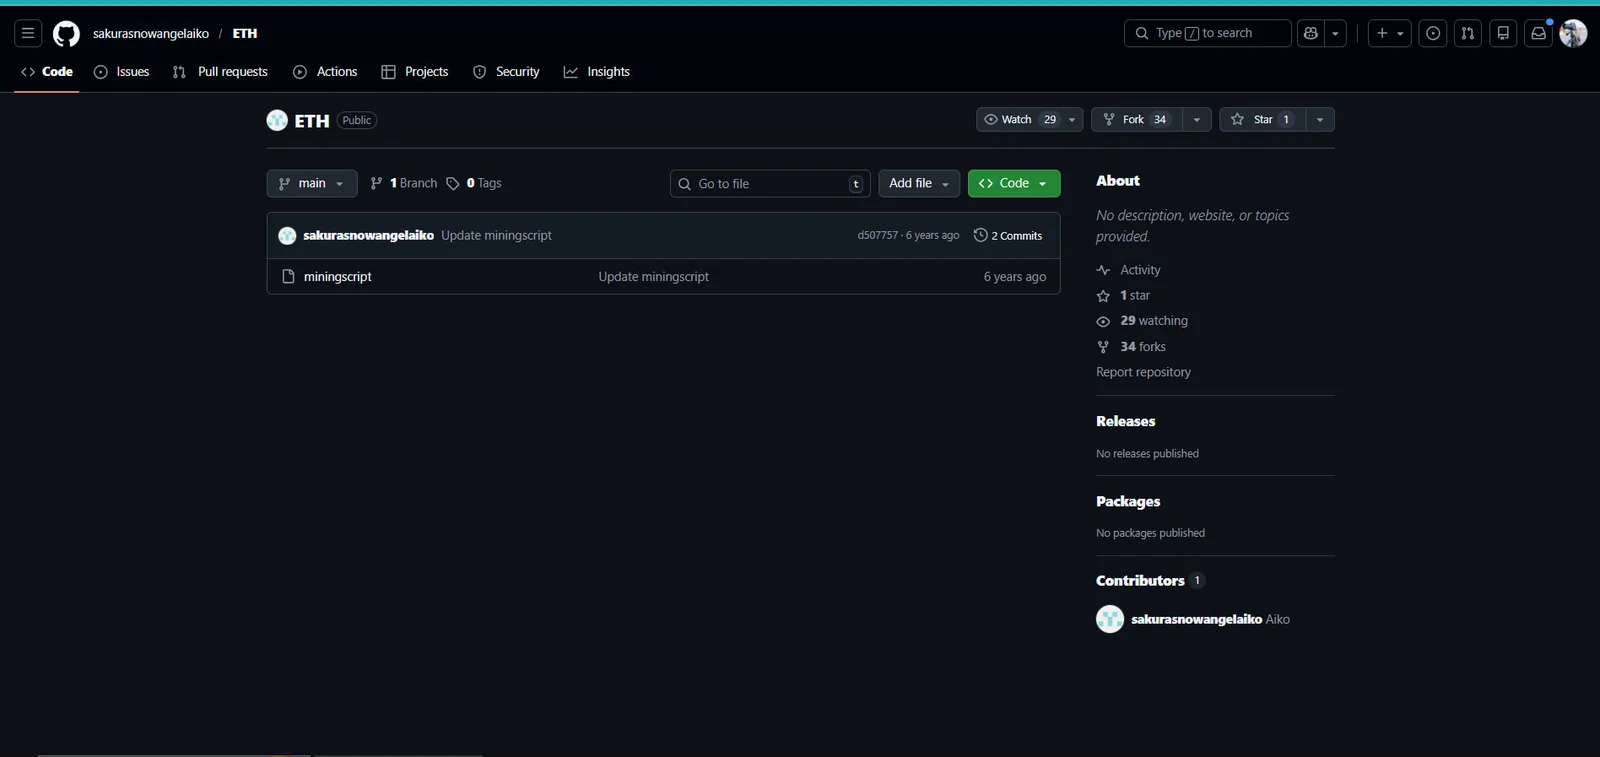 O repositório GitHub do atacante
sakurasnowangelaiko/ETH, 2 commits no arquivo miningscript
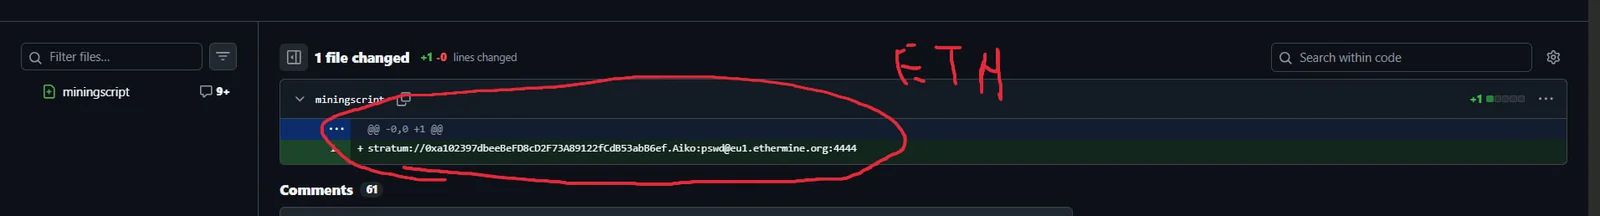 O diff do primeiro commit revela a configuração completa de mineração:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444, circulada em vermelho
A URL stratum contém três informações críticas: o endereço da carteira Ethereum, o pool de mineração (Ethermine) e o nome de usuário. O envio do endereço da carteira ao Etherscan confirma a blockchain e revela o histórico de transações.
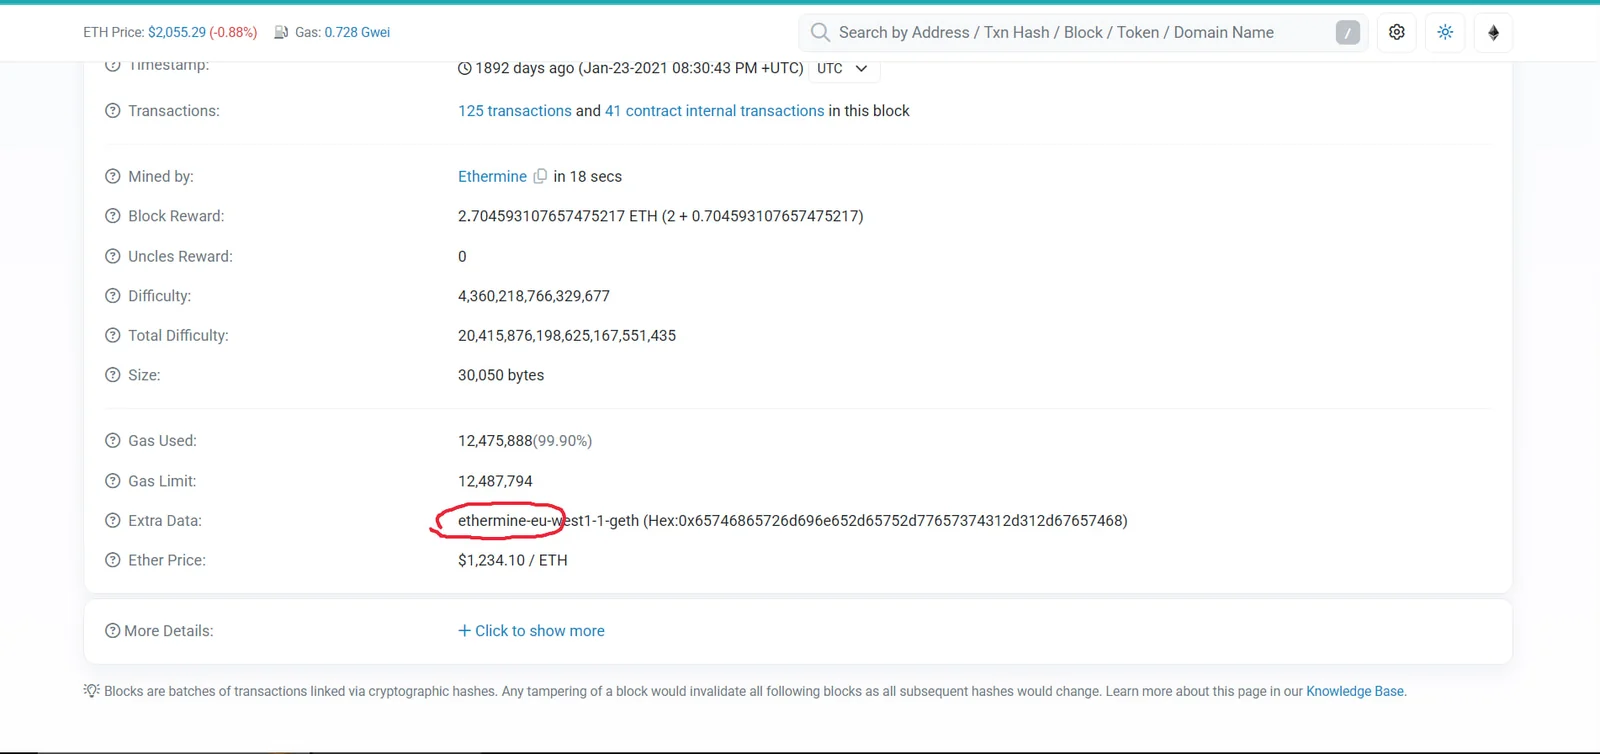 Detalhes do bloco no Etherscan, "Mined by: Ethermine" confirma o pool de mineração. O campo Extra Data mostra
ethermine-eu-west1-1-geth (circulado)







