 stamparm/maltrail
Sistema de detecção de tráfego malicioso em tempo real que utiliza listas negras públicas, rastros estáticos de malware e análise heurística para identificar ameaças no tráfego DNS, HTTP e IP.


Maltrail é um sistema de detecção de tráfego de rede que identifica comunicação com infraestrutura maliciosa conhecida e reporta anomalias de tráfego selecionadas. Ele compara domínios, URLs, endereços IP, pares IP:port e valores de User-Agent observados na rede com um conjunto de indicadores chamados trails.
Uma detecção é registrada como um único evento contendo a origem, o destino, o protocolo, o trail correspondente, a classificação e a fonte do trail:
"2026-08-07 09:14:22.117034" gw 10.13.13.2 57809 1.1.1.1 53 UDP DNS malware.bakewithdavid.com "asyncrat (malware)" (static)
O Maltrail foi projetado para monitoramento de rede baseado em indicadores. Suas detecções heurísticas complementam a correspondência de trails, mas não substituem a telemetria de endpoint ou um sistema de prevenção de intrusão de uso geral.
PACKET_FANOUT opcionais.maltrail-sensor -T e métricas Prometheus opcionais.O Maltrail possui dois processos implantáveis de forma independente que podem ser executados no mesmo host ou em hosts separados: o sensor detecta tráfego suspeito, enquanto o servidor armazena e expõe eventos para relatórios e acesso à API.
flowchart LR
    Traffic(("<b>Network traffic</b>"))

    subgraph Maltrail ["Maltrail System"]
        direction LR
        Sensor["<b>Sensor</b><br/>Rust / libpcap<br/>Capture & detection<br/>Trail matching & heuristics"]
        Logs[("<b>Event logs</b><br/>LOG_DIR")]
        Server["<b>Server</b><br/>Python<br/>Event intake & access<br/>Reporting UI & API"]
    end

    Browser(("<b>Browser</b><br/>Reporting interface"))
    Syslog["<b>Syslog / SIEM</b><br/>CEF"]
    Logstash["<b>Logstash</b><br/>JSON"]

    Traffic --> Sensor
    Sensor -->|local events| Logs
    Sensor -->|remote events / LOG_SERVER| Server
    Server -->|stores remote events| Logs
    Logs -->|reads daily logs| Server
    Sensor -->|SYSLOG_SERVER| Syslog
    Sensor -->|LOGSTASH_SERVER| Logstash
    Server <-->|HTTP / SSE| Browser
O sensor captura o tráfego de rede, realiza correspondência de rastros e análise heurística, e produz
eventos. Ele pode gravar eventos localmente em LOG_DIR, enviá-los a um servidor Maltrail remoto através de
LOG_SERVER, ou ambos. Ele também pode emitir CEF via syslog com SYSLOG_SERVER e JSON para
Logstash com LOGSTASH_SERVER.
O servidor aceita eventos remotos, armazena-os nos logs de eventos, lê logs diários disponíveis localmente, e fornece a API HTTP e a interface de relatórios baseada em navegador. O sensor não depende da interface de relatórios e pode ser implantado de forma independente quando os eventos são encaminhados para outro sistema.
O Maltrail inclui uma interface de relatórios baseada em navegador para explorar o tráfego detectado, com atualizações ao vivo, busca com reconhecimento de campos, caça retroativa, visualizações geográficas, triagem, status dos sensores, visualizações salvas e exportação.
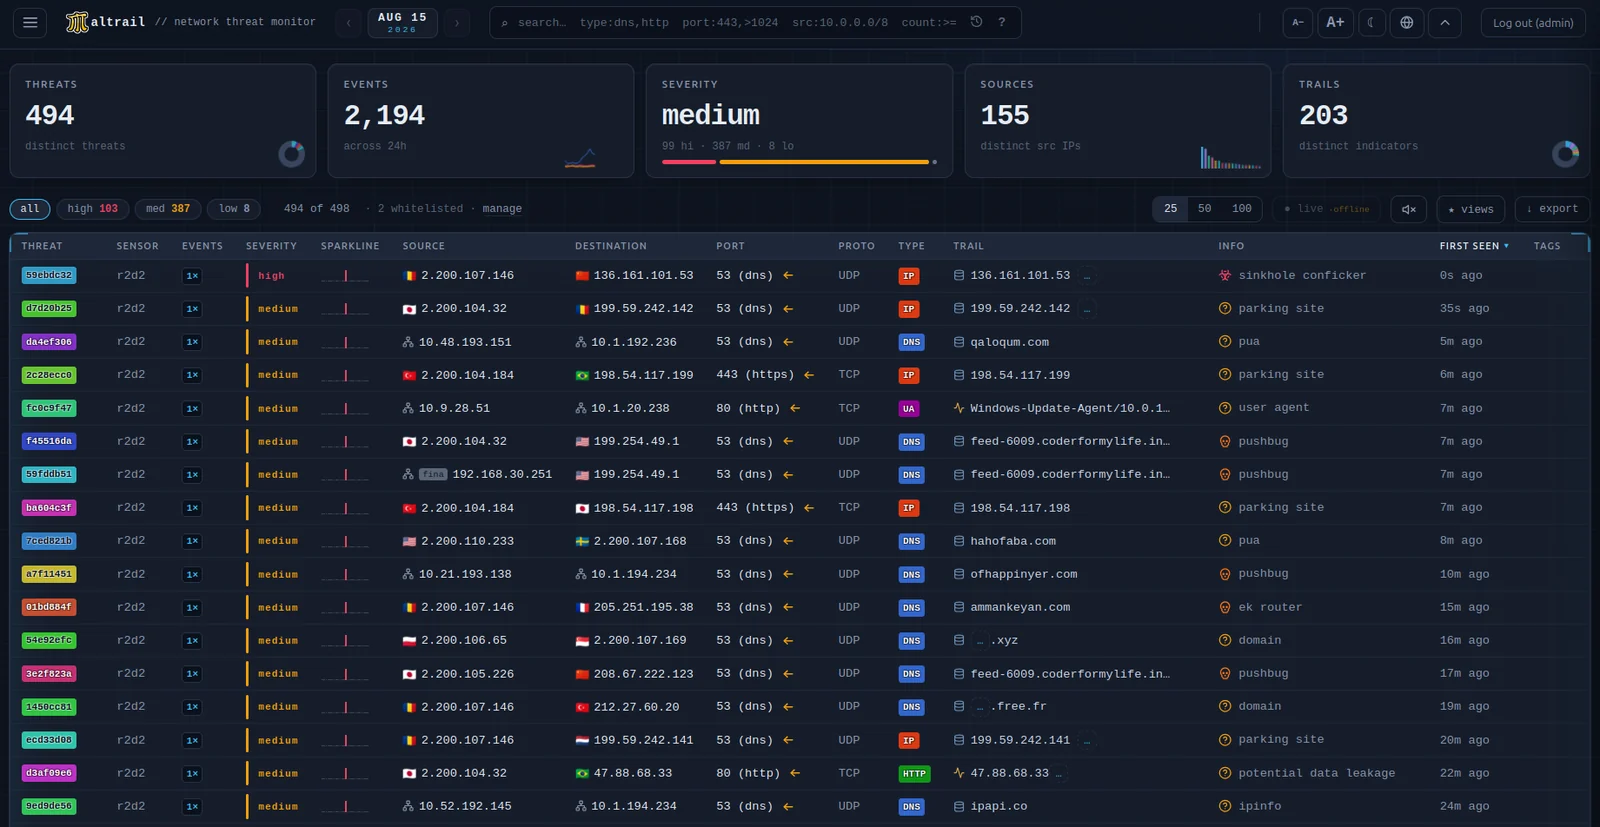
A interface é servida por server.py em HTTP_ADDRESS:HTTP_PORT. É JavaScript puro com uma
única dependência de runtime de terceiros (PapaParse, para análise de CSV) e sem etapa de build. Um dia é
visualizado por vez, selecionado com um seletor de data que também funciona como uma grade de densidade de eventos sobre os
logs diários disponíveis. Os eventos são transmitidos a partir de /events e agregados no navegador em
ameaças — uma linha por (source, trail) distinto — exibidas em uma grade classificável com um painel de detalhes.
| Recurso | Notas |
|---|---|
| Modo ao vivo | Eventos anexados chegam via Server-Sent Events (/live) e são mesclados na visualização atual. Quando o SSE não está disponível, ou o stream não consegue atender a sessão, a interface recorre à sondagem de intervalos de bytes do log diário. Novas ameaças de alta severidade podem acionar alertas de desktop e sonoros; ambos podem ser silenciados |
| Busca | Consultas com reconhecimento de campos suportam seletores src:, dst:, port:, proto:, type:, trail:, info:, family:, tag:, uid:, sev:, dir: e status:, além de exclusões, curingas, correspondência CIDR e comparações numéricas. Os filtros ativos aparecem como chips removíveis |
| Caça retroativa | /hunt pesquisa todos os logs diários retidos em busca de um indicador, em vez de apenas o dia selecionado. As buscas são limitadas por limites configuráveis; um índice sidecar opcional por dia acelera a varredura e torna /counts exato |
| Mapa-múndi | /geo mostra a densidade de eventos por país para o dia selecionado usando o endpoint externo de cada evento. Eventos não atribuíveis permanecem não mapeados em vez de serem adivinhados. HOME_LAT / HOME_LON podem ser definidos para desenhar arcos de origem |
| Triagem | Status por ameaça (nova / em investigação / resolvida / falso positivo), notas em texto livre, tags e ocultação. Regras de lista de permissões e pivôs OSINT estão disponíveis no menu de contexto da linha |
| Status dos sensores | /sensors mostra quais sensores estão reportando, a versão que cada um executa, há quanto tempo fez o último check-in e quantos de seus eventos nunca chegaram (lost) |
| Visualizações salvas | Presets de filtros nomeados |
| Exportação | A visualização filtrada atual como CSV, JSON ou indicadores defanged |
| Aparência | Temas escuro e claro, com etapas discretas de tamanho de texto |








