
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-15409
Análise de VulnerabilidadesSegurança WebSegurança de RedeInteligência de AmeaçasResposta a Incidentes
GitHubashrafzaryouh/cve-2026-15409

CVE-2026-15409

Documentação de advisory para CVE-2026-15409, uma SSRF crítica não autenticada em appliances SonicWall SMA1000, abrangendo modelos afetados, impacto, orientações de detecção e remediação.

Ver Repositório
3há 4 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-15409

SSRF Crítico Não Autenticado em SonicWall SMA1000 Series

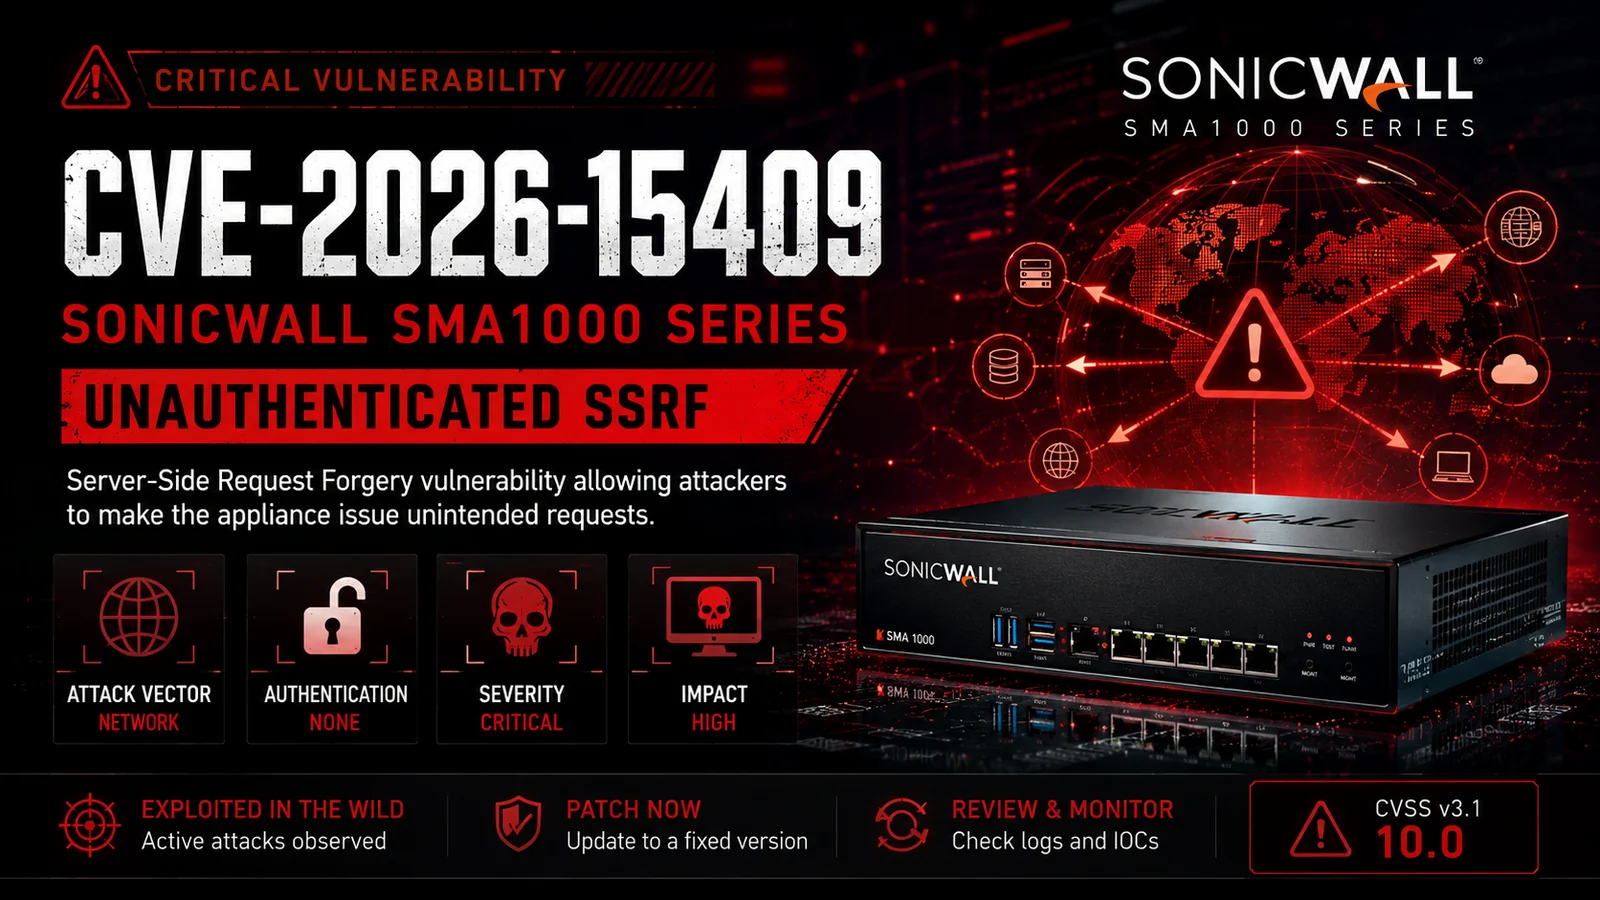
ChatGPT Image Jul 15, 2026, 05_55_53 PM

Vulnerabilidade crítica de Server-Side Request Forgery (SSRF) que afeta os appliances SonicWall SMA1000 Series.

Este repositório documenta a vulnerabilidade, os produtos afetados, a visão técnica geral, o impacto, as orientações de detecção e a remediação.


📖 Visão Geral

CVE-2026-15409 é uma vulnerabilidade crítica de Server-Side Request Forgery (SSRF) não autenticado nos appliances SonicWall SMA1000 Series.

A falha permite que um atacante remoto force o appliance a realizar requisições HTTP não intencionais para recursos internos ou externos. De acordo com avisos públicos, a vulnerabilidade foi explorada em ataques no mundo real e pode ser encadeada com vulnerabilidades adicionais para comprometimento adicional.


✨ Destaques

  • 🔴 Severidade Crítica (CVSS 10.0)
  • 🌐 Exploração remota
  • 🔓 Nenhuma autenticação necessária
  • ⚡ Server-Side Request Forgery (SSRF)
  • 🎯 Pode ser encadeada com vulnerabilidades adicionais
  • 🛡️ Corrigida por atualizações do fornecedor

📊 Detalhes da Vulnerabilidade

CampoValor
CVE IDCVE-2026-15409
SeveridadeCrítica
CVSS v3.110.0
Vetor de AtaqueRede
AutenticaçãoNenhuma
Interação do UsuárioNão Necessária
TipoServer-Side Request Forgery (SSRF)
ImpactoAcesso a recursos internos, encadeamento de ataques

🎯 Produtos Afetados

ProdutoStatus
SonicWall SMA1000 SeriesVulnerável
SMA6210Vulnerável
SMA7210Vulnerável
SMA8200vVulnerável

⚠️ Impacto Potencial

A exploração bem-sucedida pode permitir que atacantes:

  • Acessem serviços internos
  • Alcancem endpoints de metadados de nuvem
  • Interajam com hosts de outra forma inacessíveis
  • Contornem a segmentação de rede
  • Viabilizem cadeias de ataque adicionais
  • Aumentem a superfície de ataque para pós-exploração

🧠 Fluxo de Ataque

Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
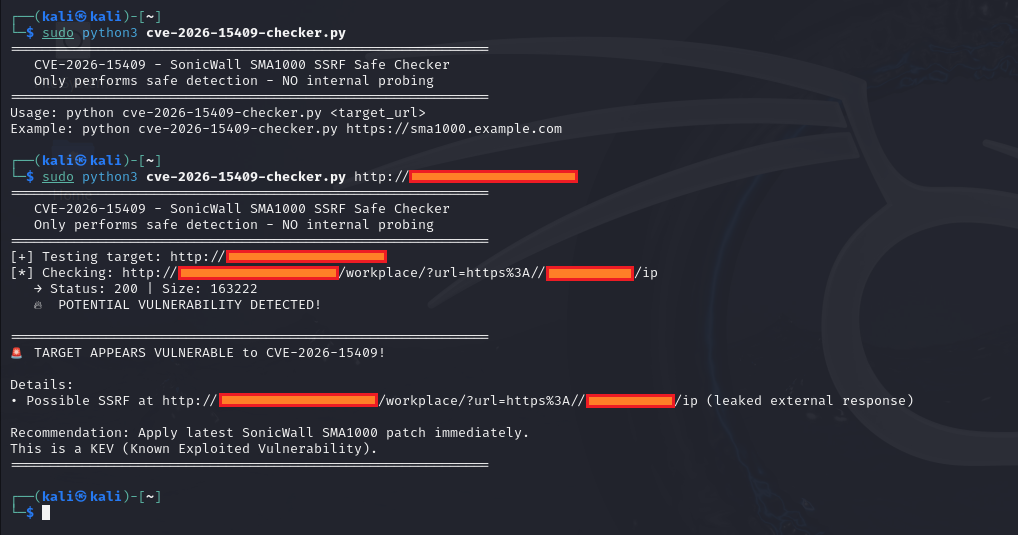
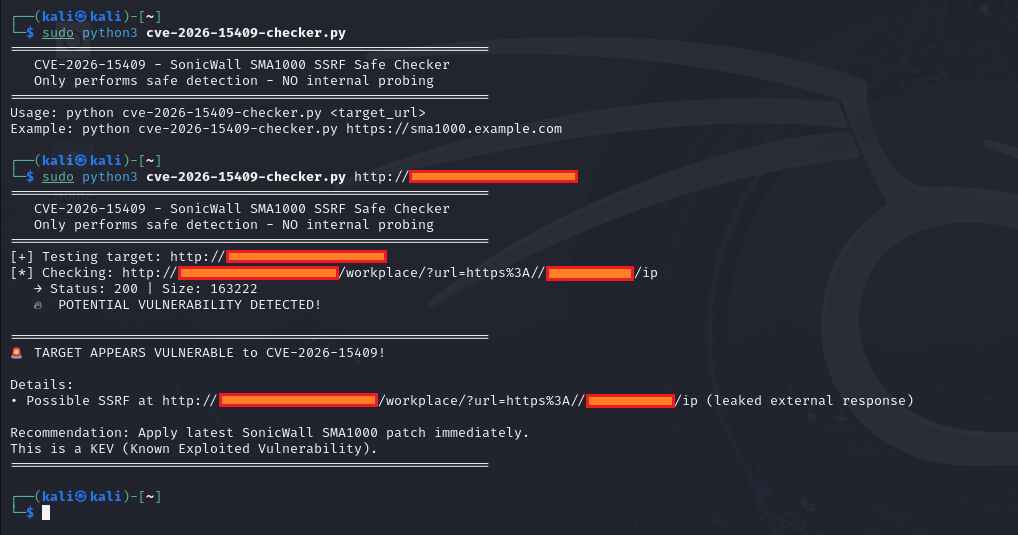
📸 Demonstração

cve-2026-15409

🔍 Detecção

As equipes de segurança devem monitorar:

  • Requisições de saída incomuns
  • Conexões inesperadas a partir de appliances SMA
  • Requisições direcionadas a faixas internas RFC1918
  • Acesso a endpoints de metadados de nuvem
  • Atividade HTTP anormal
  • Eventos administrativos suspeitos

🛡️ Mitigação

  • Atualize imediatamente para o firmware corrigido.
  • Restrinja a conectividade de saída desnecessária.
  • Monitore os logs do appliance.
  • Redefina as credenciais se houver suspeita de comprometimento.
  • Rotacione os segredos de MFA, se necessário.
  • Revise os indicadores de comprometimento publicados pelo fornecedor.

📂 Estrutura do Repositório

.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE

📈 Matriz de Risco

MétricaClassificação
Severidade🔴 Crítica
Explorabilidade⭐⭐⭐⭐⭐
AutenticaçãoNenhuma
ComplexidadeBaixa
Conhecimento PúblicoAlto
Correção Disponível✅ Sim

📚 Referências

  • SonicWall Security Advisory
  • CISA Known Exploited Vulnerabilities (KEV)
  • NIST National Vulnerability Database (NVD)
  • MITRE CVE Program

⚖️ Aviso Legal

Este repositório destina-se exclusivamente a fins de segurança defensiva, pesquisa e educacionais. Não inclui código de exploração nem instruções para acesso não autorizado. Os usuários são responsáveis por cumprir as leis aplicáveis e as políticas organizacionais.


⭐ Achou este repositório útil?

Considere dar uma Star ⭐ para apoiar a pesquisa em cibersegurança.
Mantenha-se Seguro • Corrija Cedo • Monitore Continuamente

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    353
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    288

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →