
 ashrafzaryouh/cve-2026-20253
Pacote de advisory e deteção para CVE-2026-20253, uma falha de criação arbitrária de ficheiros sem autenticação no Splunk Enterprise, com análise técnica, regras Sigma/YARA, IOCs e orientações de correção.

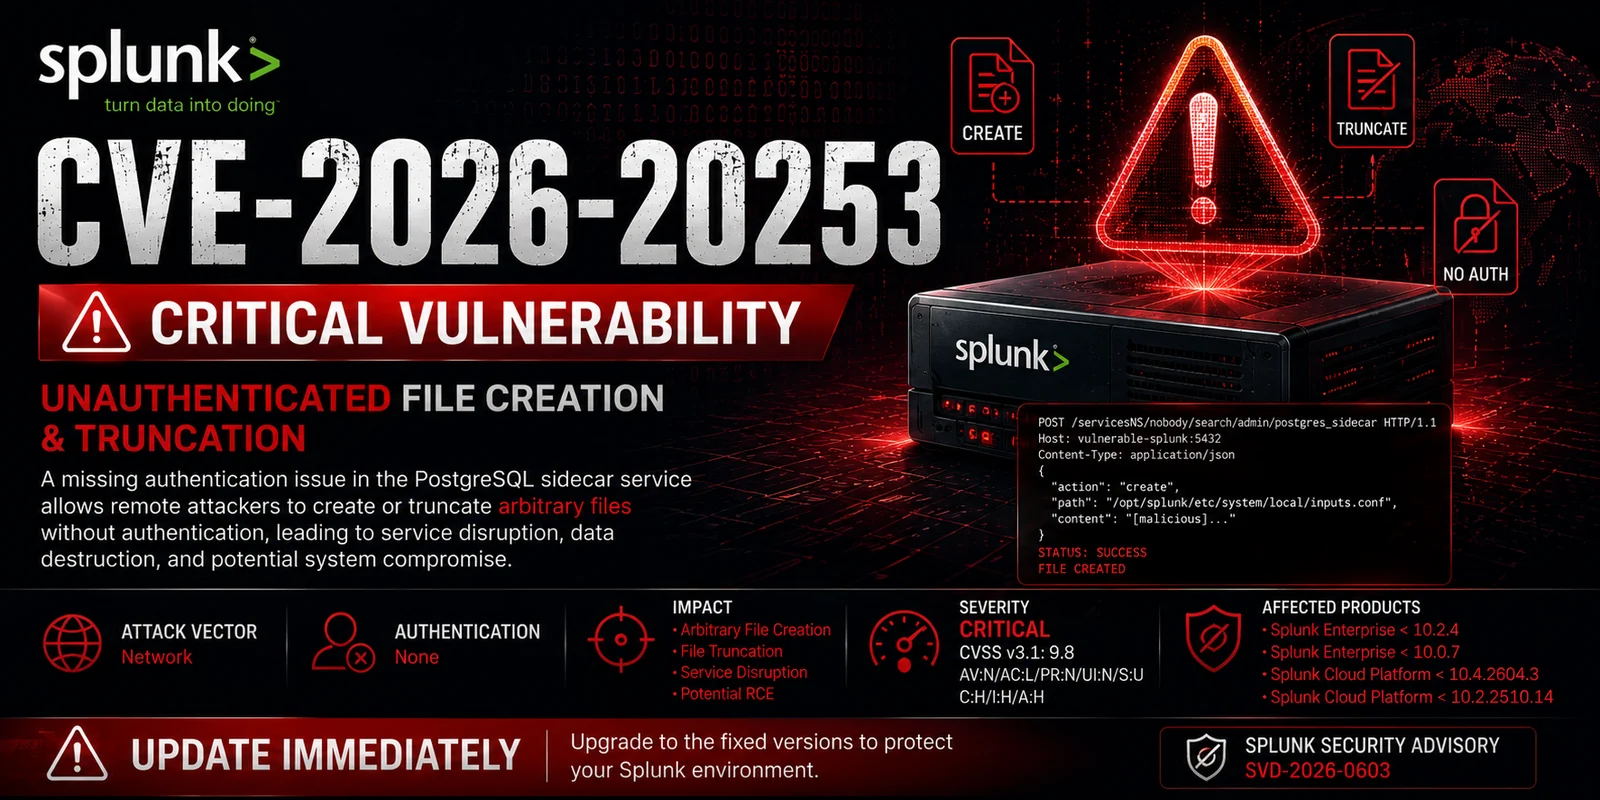


Vulnerabilidade de criação e truncamento arbitrário de arquivos não autenticada que afeta o Splunk Enterprise e o Splunk Cloud Platform.
CVE-2026-20253 é uma vulnerabilidade crítica no Splunk Enterprise e no Splunk Cloud Platform que permite a um atacante remoto não autenticado criar ou truncar arquivos arbitrários por meio de um endpoint exposto do serviço sidecar PostgreSQL.
Como a funcionalidade vulnerável não possui controles de autenticação, os atacantes podem realizar operações de arquivo sem credenciais válidas.
A exploração bem-sucedida pode resultar em:
| Propriedade | Valor |
|---|---|
| CVE | CVE-2026-20253 |
| Fornecedor | Splunk |
| Severidade | Crítica |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| Tipo de Vulnerabilidade | Autenticação Ausente |
| Vetor de Ataque | Rede |
| Autenticação | Nenhuma |
| Interação do Usuário | Nenhuma |
| Impacto | Criação de Arquivos / Truncamento de Arquivos |
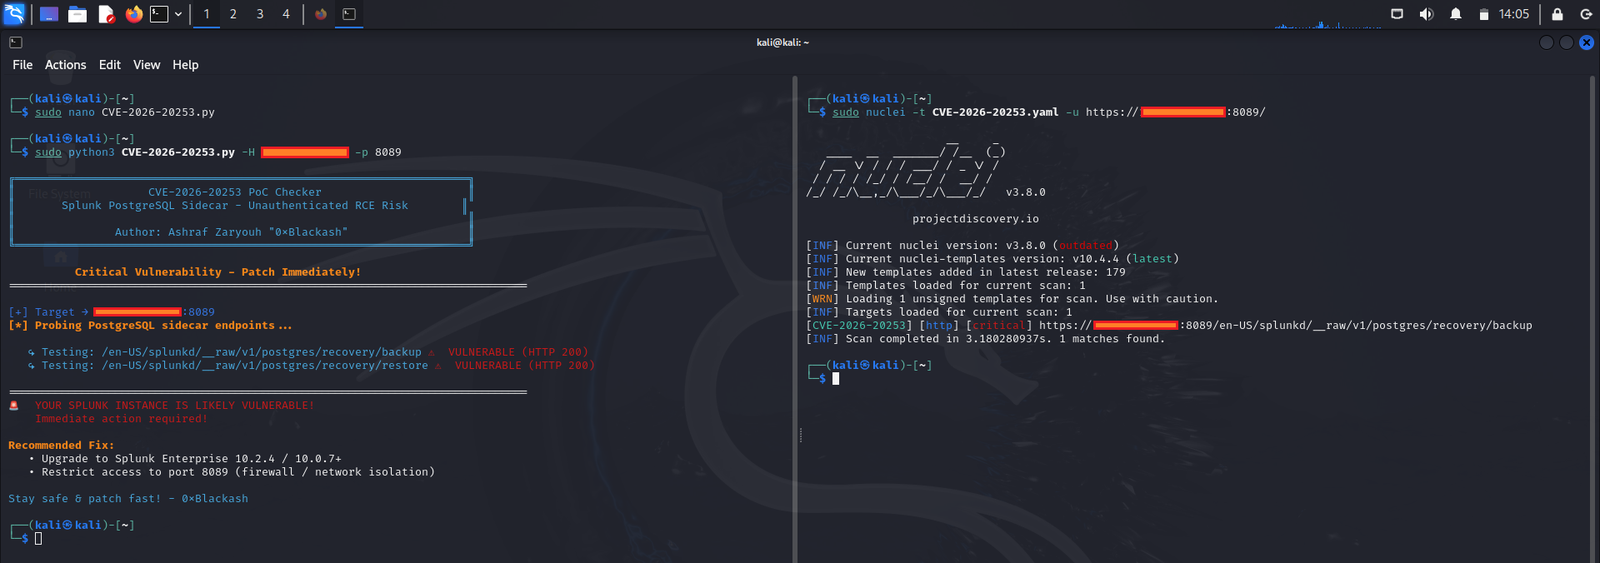
A vulnerabilidade existe dentro de um componente do serviço sidecar PostgreSQL que expõe funcionalidades sensíveis de operação de arquivos.
Devido à ausência de verificações de autenticação:
Remote User
        │
        ▼
Accessible Sidecar Endpoint
        │
        ▼
Create Arbitrary Files
        │
        ▼
Truncate Existing Files
        │
        ▼
System Impact
Um atacante precisa apenas de acesso à rede ao serviço exposto.
Attacker
    │
    ▼
Locate Exposed Splunk Service
    │
    ▼
Connect To PostgreSQL Sidecar
    │
    ▼
Unauthenticated Request
    │
    ▼
Create/Overwrite Files
    │
    ▼
Service Disruption
    │
    ▼
Potential Escalation
Potential exposure of sensitive operational data.
Arbitrary file modification can compromise system integrity.
Critical files may be truncated, causing outages.
SIEM infrastructure may become unreliable or unavailable.
| Versão | Status |
|---|---|
| < 10.2.4 | Vulnerável |
| < 10.0.7 | Vulnerável |
| Versão | Status |
|---|---|
| < 10.4.2604.3 | Vulnerável |
| < 10.2.2510.14 | Vulnerável |
| Produto | Versão Segura |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Métrica | Valor |
|---|---|
| Vetor de Ataque | Rede |
| Complexidade de Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Confidencialidade | Alta |
| Integridade | Alta |
| Disponibilidade | Alta |
Portas comuns:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
Inesperado:
File creation events
File truncation events
Service failures
Configuration changes
Database sidecar access
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
Procure por:
Unexpected empty files
Modified configuration files
Splunk restart anomalies
Unauthorized service access
Network connections to sidecar components
Alvos potenciais:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Discover vulnerable Splunk instance
2. Reach PostgreSQL sidecar endpoint
3. Submit crafted request
4. Create or truncate target file
5. Observe system impact
⚠️ O código de exploit weaponizado foi intencionalmente omitido.
10.2.4+
10.0.7+
VPN-only access
Internal management network
ACL restrictions
Firewall filtering
File creation activity
Configuration modifications
Unexpected service restarts
Management Interfaces
        │
        ├── Internal VLAN
        ├── VPN Access
        └── Zero Trust Controls
Ativar:
Auditd
Sysmon for Linux
EDR telemetry
Network monitoring
Por que esta vulnerabilidade é importante:
Comprometer o Splunk pode impactar significativamente a capacidade de uma organização de detectar ataques.
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
Este repositório destina-se exclusivamente a:
Todos os testes devem ser realizados apenas contra sistemas que você possui ou está explicitamente autorizado a avaliar.
Splunk Enterprise • Crítico • CVSS 9.8









