
 ashrafzaryouh/cve-2026-20127
Aviso sobre CVE-2026-20127, uma falha crítica de bypass de autenticação no Cisco Catalyst SD-WAN (CVSS 10.0), abrangendo causa raiz, fluxo de exploração, produtos afetados, deteção e mitigação.

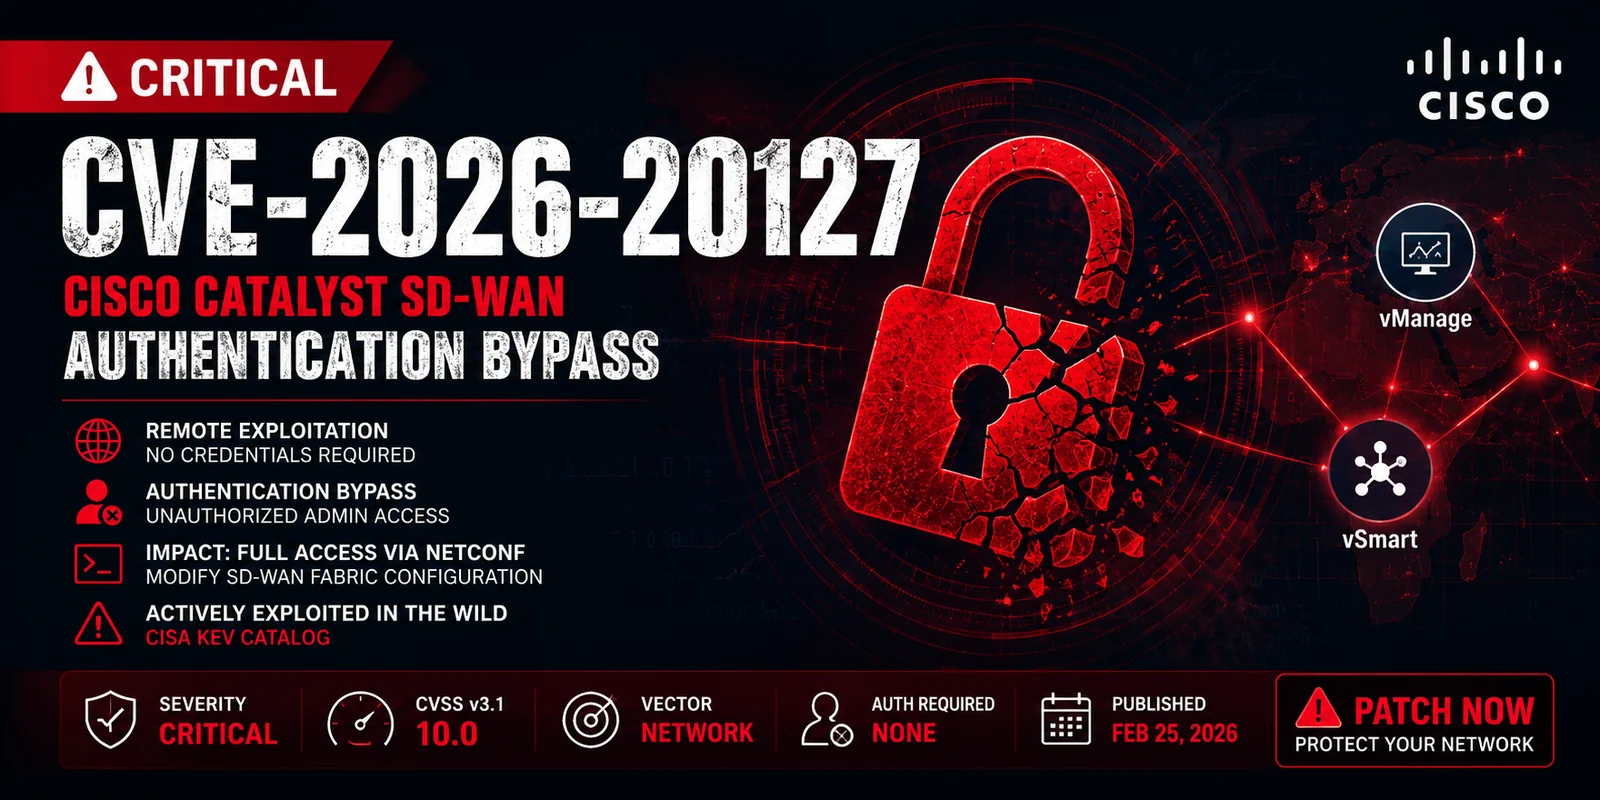


CVE-2026-20127 é uma vulnerabilidade crítica de bypass de autenticação que afeta componentes do Cisco Catalyst SD-WAN, incluindo controladores e sistemas de gerenciamento.
Um atacante remoto não autenticado pode explorar a validação inadequada de autenticação no plano de controle do SD-WAN, resultando em acesso administrativo total à infraestrutura de rede.
Este problema é considerado de severidade crítica (CVSS 10.0) e foi observado como ativamente explorado em ambientes do mundo real.
A exploração bem-sucedida pode permitir que um atacante:
A vulnerabilidade é causada pela validação inadequada de solicitações de autenticação de peers SD-WAN, permitindo que tráfego de rede manipulado seja tratado como comunicação interna confiável.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
| Métrica | Valor |
|---|---|
| Vetor de Ataque | Rede |
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Escopo | Alterado |
| Confidencialidade | Alta |
| Integridade | Alta |
| Disponibilidade | Alta |
[1] Attacker sends crafted SD-WAN peer request
        ↓
[2] Authentication validation fails
        ↓
[3] System trusts attacker as valid internal peer
        ↓
[4] Access to NETCONF / management APIs granted
        ↓
[5] Full SD-WAN control plane compromise
Vários ramos de software podem ser afetados dependendo da configuração e da versão.
As equipes de segurança devem monitorar:
Não existem soluções alternativas seguras. A implantação do patch é obrigatória.
| Categoria | Nível |
|---|---|
| Explorabilidade | Muito Alta |
| Impacto | Crítico |
| Dificuldade de Detecção | Média–Alta |
| Urgência de Patch | Imediata |
Esta vulnerabilidade é particularmente perigosa porque tem como alvo o plano de controle do SD-WAN, que atua como o cérebro da rede corporativa.
Uma exploração bem-sucedida pode resultar em:
“Comprometer o plano de controle do SD-WAN é equivalente a comprometer toda a rede.”






