

Plataforma OSINT auto-hospedada. Aponte-a para um domínio, IP, e-mail, telefone ou nome de usuário e 26 módulos são executados em paralelo: WHOIS, DNS, threat intel, vazamentos, busca de nome de usuário. Um dashboard, uma pontuação de exposição, um grafo de entidades, relatórios em HTML e PDF.
Plataforma OSINT auto-hospedada com 26 módulos, pontuação OPSEC, resumo por IA e um painel web em tempo real.
Escaneie um domínio, IP, e-mail, telefone ou nome de usuário e obtenha WHOIS, DNS, threat intel, dados de vazamentos, busca de nomes de usuário, espelhos da dark web, pontuação OPSEC, grafos de entidades e relatórios HTML/PDF em segundos.
Demonstração ao vivo · Início rápido com Docker · Configuração · Arquitetura · Segurança · Changelog · FAQ



A análise por IA na demonstração ao vivo pode ser lenta. O servidor da demonstração está em uma região bloqueada por todos os provedores de LLM hospedados, então suas chamadas de IA são roteadas por um proxy antes de chegarem a um modelo. Funciona, apenas é mais lento que uma instância normal, então dê um minuto para o resumo. Uma instância auto-hospedada com seu próprio provedor responde na velocidade máxima. Veja o FAQ.
Também meu: Claude Security Skills, oito skills de segurança para o Claude Code que também rodam em CI. Ele roda em CI como uma GitHub Action,
uses: NovaCode37/claude-security-skills@v1, que coloca achados de varredura de segredos e SAST de Python na linha exata do seu pull request; a versão 1.4.0 adiciona suporte ago.mode detecta chamadas HTTP sem timeout. Apenas biblioteca padrão, nada para instalar.
Por que PRISM? • Visão geral • Como se compara • Casos de uso • Recursos • Capturas de tela • Início rápido • Configuração • API • Estrutura do projeto • Executando testes • CI/CD • Roadmap • Histórico de estrelas • Aviso legal • Apoie o projeto • Contribuindo • Créditos • Licença
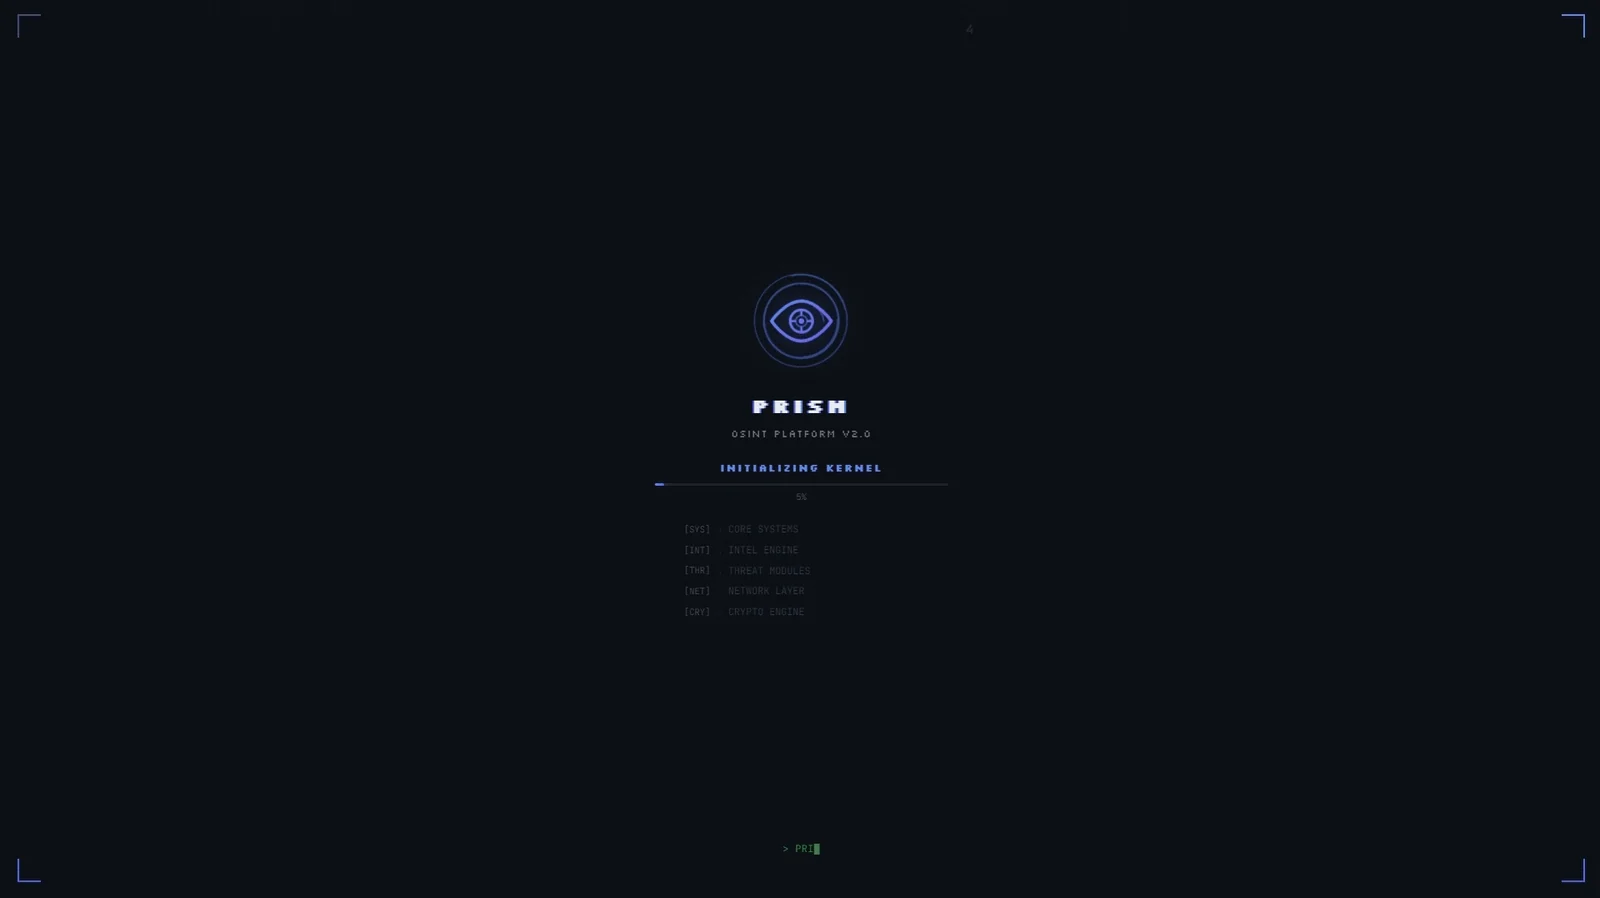
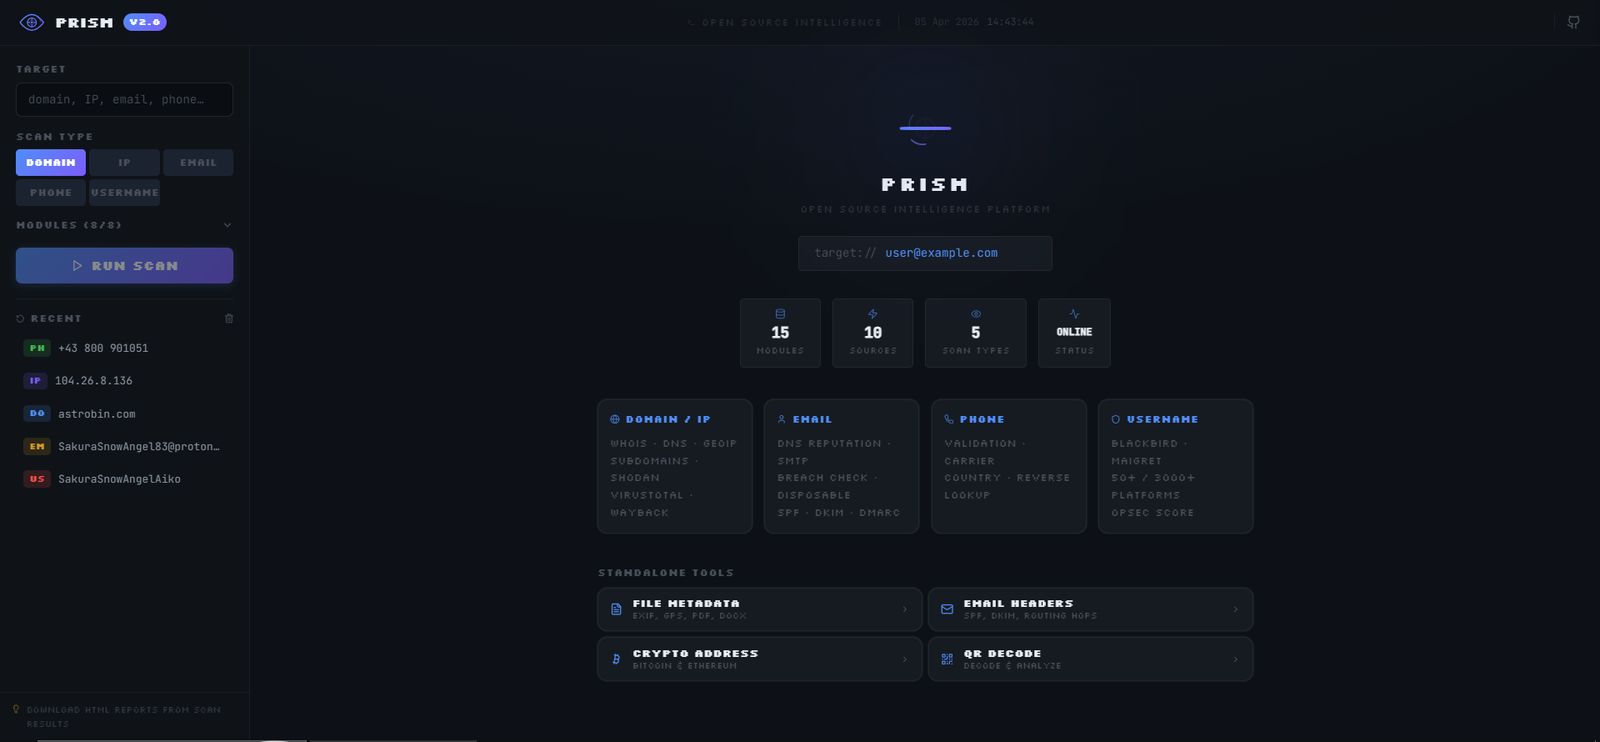
python cli.py scan example.com --json, gerencie revarreduras agendadas com python cli.py watchlist add example.com --interval 6 e veja quais módulos o -m aceita e quais estão sem chave de API com python cli.py modulesX-API-Key / Bearer), sem segredos em query-string, CORS estrito, isolamento de varredura por principaldocker run ghcr.io/novacode37/prism-platform sem nada para compilar (amd64 e arm64)modules/O PRISM consulta mais de 20 fontes externas e reúne o que retorna em um só lugar. Os alvos podem ser um domínio, um IP, um e-mail, um número de telefone ou um nome de usuário. Os resultados chegam ao dashboard conforme são obtidos, com um grafo de relacionamentos, um mapa GeoIP, uma pontuação de exposição e exportação em HTML ou PDF.
Stack:
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
SpiderFoot, theHarvester, Recon-ng e Maltego cobrem o mesmo terreno que o PRISM, e vários deles cobrem melhor. theHarvester e Recon-ng são ferramentas de CLI e confortáveis de usar em scripts. SpiderFoot tem muito mais módulos. O trabalho de grafos do Maltego é de outro nível.

