
 #1
Herramientas de seguridad LLM, inyección de prompts, extracción de modelos, IA adversaria y red teaming de IA.
Recomendado por Kitploit
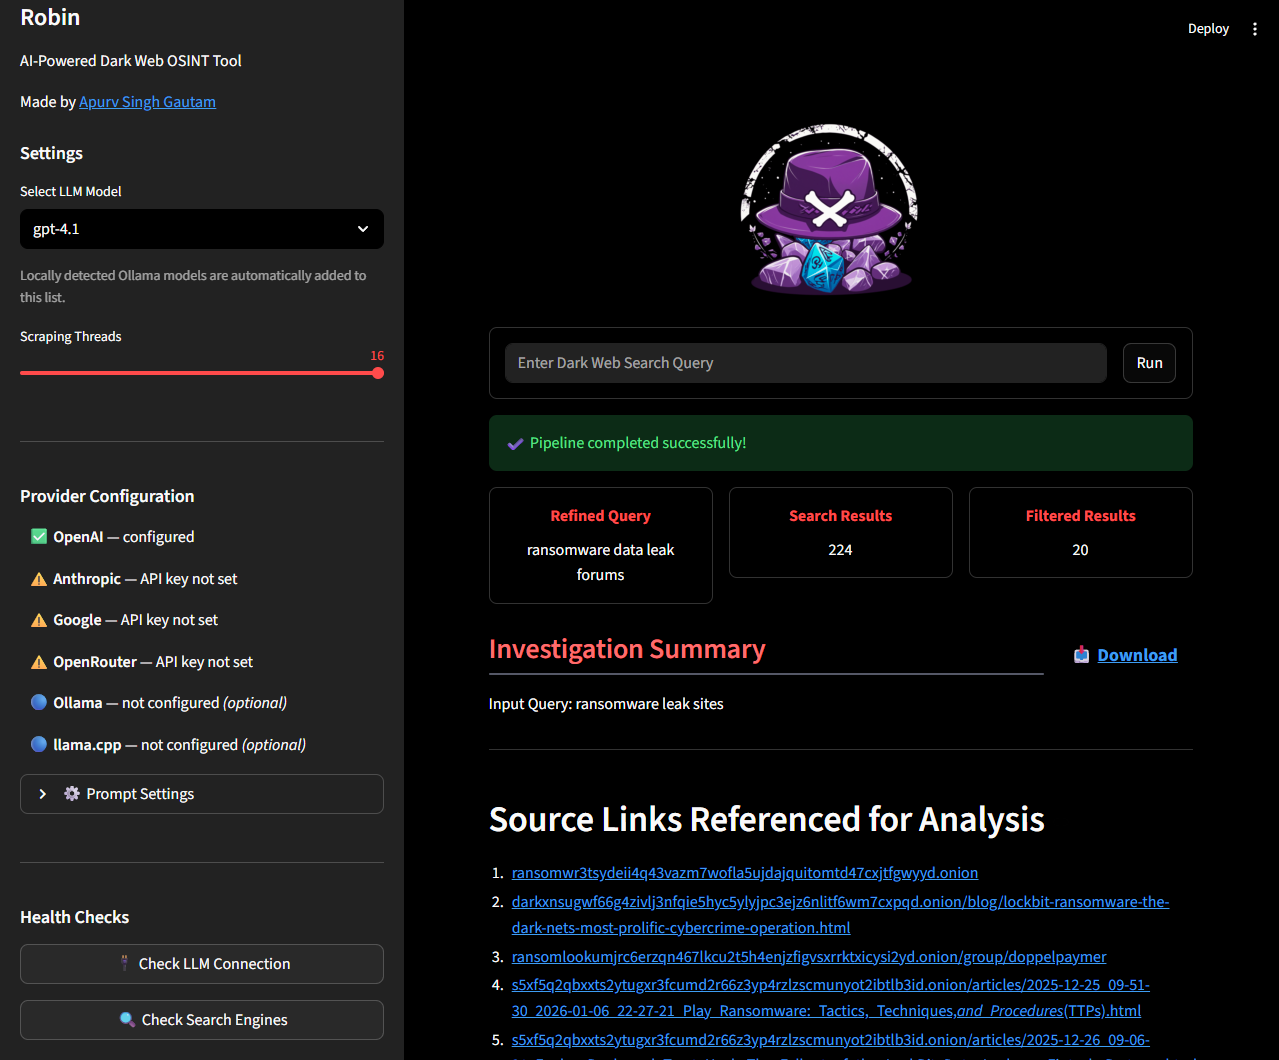
 apurvsinghgautam/robin
Herramienta OSINT de la dark web impulsada por IA que utiliza LLMs para refinar consultas, filtrar resultados de búsqueda y generar resúmenes de…
 x1nons/claude-xml-injection
Divulgación técnica: fabricación de credenciales mediante inyección de etiquetas XML en Claude Sonnet 4.6. Reportado el 14 de junio de 2026,…
 foxirain/linux-kernel-codex-harness-v2
Herramienta de investigación de vulnerabilidades del kernel de Linux consciente de la procedencia, utilizada en la investigación de CVE-2026-53075
 foxirain/linux-kernel-codex-harness
Herramienta de investigación de vulnerabilidades del kernel de Linux basada en evidencia, utilizada en la investigación de CVE-2026-31720
 d-diaa/swordstamp
Marca de agua semántica con detección robusta al orden sobre unidades de sub-oración
 davidcarliez/trustmebro
Evade las salvaguardas de los LLM confundiéndolos con salida de herramientas fabricada.
 cspf-founder/red-clippy
open-source pentest management built to be operated by an AI agent
 sseshachala/conductai
Gobernanza en tiempo de ejecución para agentes de IA. Permite, advierte o bloquea cada llamada a modelo y herramienta antes de que se confirme.…
 jacobideji/aiiroverlay
AI IR Overlay™ — marco práctico de respuesta a incidentes para agentes de IA en producción. Basado en NIST SP 800-61 r3, alineado con NIST AI RMF,…
 shuangliangx/learning-to-detect
Detecta ataques de jailbreak desconocidos en modelos grandes de visión-lenguaje mediante el análisis de estados ocultos y autoencoders, con pipelines…
 anpa1200/aidebug
Evidencia centrada en la ingeniería inversa de malware con inspección profunda de PE/.NET, reconstrucción con Ghidra, verificaciones cruzadas con IA,…
 pie-script/llm-agent-testbed
Un banco de pruebas de seguridad empírico que evalúa la inyección de prompts, las vulnerabilidades de subordinado confundido y las defensas de…
 fuzzingbrain/fuzzingbrain-bench
Un benchmark para el descubrimiento de errores impulsado por LLM: 77 desafíos en 43 proyectos de código abierto (C/C++/Java).
 accuknox/agentz
Plataforma de IA agéntica de confianza cero. Compatible con despliegues SaaS y OnPrem (aislados).
 d3vhex/sentora
Una plataforma SIEM, EDR y SOAR de código abierto, autoalojada y potenciada por IA, diseñada para operaciones de seguridad modernas.
 atiilla/cve-2026-21852-poc
# Demostración educativa de tres vulnerabilidades de Claude Code (bypass de hooks, inyección MCP, exfiltración de claves API) con servidor atacante,…
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
Informe de inteligencia de amenazas sobre CVE-2026-42208, una inyección SQL crítica previa a la autenticación en BerriAI LiteLLM explotada en un…
 simoesctt/sovereign-echo-33017
Exploit para CVE-2026-33017, un RCE no autenticado en Langflow 1.8.1 a través del endpoint build_public_tmp, que permite la inyección de código…








