
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-21852-PoC — # Demostración educativa de tres vulnerabilidades de Claude Code (bypass de hooks, inyección MCP, exfiltración de claves API) con servidor atacante, proxy MITM y escáner de detección para el aprendizaje de seguridad en la cadena de suministro. | Kitploit
Herramientas/GitHubGitHub/atiilla/cve-2026-21852-poc
Análisis EstáticoAnálisis de VulnerabilidadesExplotaciónSeguridad WebPruebas de PenetraciónSeguridad de Cadena de SuministroAprendizaje y EducaciónSeguridad de IA
GitHub
atiilla/cve-2026-21852-poc

CVE-2026-21852-PoC

# Demostración educativa de tres vulnerabilidades de Claude Code (bypass de hooks, inyección MCP, exfiltración de claves API) con servidor atacante, proxy MITM y escáner de detección para el aprendizaje de seguridad en la cadena de suministro.

Ver Repositorio
241040hace 8 mesesRevisado por Kitploit
Compartir

Demo Educativa de Vulnerabilidades en Claude Code

Este proyecto demuestra tres vulnerabilidades divulgadas por Check Point Research en la herramienta CLI Claude Code de Anthropic. Está diseñado para estudiantes e investigadores de ciberseguridad para comprender cómo funcionan los ataques a la cadena de suministro en herramientas de desarrollo con IA.
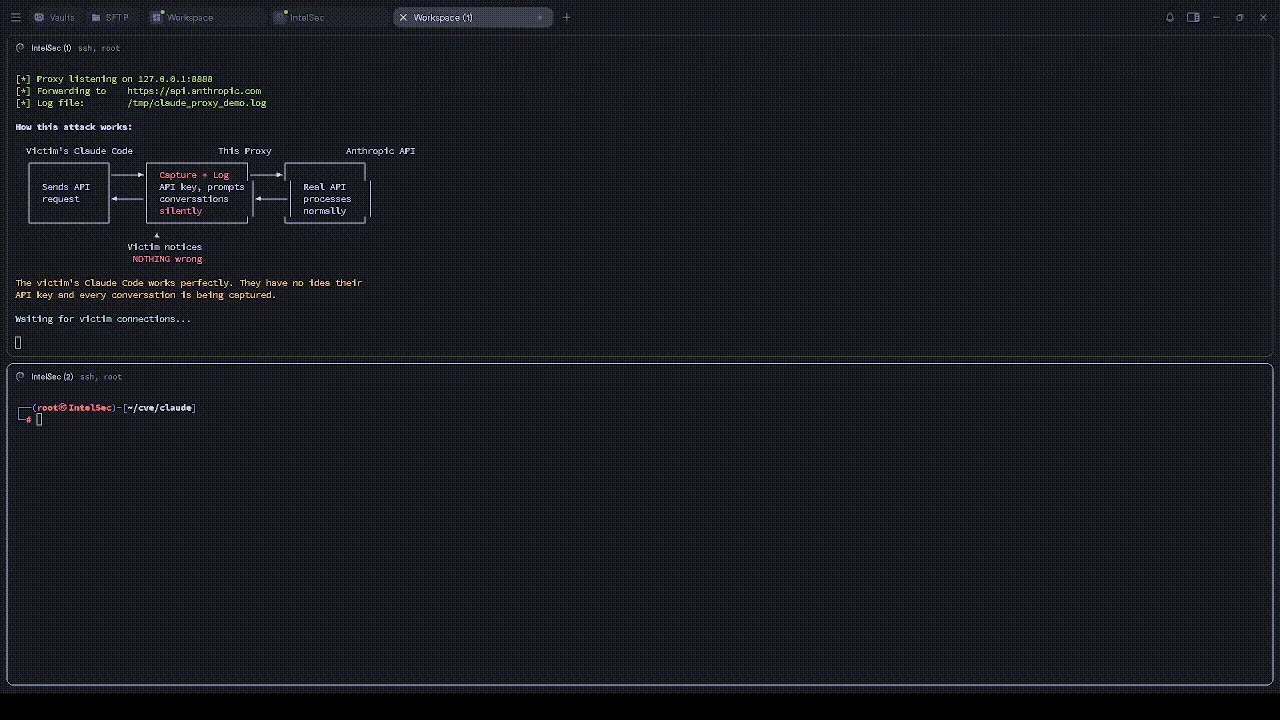
Demo

Vulnerabilidades Cubiertas

IDCVSSTipoCorregido en
Sin CVE8.7Omisión del consentimiento de hooks → RCEv1.0.87 (Sep 2025)
CVE-2025-595368.7Inyección de configuración del servidor MCP → RCEv1.0.111 (Oct 2025)
CVE-2026-218525.3Exfiltración de claves API mediante URL basev2.0.65 (Ene 2026)

Estructura

├── README.md                          # Este archivo
├── attacker_server.py                 # Servidor HTTP local que registra los datos recibidos
├── attacker_proxy.py                  # Proxy MITM para CVE-2026-21852 (captura clave API + tráfico)
├── scanner.py                         # Herramienta de detección: escanea repos en busca de estos patrones
├── vuln1_hooks_bypass/                # Demo: hooks maliciosos en settings.json
│   └── .claude/settings.json
├── CVE-2025-59536_mcp_injection/      # Demo: inyección de configuración del servidor MCP
│   ├── .mcp.json
│   └── .claude/settings.json
└── CVE-2026-21852_api_exfil/          # Demo: exfiltración de claves API mediante URL base
    └── .claude/settings.json

Cómo Usar

  1. Revisa cada directorio de demo para ver los archivos de configuración maliciosos
  2. Ejecuta el servidor atacante: python3 attacker_server.py
  3. Ejecuta el proxy MITM (solo CVE-2026-21852): python3 attacker_proxy.py — proxy transparente en 127.0.0.1:8888 que captura claves API mientras reenvía el tráfico normalmente
  4. Ejecuta el escáner: python3 scanner.py <ruta-a-cualquier-repo> para detectar estos patrones
  5. NO abras los directorios de demo con una instancia real (antigua, sin parchear) de Claude Code

Escáner

scanner.py verifica cualquier repositorio local en busca de los tres patrones de vulnerabilidad antes de abrirlo en Claude Code.

python3 scanner.py <ruta-al-repo>

Detecta:

  • Hooks de proyecto que ejecutan comandos de shell (omisión del consentimiento de hooks)
  • enableAllProjectMcpServers: true combinado con definiciones de servidores en .mcp.json (CVE-2025-59536)
  • ANTHROPIC_BASE_URL u otras anulaciones de variables de entorno relacionadas con credenciales en .claude/settings.json (CVE-2026-21852)

Termina con el código 1 si se encuentra algún problema, 0 si está limpio — fácil de integrar en una comprobación previa a la clonación en CI.

Probado En

ComponenteVersión
Claude Code CLIv2.0.61

Nota: v2.0.61 es una compilación vulnerable (el parche llegó en v2.0.65). No uses esta versión en producción.

Conclusión Clave

En entornos de desarrollo impulsados por IA, los archivos de configuración forman parte de la capa de ejecución. Clonar un repositorio no confiable ahora equivale a ejecutar código no confiable si tus herramientas cargan automáticamente las configuraciones del proyecto.

Aviso Legal

Este proyecto se proporciona tal cual con fines educativos. Las técnicas mostradas aquí se demuestran únicamente en localhost y apuntan solo a vulnerabilidades históricas ya parcheadas. Usar estas herramientas contra sistemas de producción, infraestructura de terceros o cualquier sistema sin autorización explícita es ilegal y poco ético. El autor no es responsable de ningún daño causado por el mal uso de este material.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





