
 accuknox/agentz
Plataforma de IA agéntica de confianza cero. Compatible con despliegues SaaS y OnPrem (aislados).

Crea, ejecuta y gobierna agentes de IA. Seguro por diseño.
Cada agente se ejecuta dentro de un sandbox de denegación por defecto y nunca recibe una
credencial.
Cada acción de un agente es rastreable.
AgentZ es una plataforma multiinquilino para ejecutar agentes de IA. Proporciona sólidas garantías de aislamiento, exposición cero de credenciales a los agentes, una postura de red de denegación por defecto y control sobre los paquetes de software a los que tus agentes tienen acceso.
Sitio web: la página de inicio de AgentZ. DeepWiki: conversa con el repositorio y contribuye rápidamente.
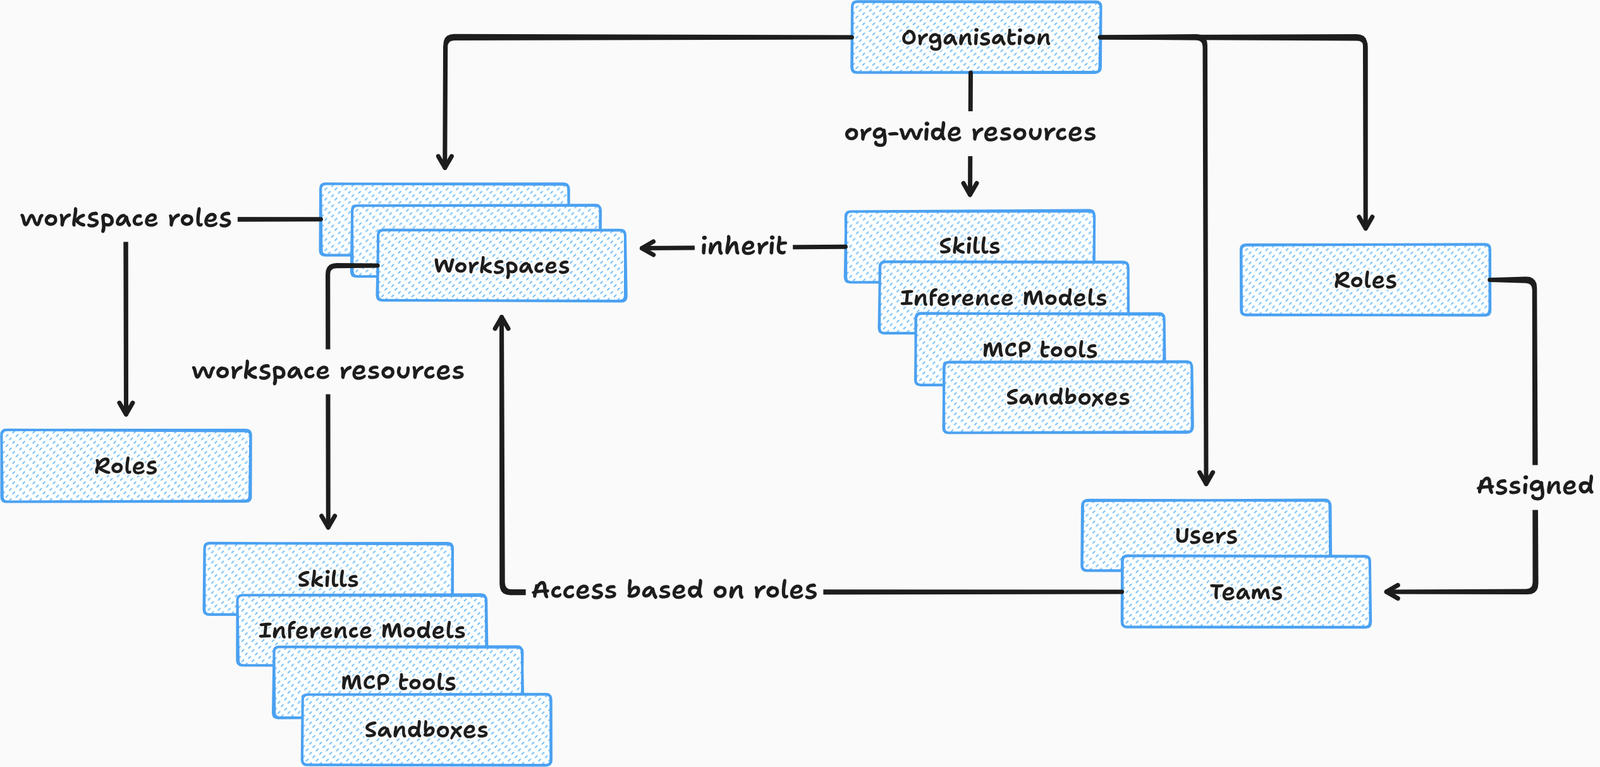
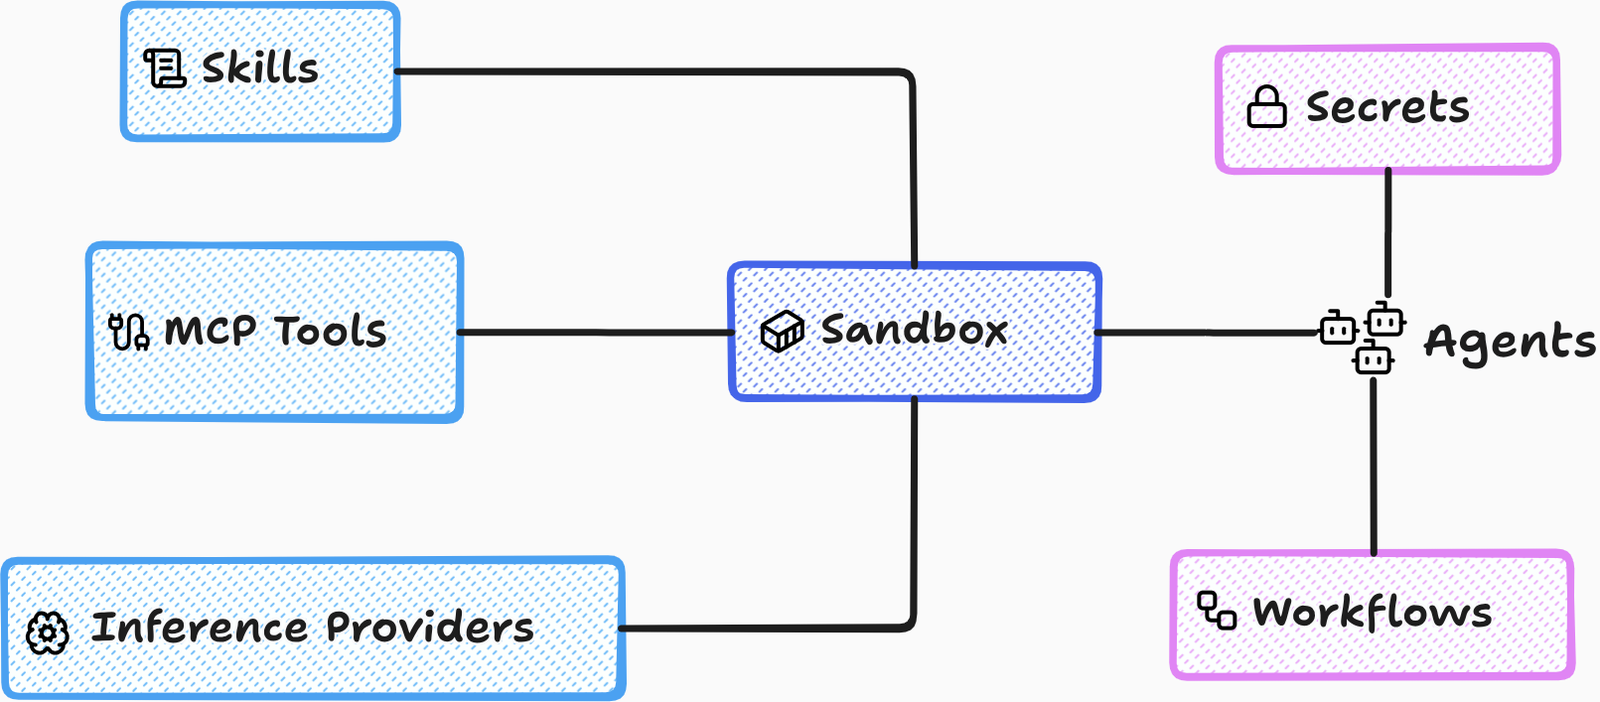
Proveedores de inferencia: Admitimos una variedad de proveedores (derivados de OpenCode), incluidos Amazon Bedrock, GCP Vertex, Azure AI Foundry y la suscripción a OpenAI Codex. También admitimos la configuración de endpoints personalizados de OpenAI/Anthropic.
Skills: Existen dos tipos de skills: mutables e inmutables. Las skills mutables son aquellas que los agentes pueden modificar y, de hecho, a menudo son producidas por los propios agentes. Las skills inmutables las sube el usuario y admiten versionado y reversiones.
Herramientas MCP: De forma similar a los proveedores de inferencia, también ofrecemos un catálogo de servidores MCP. Si hay un proveedor que no admitimos, puedes añadir un servidor personalizado.
Sandbox: Un conjunto de configuración reutilizable (modelos, skills, herramientas MCP, paquetes de software y hosts permitidos). Los agentes heredan todas las propiedades de su sandbox. El sandbox de un agente puede intercambiarse o reconfigurarse en cualquier momento, lo que provoca que sus propiedades también cambien.
Agentes: Un agente es un Pod de Kubernetes que ejecuta un servidor OpenCode con plugins y herramientas personalizados por debajo. AgentZ utiliza políticas de red de Cilium para implementar una postura de denegación por defecto. Un pod de agente no puede enviar tráfico a ningún destino a menos que una regla explícita lo permita.
Los agentes son con estado y deben tratarse como tales. Su directorio home está respaldado por un PVC de Kubernetes, es decir, persiste entre reinicios.
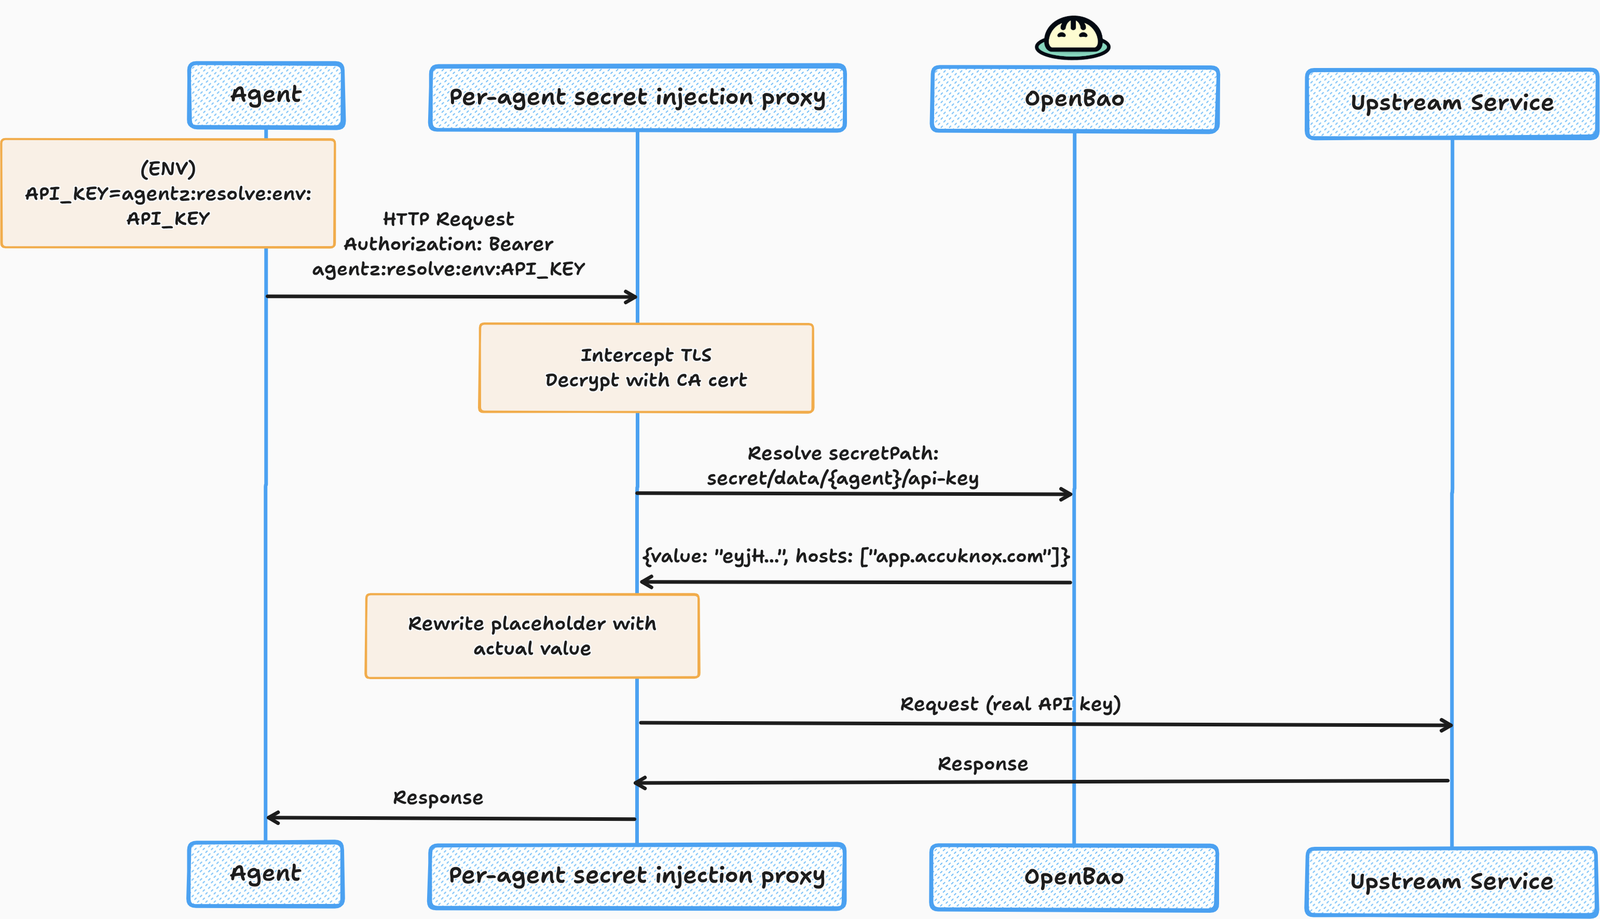
Secretos: MCP no está exento de problemas. A menudo, usar una herramienta CLI es más simple y eficaz. Las herramientas CLI que se conectan a servicios externos, como Gmail y Google Calendar, requieren tokens de autenticación o claves API. Aquí es donde entra en juego el proxy de inyección de secretos.
Cuando creas un secreto en AgentZ, en lugar de inyectar la credencial real, inyectamos un
marcador de posición, como agentz:resolve:env:API_KEY. Cuando tus agentes llaman a las APIs de Gmail, el
proxy de inyección reemplaza el marcador de posición con la credencial real. Tus agentes nunca obtienen acceso directo
a la credencial.
Además, al crear un secreto, debes proporcionar explícitamente un conjunto de hosts para los que el secreto es válido. Esto ayuda a prevenir la exfiltración de secretos.
Existen docenas de agentes de IA. No queríamos reinventar el nuestro. Creemos que meta-harness es el camino correcto.
La API OpenCode del Gateway es interoperable con el cliente OpenCode TUI. Puedes conectarte al agente usando:
opencode attach https://agentzharness.ai/api/opencode/{AGENT_NAME}/
Este proyecto no habría sido posible sin las numerosas y excelentes bibliotecas y proyectos de código abierto sobre los que se construye.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
