

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories
Utilities & Frameworks — Tools — Page 3 | Kitploit

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
940 results
msynth preview

msynth

GitHubmrphrazer/msynth

Code deobfuscation framework to simplify Mixed Boolean-Arithmetic (MBA) expressions

static-analysisdynamic-analysis-sandboxingcode-analysis+4
39724 days ago
wolfssh preview

wolfssh

GitHubwolfssl/wolfssh

Small, portable embeddable SSHv2 client and server library in C with SCP, SFTP, port forwarding, and post-quantum key exchange for embedded and IoT…
defensive-toolsembedded-systems-securityencryption-decryption-tools+7
5035 days ago
pqc-cost-of-delay preview

pqc-cost-of-delay

GitHubanimeshshaw/pqc-cost-of-delay

Cost-of-delay prioritisation for post-quantum migration: classical and harvest-now-decrypt-later risk in one unit (USD per year). Code, proofs, case…

vulnerability-analysiscryptographyutilities-frameworks+2
11 days ago
icicle-python preview

icicle-python

GitHubicicle-emu/icicle-python

Python bindings for the Icicle emulator, enabling grey-box firmware fuzzing, binary emulation, and reverse-engineering workflows across x64 and ARM64…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
4411 months ago
sleigh preview

sleigh

GitHublifting-bits/sleigh

CMake build of Ghidra's SLEIGH processor specification library, providing standalone disassembly and p-code lifting engines for reverse engineering…

static-analysiscode-analysisdynamic-code-analysis+4
1936 days ago
striga preview

striga

GitHubllvmparty/striga

Experimental x86-64 to LLVM IR lifter in Python that translates machine code into analyzable IR for reverse engineering, optimization, and VM handler…

static-analysiscode-analysisreverse-engineering+4
1213 months ago
revng preview

revng

GitHubrevng/revng

Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.8k3 days ago
seclab-taskflow-agent preview

seclab-taskflow-agent

GitHubgithubsecuritylab/seclab-taskflow-agent

MCP-enabled multi-agent framework for declarative YAML-driven agentic workflows, used for AI-assisted code auditing, vulnerability triage, and…

static-analysisvulnerability-scannersstatic-code-analysis+9
26921 days ago
seclab-taskflows preview

seclab-taskflows

GitHubgithubsecuritylab/seclab-taskflows

Example AI-agent taskflows and MCP servers for auditing source code, triaging issues, and detecting vulnerabilities across web, Android, and iOS…

android-securitystatic-analysisios-security+8
866 days ago
scripts preview

scripts

GitHubclausing/scripts

Collection of Python and Perl scripts for digital forensics, incident response, and network analysis, including hash signature tooling and packet…

packet-sniffing-analysisnetwork-forensicsscripting-automation+5
8611 days ago
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

Greybox Synthesizer geared for deobfuscation of assembly instructions.

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
1791 year ago
Get-NetNTLM preview

Get-NetNTLM

GitHubelnerd/get-netntlm

Powershell module to get the NetNTLMv2 hash of the current user
password-attackshash-analysisinformation-gathering+4
974 years ago
WmiExec preview

WmiExec

GitHubonescripter/wmiexec

Execute Windows commands remotely and capture output using only WMI and PowerShell (not remoting).

lateral-movementscripting-automationpost-exploitation+5
662 years ago
cli preview

cli

GitHubvulncheck-oss/cli

VulnCheck's official command line tool
ioc-managementvulnerability-scannersthreat-feeds-aggregators+8
1626 days ago
dlr-ne-ics-security preview

dlr-ne-ics-security

GitHubtz98lab/dlr-ne-ics-security

Research code implementing Dynamical Low-Rank Nash Equilibrium computation for stochastic ICS security games between advanced persistent threats and…

defensive-toolsvulnerability-analysisscada-ics-security+3
115 days ago
lazy_importer preview

lazy_importer

GitHubjustasmasiulis/lazy_importer

library for importing functions from dlls in a hidden, reverse engineer unfriendly way

static-analysisexploitationreverse-engineering+6
1.9k3 years ago
rbpf preview

rbpf

GitHubqmonnet/rbpf

Rust virtual machine and JIT compiler for eBPF programs
embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.1k4 months ago
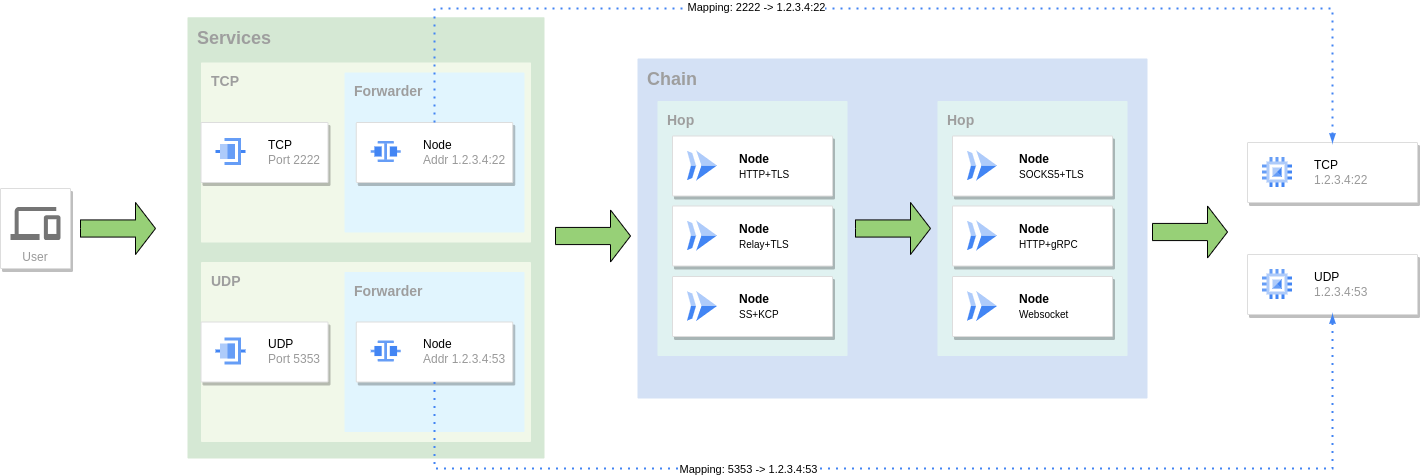
gost preview

gost

GitHubgo-gost/gost

GO Simple Tunnel - a simple tunnel written in golang

general-purpose-utilitiesencryption-decryption-toolsweb-proxies-interception+7
7.7k13 days ago
Previous1234…53Next