

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories
Memory Forensics — Tools | Kitploit

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
327 results
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

Parses Windows MiniDump (MDMP) files with Kaitai Struct, extracting memory strings and scanning them against YARA rules for forensic and malware…

memory-forensicsforensicsmalware-analysis+3
3 years ago
MemTools preview

MemTools

GitHubgmh5225/memtools

Windows Linux DMA、Dump 、Direct、inject 内存读取、写入工具

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
52 years ago
mapped-dumper preview

mapped-dumper

GitHubgmh5225/mapped-dumper

A program written in C++ for remotely dumping manual mapped modules.

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
25 years ago
exoproc preview

exoproc

GitHubwoldann/exoproc

Cross-process instrumentation for Windows x64 in TypeScript — hook functions, redirect threads, and read/write memory in another process, with no DLL…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
46 days ago
lithium-kernel preview

lithium-kernel

GitHubgmh5225/lithium-kernel

Windows kernel-mode driver with user-mode client exposing IOCTL-based physical and virtual memory read/write, page table walking, pattern scanning,…

memory-forensicsreverse-engineeringanti-bot+1
2 months ago
jshookmcp preview

jshookmcp

GitHubvmoranv/jshookmcp

A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.

dynamic-analysis-sandboxingmemory-forensicsweb-proxies-interception+9
2.1k8 days ago
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

Kernel hardware debugger module for dumping rootkit operations and inspecting kernel-level activity for malware analysis and reverse engineering.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
4 years ago
kernelmode-driver preview

kernelmode-driver

GitHubgmh5225/kernelmode-driver

Kernel Driver for x64 Window System which allows you to read/write Virtual/Physical Memory hooking Win32k
memory-forensicsreverse-engineeringdebuggers+4
43 years ago
frida-gum preview

frida-gum

GitHubfrida/frida-gum

Cross-platform instrumentation and introspection library written in C
dynamic-analysis-sandboxingmemory-forensicscode-analysis+6
1.0k6 days ago
fsop-finder preview

fsop-finder

GitHubxf1les/fsop-finder

Binary Ninja plugin that scans glibc libio for FSOP code paths capable of hijacking control flow and stack pointer, aiding heap exploitation research.

static-analysismemory-forensicsvulnerability-analysis+5
124 years ago
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
24 days ago
NativePe preview

NativePe

GitHubhabanada/nativepe

Object Pascal (Delphi) library for parsing, mapping, loading, and dumping Windows PE files, with relocations, imports, TLS, and remote process memory…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1817 days ago
cortex preview

cortex

GitHubpdb333/cortex

A Windows runtime analysis toolkit combining memory scanning, debugging, automation, and AI-friendly APIs.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
304 days ago
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Windows kernel-level debugger with OllyDbg/IDA-style UI, software and hardware breakpoints, PDB symbols, decompiler, and 17 plugins for reverse…
static-analysisdynamic-analysis-sandboxingmemory-forensics+9
484 months ago
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

Offset Independent Credential Extraction Tool

password-crackingmemory-forensicshash-analysis+7
701 year ago
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR forensics companion server + capture extension
defensive-toolsioc-managementmemory-forensics+9
331 day ago
frida-il2cpp-datacollector preview

frida-il2cpp-datacollector

GitHubgmh5225/frida-il2cpp-datacollector

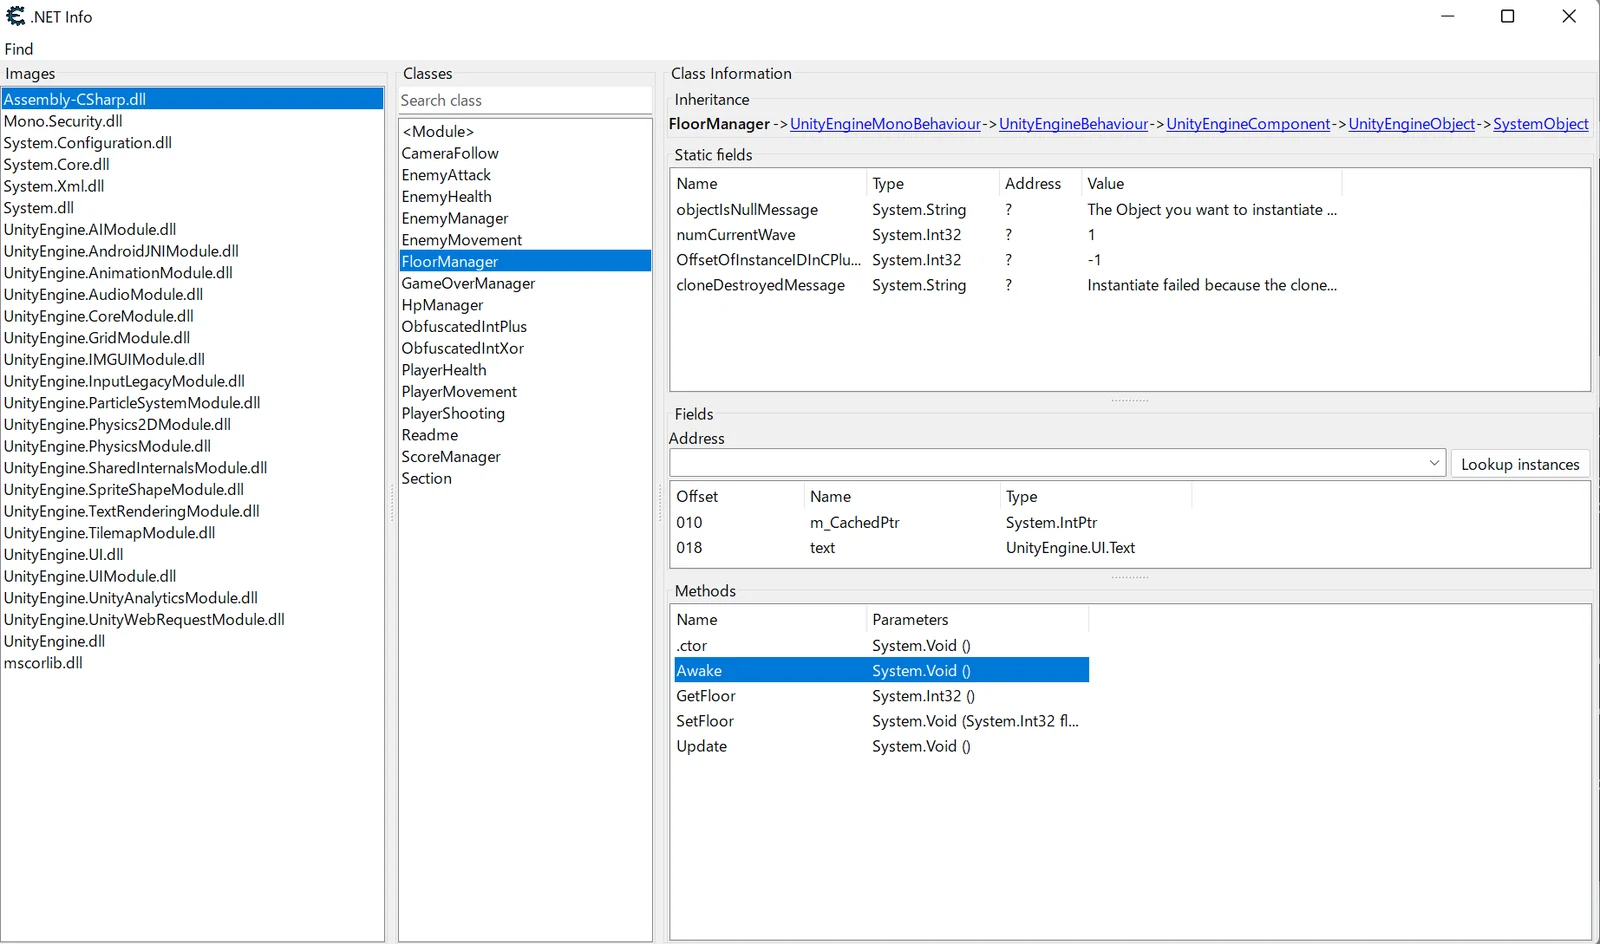
Frida-based tool that ports Cheat Engine's MonoDataCollector to Android and iOS, enabling runtime Mono/IL2CPP data collection and memory inspection…
android-securitydynamic-analysis-sandboxingios-security+5
134 years ago
frida-medit preview

frida-medit

GitHubgmh5225/frida-medit

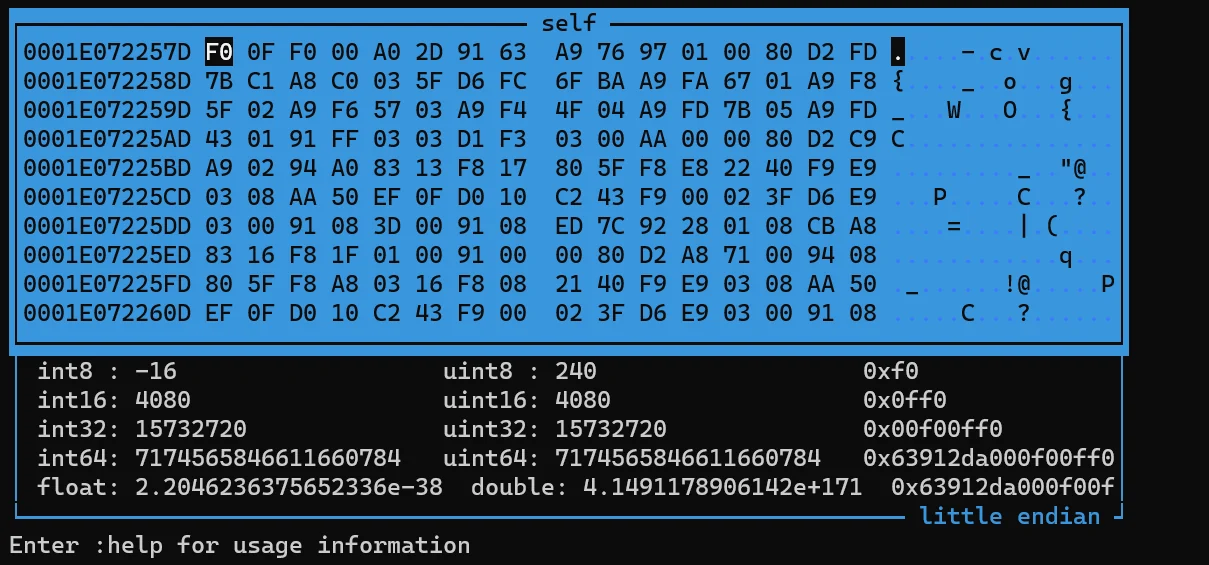
Cross-platform CUI process memory scanner built on Frida for finding, filtering, patching, and dumping live process memory during reverse engineering…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
3 years ago
Previous12…19Next