#1
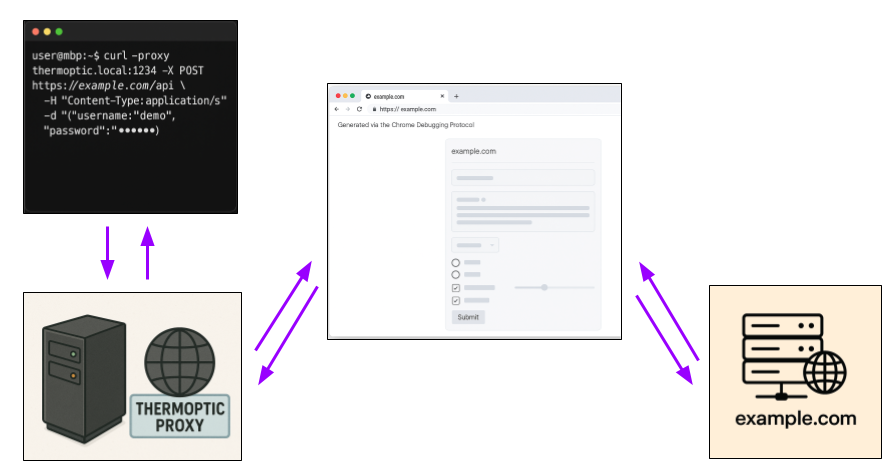
 mandatoryprogrammer/thermoptic
بروكسي HTTP خفي من الجيل التالي يخفي الطلبات بشكل مثالي بحيث تبدو وكأنها صادرة من متصفح Chrome عبر جميع طبقات المكدس التقني.
 d3vilbug/hackbar
إضافة HackBar لـ Burpsuite
 d00movenok/bounceback
↕️🤫 معيد توجيه خفي لأمان عمليات فريقك الأحمر
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - استغلال LOG4J Java - حيل تجاوز WAF
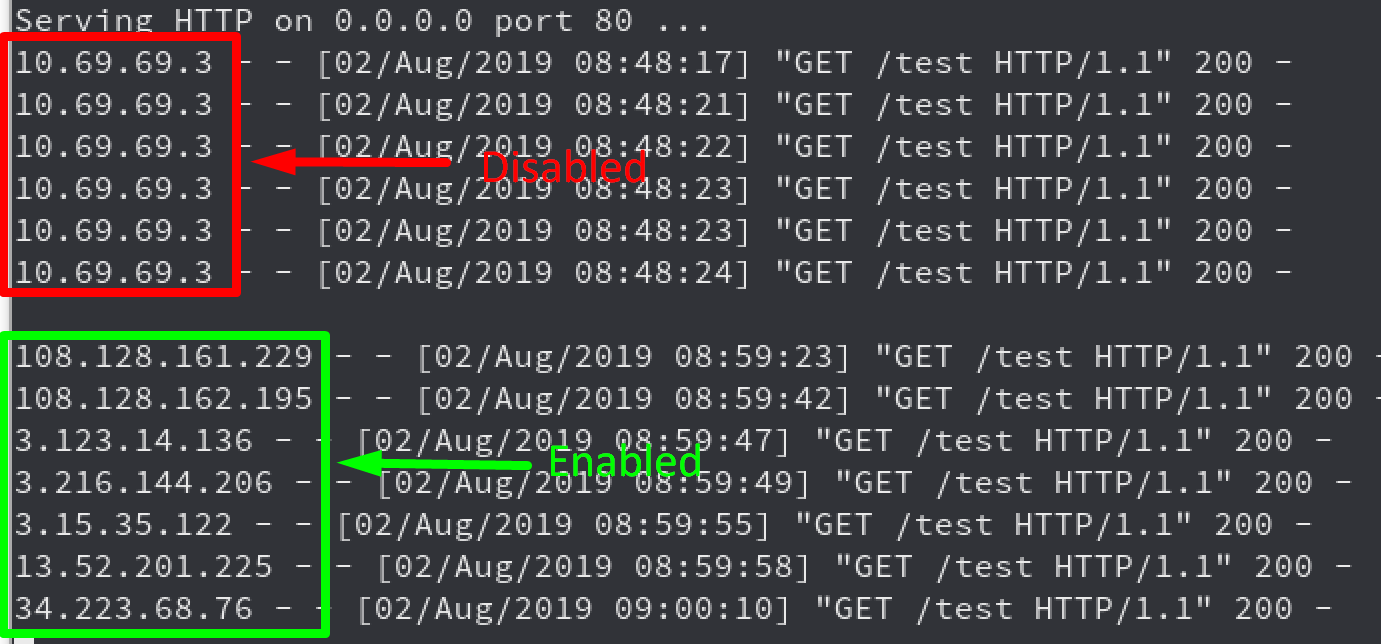 rhinosecuritylabs/iprotate_burp_extension
امتداد لـ Burp Suite يستخدم AWS API Gateway لتدوير عنوان IP الخاص بك في كل طلب.
 ekultek/zeus-scanner
أداة استطلاع متقدمة
 capture0x/xss-loader
مولد حمولة Xss ~ ماسح Xss ~ باحث دورك Xss
 ejpir/cve-2025-55182-research
إثبات مفهوم تقني وتحليل متعمق لـ CVE-2025-55182، وهي ثغرة RCE حرجة في بروتوكول Flight الخاص بـ React عبر اجتياز المسار، وحقن أجزاء مزيفة، وإساءة…
 c0dejump/hawkscan
أداة أمنية للاستطلاع وجمع المعلومات على موقع ويب. (بايثون 3.x)
 zigoo0/jsonbee
نقاط نهاية/حمولات JSONP جاهزة للاستخدام للمساعدة في تجاوز سياسة أمان المحتوى (CSP) لمواقع ويب مختلفة.
 gal-nagli/shockwave-oss
مجموعة منسقة من نصائح برامج مكافآت الثغرات، وأوامر من سطر واحد، ومسارات عمل آلية للاستطلاع والاختبار العشوائي (fuzzing) واستغلال تطبيقات الويب، إلى…
 0xacb/recollapse
أداة اختبار عشوائي للتعبيرات المنطقية (regex) تعمل كصندوق أسود، تولّد حمولات لتجاوز التحقق من صحة الإدخال، واكتشاف عمليات التطبيع، والتهرب من جدران…
 yagamiilight/cerberus
ماسح ثغرات قوي، يستخدم aioDNS لتفجير النطاقات الفرعية (subdomain brute-force)، وasyncio للمسح غير المتزامن السريع، ويغطي كامل أصول الهدف لإجراء مسح…
 cc1a2b/jshunter
jshunter هي أداة سطر أوامر مصممة لتحليل ملفات JavaScript واستخراج نقاط النهاية. تتخصص هذه الأداة في تحديد البيانات الحساسة، مثل نقاط نهاية API…
 yunemse48/403bypasser
تقوم بأتمتة تقنيات تجاوز التحكم في الوصول لإرجاع HTTP 403 باستخدام التلاعب بالرؤوس، وتعمية المسار، وتحويل طريقة HTTP لاختبار أمان تطبيقات الويب.
 laluka/bypass-url-parser
يختبر مئات تقنيات تجاوز عناوين URL ضد الصفحات المحمية بـ 40X باستخدام طلبات curl الخام، مع مسح متعدد الأنماط، وانتحال الرؤوس، وتصدير النتائج بتنسيق…