
 mandatoryprogrammer/thermoptic
بروكسي HTTP خفي من الجيل التالي يخفي الطلبات بشكل مثالي بحيث تبدو وكأنها صادرة من متصفح Chrome عبر جميع طبقات المكدس التقني.

"لا أصدق ذلك، تمويه حراري بصري!"
هذا وكيل HTTP مصمم لتجاوز الخدمات التي تستخدم البصمة مثل JA4+ لحظر عملاء HTTP معينين. باستخدام هذا الوكيل، يمكنك استخدام عملاء HTTP المفضلين لديك مثل curl وستظل تمتلك بشكل سحري بصمات لا يمكن تمييزها عن متصفح ويب حقيقي (Chrome/Chromium). يأتي thermoptic أيضًا مع بعض الميزات الممتعة للتخفيف من البصمة القائمة على JavaScript. كما يسهل إجراء الكشط الهجين باستخدام كل من متصفح الويب وعملاء HTTP منخفضي المستوى معًا.
حتى إذا كنت غير معتاد على بصمة JA4+، إذا كنت قد قمت بأي كشط فمن المحتمل أنك تم حظرك بها من قبل. تستخدم خدمات شائعة مثل Cloudflare هذه التقنيات (وحيلًا أخرى) للكشف عن استخدام عملاء HTTP "غير البشريين" لحظر الطلبات. يمكن لهذه الخدمات أيضًا استخدام هذه البصمة للكشف عما إذا كنت تبدأ جلسة بمتصفح حقيقي ثم تنتقل إلى عميل منخفض المستوى مثل curl لاحقًا. يحل thermoptic كل هذه المشكلات من خلال تقديم بصمة متصفح "حقيقية" موحدة لجميع طلبات الكشط.
إليك مثال على بصمة JA4H (HTTP) لـ curl بدون الوكيل:
$ curl https://ja4db.com/id/ja4h/
ge11nn090000_b6a016211e8a_000000000000_e3b0c44298fc
هذا مختلف تمامًا عن البصمة التي ينتجها Chrome عند زيارة الرابط مباشرةً:
ge11cn19enus_f2808f0d04cf_9a10d4221160_7068f58def6e
ومع ذلك، عندما نستخدم البروكسي لإجراء الطلب، يصبح بصمة JA4H الخاصة بنا متطابقة بشكل سحري:
$ curl --proxy http://thermoptic:1234 https://ja4db.com/id/ja4h/
ge11cn19enus_f2808f0d04cf_9a10d4221160_7068f58def6e
(وينطبق الأمر نفسه على بصمة JA4 TLS الخاصة بنا أيضًا، إلخ).
لبدء وكيل thermoptic الذي يخفي حركة مرورك عبر نسخة Chrome داخل حاوية على Ubuntu 22.04:
إعداد Docker العادي (يعمل على المضيفات التي لا تحتوي على وقت تشغيل GPU):
docker compose up --build
هذا كل شيء، الآن يمكنك تمرير حركة المرور عبره:
curl --proxy http://127.0.0.1:1234 --insecure https://ja4db.com/id/ja4h/
ملاحظات مهمة:
PROXY_USERNAME و PROXY_PASSWORD.---insecure فأنت بحاجة إلى استخدام ملف CA المُنشأ الموجود في ./ssl/rootCA.crt. يتم إنشاء هذا في المرة الأولى التي تشغّل فيها thermoptic.thermoptic بأي نسخة من Chrome/Chromium تم تشغيلها بعلامة --remote-debugging-port. هذا أمر ضروري لأنك سترغب في الإعداد والتمرير عبر بيئات أكثر شيوعًا للحفاظ على بصمة إصبعك منخفضة الظهور قدر الإمكان (مثل Chrome على Windows)./dev/dri، ويتيح لحاوية Chrome المضمّنة التبديل إلى مسار العرض NVIDIA/Vulkan. لاستخدام هذا، شغّل docker compose -f docker-compose.yml -f docker-compose.gpu.yml up --build.curl، requests، إلخ) مع thermoptic، فقط اضبط الوكيل وسيتم الاعتناء ببصماتك../hooks/onstart.js.http://127.0.0.1:14111) للتحكم في نافذة متصفح Chrome المُحزَّم في Docker. مفيدة لتسجيل الدخول يدويًا إلى المواقع ثم استخدام الوكيل بسلاسة لإجراء الطلبات كجلستك المسجَّلة (ولأغراض التصحيح).UPSTREAM_PROXY في docker-compose.yml.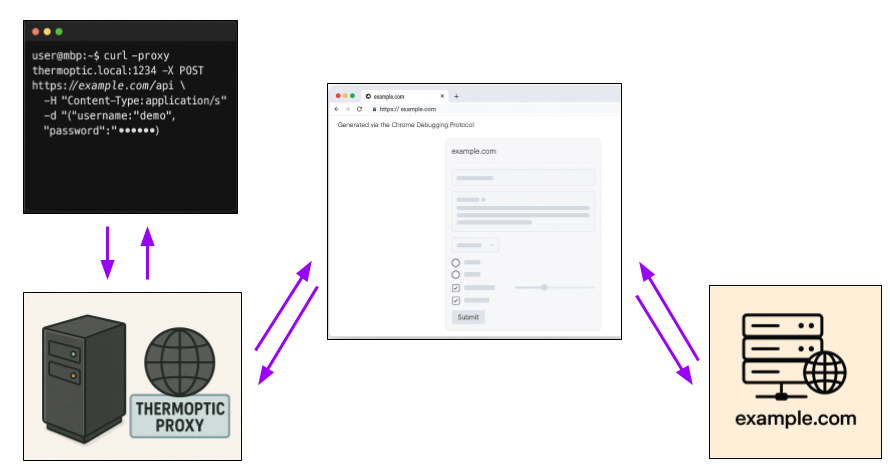
curl مع تعيين thermoptic كوكيل.thermoptic الطلب لتحديد نوع طلب المتصفح الذي يُفترض أن يكون عليه بأفضل شكل ممكن (مثل زيارة URL يدوية؟ إرسال نموذج؟ طلب fetch()؟).thermoptic بروتوكول تصحيح أخطاء Chrome (CDP) للتحكم بالمتصفح وإعداد صفحة تحاكي الطلب تمامًا كما يحدث عادةً في متصفح ويب حقيقي.thermoptic الطلب عبر السياق المُحاكى ويلتقط استجابة HTTP.thermoptic استجابة HTTP مرة أخرى إلى العميل.نظرًا لأن المتصفح في الواقع يقوم بالطلب باستخدام حزمته الكاملة، فإن بصمات JA4 الناتجة تكون متطابقة.
ملاحظة: نظرًا لأن العديد من جدران حماية التطبيقات (WAFs) تستخدم البصمة على مستوى JavaScript لمتصفحات الويب، فإن thermoptic يكشف أيضًا عن خطافات لاستخدام المتصفح في الخطوات الرئيسية لعملية الكشط. راجع هذا القسم لمزيد من المعلومات حول هذا.
لنقلها بصراحة: النهج الأخرى بها عيوب جوهرية تمنعها من أن تكون حلًا عمليًا طويل الأمد لمشكلة بصمة المتصفح.
تحاول العديد من المحاولات الأخرى "التغلب" على بصمة JA4+ للمتصفح من خلال إعادة تنفيذ الطبقات المختلفة من حزمة المتصفح. هذا النهج له عدد من العيوب الخطيرة، مثل:
في المقابل، لأن thermoptic يستخدم المتصفح نفسه لإجراء طلبات HTTP:
thermoptic يحتاج فقط إلى التحديث لمطابقة أحدث مجموعة من البصمات.بالطبع، لا يوجد حل بدون عيوب. راجع وثائق DOWNSIDES.md للحصول على قائمة مفصلة بعيوب نهج thermoptic.
thermoptic؟"Thermoptic" (اختصار لـ "thermoptic camouflage" أي التمويه الحراري البصري) هو إشارة إلى التمويه الخيالي الذي تستخدمه الرائد في أنمي Ghost in the Shell (1995). في الفيلم، يظهر هذا التمويه قادرًا على إخفاء مرتديه عبر أطياف متعددة من الكشف بما في ذلك الضوء المرئي والإشعاع الحراري. وبالمثل، يحاول هذا الأداة إخفاء المستخدم من البصمة عبر قنوات متعددة (HTTP، TLS، إلخ).
ستنتحل هذه الأداة بصمات JA4 التالية لتكون تمامًا مثل متصفح Chrome/Chromium المتصل به:
